
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
diaphora — Diaphora, das fortschrittlichste freie und quelloffene Programm-Diffing-Tool. | Kitploit

Tools/GitHubGitHub/joxeankoret/diaphora
SchwachstellenanalyseReverse EngineeringBinäranalyse
GitHubjoxeankoret/diaphora

diaphora

Diaphora, das fortschrittlichste freie und quelloffene Programm-Diffing-Tool.

Repository anzeigen
4.4k41759vor 1 TagVon Kitploit geprüft
Teilen

δiaphora

Installation

Installation mit dem Hex-Rays Plugin-Manager:

hcli plugin install https://github.com/joxeankoret/diaphora/archive/refs/tags/3.5.0.zip

Manuelle Installation: Laden Sie den Code herunter und legen Sie ihn in Ihrem plugins/-Verzeichnis ab.

Diaphora (διαφορά, griechisch für „Unterschied") Version 3.5 ist das fortschrittlichste Programm-Diffing-Tool (das als IDA-Plugin arbeitet), das derzeit (2026) verfügbar ist. Es wurde 2015 veröffentlicht und wird seitdem aktiv gepflegt: Diaphora wurde bereits 11 Jahre lang auf jede einzelne Minor-Version von IDA seit 6.8 bis 9.5 portiert.

Diaphora unterstützt IDA-Versionen >= 7.4, da der Code nur unter Python 3.X läuft (Python 3.11 war die letzte getestete Version).

Einzigartige Funktionen

Diaphora bietet viele der gängigsten Programm-Diffing-Funktionen (Bindiffing), die man erwarten würde, wie zum Beispiel:

  • Diffing von Assembler.
  • Diffing von Kontrollflussgraphen.
  • Übertragen von Symbolnamen und Kommentaren.
  • Hinzufügen manueller Übereinstimmungen.
  • Berechnung des Ähnlichkeitsverhältnisses.
  • Batch-Automatisierung.
  • Berechnung der Call-Graph-Übereinstimmung.
  • Dutzende von Heuristiken basierend auf Graphentheorie, Assembler, Bytes, Funktionsmerkmalen usw...

Diaphora verfügt jedoch auch über viele Funktionen, die einzigartig sind und in keinem anderen öffentlichen Tool verfügbar sind. Die folgende Liste einzigartiger Funktionen ist nicht vollständig:

  • Möglichkeit, Structs, Enums, Unions und Typedefs zu übertragen.
  • Erkennung potenziell behobener Schwachstellen für Patch-Diffing-Sitzungen.
  • Unterstützung für Übersetzungseinheiten (Finden und Diffing von Übersetzungseinheiten).
  • Microcode-Unterstützung.
  • Paralleles Diffing.
  • Pseudo-Code-basierte Heuristiken.
  • Generierung von Pseudo-Code-Patches.
  • Diffing von Pseudo-Codes (mit Syntaxhervorhebung!).
  • Skripting-Unterstützung (sowohl für den Export- als auch für den Diffing-Prozess).
  • ...

Spenden

Sie können den Autor von Diaphora unterstützen (oder ihm danken), indem Sie eine Spende leisten. Wenn Sie dies tun möchten, können Sie einen der folgenden Links verwenden:

  • Liberapay
  • Donate

Support

Zögern Sie nicht, Issues auf Github zu eröffnen, wenn Sie ein Problem haben oder Hilfe benötigen. Wenn Sie lieber interaktiv chatten möchten, können Sie den folgenden Discord-Kanal nutzen: https://discord.gg/atg34w2xjV

Lizenzierungsprobleme

Wenn Ihr Unternehmen die Verwendung der AGPL-Lizenz nicht erlaubt, können Sie kommerzielle Lizenzen von Diaphora erwerben, um es in Ihrem Unternehmen oder als Privatperson in einem beliebigen Unternehmen, in dem Sie arbeiten, zu nutzen (ähnliches Konzept wie die benannten Lizenzen von IDA). Für weitere Details kontaktieren Sie mich bitte unter [email protected].

Bitte denken Sie daran, dass nicht ich Sie daran hindere, Diaphora zu nutzen: es ist Ihr Unternehmen. Vielen Dank für Ihr Verständnis.

Wiki

Wenn Sie wissen möchten, wie Sie den Export- oder Diffing-Prozess automatisieren oder Vorgänge beschleunigen können usw... sollten Sie einen Blick in das Wiki werfen, wo solche Fragen beantwortet werden.

Screenshots

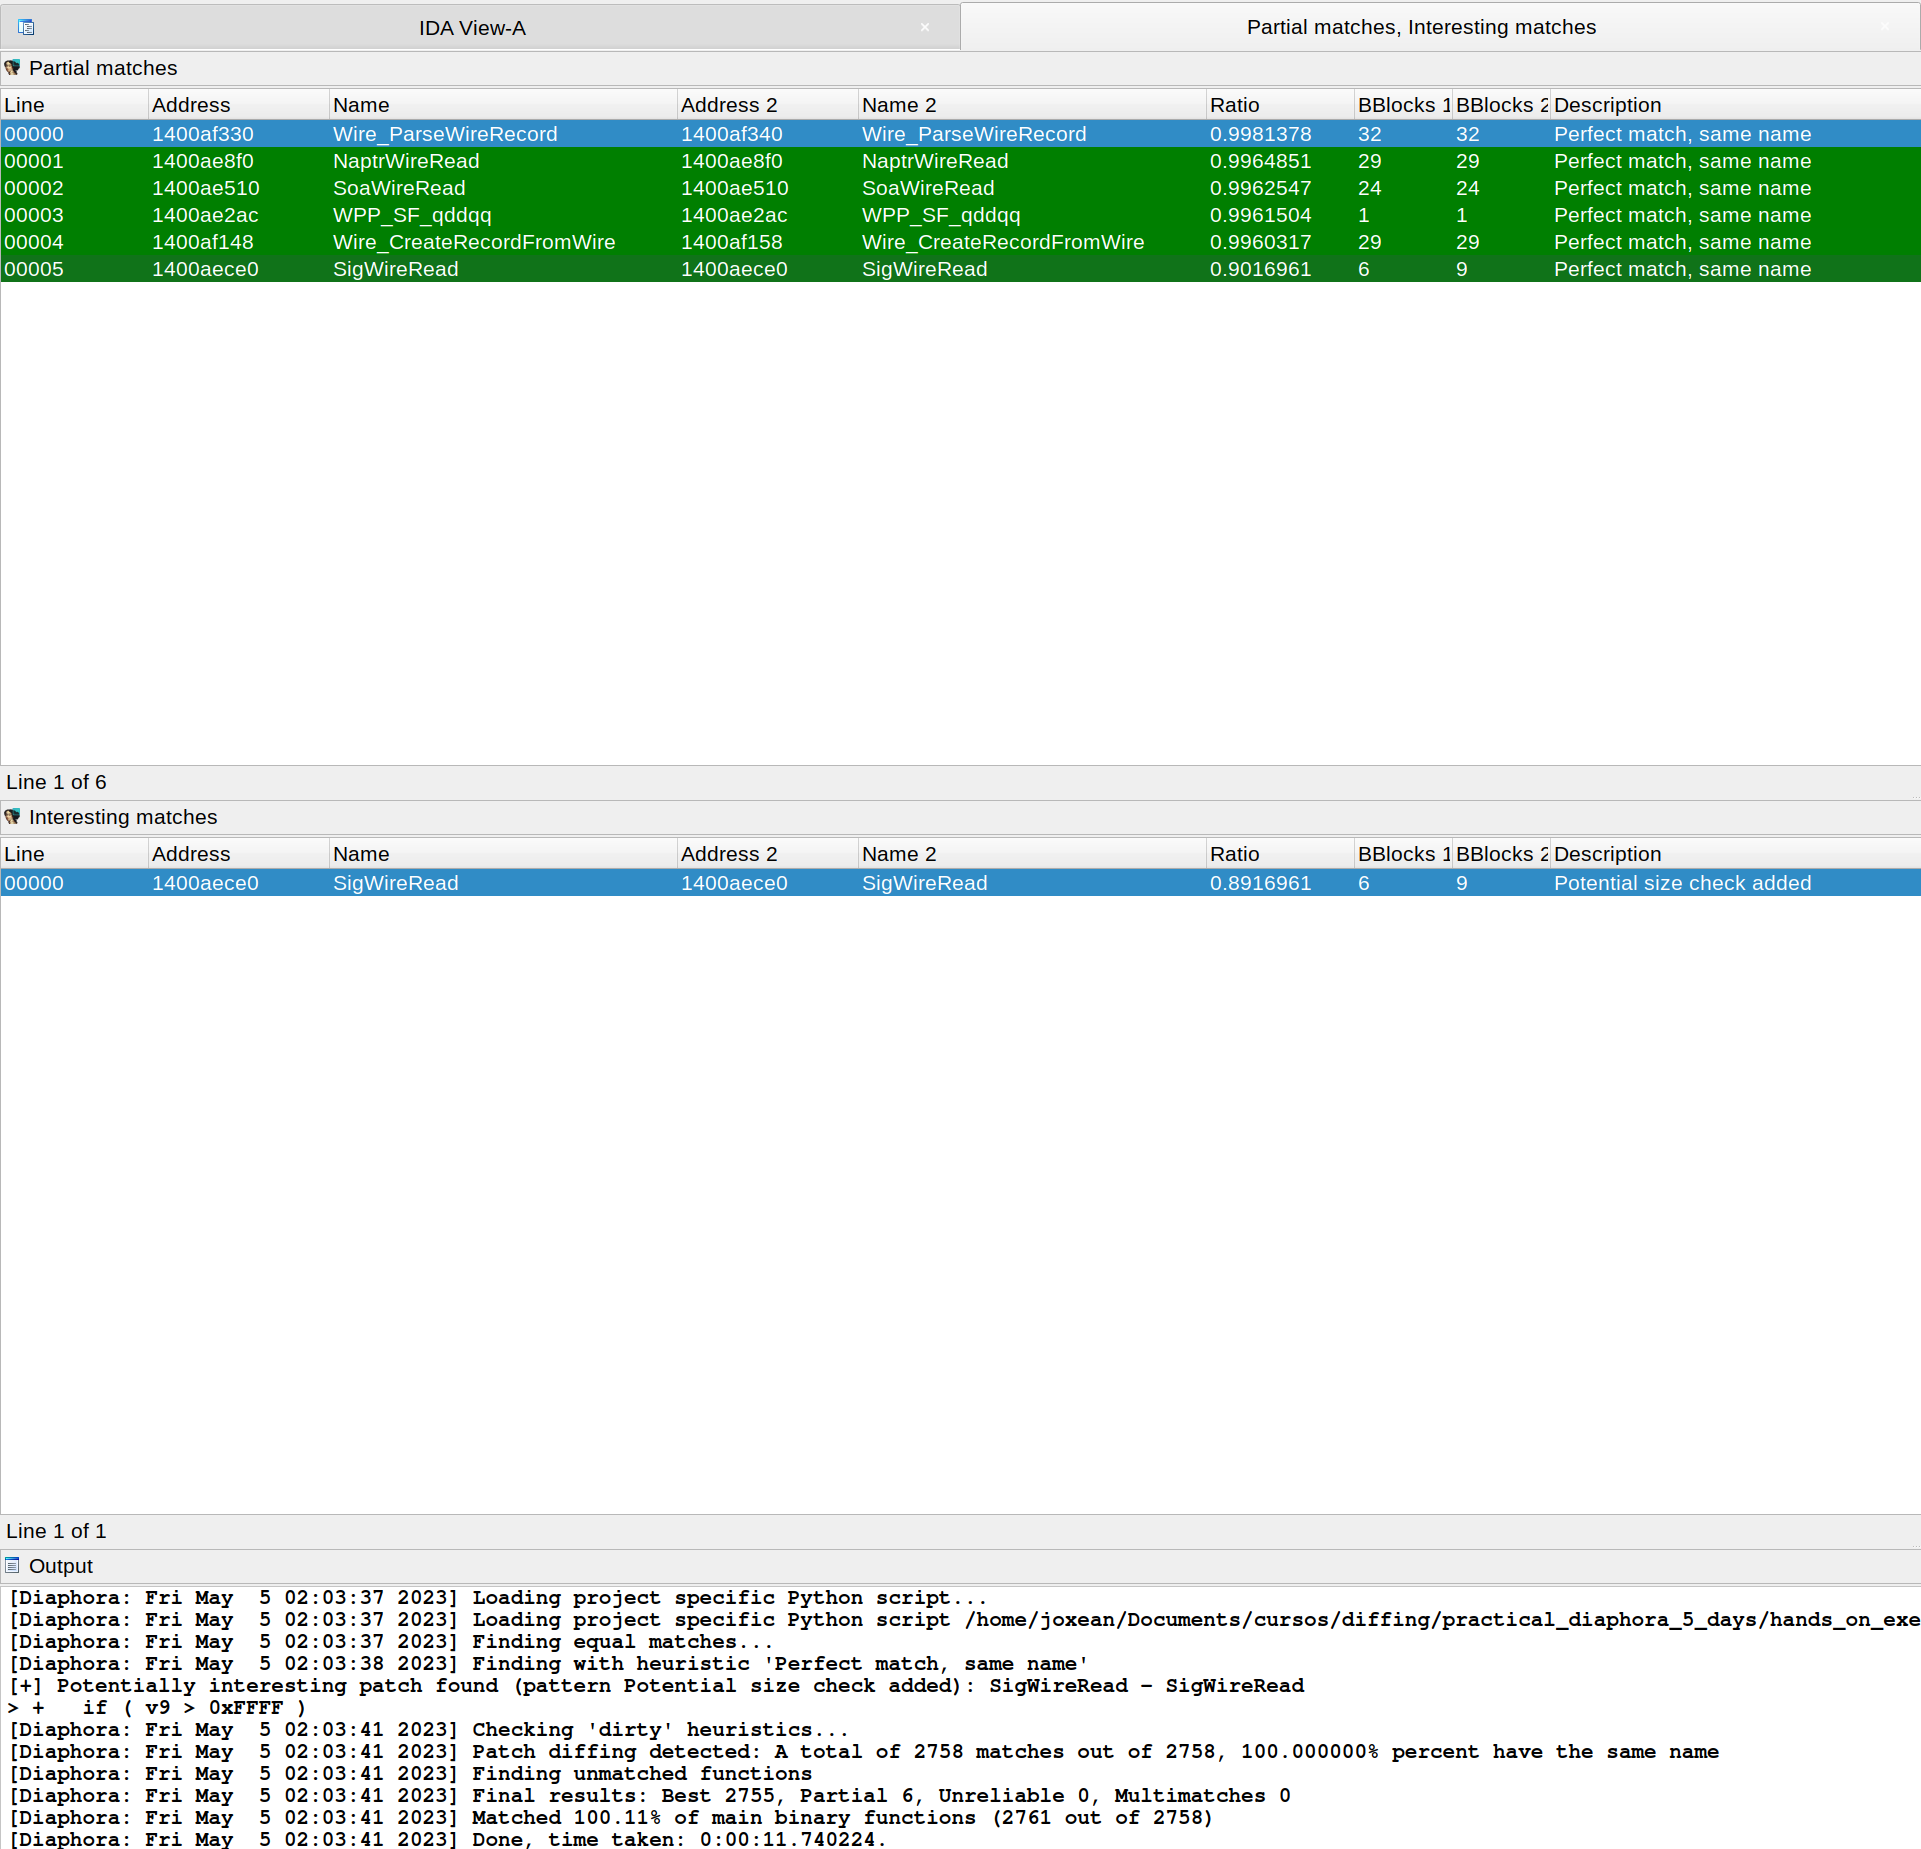
Diaphora findet die exakte Funktion, in der eine Schwachstelle in CVE-2020-1350 gepatcht wurde:
CVE-2020-1350

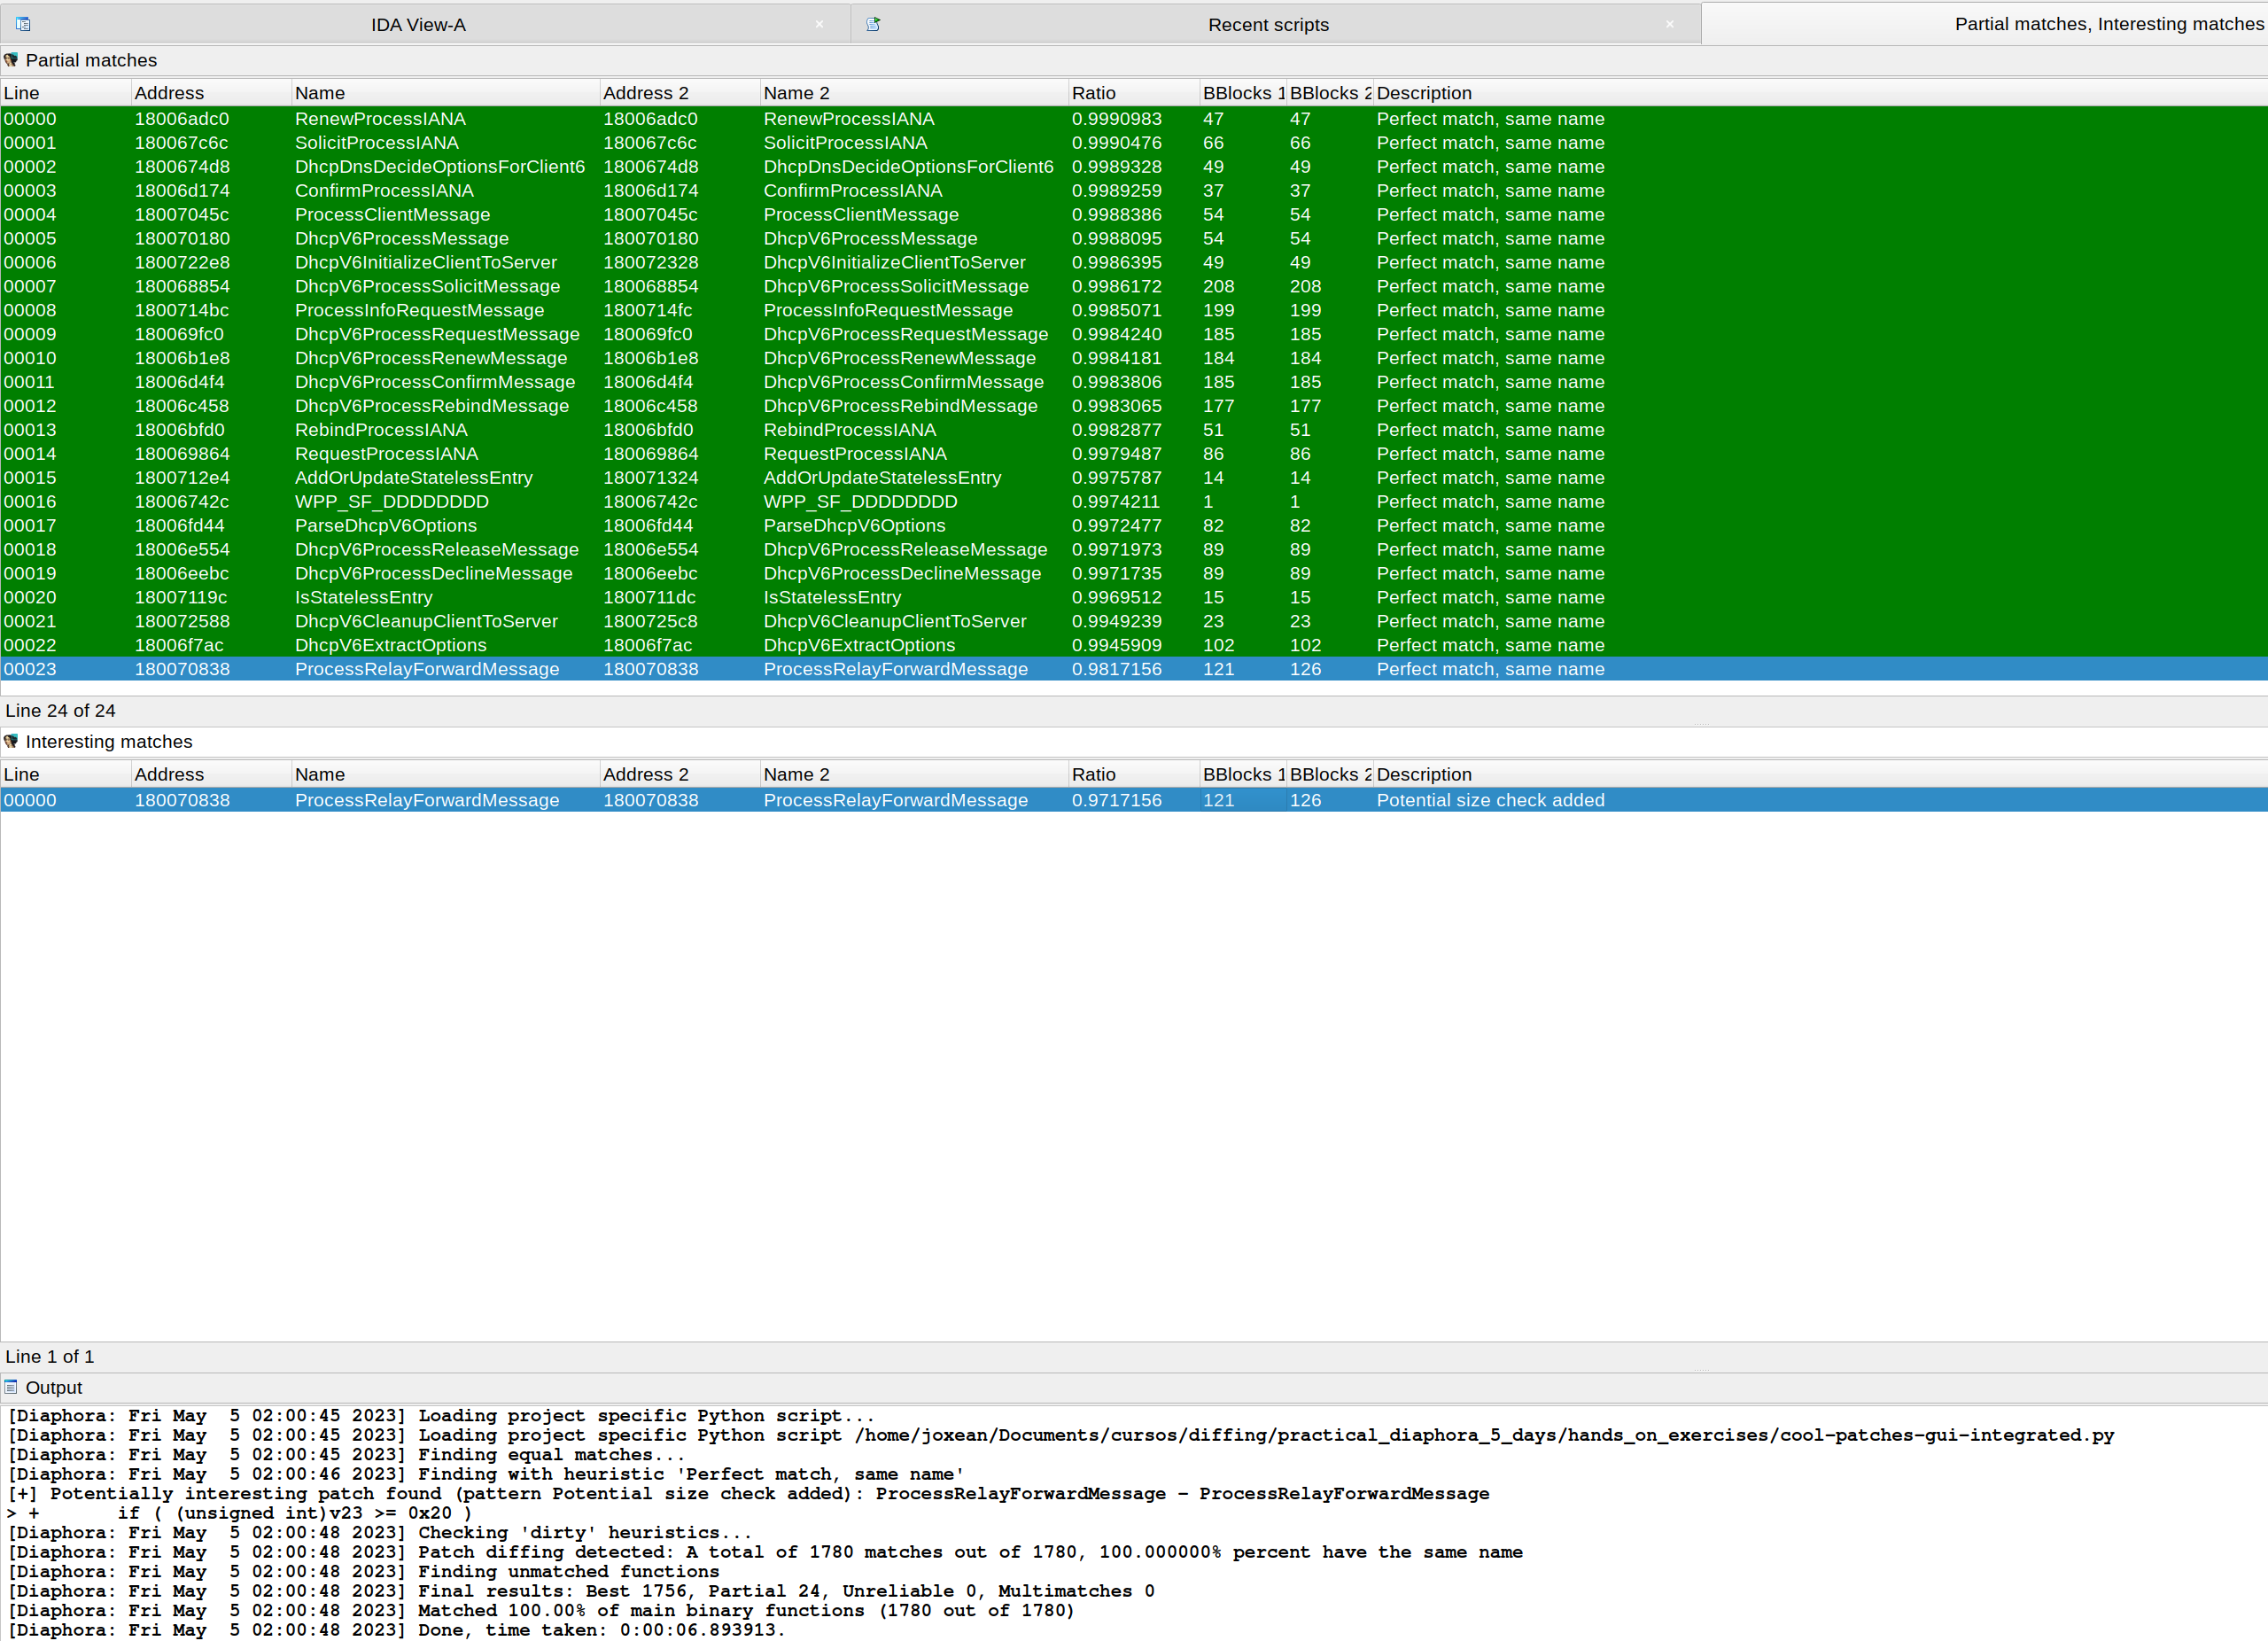
Diaphora findet erneut die exakte Funktion, in der CVE-2023-28231 behoben wurde:
CVE-2023-28231

CVE-2023-28231. Wie in einem Blog von ZDI erklärt wurde, wurde die Schwachstelle behoben, indem geprüft wird, dass die Anzahl der Relay-Forward-Nachrichten in „ProcessRelayForwardMessage()" nicht größer oder gleich 32 (0x20) ist, wie im folgenden Pseudo-Code-Diffing zu sehen ist:

CVE-2023-28231

Diaphora beim Microcode-Diffing von Hex-Ray:
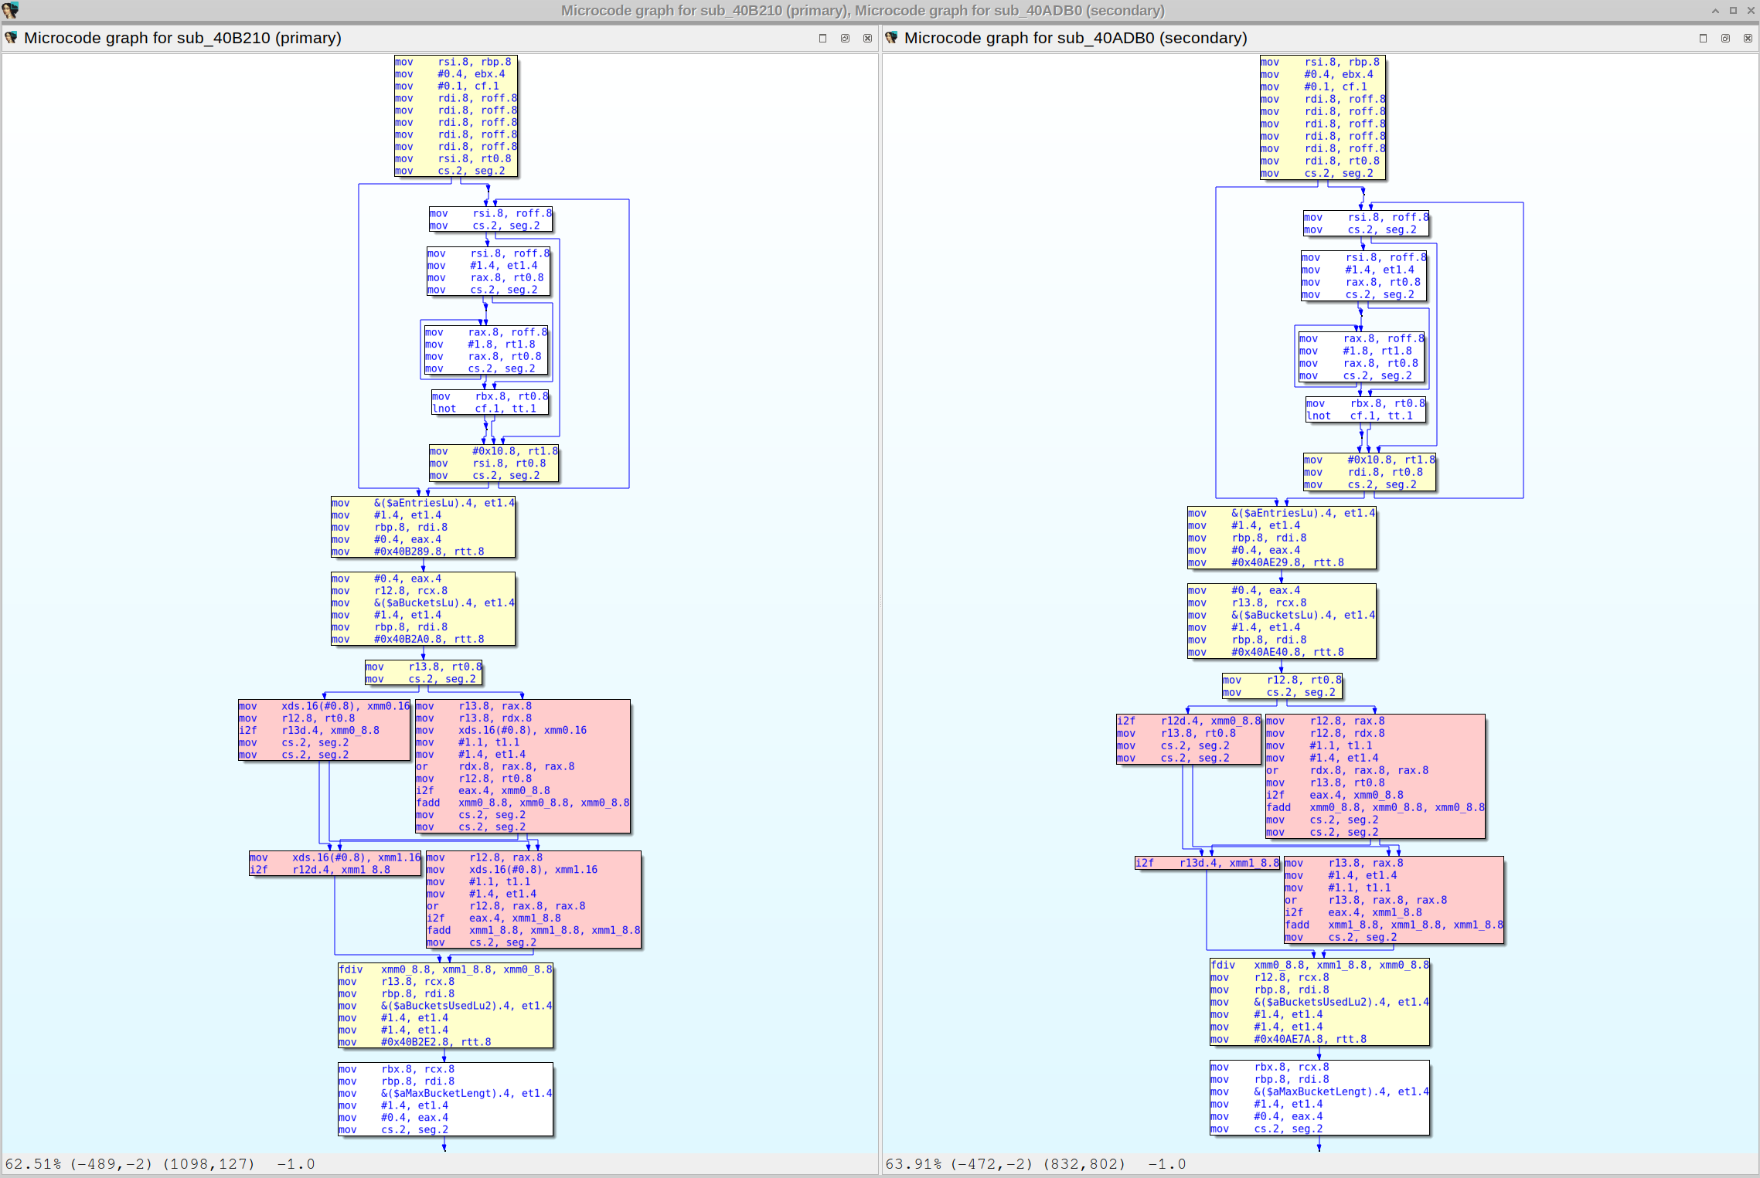
Microcode-Diffing in einem Graphen

Diffing von Assembly, Pseudo-Code und Microcode:

Assembly, Pseudo-Code und Microcode

Diffing von CVE-2023-21768 mit Diaphora 3.0:

Diffing von CVE-2023-21768 mit #Diaphora 3.0

Dies ist ein Screenshot von Diaphora beim Diffing der PEGASUS-iOS-Kernel-Schwachstelle, die in iOS 9.3.5 behoben wurde:

Diffing des iOS 9.3.5-Diffs

Und dies ist ein älterer Screenshot von Diaphora beim Diffing des Microsoft-Bulletins MS15-034:

Diaphora beim Diffing von MS15-034

Dies sind einige Screenshots von Diaphora beim Diffing des Microsoft-Bulletins MS15-050, entnommen aus dem Blogbeitrag Analyzing MS15-050 With Diaphora von Alex Ionescu.

Diaphora beim Diffing von MS15-050, beste Übereinstimmungen Diaphora beim Diffing von MS15-050, teilweise Übereinstimmungen Diaphora beim Diffing von MS15-050, Diffing des Pseudo-Codes

Diaphora beim Diffing eines LuaBot, Übereinstimmungen und Pseudo-Code

Hier ist ein Screenshot von Diaphora beim Diffing von iBoot aus iOS 10.3.3 gegen iOS 11.0:
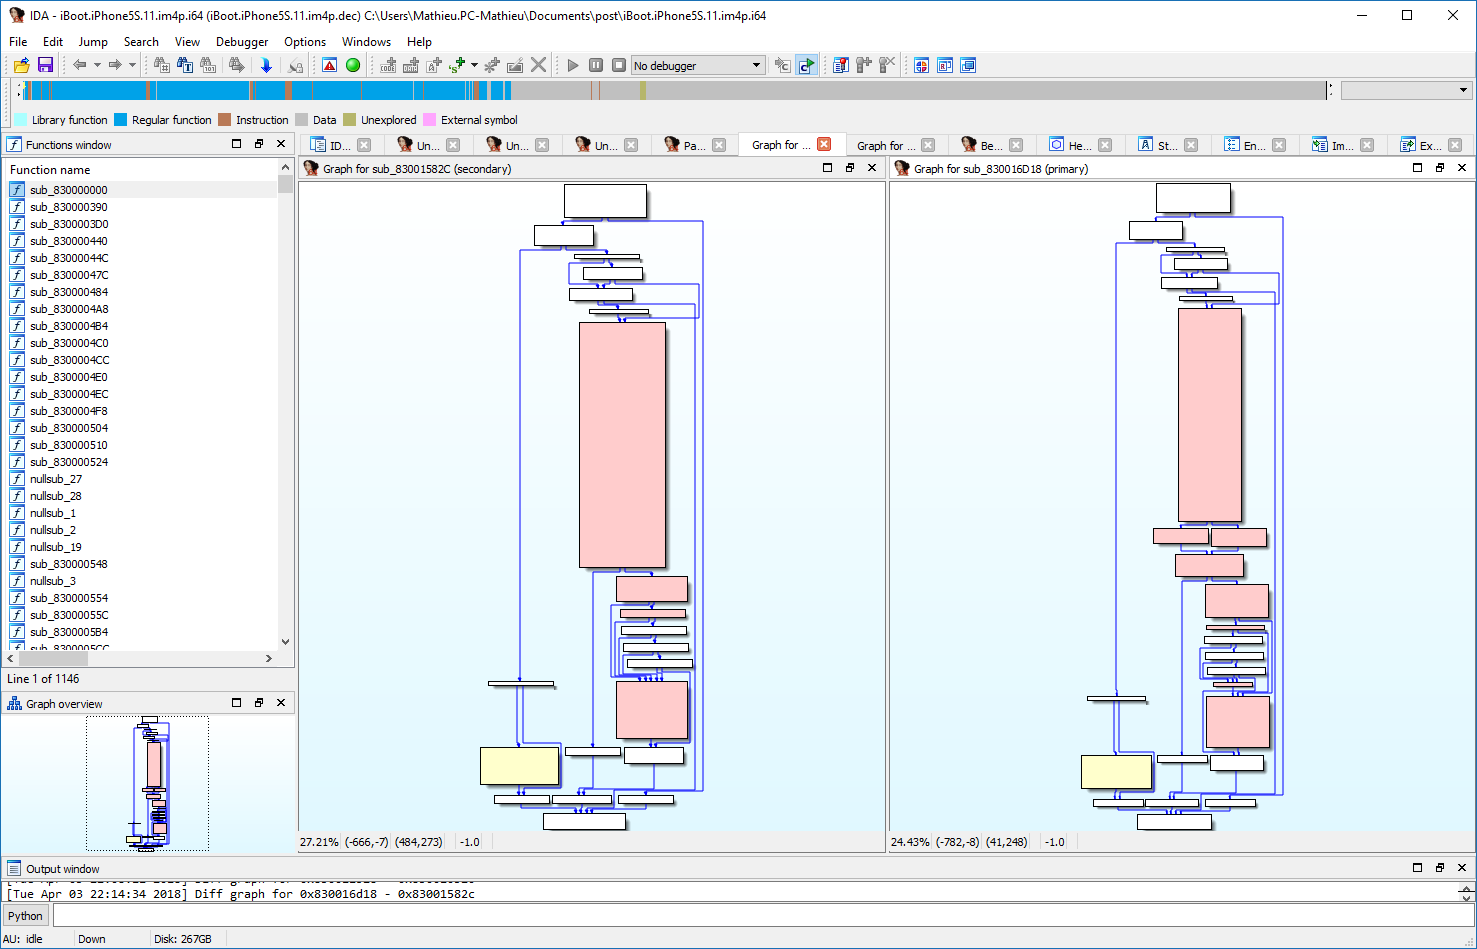
Diaphora beim Diffing von iBoot aus iOS 10.3.3 gegen iOS 11.0

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






