
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen

 pushpenderindia/thorse
THorse ist ein RAT-Generator (Remote Administrator Trojan) für Windows/Linux-Systeme, geschrieben in Python 3.
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) ist ein quelloffener plattformübergreifender Remote-Access-Trojaner (RAT), geschrieben in C#. Veröffentlicht unter der…
jm33-m0/emp3r0rSelbstheilendes Gossip Mesh C2 mit assistierter Peer-Erkennung, plattformübergreifender BOF-Ausführung und skriptfähigen Agenten.
 frenchcisco/ratel
RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…
 xlinshan/coldroot
Mac OS Trojaner (RAT) mit Liebe gemacht <3
 digiprosec/microtrick
Eigenständiger Python-PoC, der die MikroTrick-SSH-Kette (CVE-2026-86060, CVE-2026-67279) ausnutzt, um unauthentifizierten vollständigen Admin-Zugriff…
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 woodenklaas/cve-2021-44521
Automatisierter Proof-of-Concept-Exploit für CVE-2021-44521, der Remote-Code-Ausführung auf Apache Cassandra über benutzerdefinierte Funktionen…
 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit
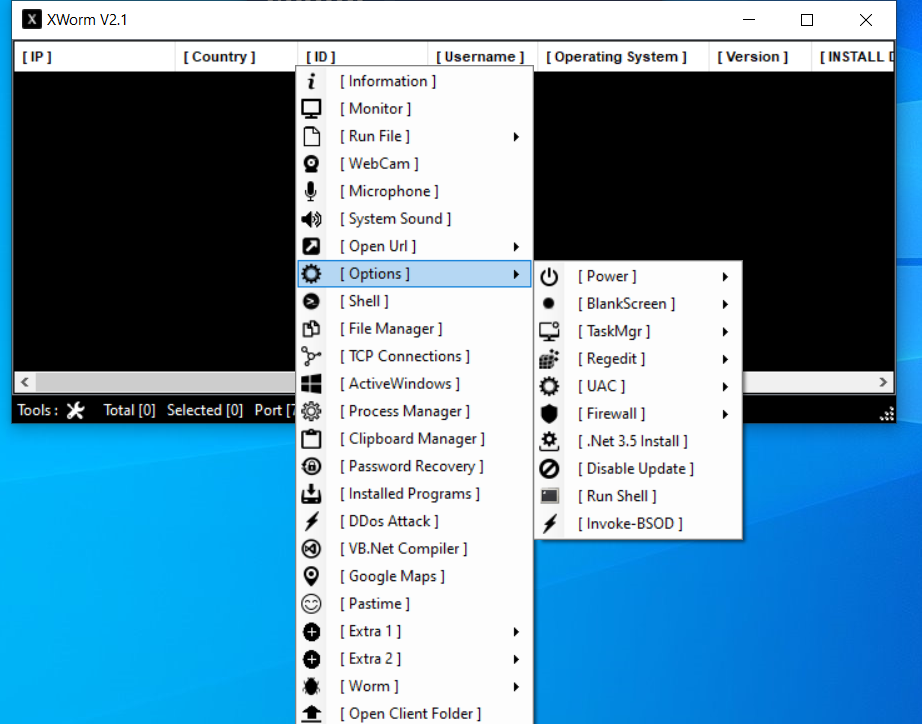
 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.
 mwsrc/plasmarat
Remote-Access-Trojaner (RAT), Miner, DDoS
 tennc/webshell
Dies ist ein Open-Source-Projekt für Webshells.
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 cyberark/kubesploit
Kubesploit ist ein plattformübergreifender Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, geschrieben in Golang, ausgerichtet auf…
 them4hd1/vayne-rat
Eine fortschrittliche C# .NET Rat, sie ist stabil und enthält viele Funktionen.
 malwares/remote-access-trojan
Windows Remote-Access-Trojaner
 m4sc3r4n0/spyrat
Python Remote Access Trojan





