
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 p0p0p0/cve-2019-0708-exploit
CVE-2019-0708-Exploit
 trufflesecurity/of-cors
Automatisiertes Tool zur Erkennung von CORS-Fehlkonfigurationen unter Verwendung von Typosquatting-Domains und Browser-Service-Workern, um interne…
 horizon3ai/cve-2022-47966
Proof-of-concept-Exploit für CVE-2022-47966, eine Pre-Authentication-Remote-Code-Execution-Schwachstelle in mehreren ManageEngine-Produkten durch…
 w01fh4cker/screenconnect-authbypass-rce
Exploit-Skript für CVE-2024-1708 und CVE-2024-1709 in ConnectWise ScreenConnect, das Authentifizierungsumgehung und Remote-Codeausführung mit…
 cobalt-strike/beacon_health_check
Dieses Aggressor-Skript verwendet das Notizfeld eines Beacons, um den Gesundheitszustand eines Beacons anzuzeigen.
 shutdownrepo/dcshadow
Python-Alternative zu Mimikatz lsadump::dcshadow
 0xsh3llf1r3/coldwer
Cobalt Strike BOF zum Einfrieren von EDR/AV-Prozessen und Auslesen von LSASS mithilfe des WerFaultSecure.exe PPL-Bypasses
 ariary/notionterm
Bette eine Reverse Shell in Notion-Seiten ein, indem die Notion-API als Proxy genutzt wird. Dies ermöglicht verdeckte Remote-Shell-Sitzungen mit…
 mthcht/purpleteam
Purpleteam-Skriptsimulation & -Erkennung – Ereignisse für SOC-Erkennungen auslösen
 grahamhelton/usp
Richtet Persistenz auf einem Linux-System ein, indem eine udev-Regel erstellt wird, die die Ausführung einer angegebenen Payload (Binärdatei oder…
 kpcyrd/sh4d0wup
Framework für den Missbrauch von Signaturschlüsseln und die Ausnutzung von Updates
 deepinstinct/shimme
PoC für Windows-Privilegienausweitung und Code-Injection mittels OfficeClickToRun-RPC und undokumentierter Shim-Manipulation, um DLLs in…
 nvisosecurity/interceptor
Interceptor ist ein Kernel-Treiber, der sich auf die Manipulation von EDR/AV-Lösungen im Kernel-Bereich konzentriert.
 memoryo3o/bypassuac
Windows-UAC-Bypass-Tool unter Verwendung einer Whitelist-basierten Technik zur stillen Berechtigungserhöhung, kompatibel mit Cobalt Strike Payloads…
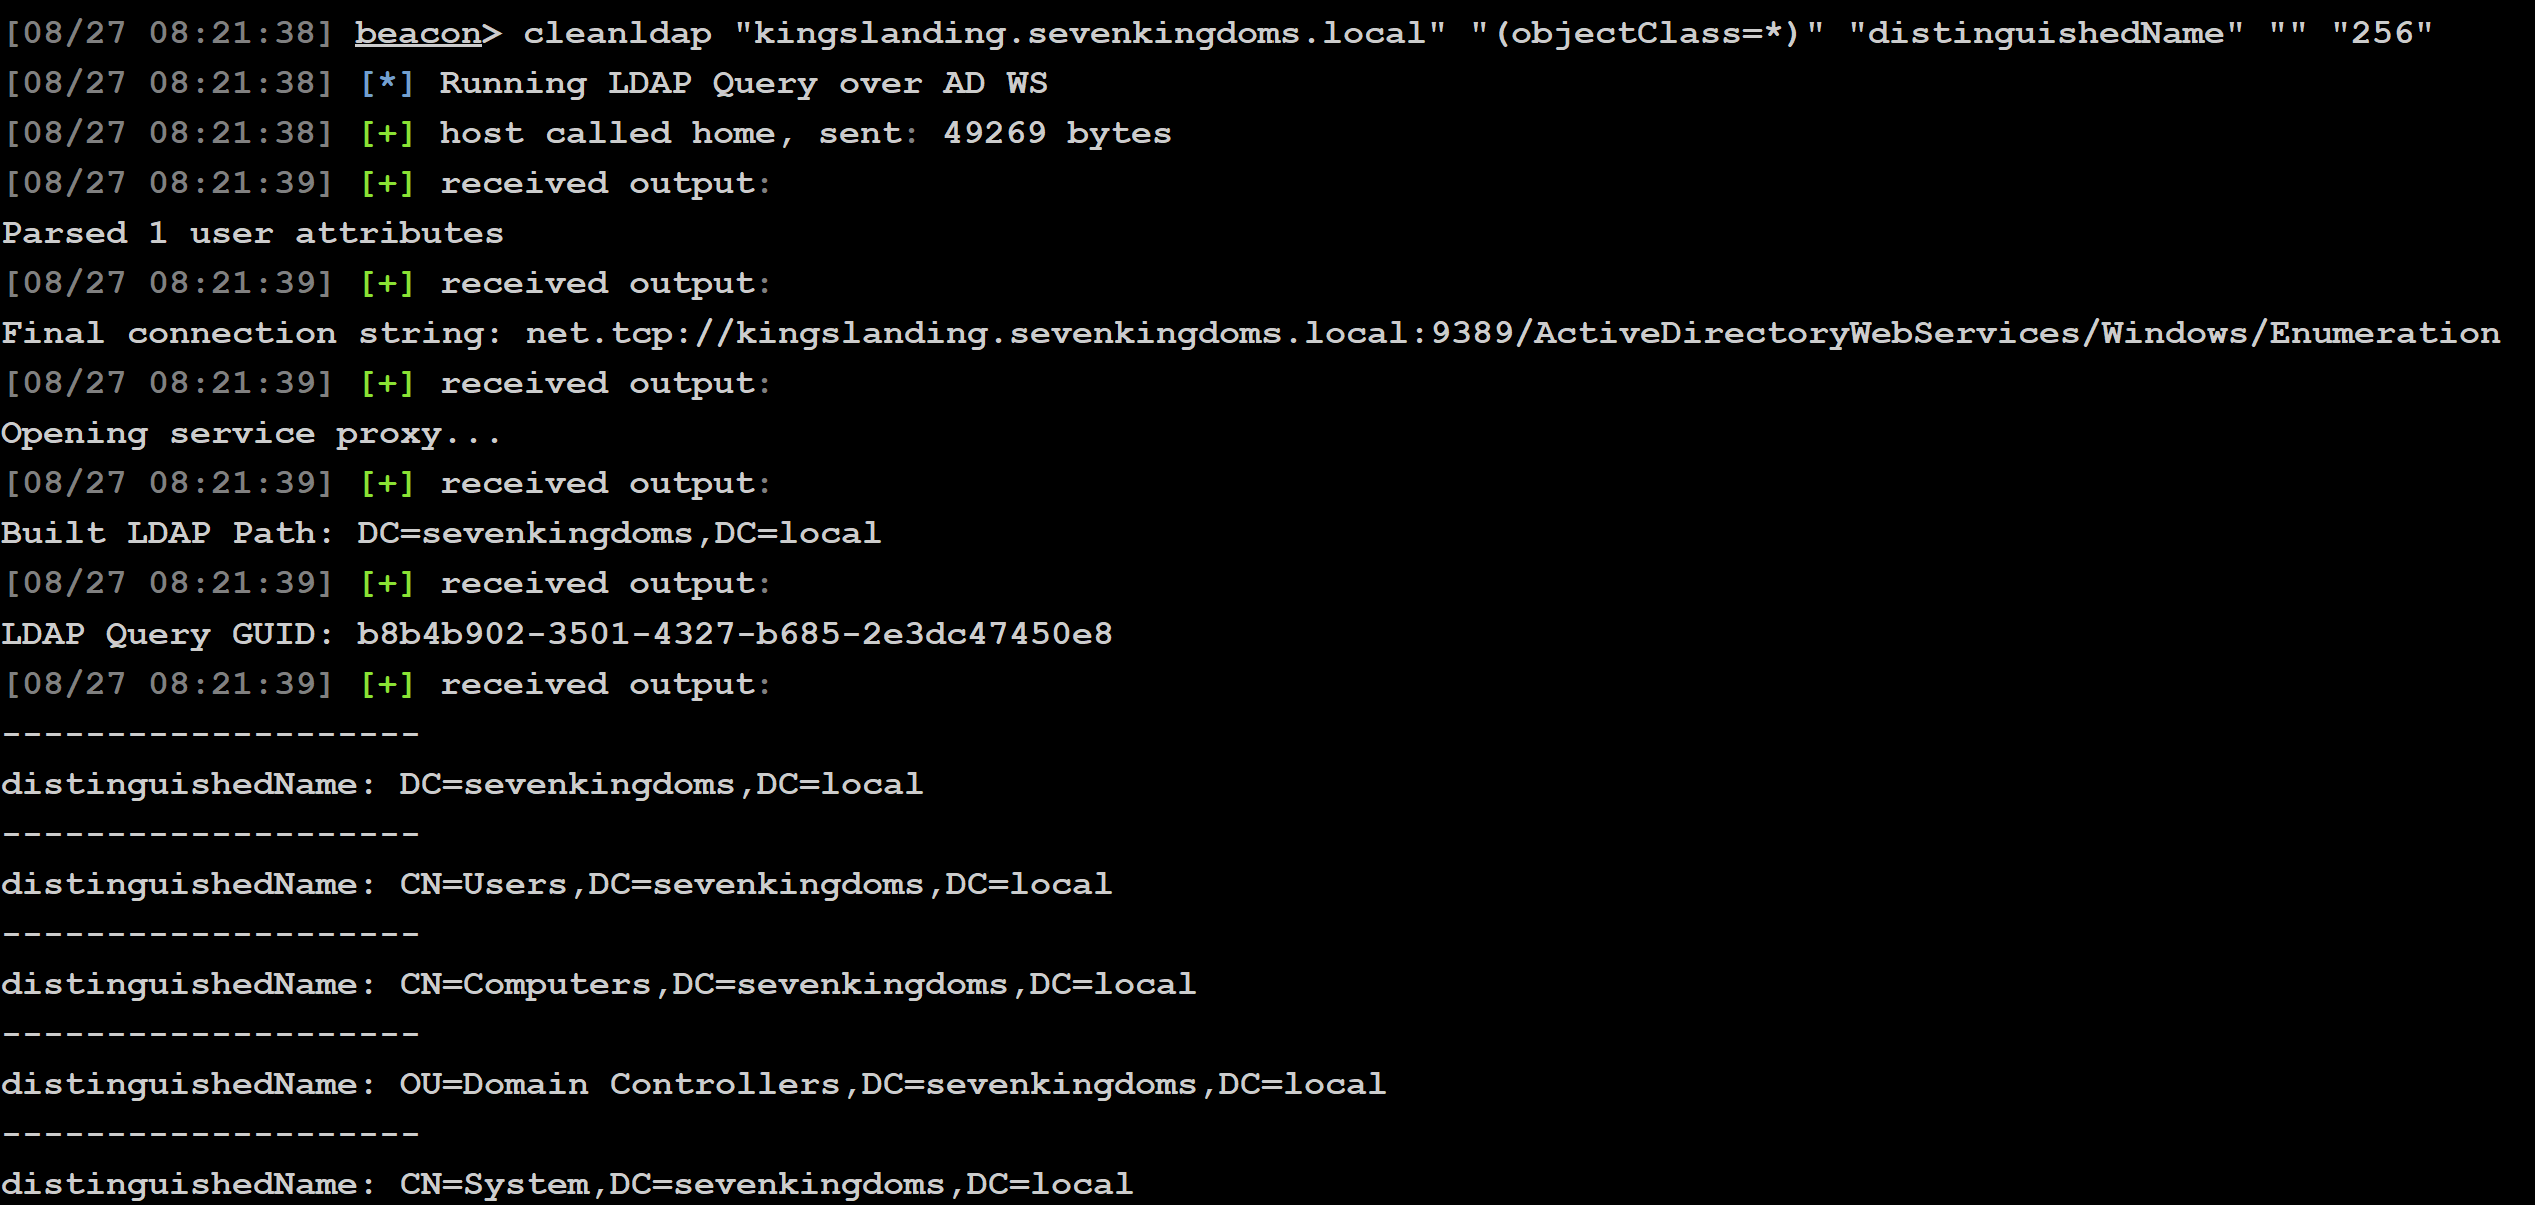 mandiant/cleanldap
Stealthy LDAP query BOF für Active Directory-Aufklärung über AD WS, ermöglicht Attributenumeration und Datensammlung für Red-Team-Operationen.
 mstxq17/cve-2021-1675_rdl_lpe
CS-Reflexionslade-Plugin für die PrintNightMare LPE-Privilegienausweitungsschwachstelle. Einsatzbereit, lädt über den Speicher, verschleiert den…
 withsecurelabs/modulestomping
Forschung und Proof-of-Concept für Module Stomping, eine Technik, um schädlichen Code in legitimen Windows-Modulen zu verstecken, mit Dokumentation…
 w01fh4cker/cve-2024-22120-rce
Zeitbasierte SQL-Injektion im Zabbix Server Audit Log --> RCE








