
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 abstractengine/pentest-muse-cli
KI-gestützter Assistent für Penetrationstester, der Payloads erzeugt, Code analysiert, Aufklärungsarbeit leistet und Befehlszeilenaktionen ausführt,…
 codesiddhant/jasmin-ransomware
# Jasmin Ransomware Jasmin Ransomware ist ein fortschrittliches Red-Team-Tool (WannaCry-Klon), das zur Simulation realer Ransomware-Angriffe…
 claroty/arya
Generiert pseudo-maliziöse Dateien aus YARA-Regeln, um AV/EDR-Erkennung auszulösen, und ermöglicht so Malware-Forschung, Regel-QA sowie…
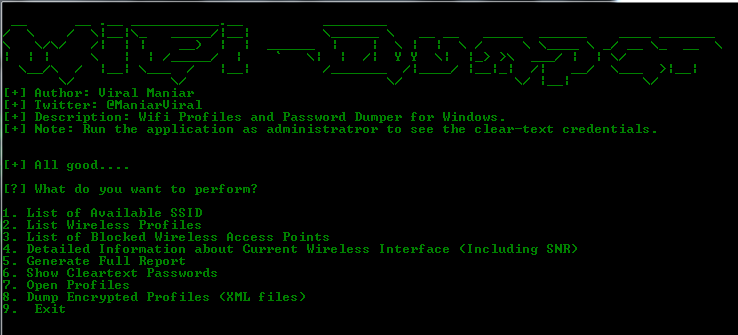 viralmaniar/wifi-dumper
Dies ist ein Open-Source-Tool zum Auslesen der WLAN-Profile und Klartext-Passwörter der verbundenen Zugangspunkte auf Windows-Rechnern. Dieses Tool…
 gpoulios/ropinjector
Patchen von ROP-codierten Shellcodes in PEs
 helixo32/nimblackout
Kill AV/EDR mithilfe des BYOVD-Angriffs
 forrest-orr/artifacts-kit
Pseudo-malicious Usermode-Memory-Artifact-Generator-Kit, das entwickelt wurde, um die von echter Malware auf einem infizierten Windows-Betriebssystem…
 lloydlabs/wsb-detect
wsb-detect ermöglicht es Ihnen zu erkennen, ob Sie in Windows Sandbox ("WSB") ausgeführt werden.
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 dis0rder0x00/obex
Obex – Blockieren unerwünschter DLLs im Benutzermodus
 blacksnufkin/novaldr
Threadless Module Stomping In Rust mit einigen Funktionen (In Erinnerung an die im Nova-Party-Massaker Ermordeten)
 octoberfest7/zip_smuggling
Python3-Dienstprogramm zum Erstellen von ZIP-Dateien, die zusätzliche Daten für die spätere Extraktion einschmuggeln.
 nodauf/girsh
Automatisch eine vollständig interaktive Reverse-Shell für Linux- oder Windows-Opfer spawnen.
 ustayready/sharphose
Asynchrones Password-Spraying-Tool in C# für Windows-Umgebungen
 hackerhouse-opensource/setuphijack
SetupHijack ist ein Sicherheitsforschungstool, das Race Conditions und unsichere Dateibehandlung in Windows-Anwendungsinstallations- und…
 wh0amitz/bypasscredguard
Credential Guard-Bypass durch Patchen des Wdigest-Speichers
 mordavid/donpwner
Erweitertes Tool für Angriffe auf Domain-Controller und Credential-Analyse unter Verwendung der DonPAPI-Datenbank
 frenchcisco/ratel
RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…








