Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
NovaLdr — Threadless Module Stomping In Rust mit einigen Funktionen (In Erinnerung an die im Nova-Party-Massaker Ermordeten) | Kitploit
Tools/GitHubGitHub/blacksnufkin/novaldr
Privilege EscalationSpeicherforensikCode-AnalyseExploitationShellcodePost-ExploitationMalware-AnalyseLernen & BildungRed TeamingPayload-Entwicklung
GitHubblacksnufkin/novaldr
2674286vor 2 JahrenVon Kitploit geprüft
Teilen

NovaLdr

Threadless Module Stomping In Rust mit einigen Funktionen (In Erinnerung an die im Nova-Party-Massaker Ermordeten)

Repository anzeigen

NovaLdr ⚜️

NovaLdr ist ein Threadless Module Stomping, geschrieben in Rust, konzipiert als Lernprojekt zur Erkundung der Welt der Malware-Entwicklung. Es verwendet fortgeschrittene Techniken wie indirekte Syscalls und String-Verschlüsselung, um seine Funktionalitäten zu erreichen. Dieses Projekt ist nicht als vollständiges oder ausgereiftes Produkt gedacht, sondern eher als eine Reise in die technischen Aspekte von Malware, die verschiedene Techniken und Funktionen vorstellt.

Feature-Übersicht 💡

  • Indirekte Syscalls
  • String-Verschlüsselung
  • Shellcode-Verschlüsselung: einfaches XOR und Umwandlung der Shellcode-Bytes in MAC-Adressen
  • Threadless Execution
    • Threadless Inject: Schreibt eine Trampolin-Funktion in eine bestimmte Funktion innerhalb einer gegebenen DLL und leitet sie um, um eine andere DLL zu laden.
    • JMPThreadHijack: Übernimmt einen Thread ohne SetThreadContext aufzurufen. Muss noch verbessert werden, da ich faul bin und das Ganze nicht gut genug implementiert habe, um die ursprüngliche Funktionalität des Threads zu erhalten. Nur ein schneller und schmutziger PoC (Vorsicht vor der Kontrolle der Payload-Ausführung. Browser neigen dazu, die Payload mehrfach auszuführen)
  • Module Unlink
    • Überschreibt die Magic-Bytes des DOS-Headers.
    • Löscht die DLL-Basisadressen aus dem Zielprozess.
    • Entfernt DLL-Namensstrings aus dem Zielprozess.
    • Entfernt ein Modul aus der Modulliste.
  • Prozess erstellen: Erzeugt einen angehaltenen Prozess mit NtCreateUserProcess, spoofed die PPID und setzt den Prozess auf Block DLL
  • Ntdll Unhooking: Remote und lokales Ntdll Unhooking mit Parun's Fart-Technik
  • Kein GetModuleHandleA und GetProcAddress: Eigene Funktion, die NT-Funktionen verwendet
  • Sleep Encrypt: Benutzerdefinierte Sleep-Funktion, die während der Schlafdauer den Stack mittels eines separaten Threads verschlüsselt.
  • HWBP: Prozess-interner patchloser AMSI + ETW Bypass mit HWBP auf allen Threads.

Verwendung 🛠️

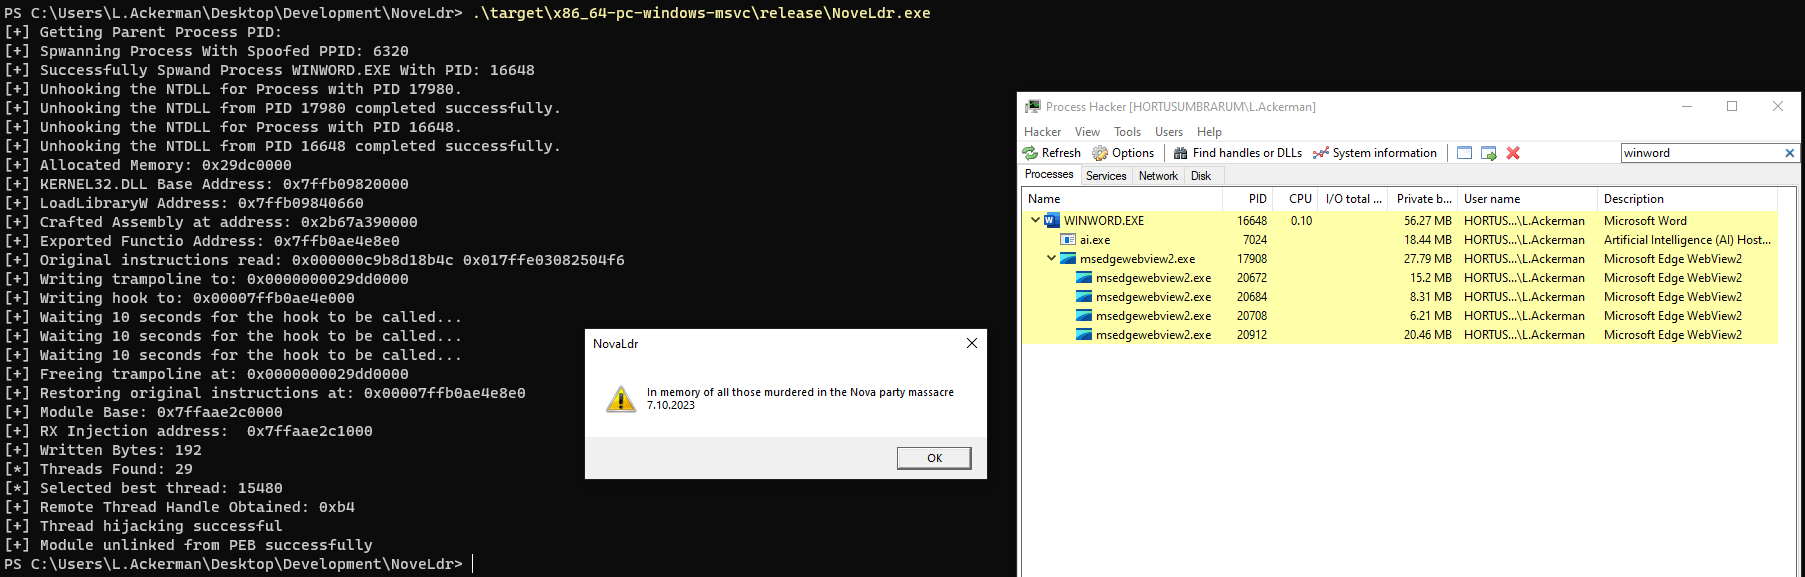
  • Shellcode-Datei generieren: msfvenom -p windows/x64/messagebox TITLE=NovaLdr TEXT='In memory of all those murdered in the Nova party massacre 7.10.2023' ICON=WARNING EXITFUNC=thread -b '\xff\x00\x0b' -f raw -e none -o Nova_MSG.bin
  • Die Shellcode-Datei verschlüsseln und in das MAC-Adressformat konvertieren: python bin2mac.py Nova_MSG.bin > nova_msg.txt
  • Den Inhalt der Ausgabedatei kopieren und in die Datei main.rs einfügen
  • Das Programm kompilieren, indem Sie einfach die Datei compile.bat ausführen

Haftungsausschluss 📢

NovaLdr ist ausschließlich für Bildungs- und Forschungszwecke bestimmt. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch dieses Programm verursacht werden. Holen Sie immer die Erlaubnis ein, bevor Sie es gegen ein Ziel testen.

Mitwirken 📈

Da dieses Projekt eine Lernreise ist, sind Beiträge, Vorschläge und Verbesserungen willkommen, um NovaLdr zu einer wertvollen Ressource für das Erlernen der Malware-Entwicklung in Rust zu machen.

Ressourcen & Danksagung 📍

  • masking-malicious-memory-artifacts-part-ii-insights-from-moneta
  • masking-malicious-memory-artifacts-part-iii-bypassing-defensive-scanners
  • alternative-process-injection
  • custom_getmodulehandle_getprocaddress
  • nim-noload-dll-hollowing
  • Malwear-Sweet
  • dll-unlinking
  • operating-into-EDRs-blindspot
  • Hidding Module from the HashTable
  • module-pebldr-hiding-all-4-methods
  • NtCreateUserProcess
  • Defcon31
  • process-injection-evading-edr-in-2023
  • StackMask
  • Patchless Amsi Bypass
  • PatchlessHook
  • import_dll_injection 📌 (wird später hinzugefügt)

POC

Screenshot 2023-10-19 142856

PE-SIEVE

Screenshot 2023-10-19 142029

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →