
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
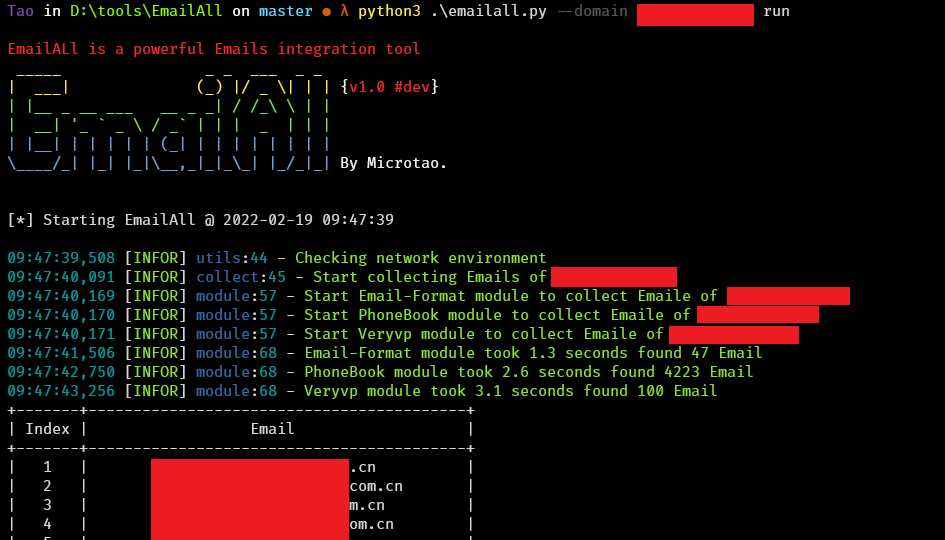
 taonn/emailall
Sammelt E-Mail-Adressen für eine Zieldomain durch Abfragen von Suchmaschinen, GitHub API, PhoneBook, Snov, Skymem und anderen OSINT-Quellen und…
 cxnturi0n/convoc2
C2-Infrastruktur über Microsoft Teams.
 zarcolio/flipperzero
Dieses Repo enthält meine eigenen Ducky/BadUSB-Skripte, zugehörige PowerShell-Skripte und anderes Zeug rund um den Flipper Zero.
 damonmohammadbagher/ebook-bypassingavsbycsharp
eBook „Bypassing AVS by C#.NET Programming“ (nur kostenlose Kapitel)
 karma9874/androrat
Ein einfaches Android-Fernverwaltungstool, das Sockets verwendet. Es nutzt Java auf der Client-Seite und Python auf der Server-Seite.
 zishanadthandar/pentest
Jekyll-basierte Pentesting-Wissensdatenbank mit Methodik-Leitfäden, Cheatsheets, Tool-Indizes, Zertifizierungs-Roadmaps und kuratierten Übungslaboren…
 nydubh3/cuiri
Ein speziell für Red Teams entwickelter Generator für FUD-Trojaner (Fully Undetectable), der auf Basis von Shellcode Trojaner erzeugt, die alle…
 stormshadow07/hacktheworld
Ein Python-Skript zur Erzeugung von Payloads, die bisher alle Antivirenprogramme umgehen.
 gmh5225/packer-payload-entropyreducer
Reduziere die Entropie und verschleiere deine Payload mit serialisierten verketteten Listen
 gmh5225/pcileech-asus-xg-c100c
Als ASUS XG C100C Netzwerkkarte getarnt und implementiert eine Funktion zur Kommunikation mit gefälschtem Datenverkehr
 audrise/javaflood
Python-Multithread-DoS-Tool, das Minecraft-Java-Server mit gefälschten Handshake-Paketen, Verbindungswiederverwendung, Payload-Padding und…
 aniket2912/internal-network-penetration-testing
Bildungsmodul zum Penetrationstesting interner Netzwerke: Methodik, Angriffsvektoren, Enumeration, Ausnutzung, Privilegieneskalation und…
 amibhai/spoofed
Eine professionelle, vollständig asynchrone Python-Netzwerk-Spoofing-Suite für autorisierte Sicherheitsaudits. Bietet vollständige…
 amirsafiallah/dhcpflood
C++-Tool, das libtins verwendet, um DHCP-Anfragen mit zufälligen MAC-Adressen über einen IP-Pool hinweg zu erstellen und zu senden, wodurch…

 yashubitra/evil_twin_attack
Angriff und Verteidigung mit Rogue Access Points unter Kali Linux: Deauth mit aireplay-ng, ein airbase-ng Evil Twin mit Captive Portal sowie…
 i014n/pngloader
Verbirgt beliebige Payloads in PNG-Bildern mithilfe von Nibble-zu-ASCII-Kodierung und Fibonacci-LSB-Steganografie, mit einem C++-Loader, der die…
 ivancabrera02/whfb-pincapture
Erfasst Windows Hello PINs bei der Eingabe durch Injektion einer DLL in LogonUI.exe, die einen CPU-Hardware-Breakpoint auf…
 baguette168/nmg
Erzeugt parametrisierte .NET-Memory-Shell-Payloads (VPP, MVC-Route, HttpListener), die mit Godzilla-, Behinder- und AntSword-Clients für…








