
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 pathtofile/pplrunner
Erstellt einen ELAM-Treiber und -Dienst, der einen signierten untergeordneten Prozess als Anti-Malware Protected Process-Light (PPL) unter Windows…
 elbraino/awesome-blackhat-arsenal
Kuratierte Sammlung von Cybersecurity-Tools, die bei Black Hat Arsenal-Events vorgestellt wurden.
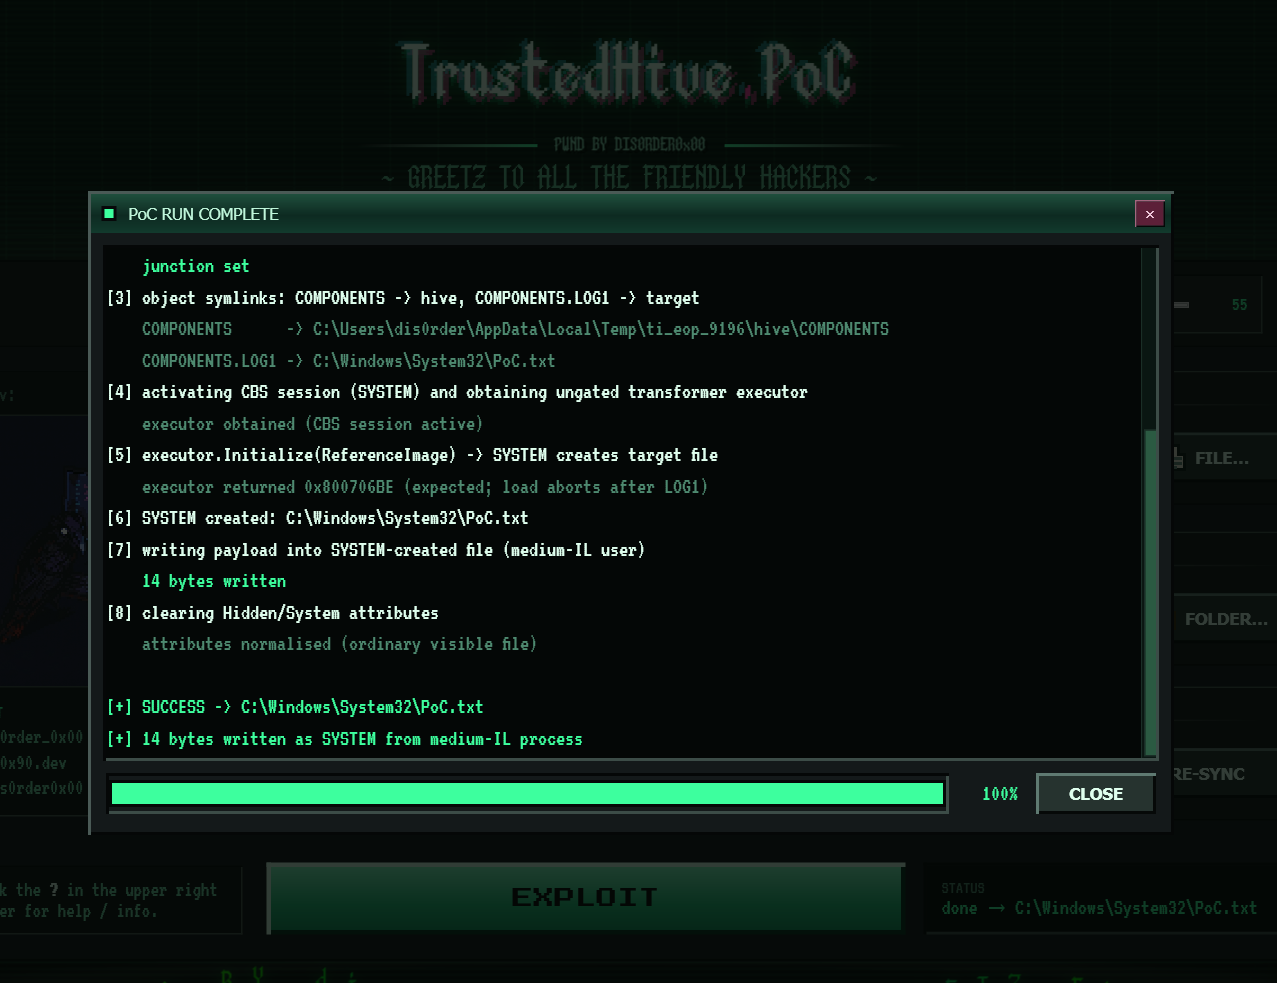 dis0rder0x00/trustedhive
LPE-Proof-of-Concept für Windows 11, das das COM-Objekt der Component Based Servicing (CBS)-Sitzung von TrustedInstaller und Junctions für beliebiges…
 xsanflip/nyawit
Konvertiert DuckyScript- und Bash-Bunny-Payloads in optimierte Flipper-Zero-BadUSB-Injektionsskripte mit Tastaturlayout-Auswahl, AV-Verschleierung…
 xsanflip/begal-c2
Flask- und Socket.IO-Kommando- und -Kontrollpanel mit einem bösartigen Browser-Erweiterungs-Agenten, der Anmeldedaten sammelt, Dateien über Telegram…
 xsanflip/anti-begal.py
Python-Skript, das eine Ressourcenerschöpfungsschwachstelle im Collector-Endpunkt von B.E.G.A.L C2 ausnutzt und diesen mit gefälschten…
 gmh5225/quickpgtrigger
Der Stresstest für deinen PG-Bypass [altes Schulprojekt]
 rvsh3ll/nxc-vulnscan
NetExec-Modul: alle standardmäßigen Windows-Schwachstellenprüfungen in einem Durchlauf ausführen (nur Prüfung, kein Exploit)
 bb1nfosec/information-security-tasks
Kuratierte Infosec-Wissensdatenbank mit Notizen von Praktikern, Methodologien und täglich aktualisierten CVE-, News- und Tool-Übersichten, gegliedert…
 omar-tamerr/horuseye
Finde die Behebung, die die meisten Wege zu Domain Admin unterbricht. Kartiert Active-Directory-Angriffspfade mit Nachweisen, vergleicht…
 sadreck/codecepticon
.NET/PowerShell/VBA-Obfuskator für Offensive Security
 k4n3co/lab-rats-v1.6
An advanced, lightweight Android Remote Admin Framework engineered for real-time monitoring, stealth interaction, and remote management through a…
 ryanpohlner/arcgis-web-shell
ArcGIS-Enterprise-Geoprozessierungsdienst, der eine Python-Toolbox zur Befehlsausführung veröffentlicht.
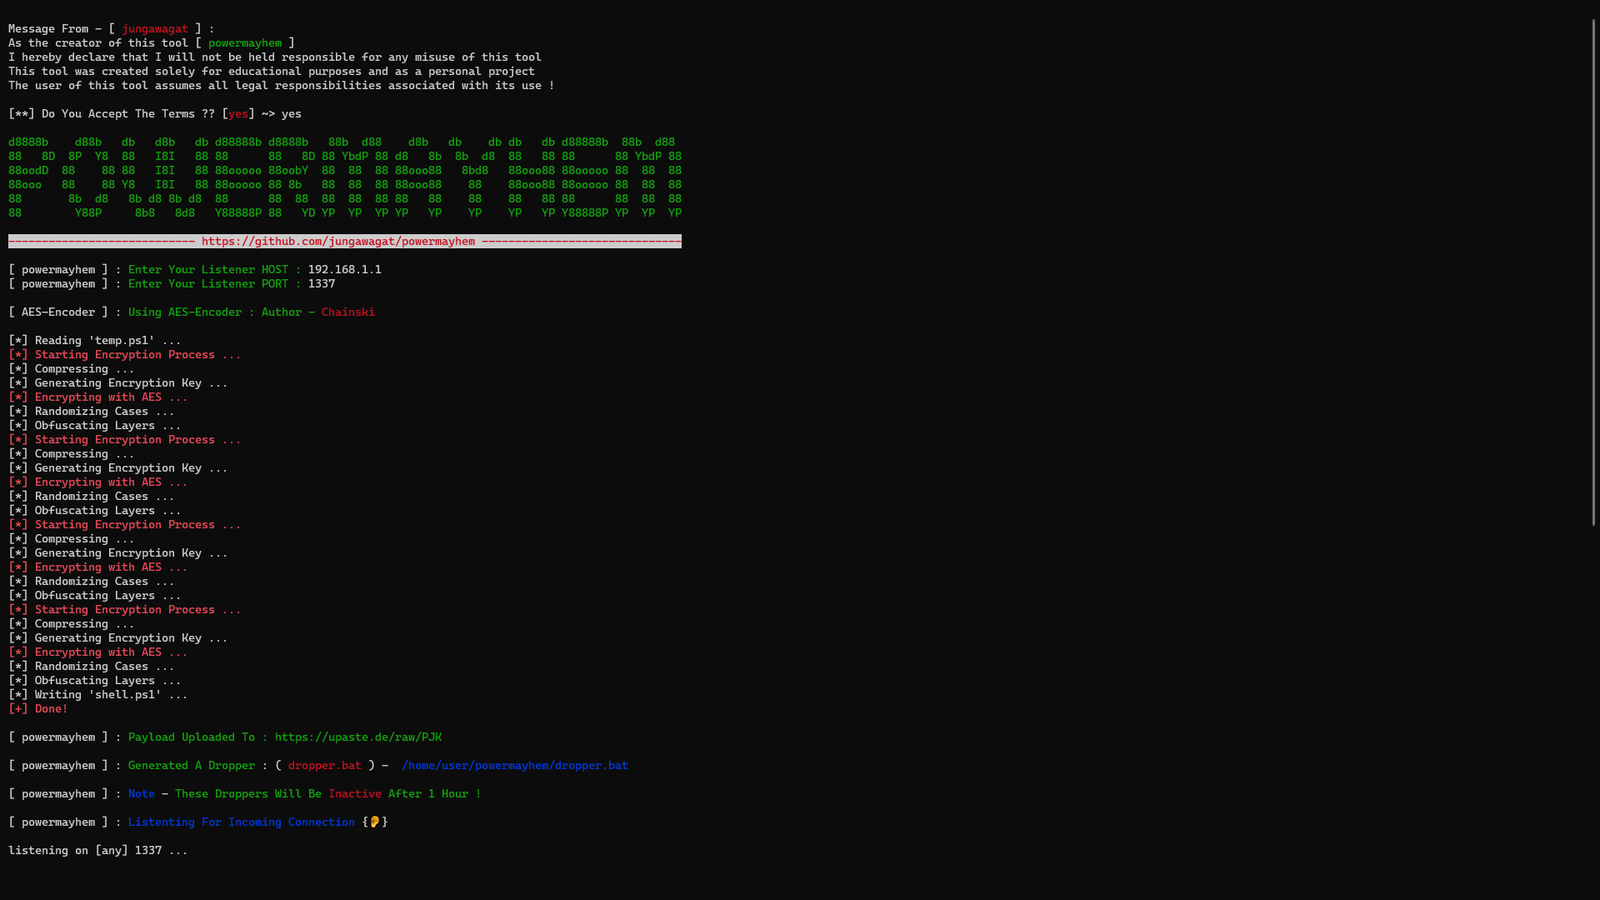 gmh5225/powermayhem
Bash-basierter Generator, der PowerShell-Payloads für Red-Team- und Penetrationstest-Einsätze erzeugt.
 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…
 mein-0/mercilessamd
Proof-of-Concept, das die MSR-Lese-/Schreib-IOCTLs von AMD AmdTools64.sys ausnutzt, um IA32_LSTAR zu überschreiben, SMEP zu umgehen und unter Windows…
 ricardojoserf/axis-rce
Nicht authentifizierte RCE auf Axis Camera Station (Verkettung von CVE‑2025‑30026 und CVE‑2025‑30023)
 nshalabi/attack-tools
SQLite-relationales Datenmodell für MITRE ATT&CK plus ein Planungswerkzeug für Adversary Emulation, angereichert mit Red Canary ATOMIC-Tests und…








