 xsanflip/anti-begal.py
Python-Skript, das eine Ressourcenerschöpfungsschwachstelle im Collector-Endpunkt von B.E.G.A.L C2 ausnutzt und diesen mit gefälschten XOR/Base64-Payloads überflutet, um bösartige Command-and-Control-Server zu stören.

Anti-Begal (anti-begal.py) ist ein Skript zur aktiven Verteidigung und taktischen Störung, das speziell darauf ausgelegt ist, unbefugte Instanzen des B.E.G.A.L-Frameworks (Backdoor Exfiltration Gateway for Advanced Looting) für Command and Control (C2) anzugreifen und zu neutralisieren.
Dieses Skript fungiert als die „Impfung" gegen das B.E.G.A.L-Framework. Es nutzt eine absichtlich hinterlassene architektonische Schwachstelle (Ressourcenerschöpfung über einen nicht authentifizierten Endpunkt) im ursprünglichen B.E.G.A.L-Quellcode aus, um Blue Teams und Sicherheitsforschern zu ermöglichen, von böswilligen Akteuren eingesetzte illegitime C2-Server zu demontieren.
Dieses Tool wird ausschließlich für Bildungszwecke, Forschung zur aktiven Verteidigung und autorisierte Takedown-Operationen veröffentlicht.
Autorisierung ist zwingend erforderlich: Sie müssen eine ausdrückliche, rechtliche Autorisierung besitzen, um die Infrastruktur anzugreifen, auf die Sie dieses Skript richten (z. B. Sie sind ein Systemadministrator, der Ihr Netzwerk verteidigt, oder Sie nehmen an einem genehmigten Takedown durch Strafverfolgungsbehörden teil).
Keine böswillige Verwendung: Die Verwendung dieses Tools zur Durchführung von Denial-of-Service-Angriffen (DoS) gegen öffentliche Netzwerkinfrastruktur oder Server Dritter ohne Zustimmung ist illegal und strengstens untersagt.
Keine Haftung: Der Entwickler (xsanlahci) übernimmt keinerlei Haftung und ist nicht verantwortlich für jeglichen Missbrauch, Schaden oder rechtliche Konsequenzen, die durch die Verwendung dieses Programms entstehen.
Durch die Verwendung dieser Software stimmen Sie diesen Bedingungen zu.
Das B.E.G.A.L C2-Framework stützt sich auf einen nicht authentifizierten Datensammel-Endpunkt (/api/v1/collector), um verschleierte (XOR + Base64) Nutzlastdaten von seinen Bot-Agenten zu empfangen.
Da der C2-Server dynamisch Speicher zuweist (ACTIVE_SESSIONS und CREDENTIAL_VAULT) und für jede eindeutige Bot-UUID, die er empfängt, eine neue SQLite-Datenbankdatei erstellt, ist er äußerst anfällig für Ressourcenerschöpfung.
anti-begal.py automatisiert die Ausnutzung dieses Designfehlers:
Nutzlastgenerierung: Es repliziert die XOR-Verschlüsselung und Base64-Kodierung von B.E.G.A.L.
UUID-Spoofing: Es generiert Tausende gefälschter Bot-UUIDs.
Junk-Daten-Injektion: Es injiziert massive Mengen an Junk-Daten in die Nutzlast, um die Speicherauswirkung zu verstärken.
Multi-Threading: Es überflutet den Ziel-Endpunkt /api/v1/collector mit diesen gefälschten, verschlüsselten Anfragen unter Verwendung gleichzeitiger Threads.
Speichererschöpfung (OOM): Die Speicherzuweisung des Python-Flask-Servers wird in die Höhe schnellen, wodurch die C2-Schnittstelle stark verzögert oder vollständig zum Absturz gebracht wird.
Speicher-/Inode-Aushungerung: Die Festplatte des Zielservers wird mit Tausenden gefälschter SQLite-.db-Dateien überflutet, wodurch der Bedrohungsakteur daran gehindert wird, tatsächlich gestohlene Anmeldedaten zu speichern.
Datenvergiftung: Der Anmeldedaten-Tresor des Bedrohungsakteurs wird unbrauchbar gemacht und unter Tausenden gefälschter Bot-Einträge begraben.
Python 3.x
requests-Bibliothek (pip install requests)
Sie können das Skript interaktiv ausführen. Es fordert Sie zur Eingabe der erforderlichen Parameter auf.
python3 anti-begal.py
insert target : Die Basis-URL des bösartigen B.E.G.A.L-C2-Servers (z. B. http://192.168.1.100:31337 oder https://rogue-c2.example.com). Das Skript hängt automatisch den Pfad /api/v1/collector an.
insert key (press Enter for default): Der XOR-Schlüssel, der vom Ziel-C2 verwendet wird. Wenn Sie ihn nicht kennen, wird durch Drücken der Eingabetaste der Standard-B.E.G.A.L-Schlüssel verwendet. (Hinweis: Selbst bei einem falschen Schlüssel kann der Angriff weiterhin Serverressourcen verbrauchen, indem die fehlerhafte Nutzlast verarbeitet wird).
insert Threads (1-1000, default: 50): Die Anzahl der gleichzeitigen Angriffs-Threads. Höhere Zahlen erhöhen die Flood-Rate, verbrauchen aber mehr CPU/RAM auf Ihrem Angriffsrechner. 50 bis 200 reichen in der Regel aus, um eine Standard-Flask-Bereitstellung zu stören.
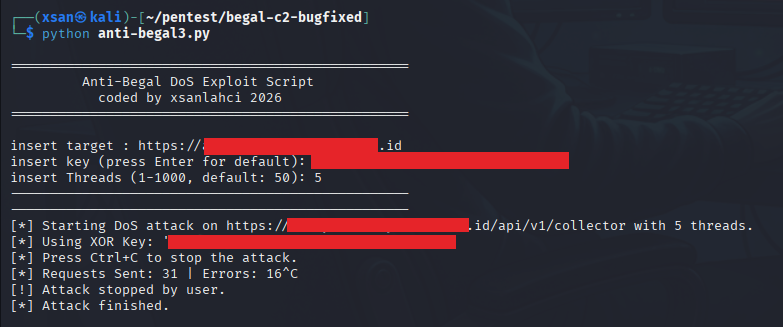
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
Wenn Sie B.E.G.A.L zu Bildungszwecken in einem Labor betreiben und diesen „Kill-Switch" patchen möchten:
Rate Limiting implementieren: Fügen Sie Flask-Limiter hinzu, um die Anzahl der Anfragen pro IP an den Endpunkt /api/v1/collector zu begrenzen.
Authentifizierung/Vorab vereinbarter Schlüssel: Verlangen Sie ein vorab vereinbartes kryptografisches Token im Anfrage-Header, bevor die Nutzlast verarbeitet oder Speicher zugewiesen wird.
Größenbeschränkungen für Nutzlasten: Erzwingen Sie strikt eine maximale Content-Length für eingehende Anfragen.
Erstellt von xsanlahci - 2026
