
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 opencybersecurityalliance/kestrel-lang
Kestrel Threat Hunting Language: Erstellung wiederverwendbarer, zusammensetzbarer und teilbarer Huntflows über verschiedene Datenquellen und Threat…
 primait/nuvola
Graph-basiertes AWS-Sicherheitsanalyse-Tool, das Cloud-Konfigurationen extrahiert, Fehlkonfigurationen erkennt und Angriffspfade mithilfe eines…
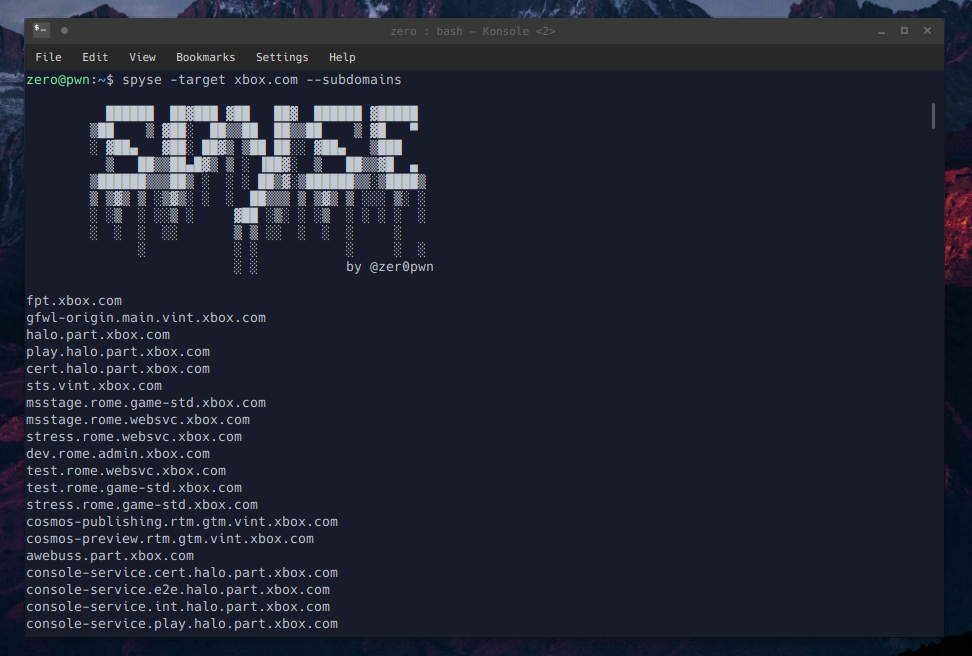 zeropwn/spyse.py
Python-API-Wrapper und Kommandozeilen-Client für die auf spyse.com gehosteten Tools.
 synthient/public-research
Open-Source-Forschung und Vorträge zu Threat Intelligence, Fingerprinting und Betrugserkennung.
 redeye-framework/redeye
Kollaborative Pentest-Datenmanagementplattform zur Organisation von Servern, Benutzern, Schwachstellen, Angriffsvektoren und Dateien mit API-Zugriff…
 zxsecurity/steamer
Zum Importieren, Durchsuchen und Verwalten öffentlicher Passwort-Leak-Daten
 vulncheck-oss/cli
VulnChecks offizielles Kommandozeilen-Tool
 guibacellar/tex
Werkzeug zur Sammlung von Telegram-Informationen für Forscher und Ermittler. Es extrahiert Gruppen, Nachrichten, Medien und Benutzerdaten mit OCR,…
 p0dalirius/extractbitlockerkeys
Ein Systemadministrations- oder Post-Exploitation-Skript zum automatischen Extrahieren der BitLocker-Wiederherstellungsschlüssel aus einer Domäne.
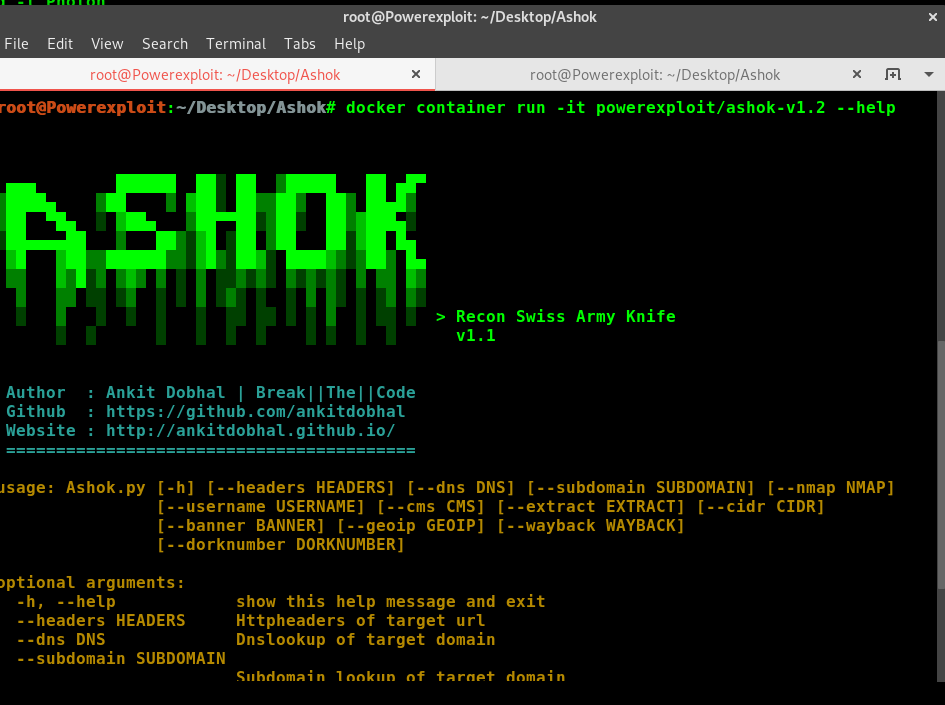 powerexploit/ashok
Ashok ist ein OSINT-Aufklärungswerkzeug , a.k.a 😍 Schweizer Taschenmesser .
 evilsocket/spycast
Ein plattformübergreifendes mDNS-Enumerationstool.
 synacktiv/php_filter_chains_oracle_exploit
Ein CLI zum Ausnutzen von Parametern, die anfällig für fehlerbasierte PHP-Filterketten-Orakel sind.
 cve-search/git-vuln-finder
Finden potenzieller Software-Sicherheitslücken aus Git-Commit-Nachrichten
 ghost-otpbot/smsotpbot
OTP BOT Umgeht SMS-Verifizierungen von Paypal, Instagram, Snapchat, Google, 3D Secure und vielen anderen...
 ecstatic-nobel/osweep
Durchsuche OSINT nicht nur. Durchkämme es.
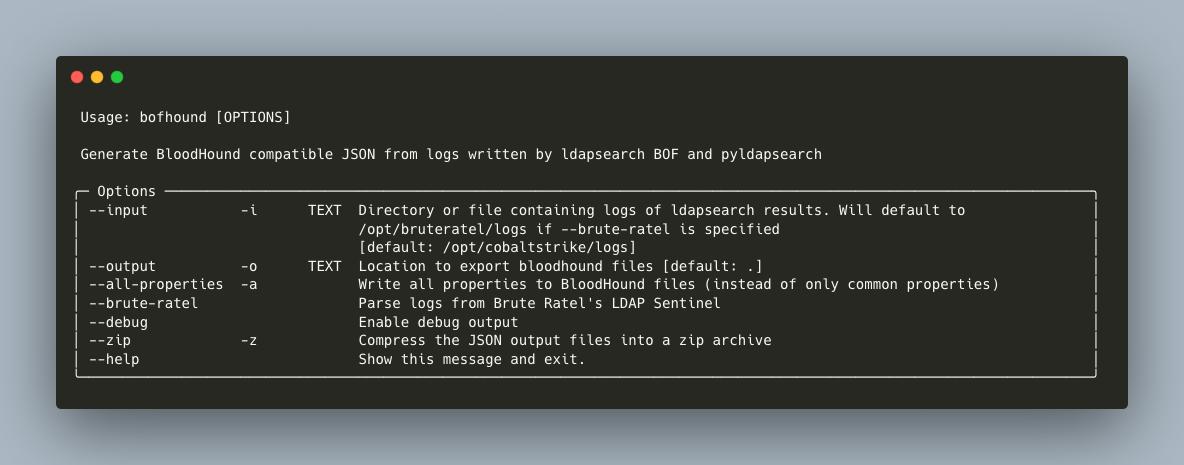 fortalice/bofhound
Generieren Sie BloodHound-kompatibles JSON aus Protokollen, die von ldapsearch BOF, pyldapsearch und Brute Ratel's LDAP Sentinel geschrieben wurden.
 ethicalhackingplayground/bxss
Blind XSS Scanner ist ein Tool, das verwendet werden kann, um nach blinden XSS-Schwachstellen in Webanwendungen zu scannen.
 shinthink/blitzstrike
MCP-Server, der eine dreistufige Penetrationstest-Methodik paketiert: Angriffsflächen-Aufklärung, Source-to-Sink-Statische Analyse und…








