
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 alienwhatever/admin-scanner
Dieses Tool ist dafür konzipiert, das Admin-Panel jeder Website mithilfe einer benutzerdefinierten Wortliste oder einer Standard-Wortliste einfach zu…
 shabarkin/aws-enumerator
Schreibgeschützter AWS-Dienst-Enumerator mit über 600 API-Aufrufen für Cloud-Erkundung, Info-Dumping und Ergebnisanalyse während Penetrationstests.
 andrewaeva/dga
Das Repository, das die Algorithmen zur Generierung von Domainnamen und Wörterbücher bösartiger Domainnamen enthält. Entwickelt, um die Möglichkeit…
 alechilczenko/kimi
Attack Surface Discovery Tool, basierend auf einem Mikroservice-Ansatz, der Multi-Threading für schnelle, internetweite Asset-Indizierung nutzt
 joasasantos/php2shell-scanner
Nicht-destruktiver Scanner für CVE-2026-109618 / CVE-2026-109619 (PHP-Core-RCE). Subdomain-Reconnaissance über crt.sh + subfinder, robustes…
 t4d/phishingkithunter
Finden Sie Phishing-Kits, die Dateien und Bilder Ihrer Marke/Organisation verwenden.
 invoke-ir/ace
Automatisierte Sammlungs- und Anreicherungsplattform
 viralmaniar/remote-desktop-caching-
Dieses Tool ermöglicht es, alte RDP (mstsc)-Sitzungsinformationen in Form von beschädigten PNG-Dateien wiederherzustellen. Diese PNG-Dateien…
 nomi-sec/hacker-trends
Trends-Website (URL) von Twitter-Hackern.
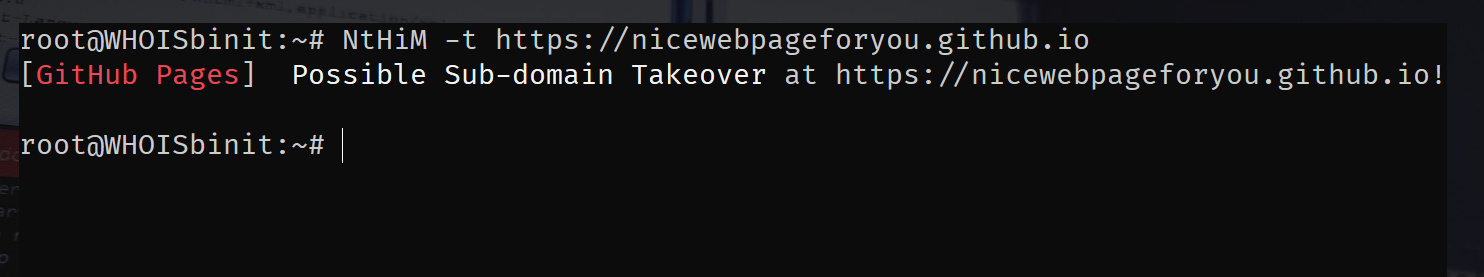 thebinitghimire/nthim
Jetzt, der Host ist meiner! - Superschnelle Subdomain-Takeover-Erkennung!
 nccgroup/wmicmd
Ein Befehls-Shell-Wrapper, der für Microsoft Windows ausschließlich WMI verwendet.
 nst/spyphone
Dieses Projekt zeigt, welche Art von Daten eine schädliche iPhone-Anwendung sammeln kann.
 souravbaghz/radareeye
Tool zum Scannen nahegelegener Geräte und Ausführen eines angegebenen Befehls auf dem eigenen System, wenn das Zielgerät in Reichweite kommt.
 0xinfection/logmepwn
Ein vollautomatisiertes, zuverlässiges, blitzschnelles Scan- und Validierungs-Toolkit für die Log4J RCE CVE-2021-44228-Schwachstelle.
 trouble-1/vajra
Vajra ist ein UI-basiertes Tool mit mehreren Techniken für Angriffe und Enumeration in der Azure- und AWS-Umgebung des Ziels. Es verfügt über eine…
 trustedsec/ridenum
Rid_enum ist ein Null-Session-RID-Zyklus-Angriff zum Brute-Forcen von Domänencontrollern.









