

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Redeye — Kollaborative Pentest-Datenmanagementplattform zur Organisation von Servern, Benutzern, Schwachstellen, Angriffsvektoren und Dateien mit API-Zugriff und Graphvisualisierung. | Kitploit
Tools/GitHubGitHub/redeye-framework/redeye
Penetrationstest-FrameworksSchwachstellenanalyseInformationsbeschaffungPenetrationstestsDienstprogramme & Frameworks
GitHubredeye-framework/redeye

Redeye

Kollaborative Pentest-Datenmanagementplattform zur Organisation von Servern, Benutzern, Schwachstellen, Angriffsvektoren und Dateien mit API-Zugriff und Graphvisualisierung.

Repository anzeigen
4734580vor 3 JahrenVon Kitploit geprüft
Teilen

Redeye

Dieses Projekt wurde von Pentestern für Pentester entwickelt. Redeye ist ein Tool, das Ihnen helfen soll, Ihre Daten während eines Pentest-Einsatzes so effizient und organisiert wie möglich zu verwalten.

Inhaltsverzeichnis

  • Redeye
    • Inhaltsverzeichnis
    • Die Entwickler
    • Überblick
    • Installation
      • Docker
      • Quelle
      • Allgemein
    • Besonderer Dank
    • Credits

Die Entwickler

Daniel Arad - @dandan_arad && Elad Pticha - @elad_pt

Überblick

Das Server-Panel zeigt alle hinzugefügten Server sowie grundlegende Informationen über den Server an, wie z.B.: besessene Benutzer, offene Ports und ob er geknackt wurde.

servers

Nach dem Betreten des Servers erscheint ein Bearbeitungsfeld. Wir können neue Benutzer, die auf dem Server gefunden wurden, hinzufügen, gefundene Schwachstellen und relevante Errungenschaften und Dateien.

edit-server

Das Benutzer-Panel enthält alle gefundenen Benutzer von allen Servern. Die Benutzer werden nach Berechtigungsstufe und Typ kategorisiert. Diese Details können geändert werden, indem man mit der Maus über den Benutzernamen fährt.

Users

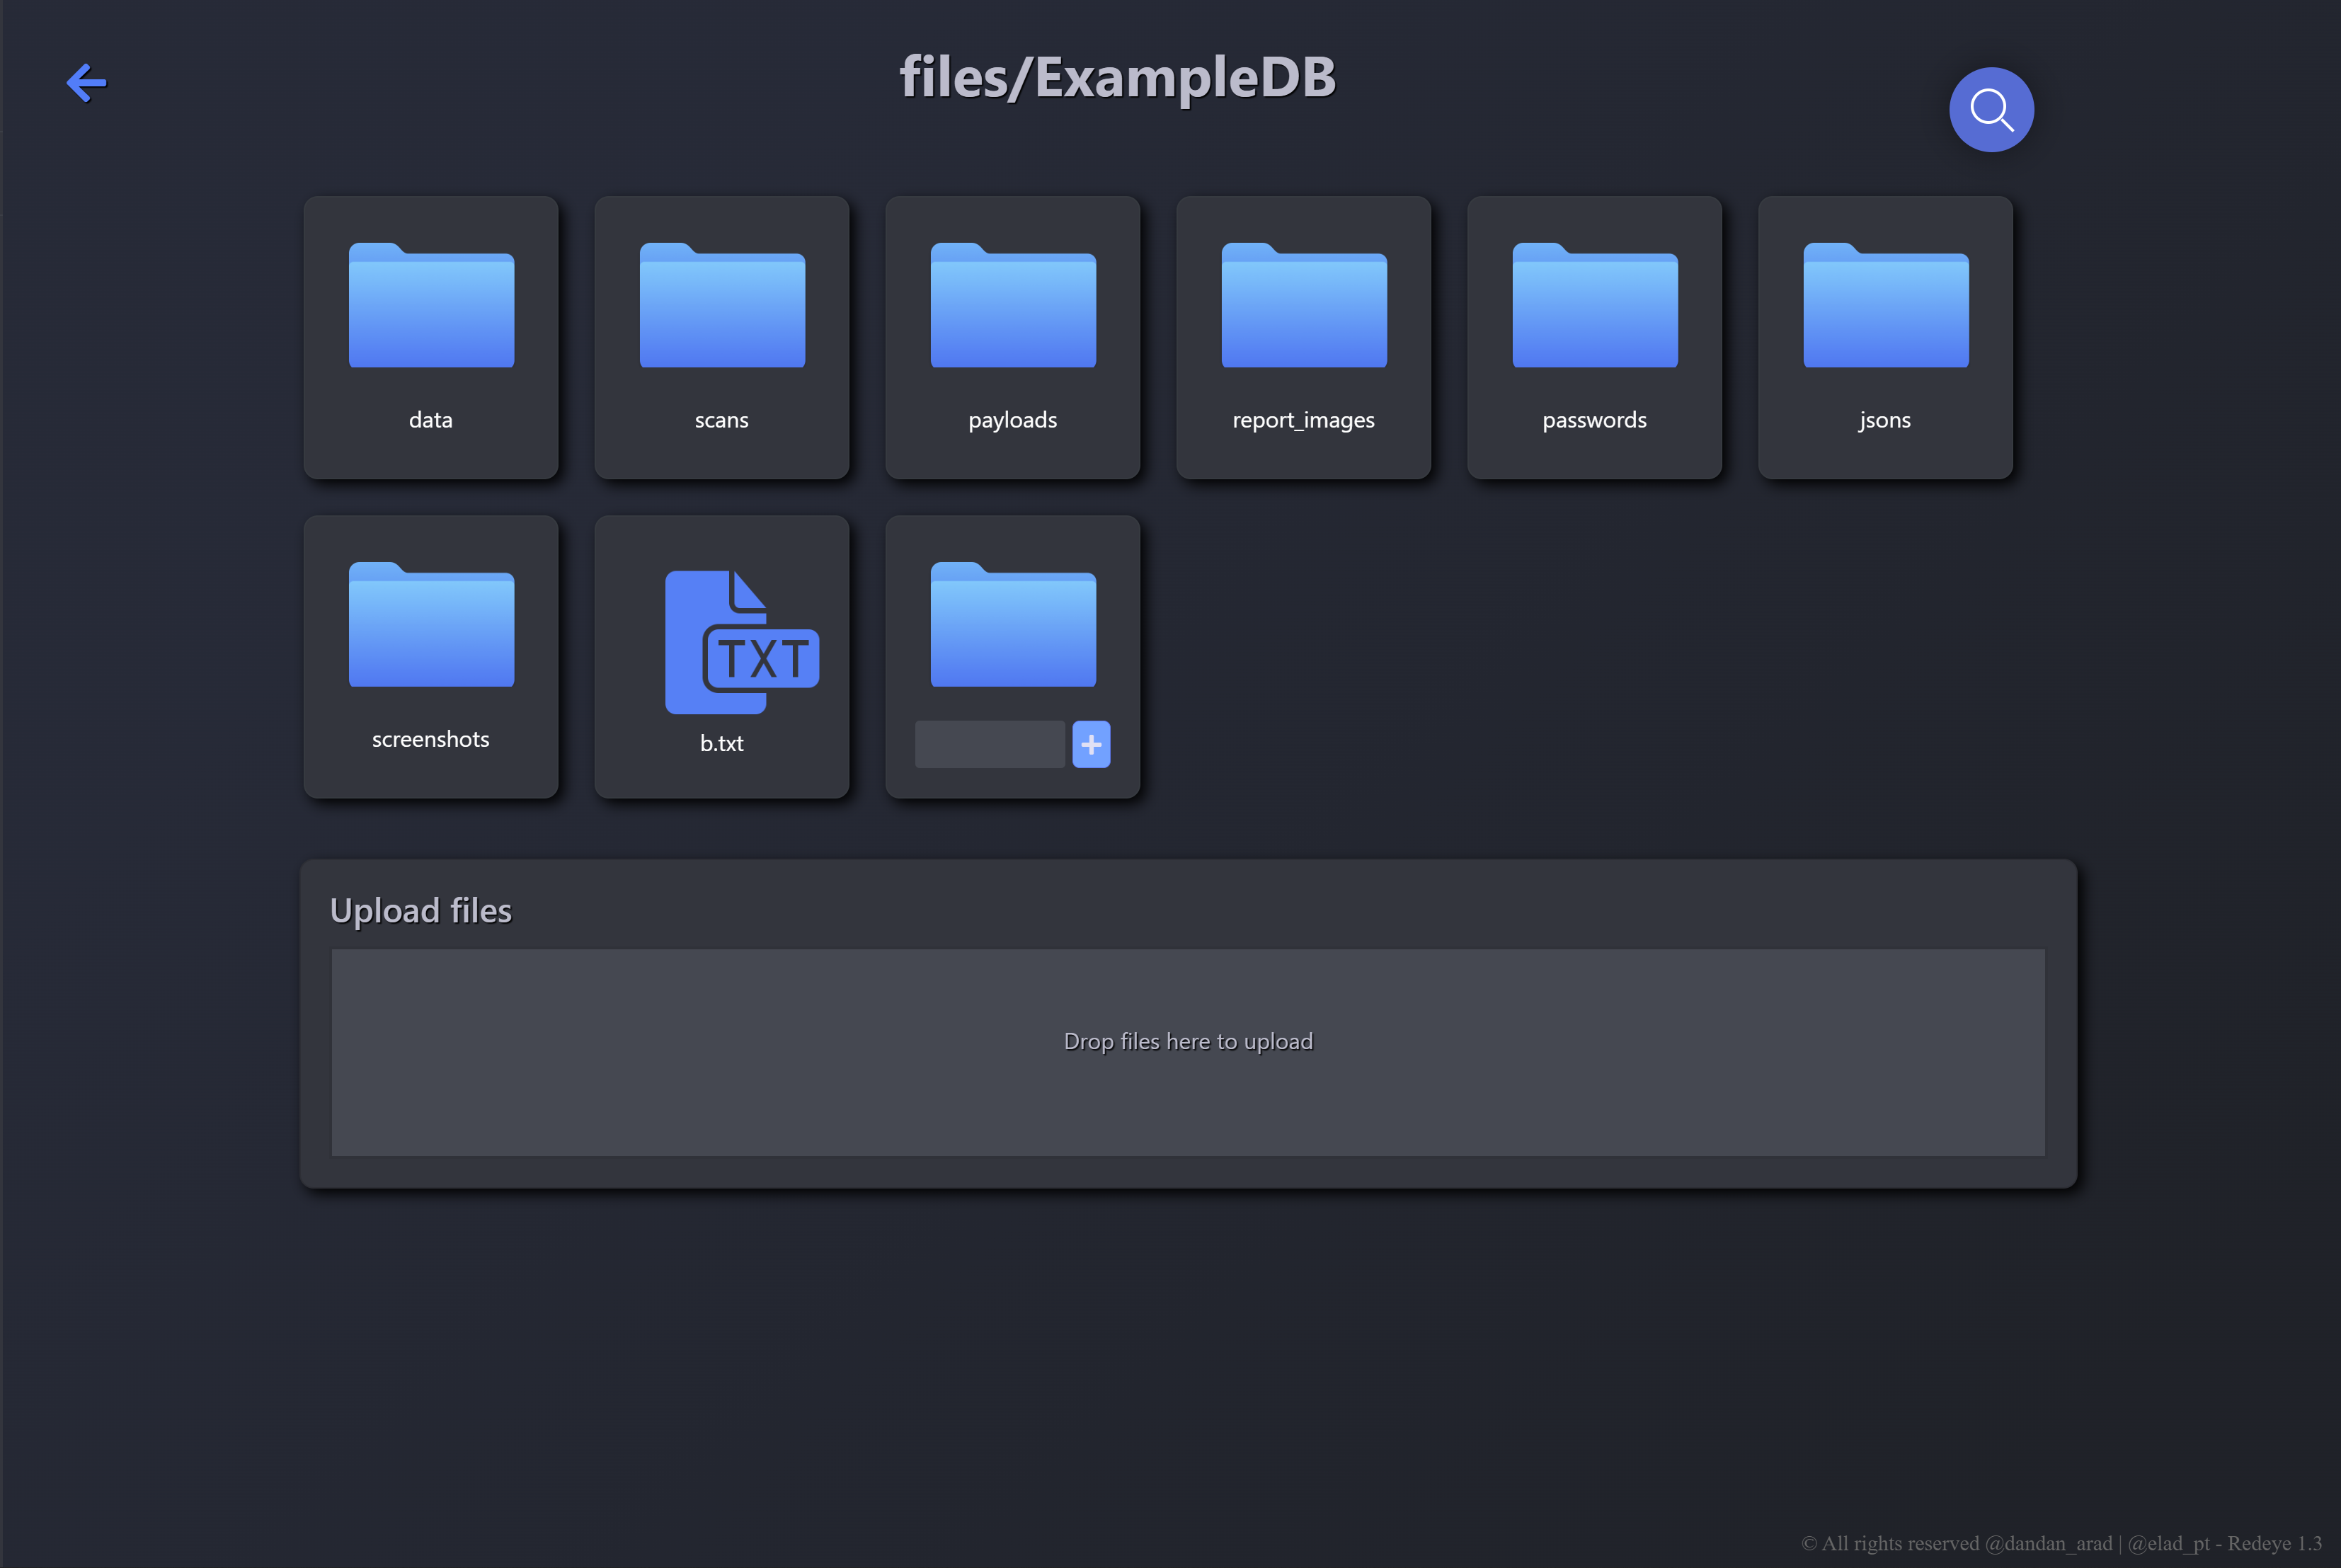
Das Dateien-Panel zeigt alle Dateien des aktuellen Pentests an. Ein Teammitglied kann diese Dateien hoch- und herunterladen.
Files

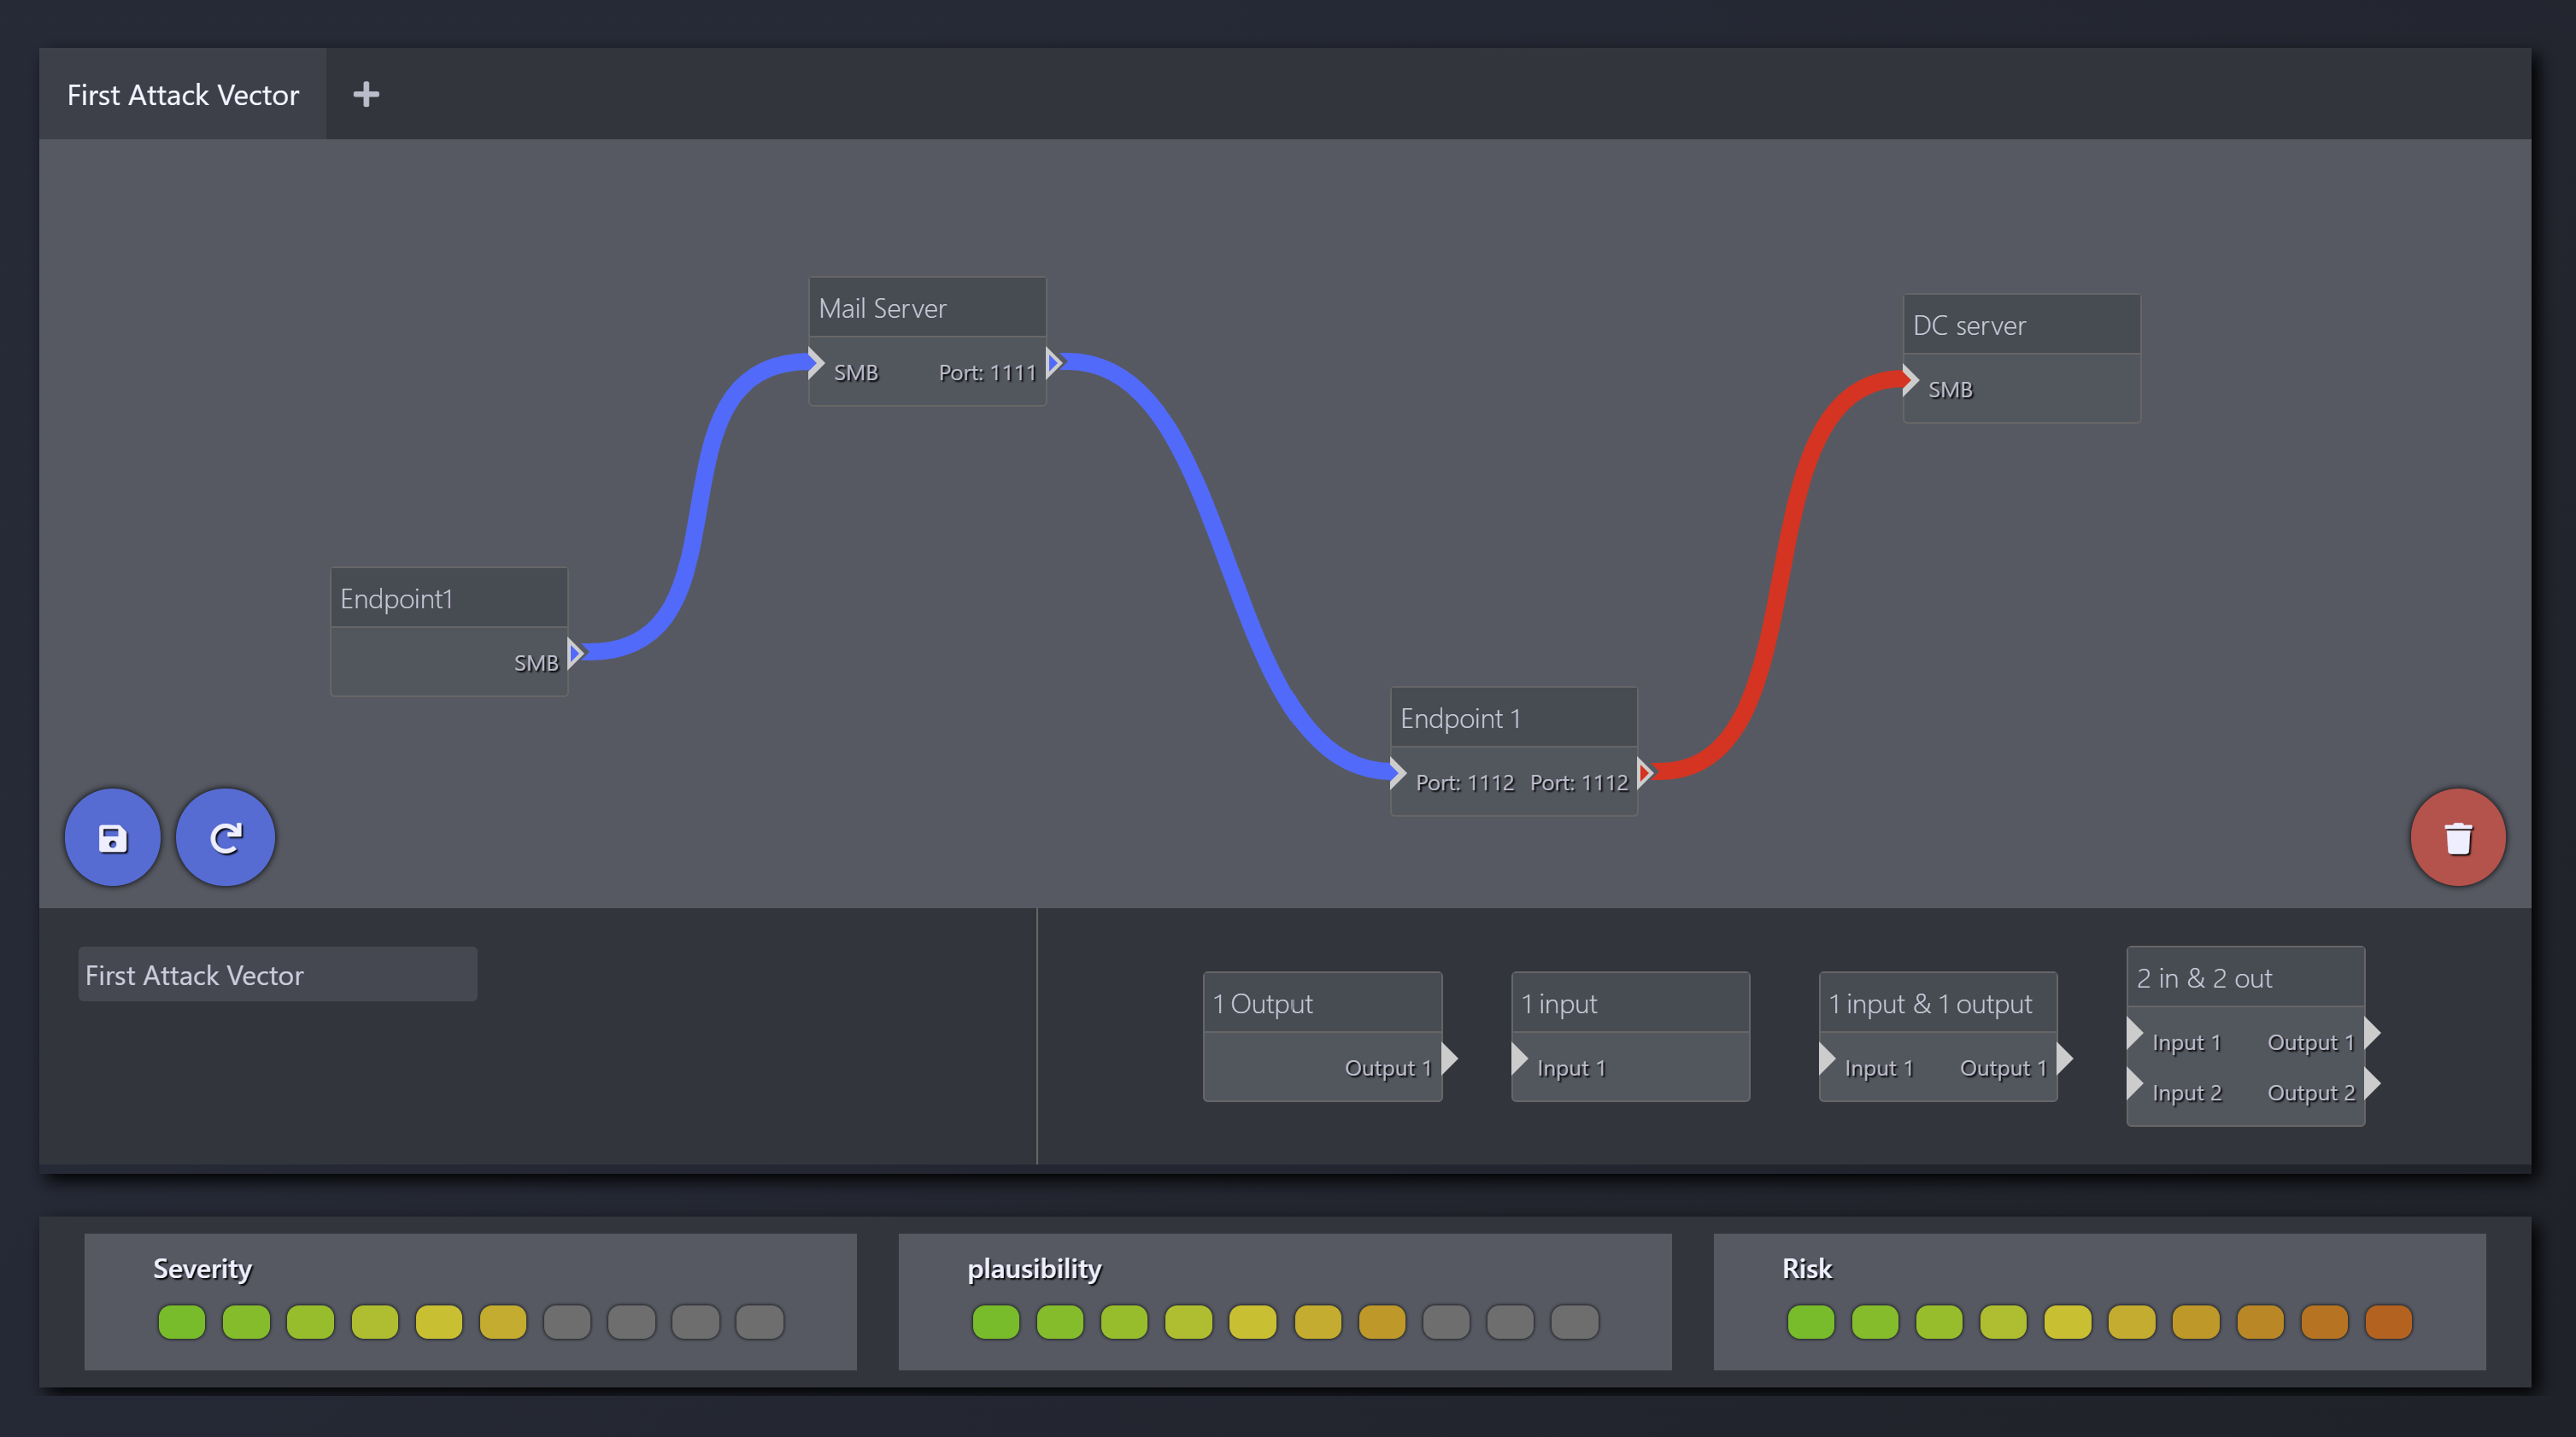
Das Angriffsvektor-Panel zeigt alle gefundenen Angriffsvektoren mit Schweregrad-/Plausibilitäts-/Risiko-Diagrammen an.
AttackVector

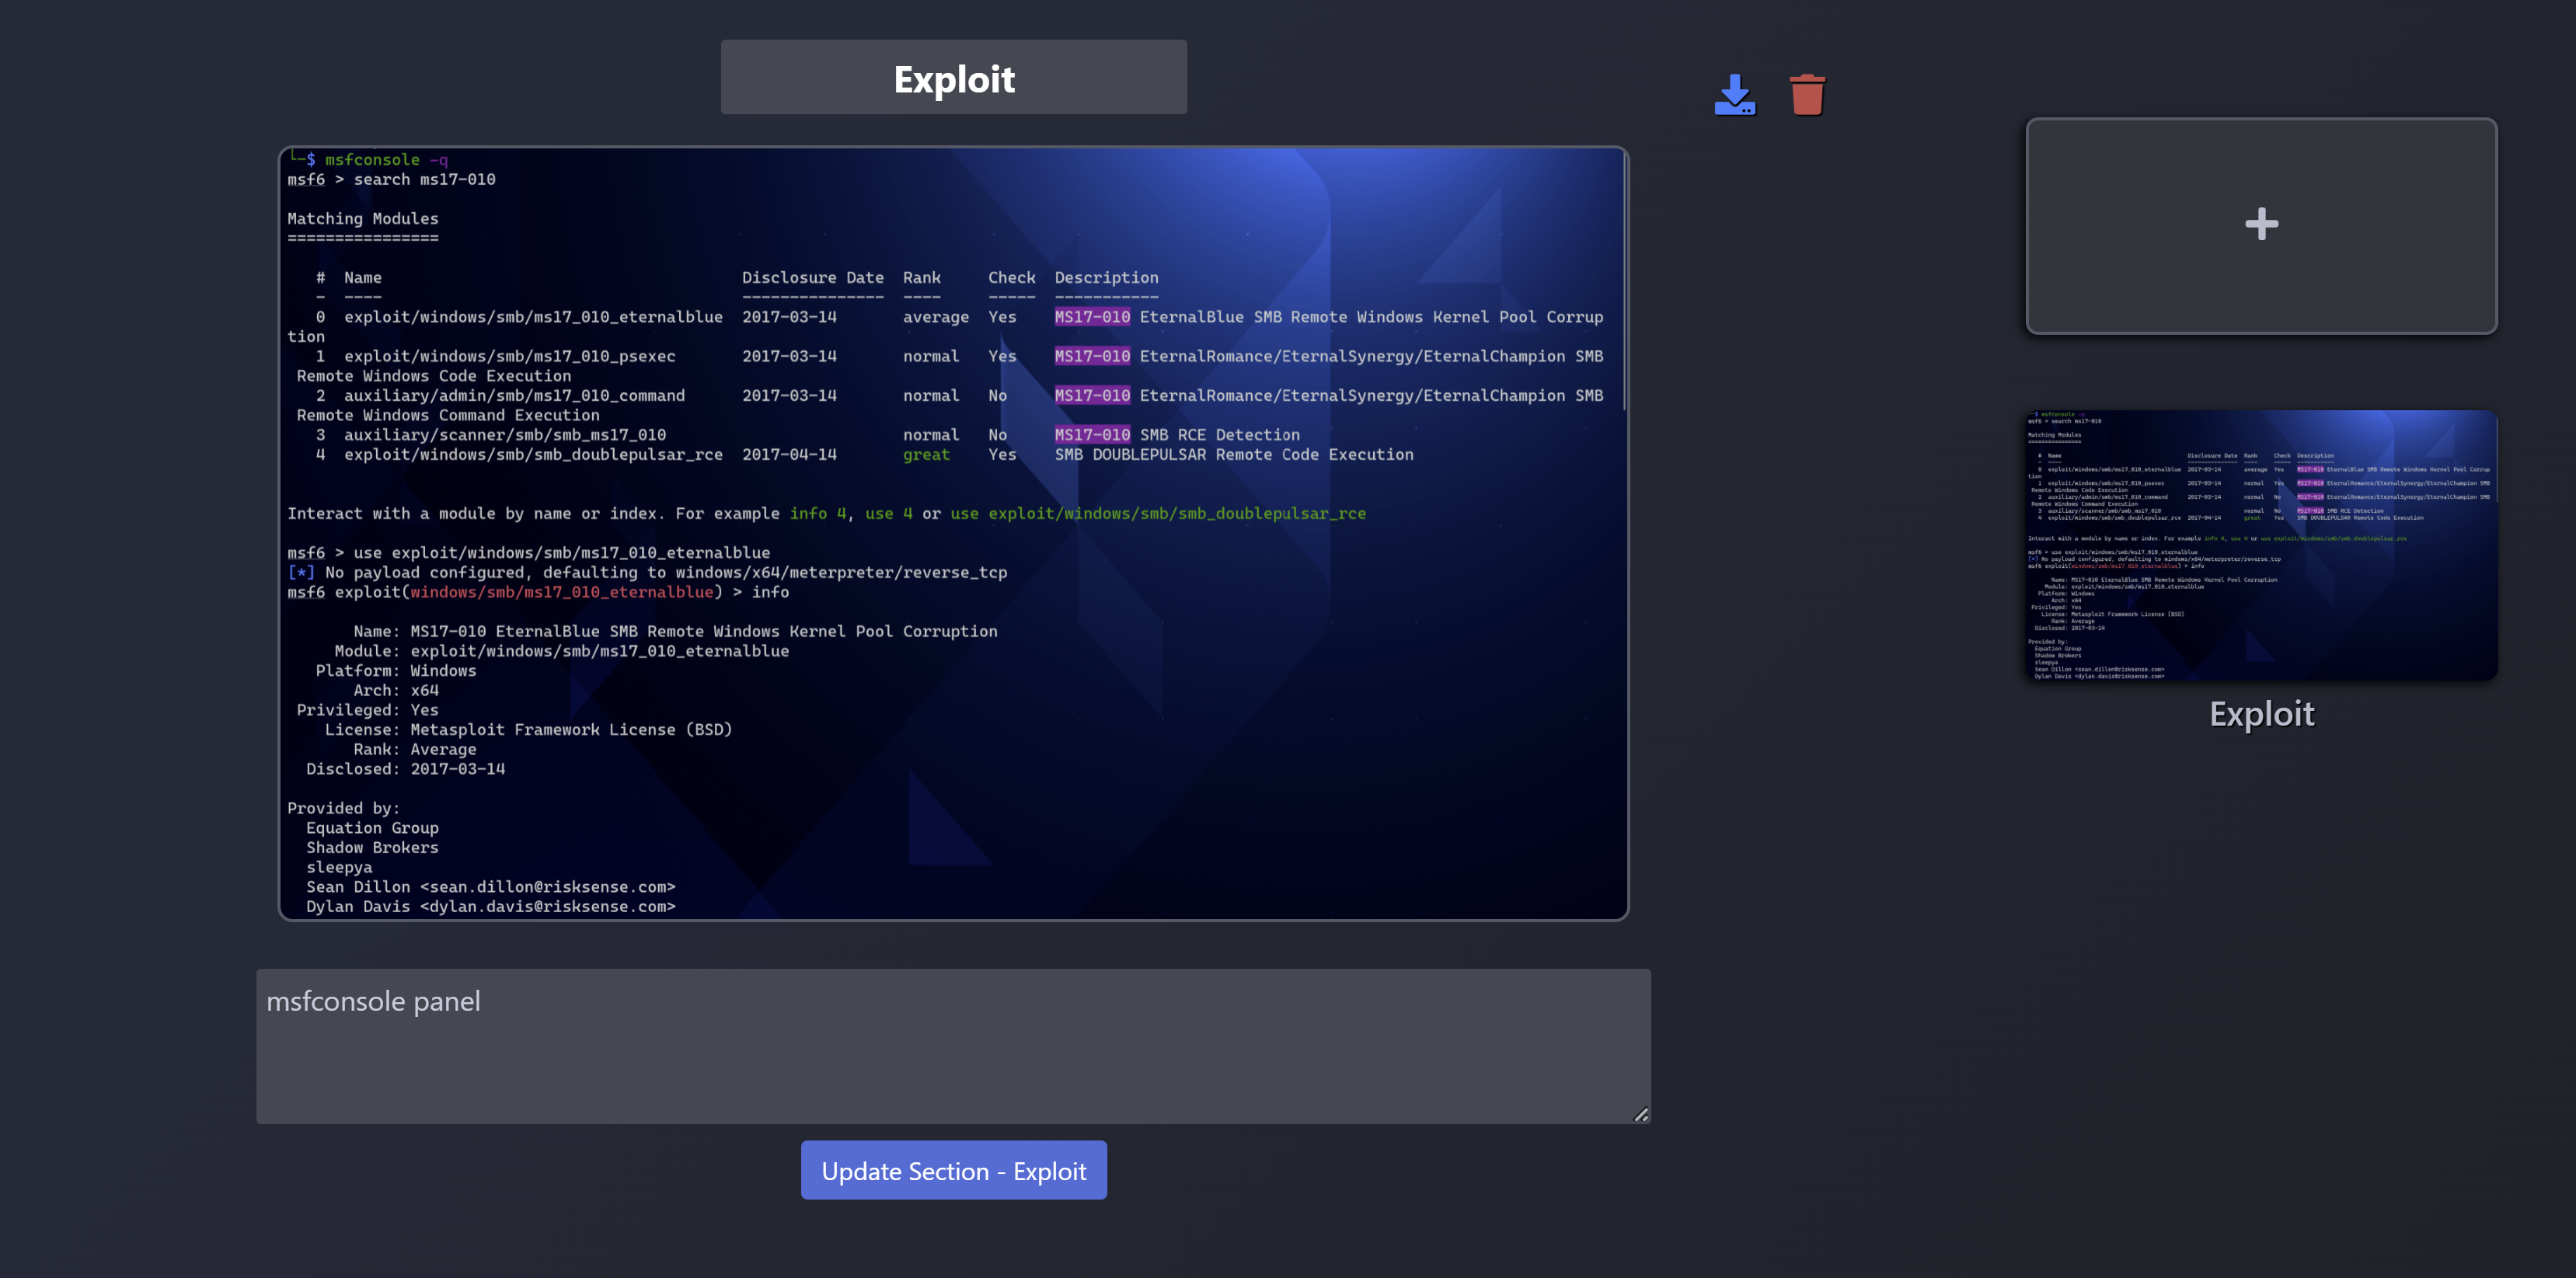
Das PreReport-Panel enthält alle Screenshots des aktuellen Pentests.
Pre-Report

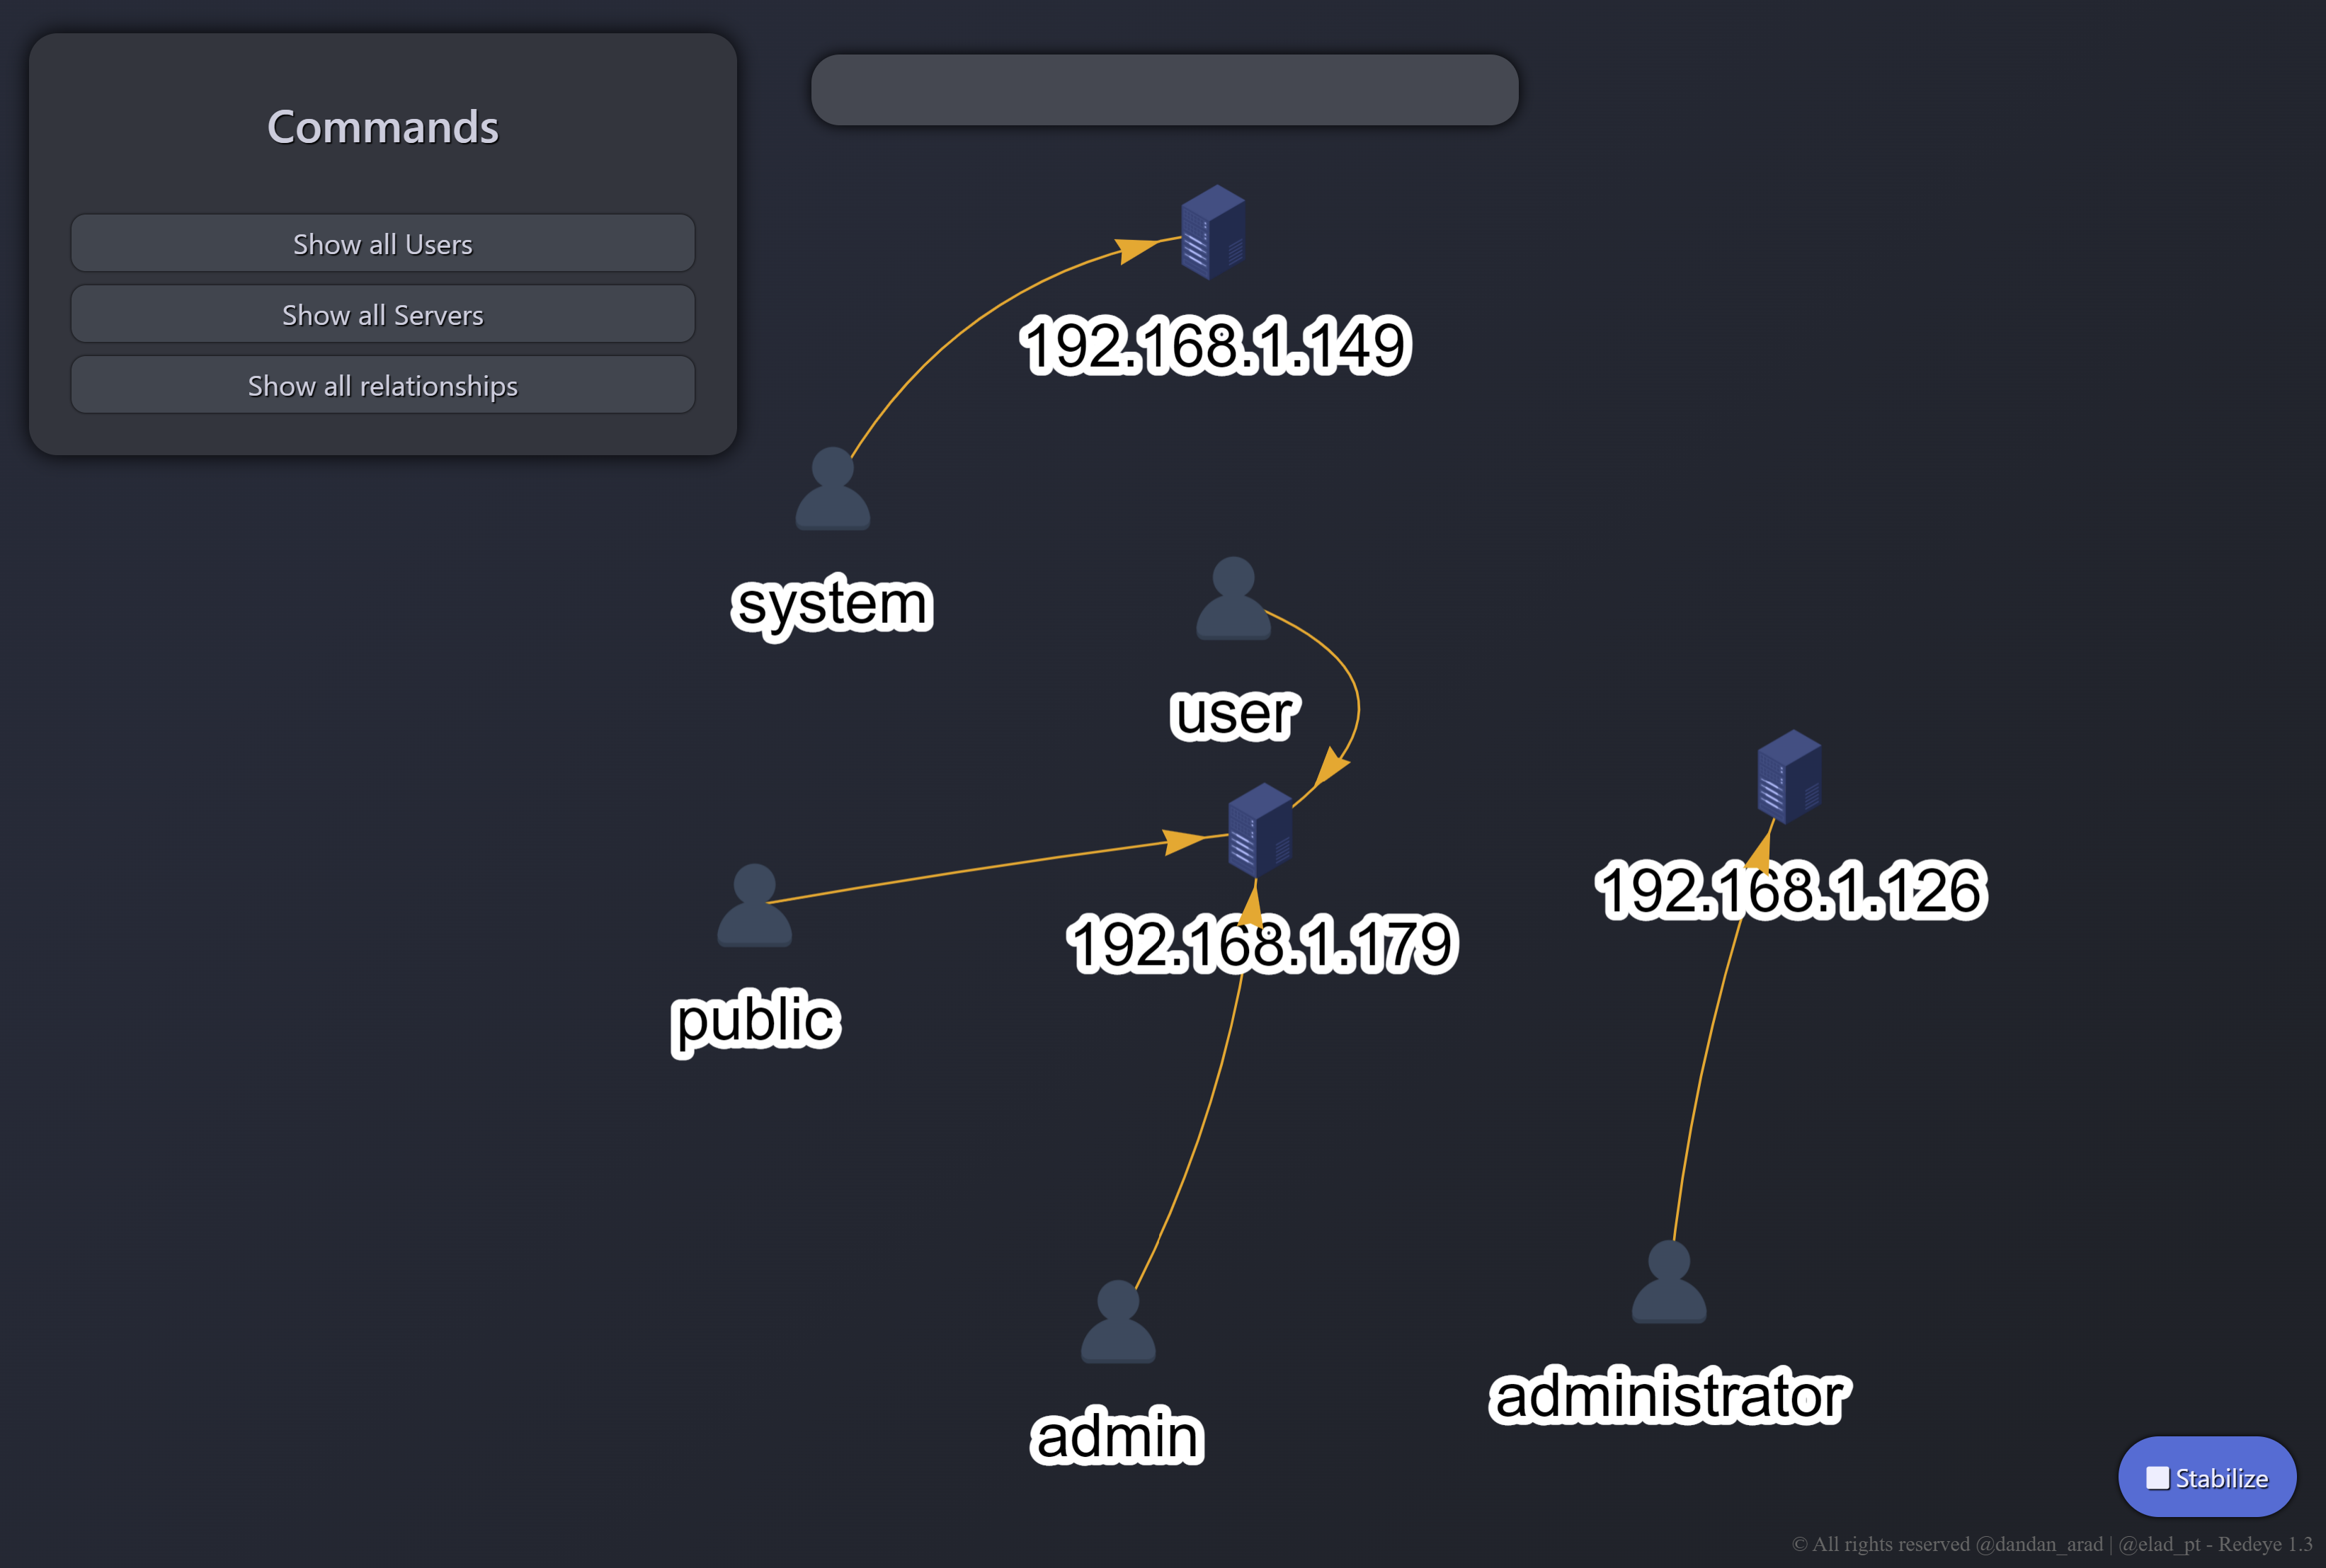
Das Graph-Panel enthält alle Benutzer und Server sowie die Beziehungen zwischen ihnen.
Graph

APIs ermöglichen es Benutzern, Daten mühelos durch einfache API-Anfragen abzurufen.

image
curl redeye.local:8443/api/servers --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/users --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/exploits --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq

Installation

Docker

Aus der GitHub-Container-Registry pullen.

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
docker-compose up -d

Container starten/stoppen

sudo docker-compose start/stop

Redeye speichern/laden

docker save ghcr.io/redeye-framework/redeye:latest neo4j:4.4.9 > Redeye.tar
docker load < Redeye.tar

GitHub-Container-Registry: https://github.com/redeye-framework/Redeye/pkgs/container/redeye

Quelle

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
sudo apt install python3.8-venv
python3 -m venv RedeyeVirtualEnv
source RedeyeVirtualEnv/bin/activate
pip3 install -r requirements.txt
python3 RedDB/db.py
python3 redeye.py --safe

Allgemein

Redeye wird auf http://0.0.0.0:8443 lauschen
Standard-Anmeldedaten:

  • Benutzername: redeye
  • Passwort: redeye

Neo4j wird auf http://0.0.0.0:7474 lauschen
Standard-Anmeldedaten:

  • Benutzername: neo4j
  • Passwort: redeye

Besonderer Dank

  • Yoav Danino für mentale Unterstützung und Beta-Tests.

Credits

  • Seitenleiste

    • https://github.com/azouaoui-med/pro-sidebar-template
    • https://bootsnipp.com/snippets/Q0dAX
  • Flussdiagramm

    • https://www.jqueryscript.net/chart-graph/Drag-drop-Flow-Chart-Plugin-With-jQuery-jQuery-UI-flowchart-js.html
  • download.js

    • http://danml.com/download.html
  • dropzone

    • http://www.dropzonejs.com
  • Bilder und Symbole

    • https://www.iconfinder.com
      • lizenziert unter - https://creativecommons.org/licenses/by/4.0
    • http://www.freepik.com
  • Logs

    • https://codepen.io/jo_Geek/pen/NLoGZZ
      • lizenziert unter - https://blog.codepen.io/documentation/terms-of-service/

Falls Sie Code/Dateien in Redeye besitzen, die nicht unter der MIT-Lizenz stehen, kontaktieren Sie uns bitte unter: [email protected]

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





