
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 redhuntlabs/bucketloot
BucketLoot ist ein automatischer S3-kompatibler Bucket-Inspektor, der Benutzern dabei helfen kann, Assets zu extrahieren, Sicherheitslücken (Secret…
 atomiczsec/adrenaline
C2-agnostische BOF-Sammlung, kategorisiert nach Phasen der Angriffskette. Entwickelt, um klein und modular zu sein, was schnelle Ausführung und…
 josehelps/git-wild-hunt
Ein Tool zur Jagd nach Anmeldeinformationen im GitHub-Wild, AKA git*hunt
 fnk0c/cangibrina
Ein schneller und leistungsstarker Dashboard- (Admin-) Finder.
 zeronetworks/bloodhound-tools
Sammlung von Werkzeugen, die die Netzwerkdimension in Bloodhounds Daten widerspiegeln
 assetnote/ghostbuster
Beseitigen Sie ungenutzte Elastic IPs, indem Sie eine Analyse Ihrer Ressourcen in allen Ihren AWS-Konten durchführen.
 owasp/d4n155
OWASP D4N155 - Intelligente und dynamische Wortliste mittels OSINT
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge und Opera - Schwachstelle gemeldet von Maciej Pulikowski - Leck von Systemumgebungsvariablen -…
 dark-warlord14/jsscanner
Sie können den Writeup zu diesem Skript hier lesen.
 capture0x/lfi-space
Automatisierter Local File Inclusion (LFI)-Schwachstellenscanner mit Google Dork-Suche und gezielten URL-Scanmodi für Webanwendungssicherheitstests.
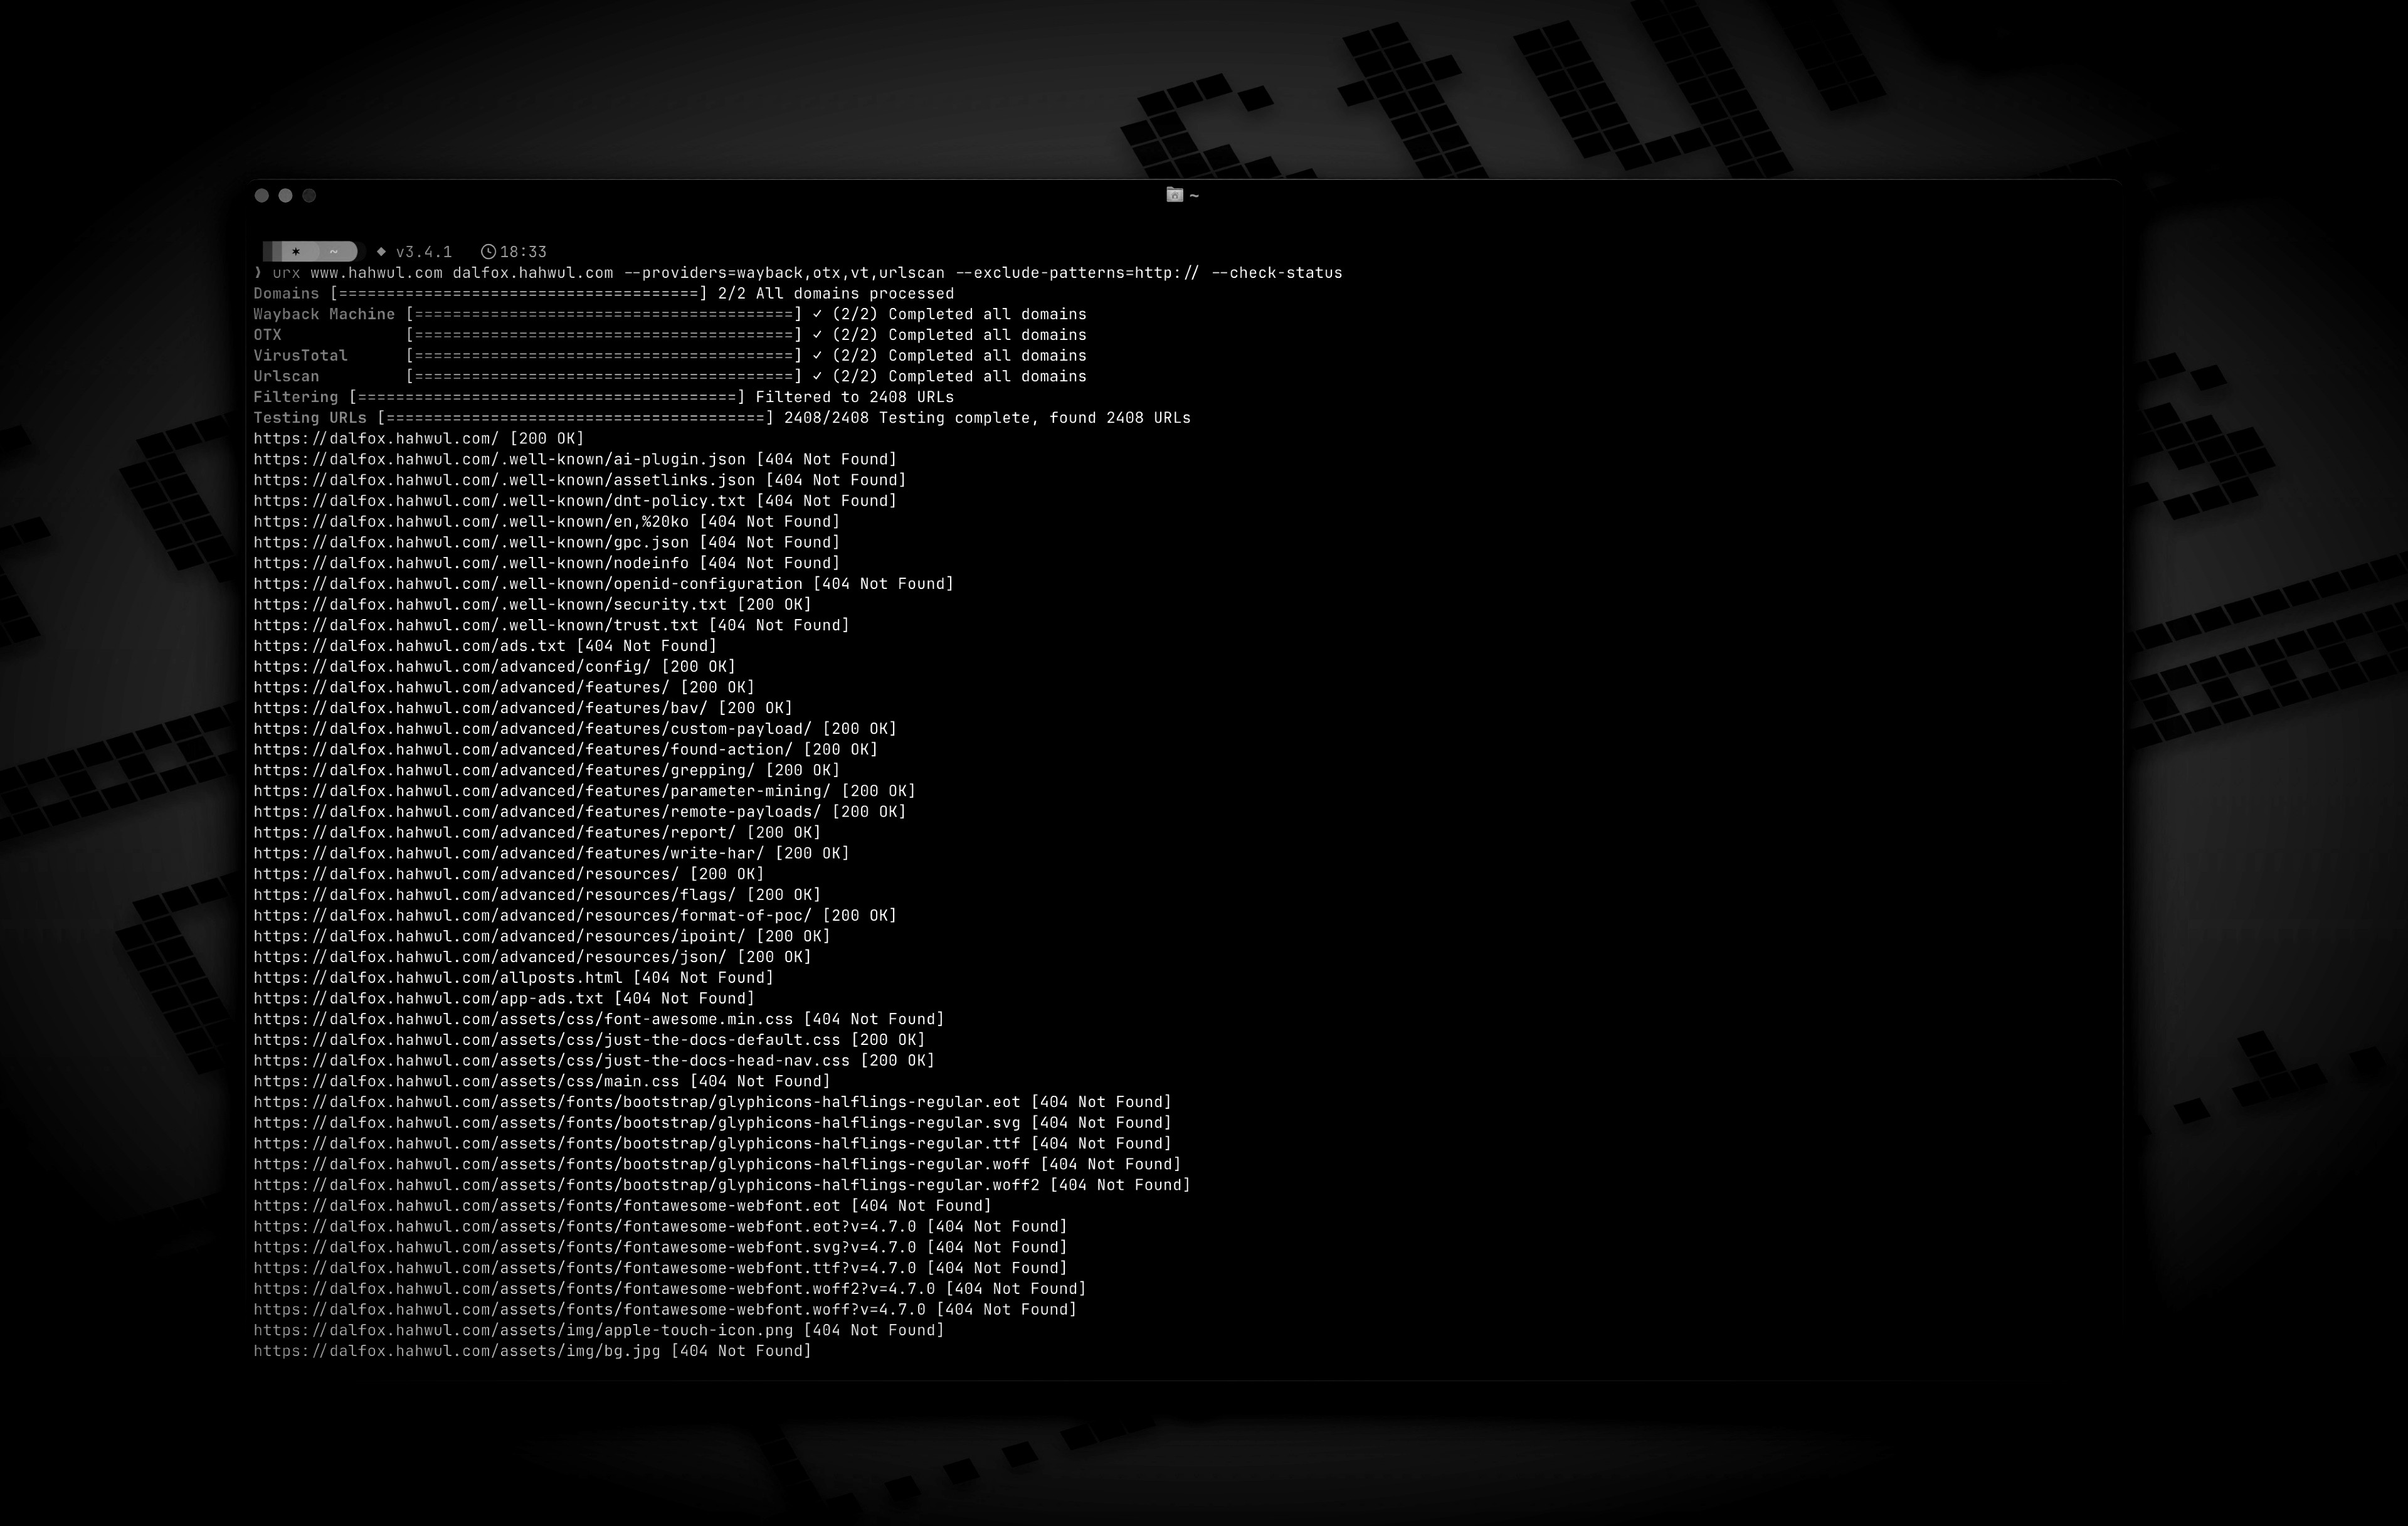 hahwul/urx
Extrahiert URLs aus OSINT-Archiven für Sicherheitseinblicke

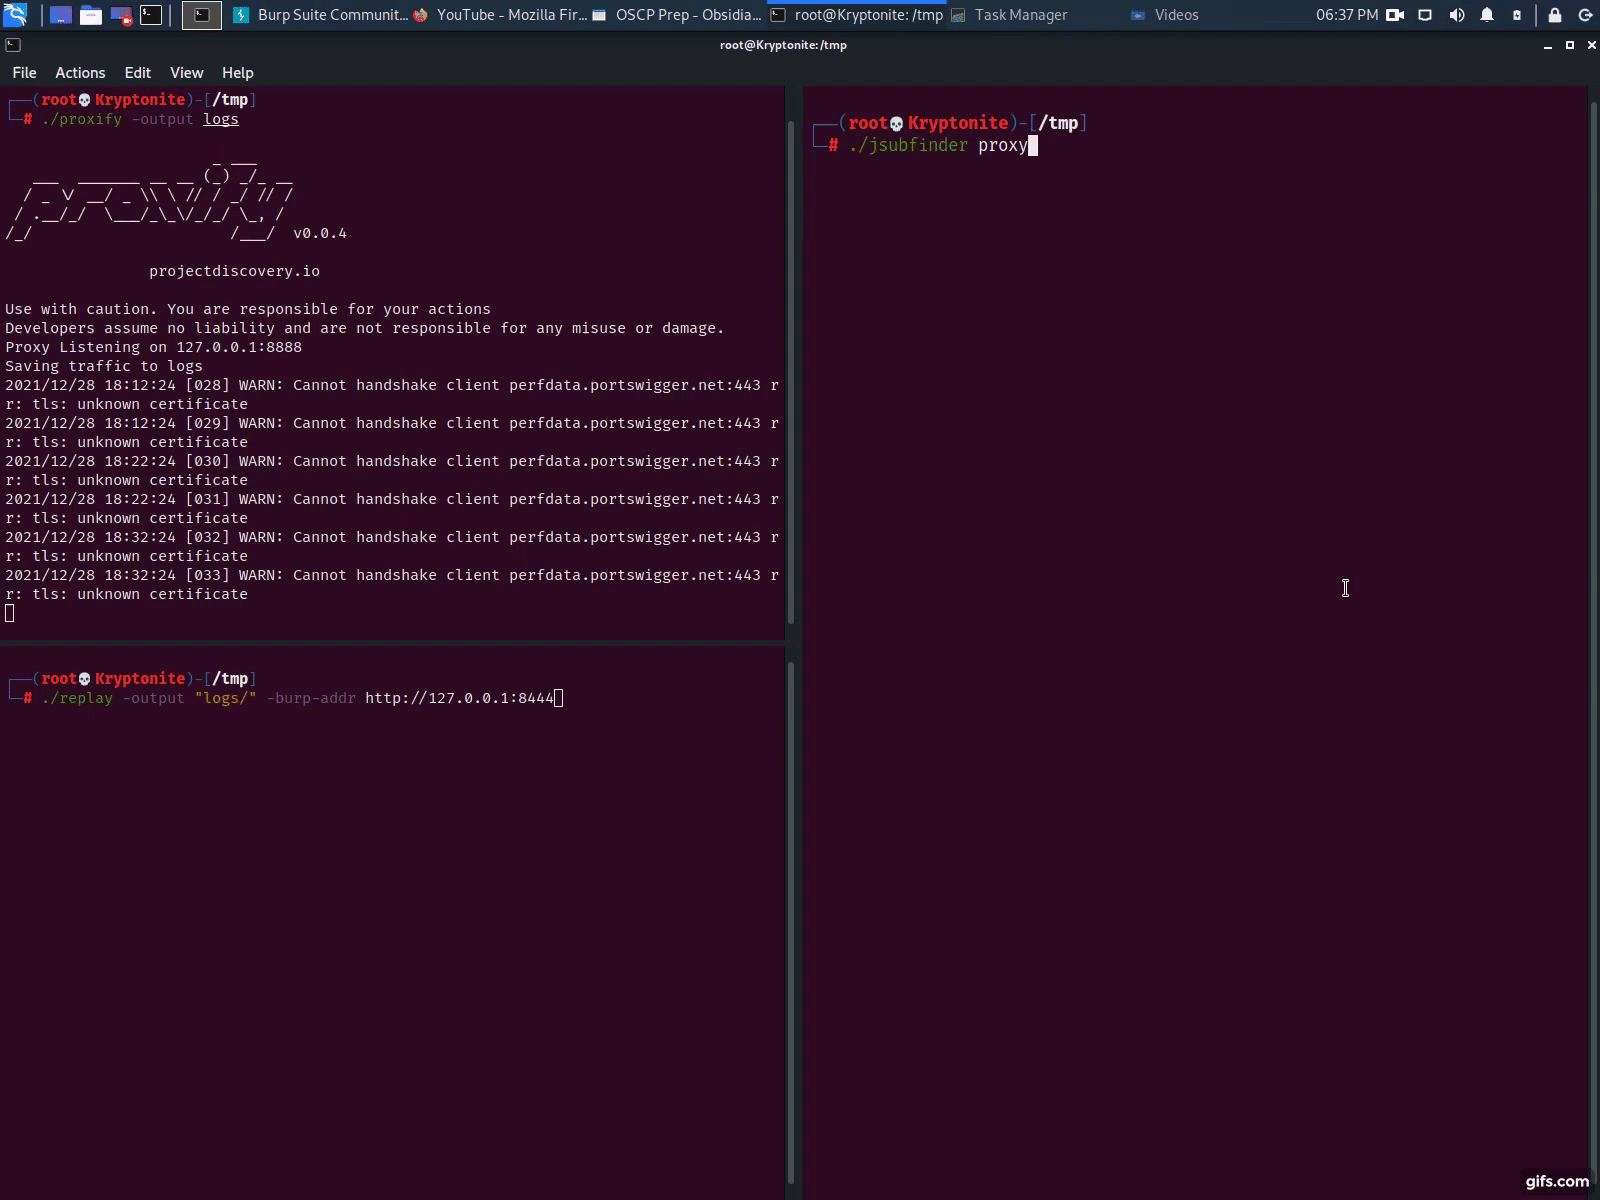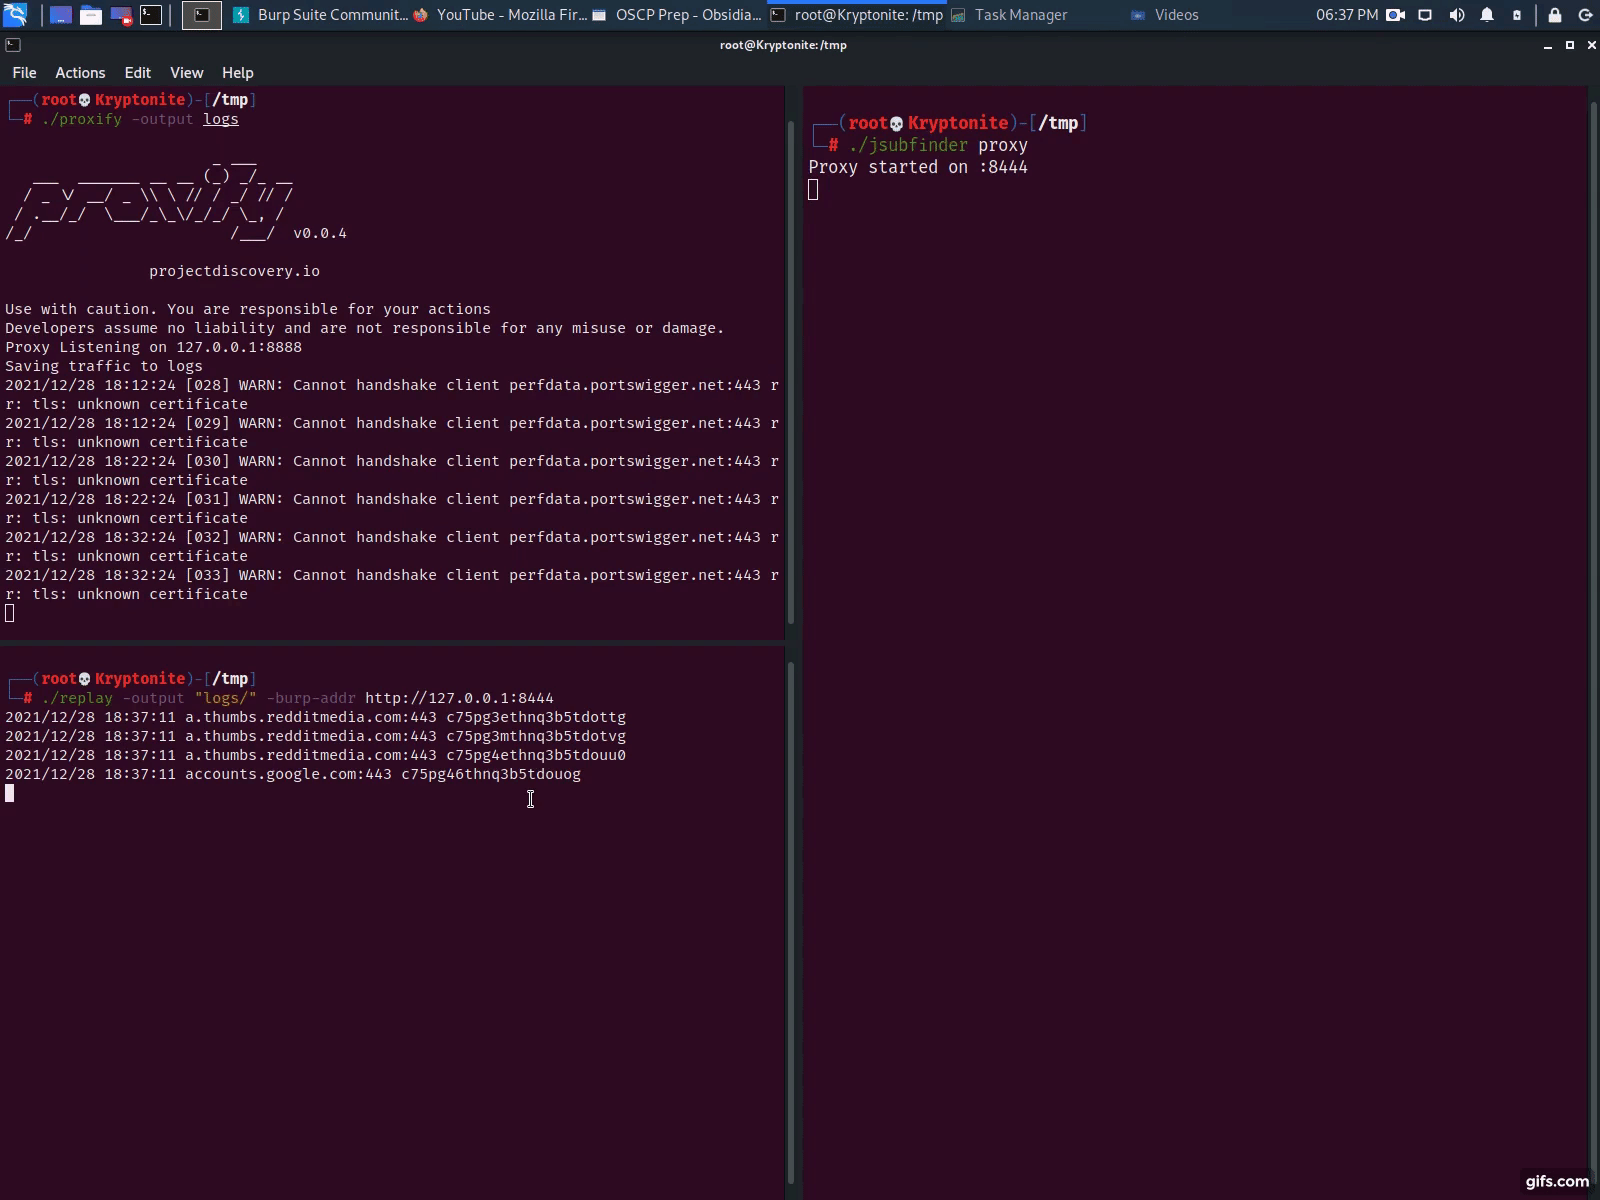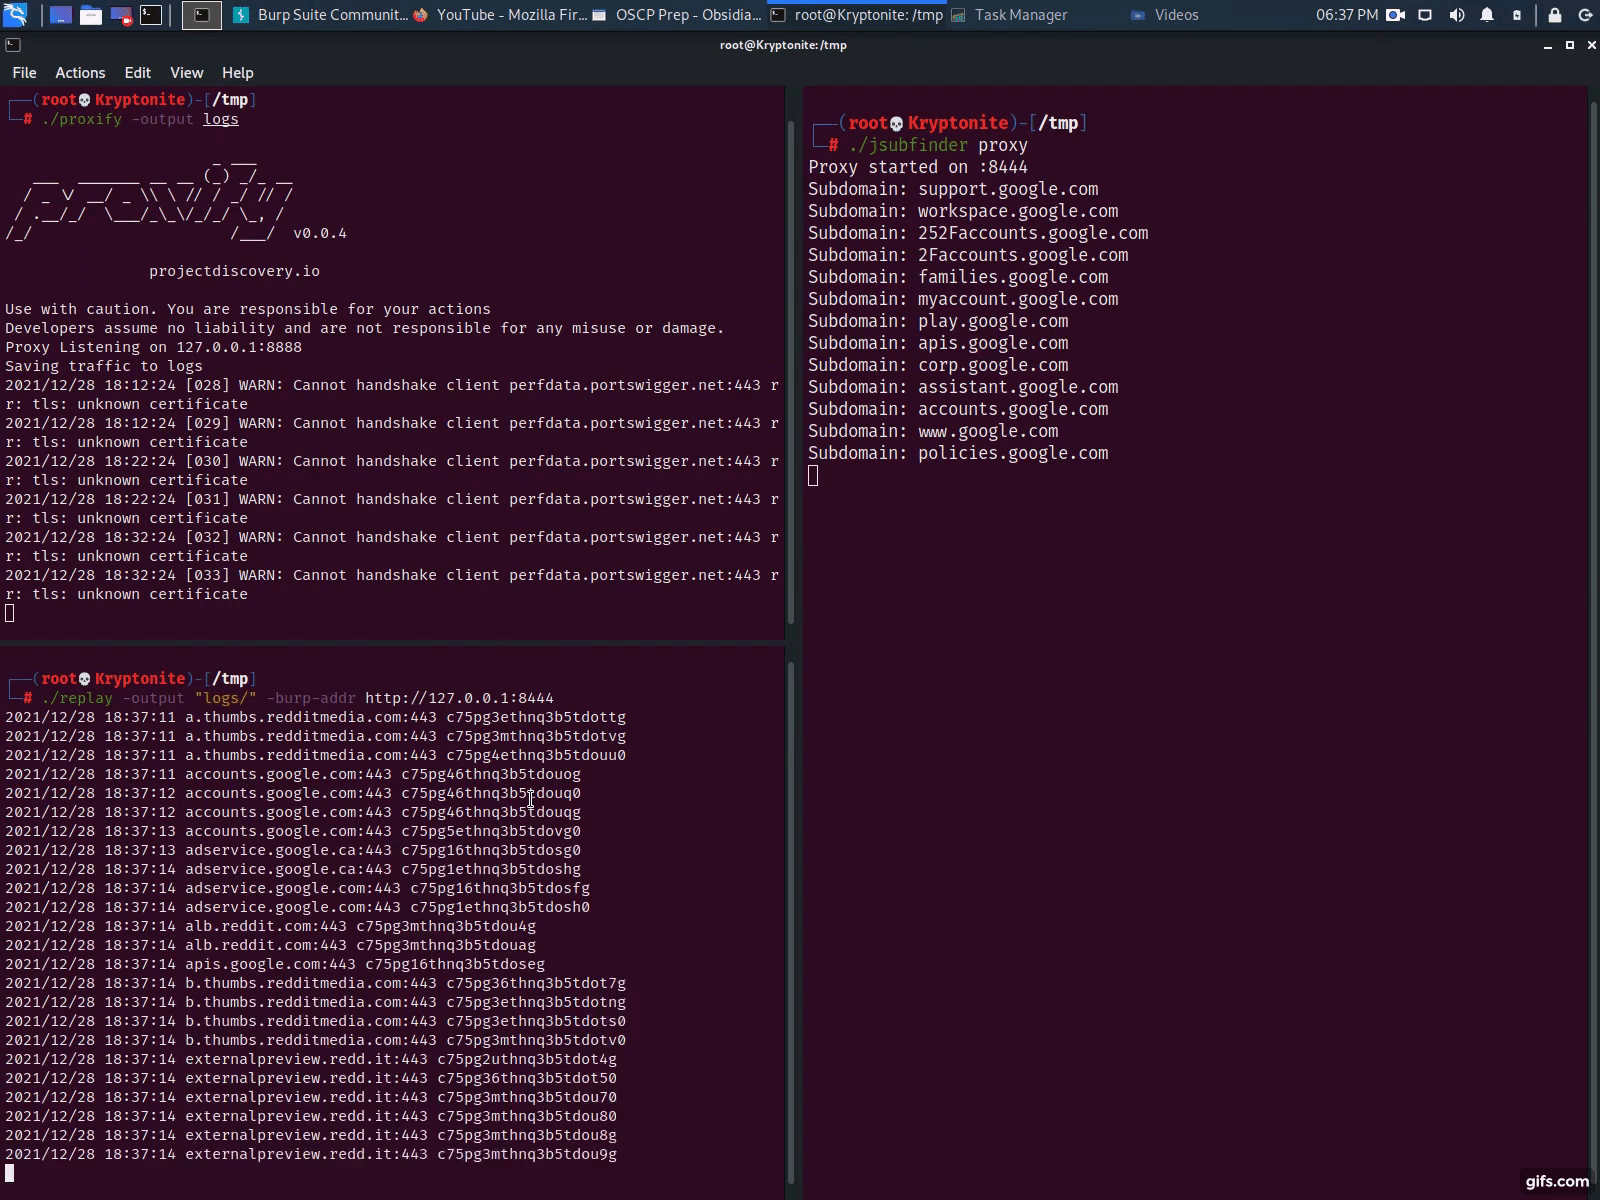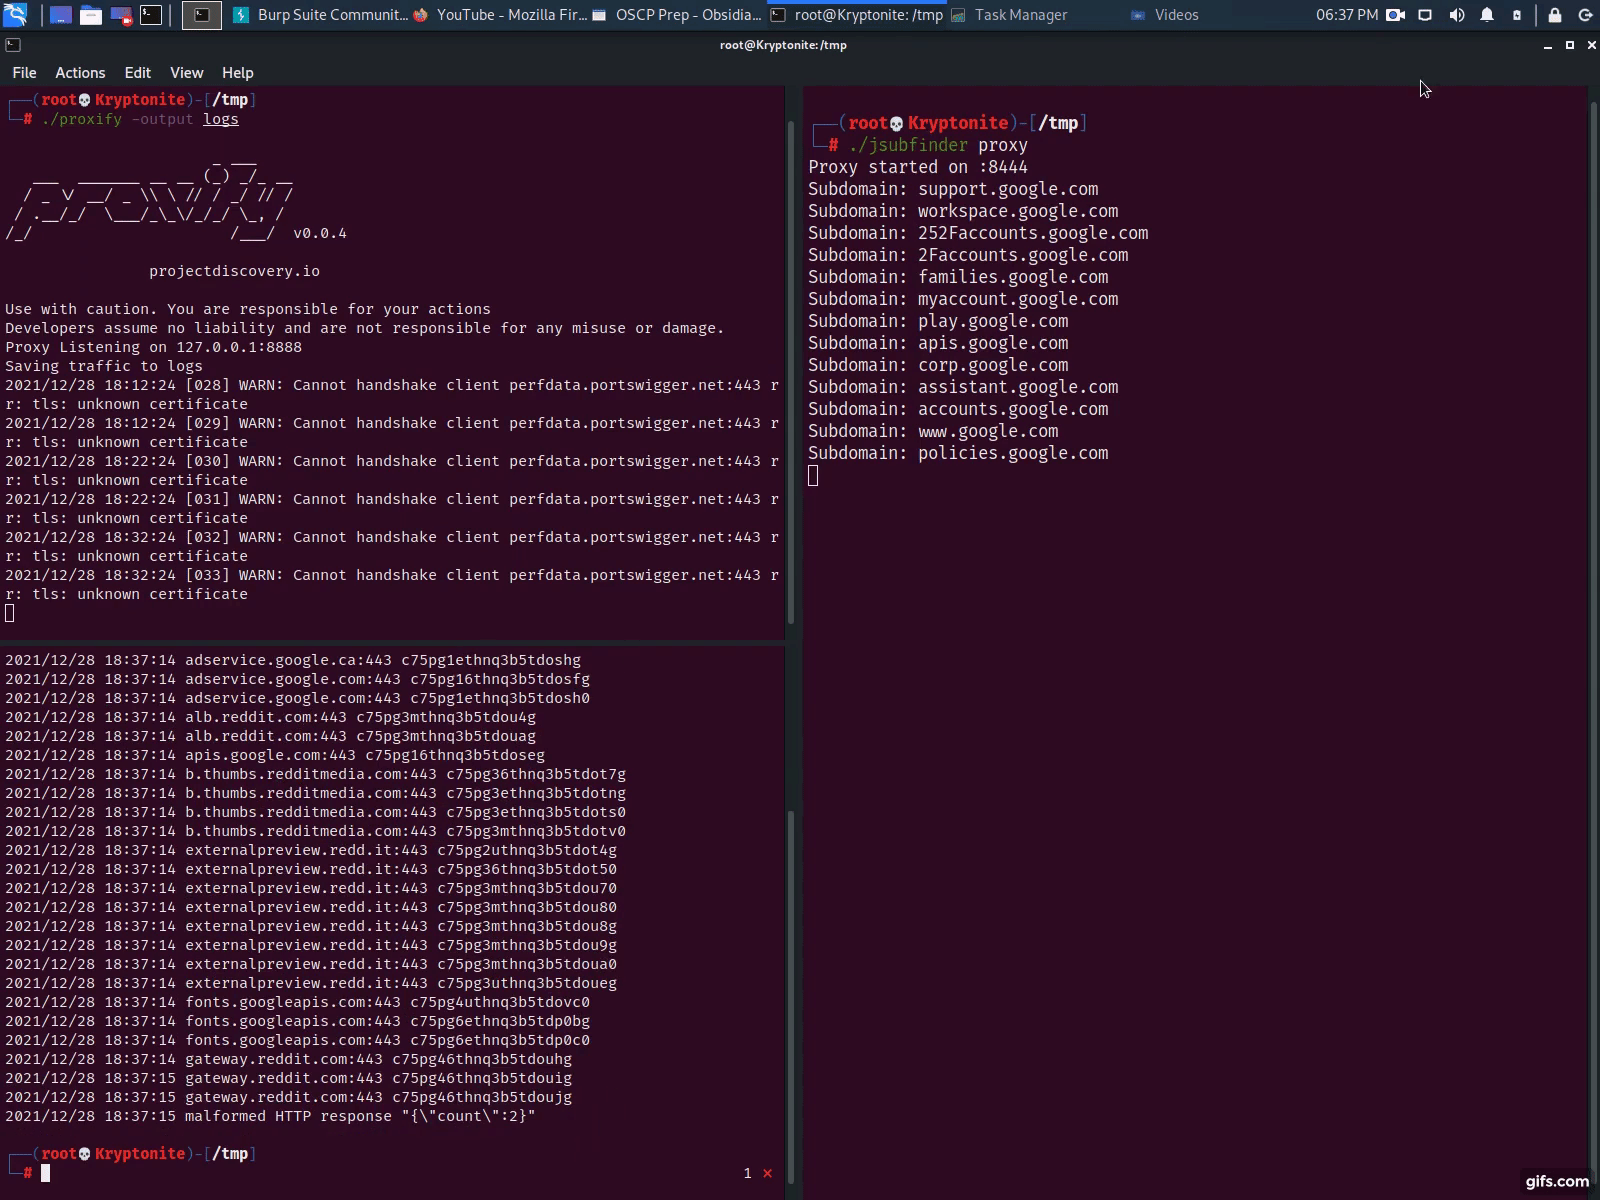 threatunknown/jsubfinder
Go-basiertes Tool, das Webseiten und JavaScript-Dateien scannt, um versteckte Subdomains und Secrets zu entdecken, mit optionalem Crawling und…
 aydinnyunus/exiflooter
Extrahiert Geolokalisierungs- und EXIF-Metadaten aus Bild-URLs und Verzeichnissen, mit OpenStreetMap-Integration zur Kartierung von GPS-Koordinaten.
 researchanddestroy/dorxng
Nächste Generation DorX. Erstellt von Dorks, für Dorks. 🤓
 hakluke/haklistgen
Verwandelt jeden Mülltext in eine nutzbare Wortliste für Brute-Force-Angriffe.
 hatbashbr/shodanhat
Suche nach Host-Informationen mit Shodan
 0xdsm/pinkerton
🕵️ Python-Projekt zum Durchsuchen von JavaScript-Dateien und Suchen nach Geheimnissen wie API-Schlüsseln, Autorisierungstoken, hartcodierten…








