 fortalice/bofhound
Generieren Sie BloodHound-kompatibles JSON aus Protokollen, die von ldapsearch BOF, pyldapsearch und Brute Ratel's LDAP Sentinel geschrieben wurden.

⛔🚧 Dieses Repo wird nicht mehr gewartet. Um einen Issue, Pull-Request einzureichen oder die neueste Version zu erhalten, besuchen Sie https://github.com/coffeegist/bofhound 🚧⛔
 _____________________________ __    __    ______    __    __   __   __   _______
|   _   /  /  __   / |   ____/|  |  |  |  /  __  \  |  |  |  | |  \ |  | |       \
|  |_)  | |  |  |  | |  |__   |  |__|  | |  |  |  | |  |  |  | |   \|  | |  .--.  |
|   _  <  |  |  |  | |   __|  |   __   | |  |  |  | |  |  |  | |  . `  | |  |  |  |
|  |_)  | |  `--'  | |  |     |  |  |  | |  `--'  | |  `--'  | |  |\   | |  '--'  |
|______/   \______/  |__|     |__|  |___\_\________\_\________\|__| \___\|_________\

                              by Fortalice ✪
BOFHound ist ein Offline-BloodHound-Ingestor und LDAP-Ergebnisparser, der kompatibel ist mit TrustedSecs ldapsearch BOF, der Python-Adaption pyldapsearch und Brute Ratels LDAP Sentinel.
Durch das Parsen von Logdateien, die von den genannten Tools erzeugt werden, ermöglicht BOFHound den Bedienern, die beliebte BloodHound-Oberfläche zu nutzen, während sie die volle Kontrolle über die ausgeführten LDAP-Abfragen und deren Ausführungsgeschwindigkeit behalten. Dies lässt Spielraum für das Ermessen des Bedieners, um potenzielle Honeypot-Konten, teure LDAP-Abfrageschwellenwerte und andere Erkennungsmechanismen zu berücksichtigen, die im Hinblick auf die traditionellen, automatisierten BloodHound-Collectoren entwickelt wurden.
Blog - Verfeinern Sie Ihr AD-Erkundungsspiel
Blog - Verfeinern Sie Ihr AD-Erkundungsspiel Teil 2
BOFHound kann mit pip3 install bofhound oder durch Klonen dieses Repos und Ausführen von pip3 install . installiert werden.
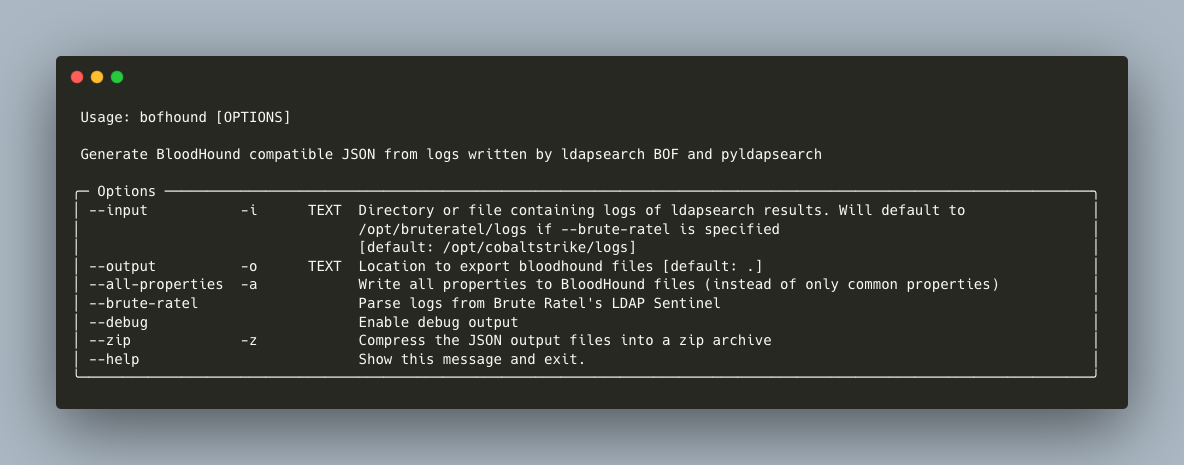
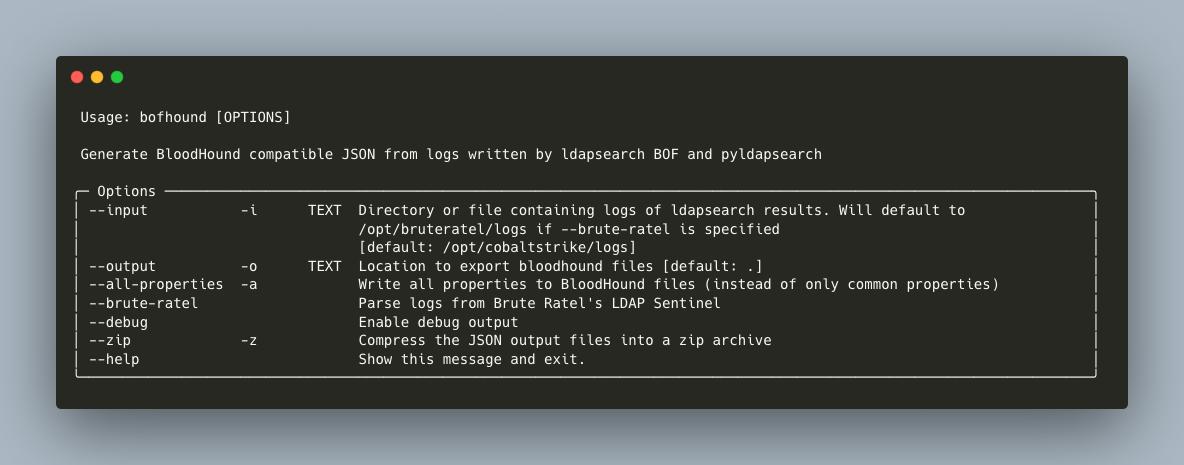
Parsen von ldapseach-BOF-Ergebnissen aus Cobalt-Strike-Logs (standardmäßig /opt/cobaltstrike/logs) nach /data/
bofhound -o /data/
Parsen von pyldapsearch-Logs und nur alle Eigenschaften einschließen (statt nur übliche Eigenschaften)
bofhound -i ~/.pyldapsearch/logs/ --all-properties
Parsen von LDAP-Sentinel-Daten aus BRc4-Logs (ändert den Standard-Eingabepfad auf /opt/bruteratel/logs)
bofhound --brute-ratel
Die folgenden Attribute sind für die ordnungsgemäße Funktion erforderlich:
samaccounttype
dn
objectsid
Alle Daten abrufen (Vielleicht stattdessen BloodHound ausführen?)
ldapsearch (objectclass=*) *,ntsecuritydescriptor
Alle Schema-Informationen abrufen
ldapsearch (schemaIDGUID=*) name,schemaidguid -1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
Nur die ms-Mcs-AdmPwd-schemaIDGUID abrufen
ldapsearch (name=ms-mcs-admpwd) name,schemaidguid 1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
bofhound verwendet Poetry zur Verwaltung von Abhängigkeiten. Aus dem Quellcode installieren und für die Entwicklung einrichten mit:
git clone https://github.com/fortalice/bofhound
cd bofhound
poetry install
poetry run bofhound --help






