
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 ist eine lokale Privilegienausweitungsschwachstelle mit hohem Schweregrad in Netdata (Versionen >= 1.44.0-60 < 1.45.3), verursacht…
 assalielmehdi/cve-2017-12635
Fallstudie und POC zu CVE-2017-12635: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - Remote Privilege Escalation
 ollapapito/gameoverlay
CVE-2023-2640 CVE-2023-32629
 redyopsresearchlabs/cve-2020-7283-mcafee-total-protection-mtp-16.0.r26-eop
Exploit für CVE-2020-7283, eine Privilegienausweitungsschwachstelle in McAfee Total Protection 16.0.R26, die symbolische Link-Angriffe für lokale EoP…
 sv3nbeast/cve-2020-1472
Zusammengefasste und gepackte .py-Dateien zur Reproduktion von CVE-2020-1472
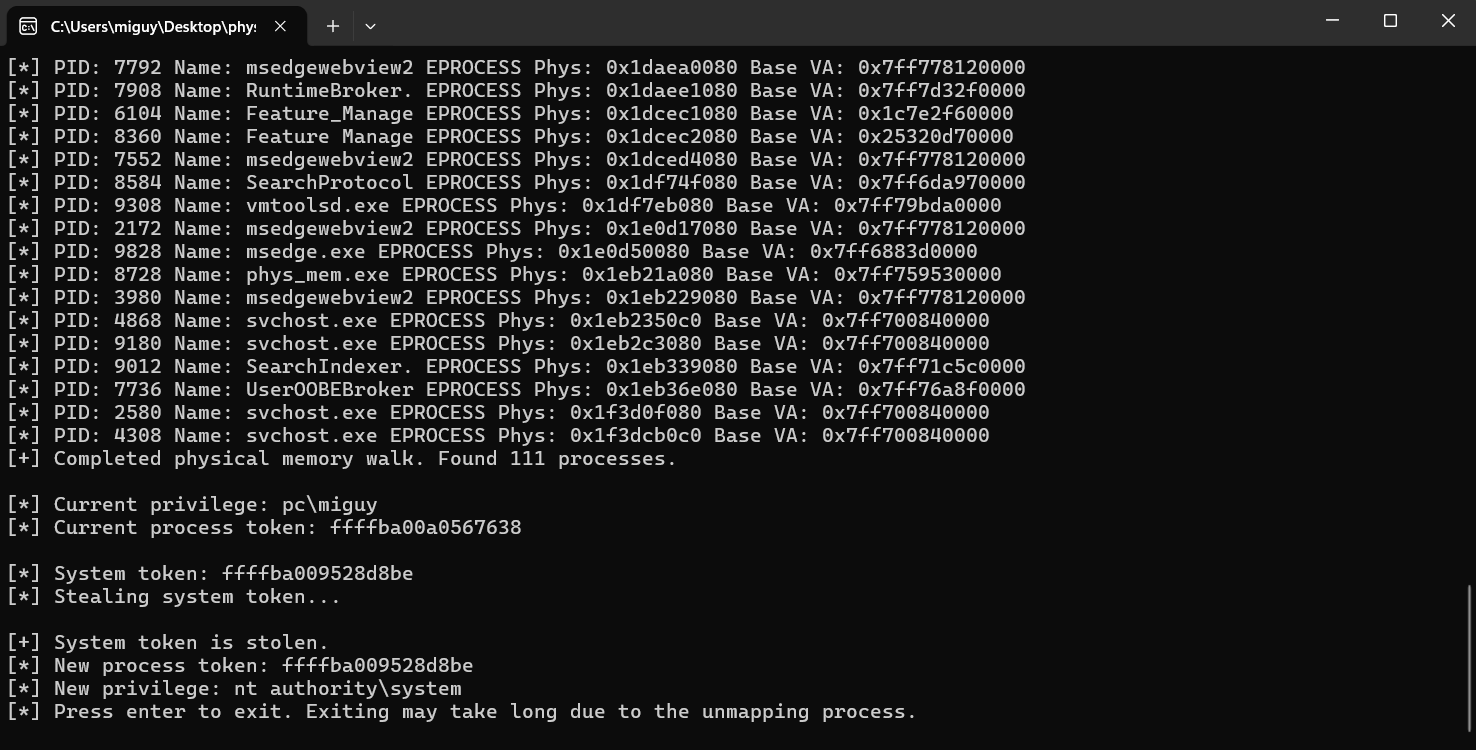 readmsr/msi_featuremanager_cve
CVE-2026-57851
 patois/winmagic_sd
Technischer Bericht über und PoC-Exploit für CVE-2020-11519 und CVE-2020-11520
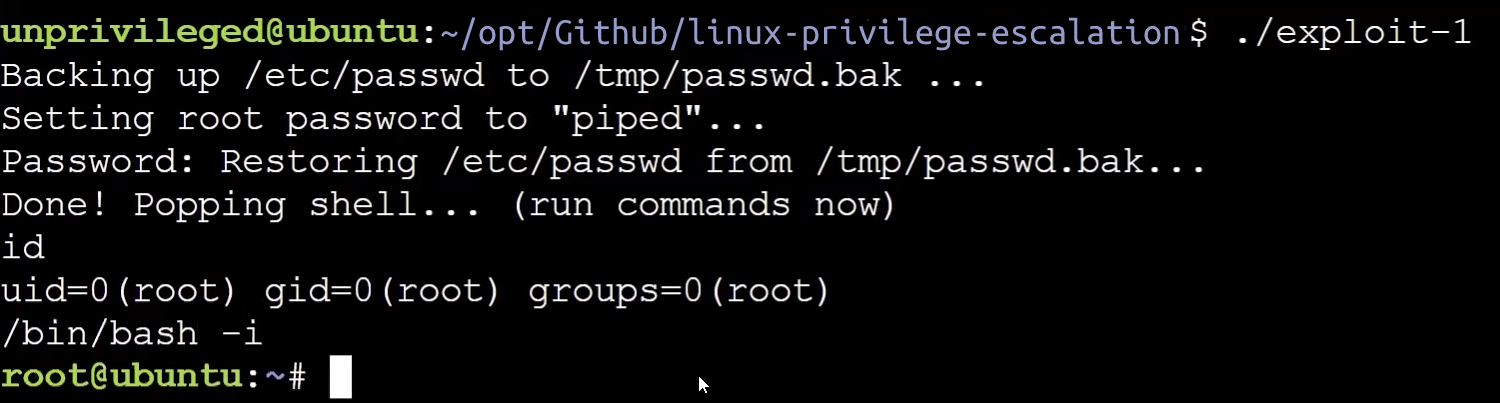 rexpository/linux-privilege-escalation
Skriptbasierte Linux-Privilegieneskalation für die CVE-2022-0847 „Dirty Pipe“-Sicherheitslücke
 qingizi7/cve-2025-21479_iqooneo8
Lokaler Root-Exploit für CVE-2025-21479 (Adreno KGSL) auf iQOO Neo8 (SM8475) – physischer Speicher Lese-/Schreibzugriff, deaktiviert SELinux, startet…
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Sicherheitserkennungs-Tooling für CVE-2026-31431 „Copy Fail" und CVE-2026-43284 „Dirty Frag" – eine lokale Rechteausweitung im algif_aead-Modul des…
 acceleratortroll/acceleratortroll
Ausnutzen von CVE-2023-28206, um etwas Nützliches zu schaffen
 its-arun/cve-2020-35682
Proof-of-Concept-Exploit für CVE-2020-35682: Umgehung der SAML-Authentifizierung in ManageEngine ServiceDesk Plus, die eine Rechteausweitung auf…
 wh04m1001/vsscopy
Kleiner und dreckiger PoC für CVE-2021-36934
 shibaaa204/pack2theroot
Proof-of-Concept-Exploit für CVE-2026-41651, eine lokale Privilegienausweitung-Schwachstelle unter Linux in der Pack2-Software, die Root-Zugriff und…
 cenobyte-vincit/encrypted-linux-kernel-modules
# Verschlüsselte Linux-Kernel-Module
 yuvatia/page-table-exploitation
Eine Demonstration, wie Seitentabellen genutzt werden können, um beliebigen Code in ring-0 auszuführen und so eine Privilegieneskalation zu…
 bytev0rtex/cve-2026-65330
Proof-of-concept für einen behobenen PAC-Diversifier-Bypass im tmpfs-setxattr-Handler unter iOS 26.6, der die Erreichbarkeit des verwundbaren…
 diabl0w/cve-2022-22057_sm-f926u
Qualcomm kgsl Treiber-Exploit (CVE-2022-22057) für Samsung Galaxy Geräte, das beliebiges Lesen/Schreiben des Kernel-Speichers, SELinux-Bypass und…








