
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
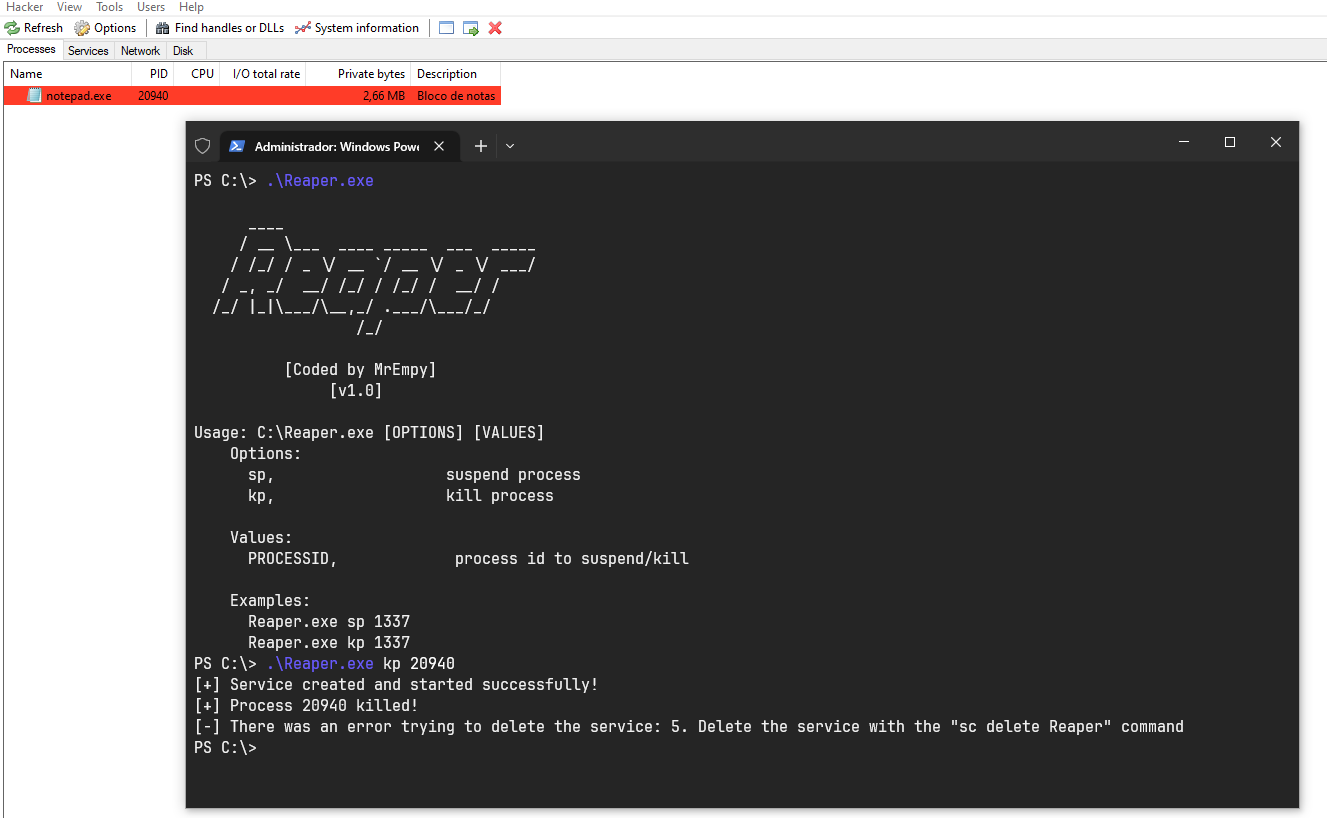
 brosck/reaper
Proof-of-Concept BYOVD-Exploit, der auf den Treiber kprocesshacker.sys abzielt, um Prozesse mit Kernel-Level-Berechtigungen auf Windows-Systemen zu…
 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO Exploit zur lokalen Rechteausweitung
 kyxiaxiang/360wfp_exploit
BYOVD: Verwende den 360 WFP driver, um EDR/XDR Netzwerkverbindungen zu blockieren.
 t0thkr1s/gtfobins-cli
Suche nach Unix-Binärdateien, die ausgenutzt werden können, um Systemsicherheitsbeschränkungen zu umgehen.
 mhaskar/fsquirtcplpoc
PoC zur Erzeugung eines bthprops.cpl-Moduls, das von der LOLBin Fsquirt.exe geladen werden soll.
 vozec/cve-2026-41651
Nutzt eine TOCTOU-Race im Transaktionshandler von PackageKit aus, um beliebige Pakete als Root zu installieren, was eine lokale Privilegienausweitung…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 gdbinit/mach_race
Lokaler Privilege-Escalation-Exploit für macOS (CVE-2016-1757), der eine Mach-IPC-Race-Condition nutzt, um SIP- und SUID-Schutzmechanismen zu umgehen…
 fortalice/modifycerttemplate
ADCS-Zertifikatsvorlagenänderung und ACL-Enumeration
 exodusintel/cve-2019-0808
Win32k Exploit von Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
Exploit für CVE-2026-31431, eine AF_ALG-AEAD-Page-Cache-Schreibschwachstelle im Linux-Kernel, die unprivilegierten beliebigen 4-Byte-Schreibzugriff…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF, der einen Windows-Protected-Process-Light-Bypass ausnutzt, um geschützte Prozesse zu dumpen und so Zugriff auf…
 tamirzb/cve-2021-1961
Exploit-Code für CVE-2021-1961
 lithium876/controll_remote_access_trojan
Erstellt einen SEHR EINFACHEN Trojaner für den Fernzugriff, der administrative Kontrolle über jede Windows-Maschine herstellt, die er kompromittiert.
 supersonic/tlpe
CVE-2026-49881: Ausnutzung einer unsicheren Kontexterstellung im Telecom-Dienst von Android 17, um aus einer nicht privilegierten App beliebigen Code…
 sec-consult/msiscan
Scan-Tool zur Identifizierung von Problemen mit lokaler Rechteausweitung in verwundbaren MSI-Installern
 tyranid/exploitdotnetdcom
Ein Tool zur Ausnutzung von .NET DCOM für EoP und RCE. Ist in den neuesten Versionen von .NET behoben.
 itaymigdal/lolspoof
Eine interaktive Shell zum Spoofen der Befehlszeile einiger LOLBins








