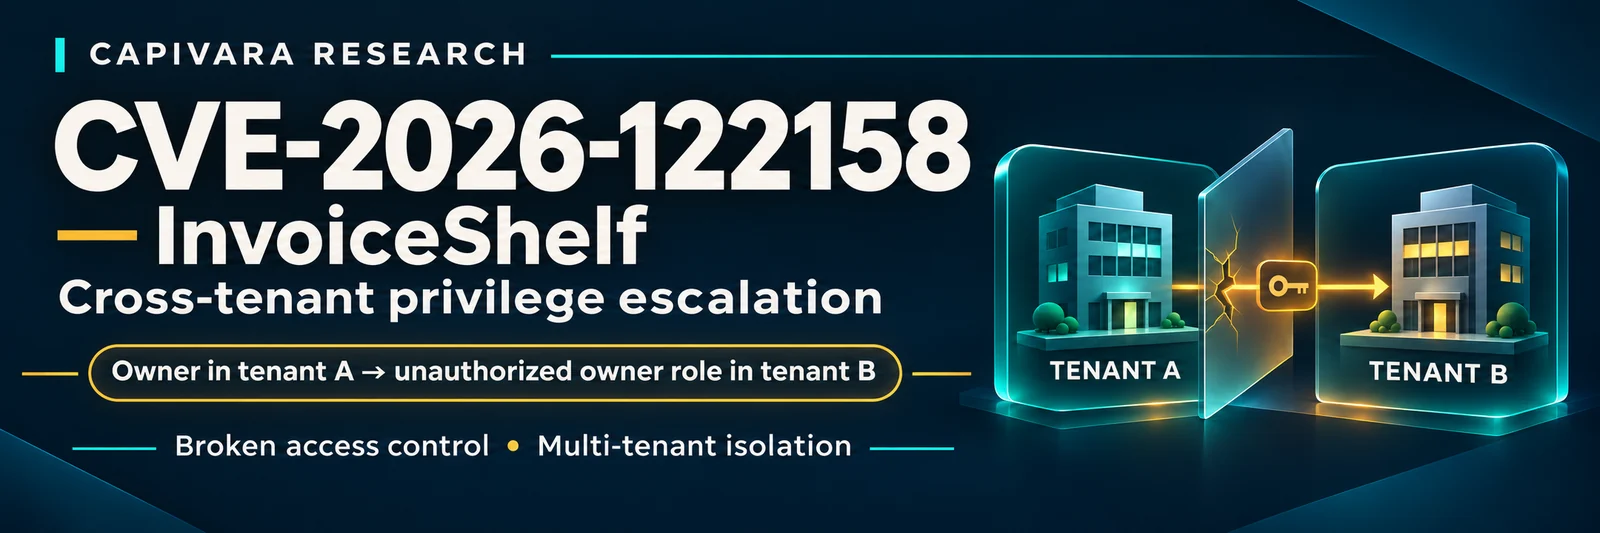
Analyse und PoC mit Loopback-Beschränkung für CVE-2026-122158, eine mandantenübergreifende Rechteausweitung in InvoiceShelf, die es einem Eigentümer ermöglicht, beliebige Rollen in einem anderen Mandanten zuzuweisen.

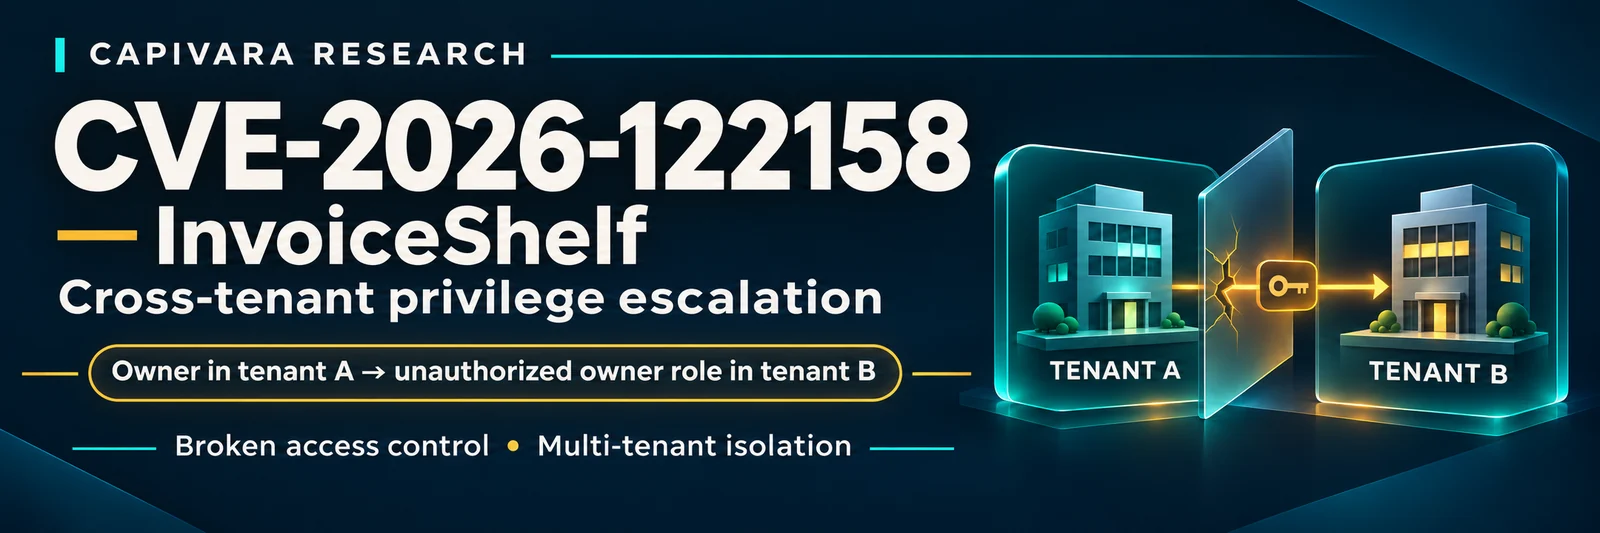
Ein Firmeninhaber kann ein vom Angreifer kontrolliertes Konto mit einer beliebigen Rolle, einschließlich
owner, in einen anderen Mandanten einfügen.
Brasilianisches Portugiesisch · Offizielle Sicherheitsempfehlung · Fix für 2.x · Fix für 3.x
VulDB hat Einreichung #1028117 angenommen, VDB-431158 erstellt und CVE-2026-122158 zugewiesen. Der kanonische CVE-Eintrag wurde am 5. November 2026 veröffentlicht.
| Element | Wert |
|---|---|
| Produkt | InvoiceShelf |
| Betroffen | <= 2.4.3; 3.0.0-alpha.1 bis 3.0.0-alpha.3 |
| Behoben | 2.4.4; 3.0.0-alpha.4 |
| GHSA-Schweregrad | Kritisch |
| Schwäche | CWE-284, CWE-863 (GHSA); CWE-284, CWE-266 (CVE) |
| VulDB CVSS v3.1 | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| Forscher-CVSS v3.1 | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| Advisory | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest validiert nur die Struktur des vom Client kontrollierten companies-Arrays. Es wird nicht sichergestellt, dass der Aufrufer Eigentümer des referenzierten Unternehmens ist oder die angeforderte Rolle zuweisen darf:
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
MemberService::create() und update() behandeln diese Liste dann als maßgeblich. Sie synchronisieren die Mitgliedschaften anhand der übergebenen IDs und wechseln den Autorisierungsbereich von Bouncer auf jedes übergebene Unternehmen, bevor sie die übergebene Rolle zuweisen:
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
Der Controller prüft, ob der Aufrufer Eigentümer des aktiven Unternehmens ist. Er bindet diese Autorisierungsentscheidung jedoch nicht an companies[].id im Request-Body. Dadurch entsteht eine verworrene Autorisierungsgrenze:
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
Das Repository stellt bewusst einen ausschließlich für Laborumgebungen gedachten Reproduzierer bereit. Er lehnt Ziele ab, die nicht auf Loopback-Adressen verweisen, und führt nichts aus, sofern nicht --execute angegeben wird. Wir haben ihn bei der Vorbereitung dieser Offenlegung nicht ausgeführt.
Voraussetzungen:
2.4.3 oder 3.0.0-alpha.3.Vorschau der Anfrage, ohne sie zu senden:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
Nach der Prüfung der generierten Anfrage kann ein autorisierter Tester --execute hinzufügen. Bei einer verwundbaren Version ist das erwartete verwundbare Ergebnis HTTP 200/201 und ein neues Mitglied, das Company B als owner zugeordnet ist. Eine korrigierte Version muss die unternehmensübergreifende Mitgliedschaft ablehnen, normalerweise mit HTTP 403 oder 422, und darf die unbefugte Beziehung nicht erstellen.
Siehe poc/poc.py und poc/request.http.
Ein Eigentümer eines legitimen Mandanten kann administrative Kontrolle über einen anderen Mandanten auf derselben Installation erlangen. Das resultierende Konto kann auf Rechnungen, Kunden, Zahlungen und andere Finanzunterlagen zugreifen oder diese ändern, weitere Benutzer einladen und jede Fähigkeit ausüben, die der ausgewählten Rolle gewährt wird. Vertraulichkeit, Integrität und Verfügbarkeit überschreiten die beabsichtigte Mandantengrenze.
VulDB bewertet das Problem als Medium (4.7) mit unverändertem Scope und geringer Auswirkung auf Vertraulichkeit, Integrität und Verfügbarkeit. Die öffentliche GHSA stuft es als Critical ein, während der Researcher-Vektor die administrative mandantenübergreifende Grenze als geänderten Scope mit hoher Auswirkung modelliert. Dies sind unterschiedliche Risikomodelle für dieselbe Grundursache; Anwender sollten den Vektor anwenden, der zu ihrer Bereitstellung und ihrer Richtlinie für das Schwachstellenmanagement passt.
Aktualisieren Sie auf 2.4.4, 3.0.0-alpha.4 oder eine spätere Version. Der Fix beschränkt übermittelte Unternehmens-IDs auf Unternehmen, die dem Aufrufer gehören, validiert Rollen in ihrem Unternehmenskontext, bewahrt Mitgliedschaften außerhalb der Befugnisse des Aufrufers und verhindert sensible Kontoänderungen, wenn ein Mitglied auch zu einem Unternehmen gehört, das dem Aufrufer nicht gehört.
0076ab9c5b1840d53690e721a1a4e7a91a068795| Datum | Ereignis |
|---|---|
| 2026-09-16 | InvoiceShelf-Commit 0076ab9c5b1840d53690e721a1a4e7a91a068795 geprüft |
| 2026-09-23 | Hersteller veröffentlichte GHSA-c9cx-7r7m-264v und nannte capivara-research als Melder |
| 2026-11-04 | VulDB akzeptierte Einreichung #1028117, erstellte VDB-431158 und reservierte CVE-2026-122158 |
| 2026-11-05 | Der kanonische CVE-Eintrag wurde veröffentlicht |
Danksagungen für Recherche und Offenlegung:
Die öffentliche GHSA führt derzeit capivara-research als Reporter und gdarko als Coordinator auf.
Verwenden Sie dieses Material nur auf Systemen, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung haben. Der Reproduzierer ist auf Loopback-Laborziele beschränkt. Testen Sie keine öffentlichen oder InvoiceShelf-Installationen Dritter.