
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 e1arth/cve-2025-6018
Exploit-Leitfaden für CVE-2025-6018/6019 Privilegieneskalation via XFS-Image-Manipulation und PAM-Umgebungsvariablen-Missbrauch, um Root-Zugriff auf…
 s1lkys/eneio64-lpe
Ein Exploit für CVE-2020-12446 Eneio64.sys. Verwendet Superfetch für die Adressübersetzung.
 real-tim-johnston/megaquagga-pentest-report
Black-Box-Penetrationstest — WordPress-Exploitation, Rechteausweitung über CVE-2022-0847
 dominicbreuker/pspy
Überwache Linux-Prozesse ohne Root-Berechtigungen
 cwjchoi01/cve-2025-66678
Proof-of-concept-Exploit für CVE-2025-66678, das willkürliches MSR und physisches Speicher-Lesen/-Schreiben über einen angreifbaren…
 abbykito/kernelexploits
Eigenständiger Exploit für CVE-2021-4034 - Pkexec Lokale Privilegieneskalation
 thebl4ckph4nt0m/cve-2025-39459
Nicht authentifizierte Privilegienausweitung
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
Proof-of-Concept-Exploit für CVE-2026-28372, das eine lokale Privilegienausweitung in GNU inetutils telnetd über die Injektion von Umgebungsvariablen…
 0xqn/clsidfinder
PowerShell-Enumerationsskript zur Erkennung von dienstgestützten COM-Objekten mittels CLSID/AppID-Korrelation und Aktivierungstests.
 shard77/blackpill
Ein Linux-Kernel-Rootkit in Rust, das einen eigens entwickelten Typ-2-Hypervisor sowie eBPF-XDP- und TC-Programme verwendet.
 amberwolfcyber/nachovpn
Ein köstlicher, aber bösartiger SSL-VPN-Server 🌮
 safelock-d2e/quiksand-cve-2023-24012
Proof-of-Concept, der eine Berechtigungsumgehung im ROS 2 SROS2-Sicherheitsframework demonstriert, die unbefugtes Topic-Abonnement über modifizierte…
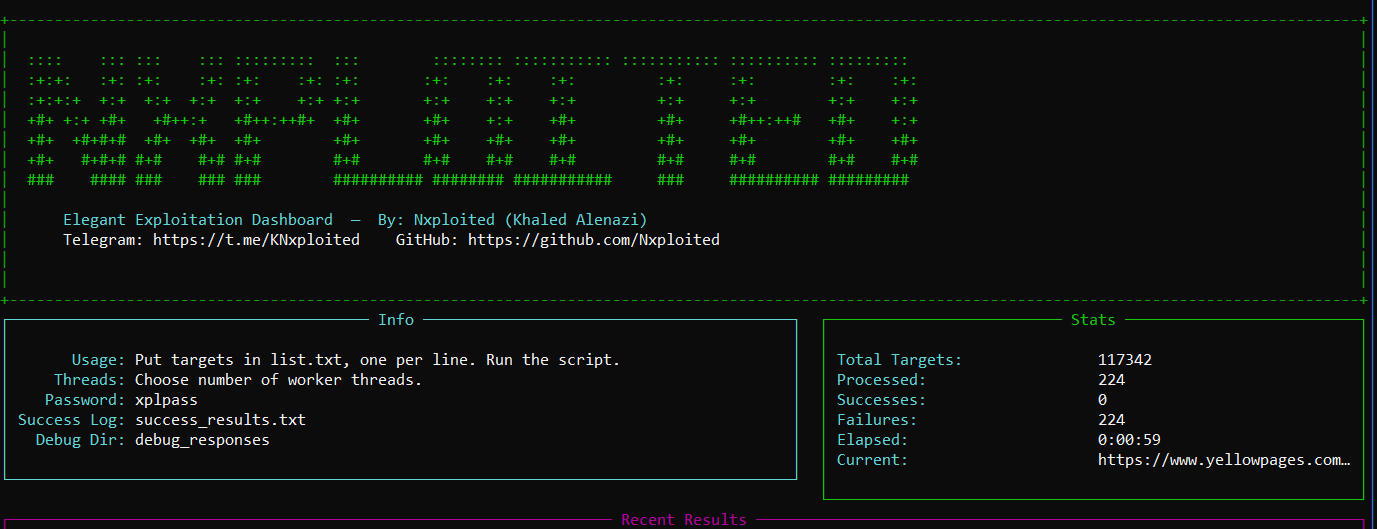 nxploited/cve-2025-39459
Real Estate 7 <= 3.5.2 - Nicht authentifizierte Rechteausweitung
 rootsecnz/htb-ctf-walkthroughs
Walkthroughs für Capture-the-Flag-Herausforderungen auf der HTB Cybersecurity-Plattform.
 glutton-su/cve-2021-22555
Linux-Kernel-Heap-Overflow-Exploit für CVE-2021-22555, der eine lokale Rechteausweitung durch eine Schwachstelle im Netfilter-Subsystem ermöglicht.
 gabriel-lacorte/cve-2025-7771
Exploit für beliebige Funktionsaufrufe mittels des ThrottleStop-Treibers
 logisek/evilmist
EvilMist ist eine Sammlung von Skripten und Hilfsprogrammen, die für die Unterstützung von Cloud-Penetrationstests und Red Teaming entwickelt wurde.…
 uname1able/cve-2022-24481
C++ Exploit für CVE-2022-24481, das auf lokale Rechteausweitung unter Windows 10/11 über eine Kernel-Schwachstelle abzielt. Kompiliert mit Visual…








