Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/safelock-d2e/quiksand-cve-2023-24012
Embedded-System-SicherheitPrivilege EscalationIoT-SicherheitSchwachstellenanalyseExploitationPenetrationstests
GitHubsafelock-d2e/quiksand-cve-2023-24012

Quiksand-CVE-2023-24012

Teilen

Proof-of-Concept, der eine Berechtigungsumgehung im ROS 2 SROS2-Sicherheitsframework demonstriert, die unbefugtes Topic-Abonnement über modifizierte Berechtigungsdateien ermöglicht.

Repository anzeigen
230vor 8 MonatenNoch nicht geprüft

DDS Security Test

ROS 2 DDS Sicherheitsforschungs-Testumgebung, basierend auf ROS 2 Foxy.

Projektbeschreibung

Dieses Projekt demonstriert eine Berechtigungsumgehung im ROS 2 SROS2 Sicherheitsframework. Durch das Modifizieren signierter Berechtigungsdateien kann ein Angreifer einen Knoten dazu bringen, Themen zu abonnieren, die er eigentlich nicht abonnieren sollte.

Umgebungsanforderungen

  • Docker

Schnellstart

Image erstellen

docker build -t dds-test .

PoC ausführen

docker run -it dds-test ./poc.sh

PoC Skriptbeschreibung

Das poc.sh Skript führt die folgenden Schritte aus:

  1. Schlüsselspeicher erstellen - Mit dem ros2 security Werkzeug die Schlüssel und Zertifikate für talker und listener generieren
  2. Korrekte Berechtigungen erstellen - Konfigurieren, dass talker das Thema chatter veröffentlichen kann und listener nur das Thema something_else abonnieren kann
  3. Normale Kommunikation ausführen - Überprüfen, dass die Knoten unter korrekten Berechtigungen normal kommunizieren können
  4. Böswillige Berechtigungen erstellen - Demonstrieren, wie ein Angreifer die Berechtigungsdateien ändert, damit listener das Thema chatter abonnieren kann
  5. Böswillige Kommunikation ausführen - Überprüfen, dass der Knoten nach Verwendung böswilliger Berechtigungen Themen abonnieren kann, auf die er ursprünglich keinen Zugriff hatte

Wichtige Dateien

  • Dockerfile - ROS 2 Foxy Umgebungskonfiguration
  • poc.sh - PoC Demonstrationsskript

Reproduktionsdemonstration

Docker Schwachstellenumgebung erstellen und ausführen alt text

PoC ausführen alt text

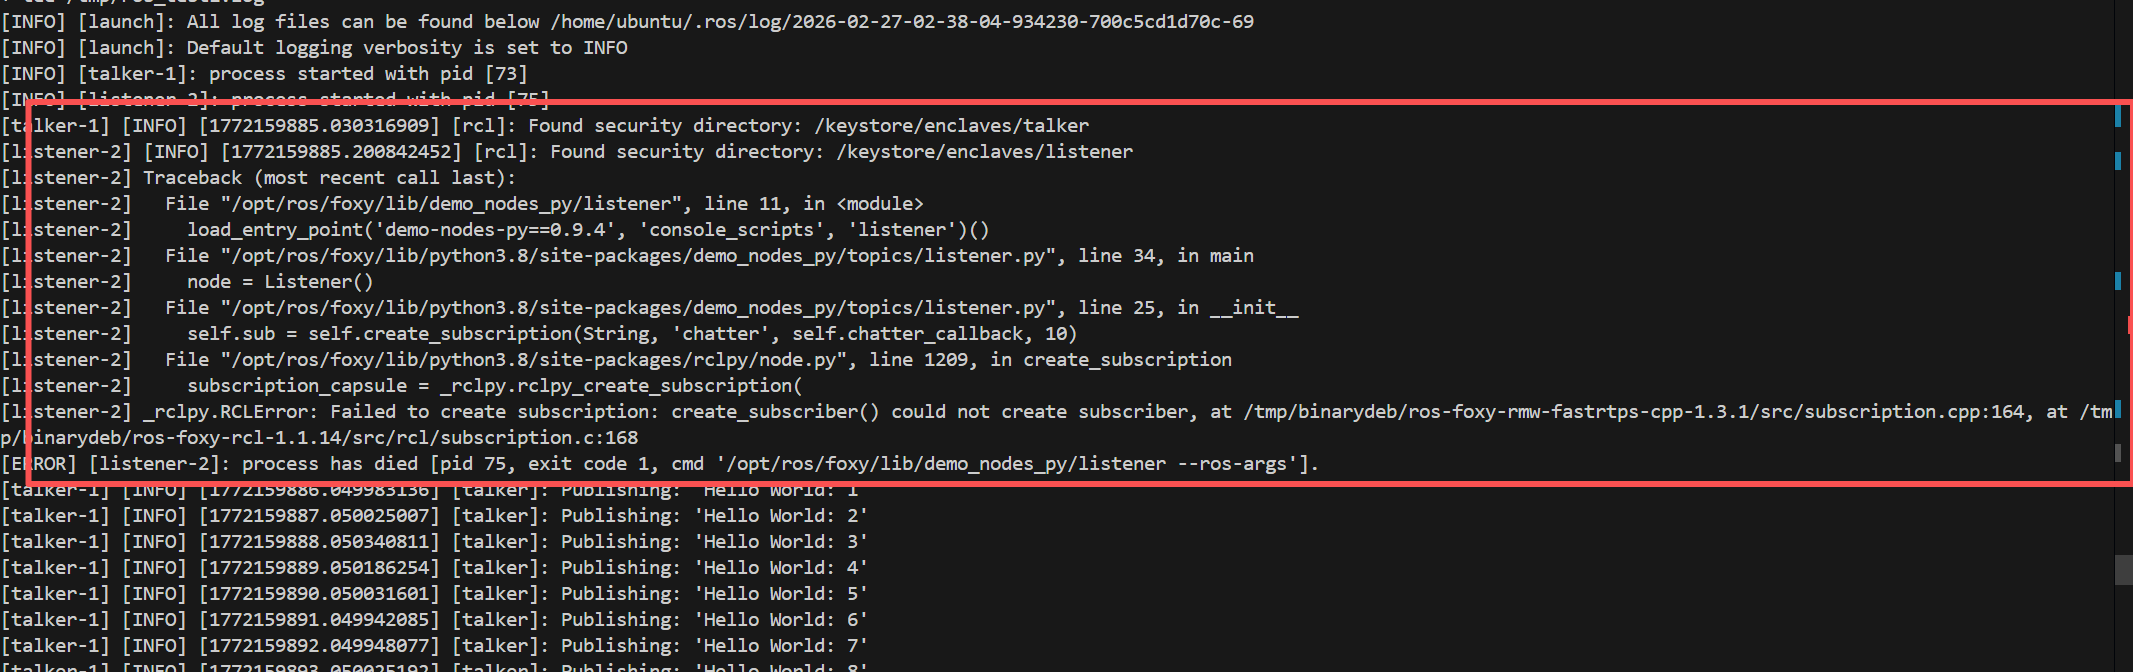
PoC Ausführung Konfigurationsdatei Beschreibung: alt text

Normalfall alt text listener empfängt die vom talker veröffentlichten Informationen nicht

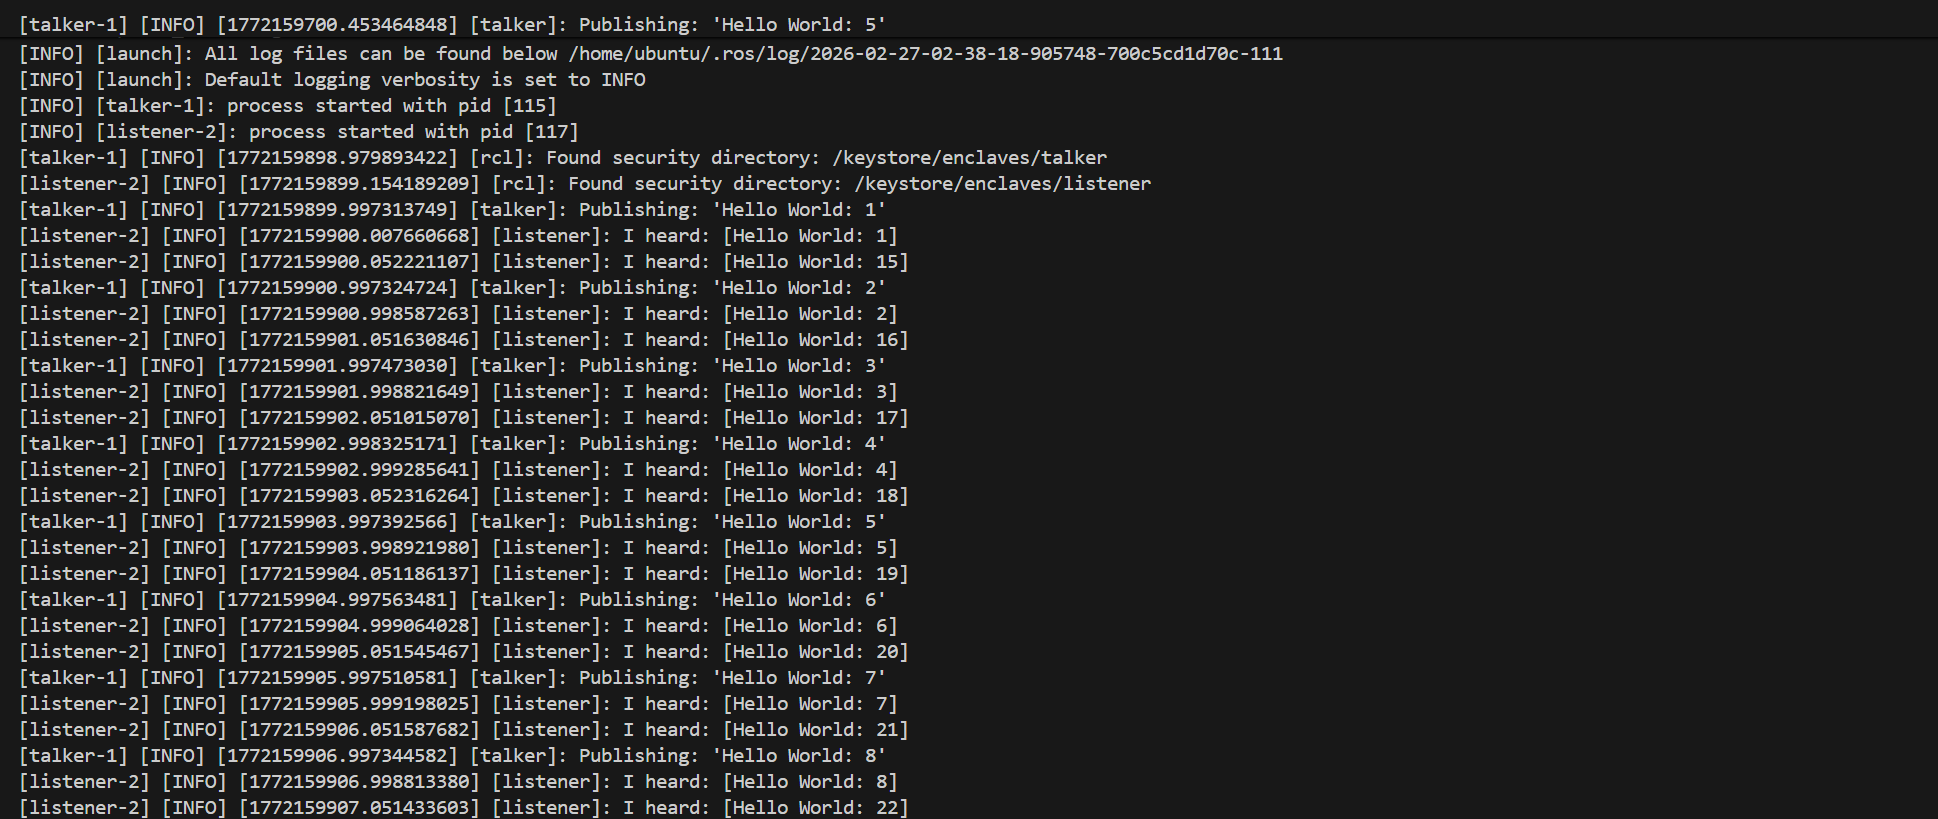
Angriff starten

Ergebnis alt text listener kann die vom talker veröffentlichten Informationen empfangen

Referenzen

  • ROS 2 SROS2 Dokumentation
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →