
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/nxploited/cve-2025-39459
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubnxploited/cve-2025-39459

CVE-2025-39459

Real Estate 7 <= 3.5.2 - Nicht authentifizierte Rechteausweitung

Repository anzeigen
1131vor 8 MonatenNoch nicht geprüft
Teilen

CVE-2025-39459

Real Estate 7 <= 3.5.2 - Nicht authentifizierte Privilege Escalation
🧨 CVE-2025-39459 — Real Estate 7 (<= 3.5.2) Nicht authentifizierte Privilege Escalation

Nxploited

📌 Überblick

Dieses Repository enthält ein Python-Proof-of-Concept-Tool für CVE-2025-39459, das das Real Estate 7 WordPress-Theme in Versionen <= 3.5.2 betrifft.

Die Schwachstelle ermöglicht es einem nicht authentifizierten Angreifer, einen neuen Benutzer zu registrieren und die Rechte auf Administrator auszuweiten, was zu einer vollständigen Kompromittierung der Website führt.

  • Produkt: Real Estate 7 (WordPress-Theme)
  • Schwachstelle: Nicht authentifizierte Privilege Escalation
  • Betroffene Versionen: <= 3.5.2
  • CVE: CVE-2025-39459
  • CVSS: 9.8 (Kritisch)

Telegram: @Kxploit
Telegram Channel: https://t.me/KNxploited


⚙️ Funktionsweise (Überblick)

Das Skript:

  1. Liest Ziele aus einer Datei (Standard: list.txt)
  2. Fragt für jedes Ziel die Registrierungsseite ab, um ein Nonce zu extrahieren (ct_register_nonce)
  3. Sendet eine manipulierte Anfrage an wp-admin/admin-ajax.php (action=ct_add_new_member) mit:
    • einem zufälligen Benutzernamen/einer zufälligen E-Mail
    • einem festen Passwort (Standard: xplpass)
    • der Rolle administrator, die im Payload angegeben ist
  4. Bei erfolgreicher Ausnutzung werden die erstellten Zugangsdaten in success_results.txt gespeichert
  5. Debug-Antworten werden zur Fehlersuche und Validierung in debug_responses/ geschrieben

🧰 Funktionen

  • Mehrthread-Scanning/-Exploitation (konfigurierbare Threads)
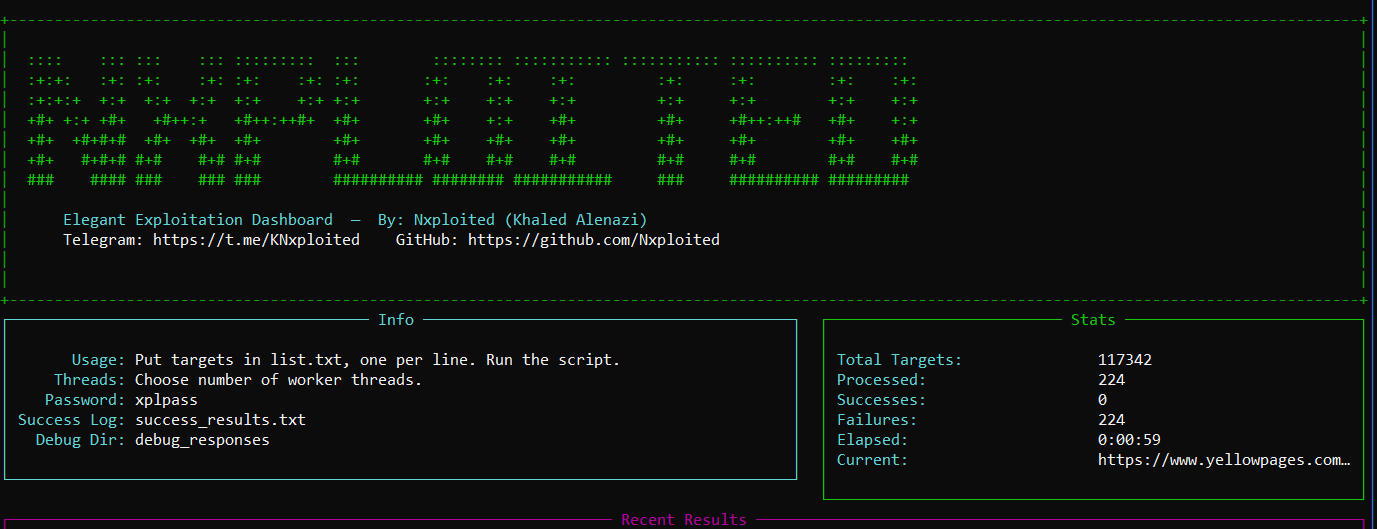
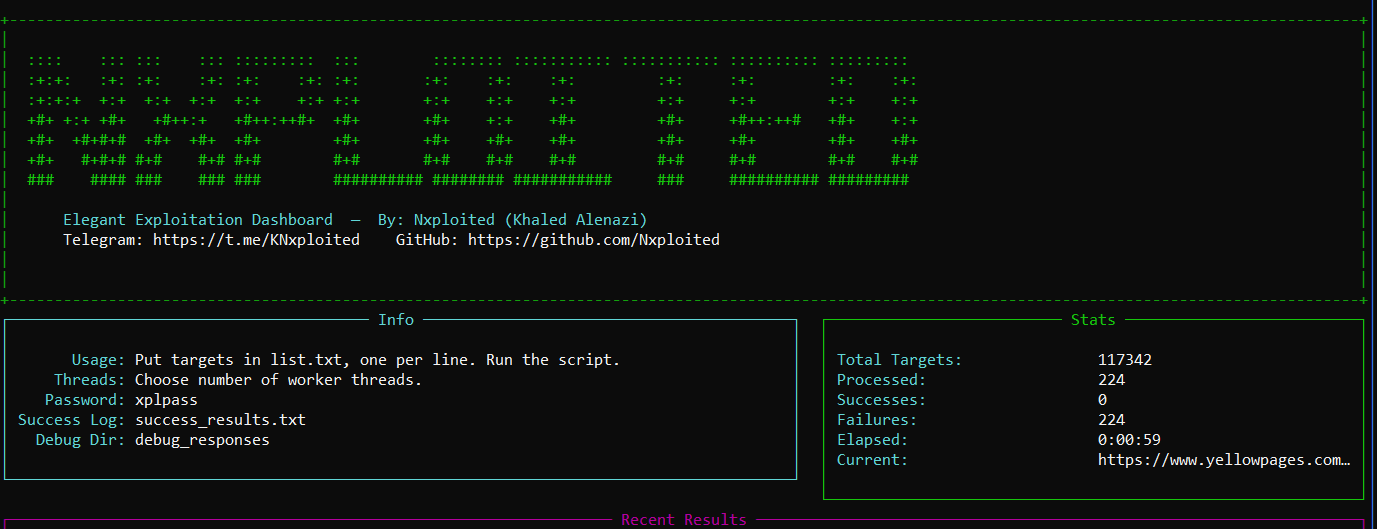
  • Sauberes Rich-basiertes Dashboard:
    • Gesamt-/Verarbeitet-/Erfolg-/Fehler-Statistiken
    • aktuelles Ziel
    • Tabelle der letzten Ergebnisse
  • Automatische Nonce-Extraktion
  • Automatische Generierung von Zugangsdaten (Präfix: Nxploited_####)
  • Ausgabeprotokollierung:
    • success_results.txt für erfolgreiche Treffer
    • debug_responses/ für erfasste Serverantworten

✅ Anforderungen

  • Python 3.9+ empfohlen
  • Abhängigkeiten:
    • requests
    • urllib3
    • rich

Installation:

pip install -r requirements.txt

Falls du keine requirements.txt hast, installiere direkt:

pip install requests urllib3 rich

🚀 Verwendung

1) Ziele vorbereiten

Erstelle list.txt (ein Ziel pro Zeile):

https://example.com
http://target.tld
target-without-scheme.com

Das Tool fügt http:// automatisch hinzu, wenn das Schema fehlt.

2) Ausführen

python3 CVE-2025-39459.py

Du wirst nach Folgendem gefragt:

  • Dateiname der Ziele (Standard: list.txt)
  • Anzahl der Threads (Standard: 10)

📁 Ausgabedateien

  • success_results.txt
    Enthält ausgenutzte Ziele und erstellte Zugangsdaten in folgender Form:

    https://target | USER: Nxploited_1234 | PASS: xplpass | EMAIL: [email protected]
    
  • debug_responses/
    Speichert rohe Antworten für jedes Ziel (nützlich, wenn das Nonce fehlt, die JSON-Analyse fehlschlägt oder das Theme nicht vorhanden ist).


🛠️ Konfigurationshinweise

Wichtige Standardwerte im Skript:

  • Passwort: xplpass
  • Benutzernamen-Präfix: Nxploited
  • Standard-Threads: 10
  • Anfragen:
    • verify=False (TLS-Verifizierung deaktiviert)
    • Timeout ~ 16s

Wenn du Geschwindigkeit/Stabilität anpassen musst:

  • Reduziere die Threads für langsamere Netzwerke
  • Erhöhe den Timeout, wenn Ziele langsam antworten

🔎 Schwachstellendetails

Real Estate 7 <= 3.5.2 — Nicht authentifizierte Privilege Escalation

Beschreibung
Das Real Estate 7 WordPress-Theme ist in allen Versionen bis einschließlich 3.5.2 anfällig für Privilege Escalation. Dadurch ist es nicht authentifizierten Angreifern möglich, ihre Rechte auf die eines Administrators auszuweiten.

  • CVE: CVE-2025-39459
  • CVSS: 9.8 (Kritisch)
  • Autor: Nxploited
  • Telegram: @Kxploit
  • Telegram Channel: https://t.me/KNxploited

⚠️ Haftungsausschluss

Dieses Projekt dient ausschließlich Bildungs- und autorisierten Sicherheitstest-Zwecken.
Du bist für die Einhaltung aller geltenden Gesetze und Vorschriften verantwortlich.
Verwende dieses Tool nicht gegen Systeme, die du nicht besitzt oder für die du keine ausdrückliche Erlaubnis zum Testen hast.
Die Autoren übernehmen keine Haftung für Missbrauch oder Schäden, die durch dieses Tool verursacht werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




