
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Bestes CertiGhost AD CS Multi-Exploit-Framework | Erweitertes Toolkit mit Rogue-DC/LDAP-Servern, Zertifikatsmissbrauch,…
 commit-regrets/samsung_tizen_tv_root
Forschungs-Toolkit, das einen Samsung Tizen 9 TV über eine Chromium WasmGC RCE und V4L2-Physmap-Zugriff auf beliebigen physischen Speicher rootet,…
 likithmanoj/nhi-risk-analyzer
Entdeckt, bewertet risikomäßig und behebt nicht-menschliche Identitäten in AWS, Azure und GCP mithilfe von offline regelbasierter Analyse, Erkennung…
 fortbridge-uk/cves
Lab, Prüfung und Erkennung von Rechteausweitung für LiteLLM CVE-2026-114612 (interner Benutzer zu Proxy-Administrator).
 cuteaplane/cve-2026-98260-for-opd2501
Android-Kernel-LPE-Exploit für CVE-2026-98260 (POSIX-CPU-Timer-UAF), portiert auf OPPO Pad Air 5 / MT6878, erlangt temporären Root und lädt KernelSU.

 roccoammon/active-directory-health-check
PowerShell GUI tool that runs 54 best-practice health and security checks against Active Directory, flagging Kerberoasting, DCSync, delegation and…
 grisuno/blacksandbeacon
Linux-C2-Beacon mit nativem In-Memory-ELF-BOF-Loader, AES-256-CFB-verschlüsseltem Polling und einem Python-C2-Server für dateilose…
 sadshade/checkpoint-gexec-poc
PoC für CVE-2026-120490: Privilegieneskalation (Root-RCE & beliebiges Schreiben von Dateien) in Check Point Maestro & ElasticXL über nicht…
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 qianlijaingshan/signalk-audit
Signal-K-Server-Ressourcen-API-Pfad-Traversal-Audit (CVE-2026-123807): JWT-Secret auslesen, Admin-Token fälschen, RCE verifizieren
 im0xfay/cve-2026-126537
PoC und Scanner für CVE-2026-126537, eine unauthentifizierte Path-Traversal-Dateilöschung/-leseoperation in Ninja Forms File Uploads <= 3.3.36, mit…
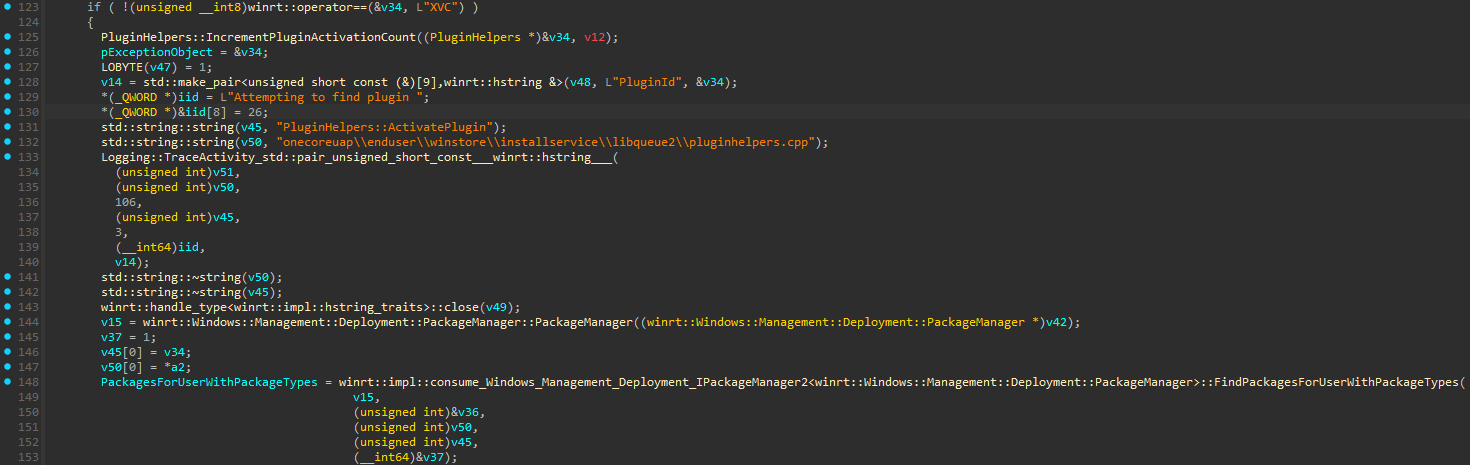 karollooool/cve-2026-119987-writeup
CVE-2026-119987: Rechteausweitung im Windows App Store
 specterops/sharphound
Sammelt Active-Directory-Objektmetadaten, Gruppenmitgliedschaften, Sitzungen, ACLs und Vertrauensstellungen, um BloodHounds Angriffspfad-Mapping für…
 theandersmadsen/humane-aipin-ghostlock
Bewachter, nur auf Quellcode basierender Root-PoC für den Humane AI Pin für CVE-2026-43499
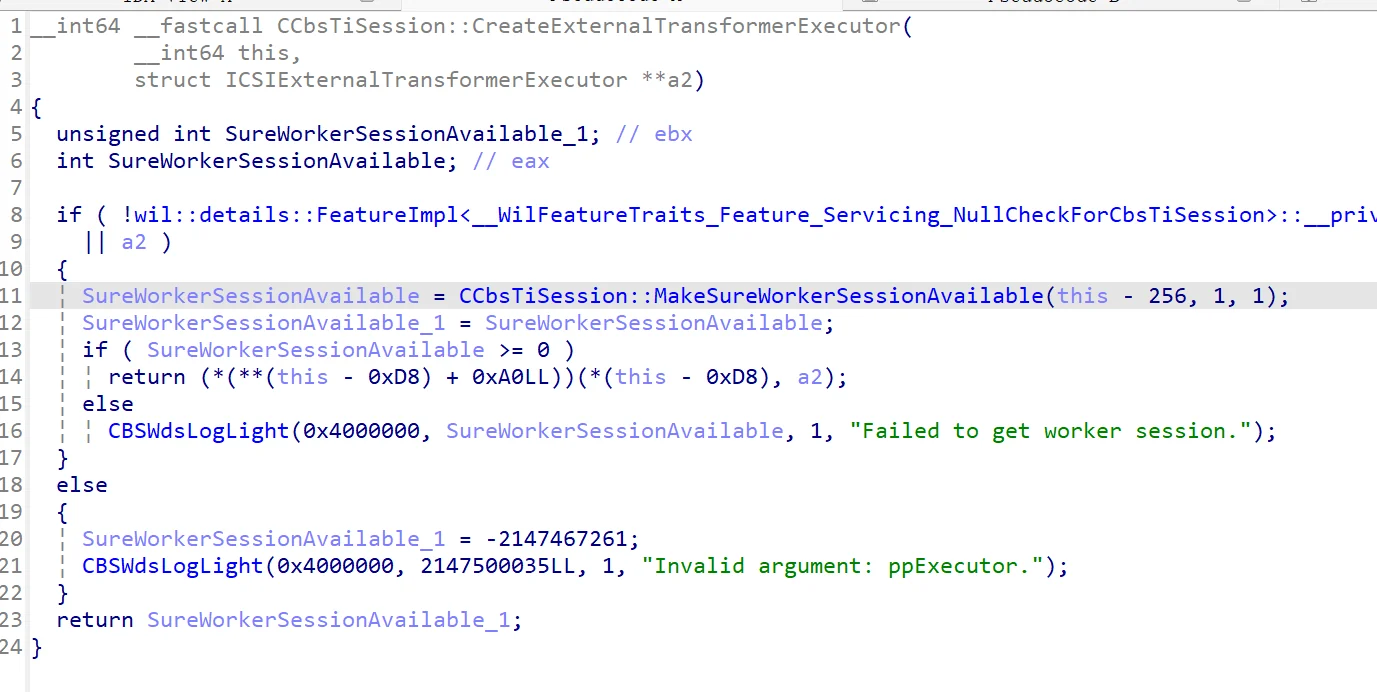 crisprss/cve-2026-88235
Eine der mächtigsten Primitiven für LPE bei der Windows-Standardkonfiguration
 abraxas/webmin-batch-home-prefix
Webmin 2.670 – Mittel 6.5 – Remote – Pfadpräfix – Batch-Home-ACL von Benutzern /home/a trifft auch auf /home/ab zu
 abraxas/webmin-filemin-cpio
Webmin 2.670 – Hoch 8.8 – Remote – Pfad-Schreibzugriff – File Manager entpackt RPM, dessen cpio-Member ein absoluter Pfad ist
 abraxas/webmin-sessiondb-cookie
Webmin 2.670 – Kritisch 9.1 – Remote – Session-Diebstahl – list_sessions gibt den sessiondb-Schlüssel aus; miniserv akzeptiert ihn als sid. Ein…








