
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 zero2504/edr-ghostlocker
AppLocker-basierte EDR-Neutralisierung
 duhirsch/moveedr
EDRs dauerhaft als lokaler Administrator deaktivieren
 whattheslime/cve-2025-13486
CVE-2025-13486 - Exploit für Remotecodeausführung & Privilegienerweiterung
 nxploited/cve-2025-14156
Fox LMS – WordPress LMS Plugin 1.0.4.7 - 1.0.5.1 - Nicht authentifizierte Privilegienausweitung über 'createOrder'
 appsecco/vulnerable-mcp-servers-lab
Eine Sammlung von Servern, die absichtlich anfällig sind, um Pentesting MCP Server zu lernen.
 cyberleelawat/cve-2025-40602
CVE-2025-40602 ist eine lokale Privilegieneskalations-Schwachstelle in der Appliance-Verwaltungskonsole (AMC) von SonicWall Secure Mobile Access…
 cyberw1ng/cve-2025-33053-poc
PoC für CVE-2025-33053 WebDav Exploit, der zeigt, wie die Schwachstelle in einer realen Umgebung ausgelöst werden kann. Dieses Repository…
 anonymous941/zygote-injection-toolkit
Ein Kommandozeilenprogramm zur Ausnutzung der Android Zygote-Injektion (CVE-2024-31317)
 geozstevenzz/cve-2024-30804
Windows-LPE-PoC, das den Treiber AsInsHelp64.sys durch beliebiges Lesen/Schreiben von physischem Speicher ausnutzt, um Kernel-Token zu überschreiben…
 o-sec/cve-2024-48990
ein Exploit für CVE-2024-48990 (Local Privilege Escalation) in needrestart
 h3xdum/xiaomi-c200-firmware-analysis
Von UART zu Root: Einbruch in die Xiaomi C200 über U-Boot
 nabilboudra/cve-2017-5123
Pädagogische Demonstration des CVE-2017-5123-Kernel-Exploits, ICMP-basierter Rootkit-Befehls- und Steuerung, sowie einer für OS-Befehlsinjektion…
 religan/cve-2023-20198
Eine Cybersicherheits-Fallstudie zur Analyse von CVE-2023-20198 in Cisco IOS XE, die Schwachstellenausnutzung, Minderungsstrategien, Frameworks für…
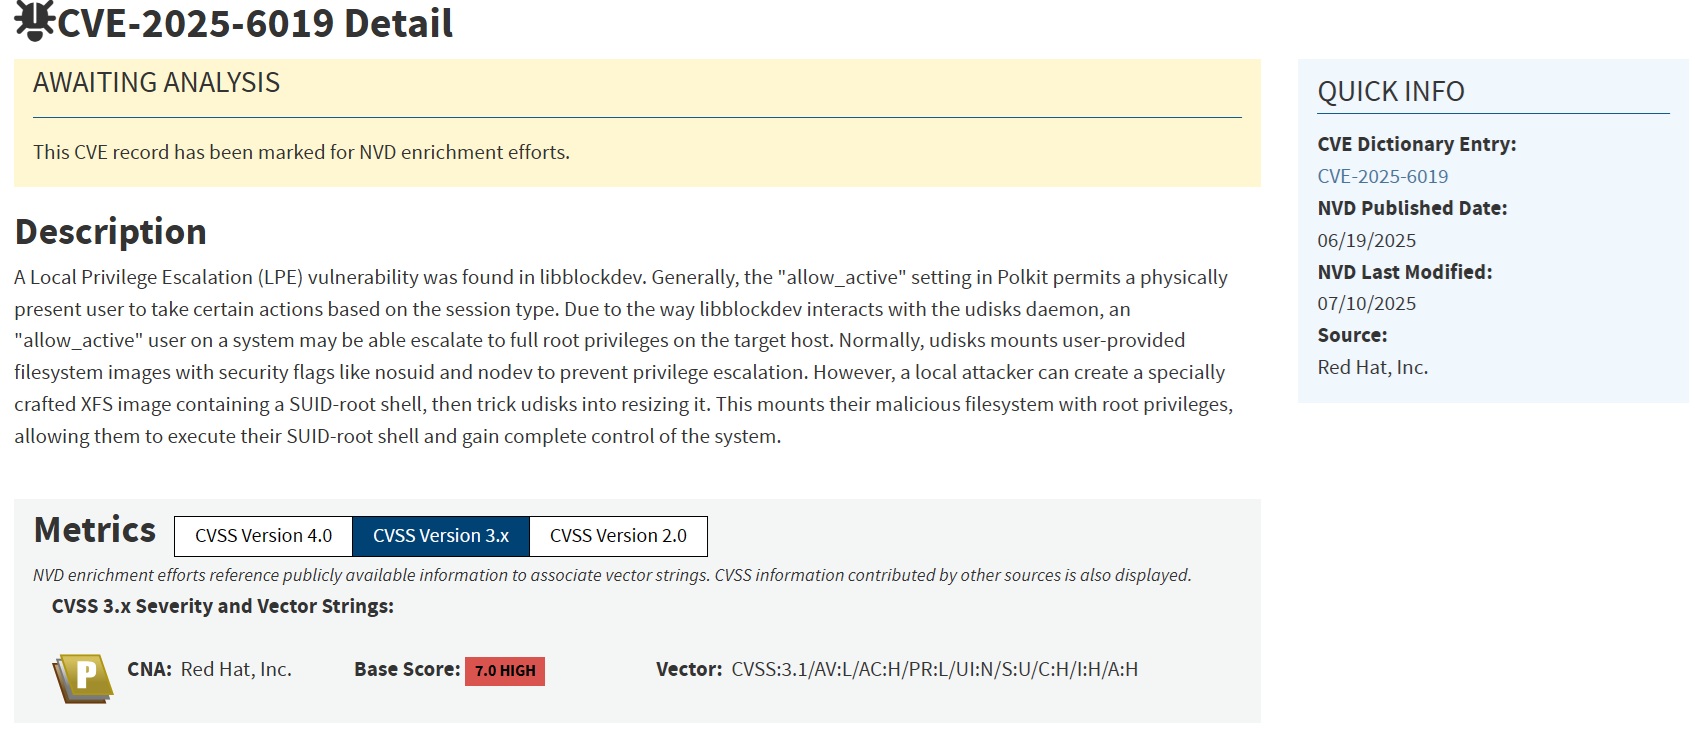 phamdinhquy2512/cve-2025-6019-exploitation
Bildungsreproduktion von CVE-2025-6019, einer lokalen Rechteausweitung in UDisks2 über ein bösartiges Dateisystem-Image mit SUID-root-Binärdatei.…
 3lp4tr0n/sessionhop
Windows Session-Hijacking via COM
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
Authentifizierter Exploit für beliebiges Dateilesen für das File Away WordPress-Plugin (CVE-2025-2539). Enthält PoC, Angriffsablauf,…
 robbin0919/cve-2025-6019
Technische Analyse und Proof-of-Concept für CVE-2025-6019, eine lokale Privilegienausweitungsschwachstelle in libblockdev und udisks2, die…
 xalgord/react2shell
Erweitertes Exploitation-Toolkit für Next.js Server Actions (CVE-2025-55182)








