
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
Privilege EscalationSchwachstellenanalyseWebsicherheitLernen & BildungIncident ResponseLog-Analyse
GitHubdeividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation

SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation

Teilen

SOC-Fallanalyse-Walkthrough, der die Erkennung und Reaktion auf die Privilegieneskalation CVE-2023-29357 in Microsoft SharePoint Server demonstriert, einschließlich Log-Analyse, Endpunkt- Untersuchung und Incident-Response-Verfahren.

Repository anzeigen
35vor 1 JahrNoch nicht geprüft

SOC227 - Microsoft SharePoint Server: Privilegienausweitung (Ausnutzung von CVE-2023-29357)

CVE-2023-29357 ist eine kritische Schwachstelle zur Privilegienausweitung, die in Kombination mit anderen Schwachstellen potenziell zu einer Remotecodeausführung führen könnte. Der CVSS-Score für diese Schwachstelle beträgt 9.8 (Kritisch).
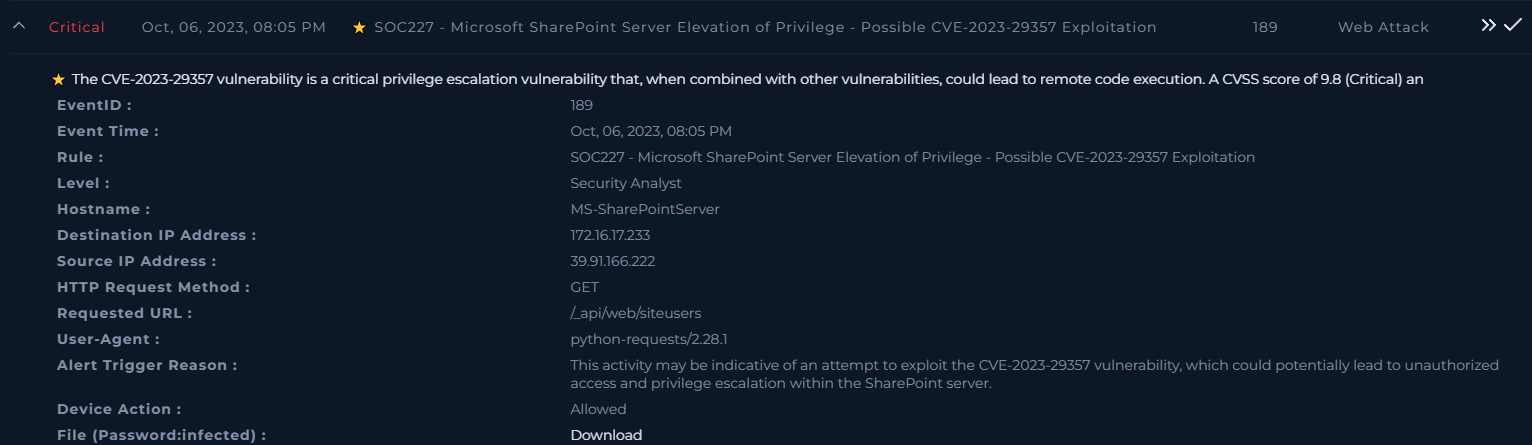

Ereignisinformationen

  • EventID: 189

  • Ereigniszeit: Oct 06, 2023, 08:05 PM

  • Regel: SOC227 - Microsoft SharePoint Server Privilegienausweitung - Mögliche Ausnutzung von CVE-2023-29357

  • Stufe: Sicherheitsanalyst

  • Hostname: MS-SharePointServer

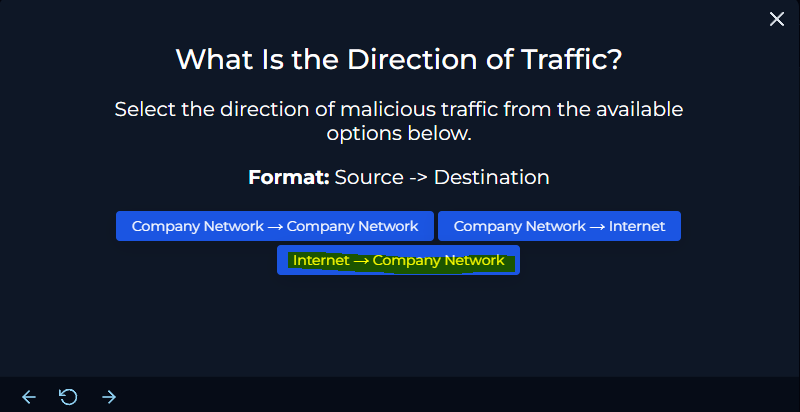
  • Ziel-IP-Adresse: 172.16.17.233

  • Quell-IP-Adresse: 39.91.166.222

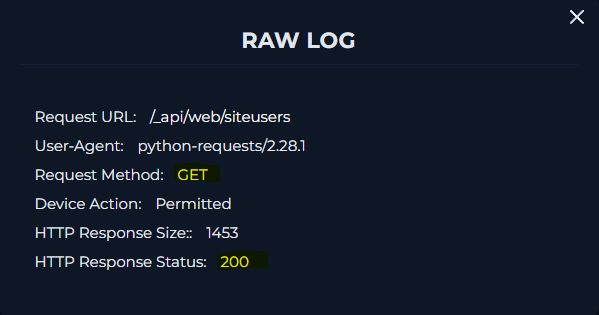
  • HTTP-Anforderungsmethode: GET

  • Angeforderte URL: /api/web/siteusers

  • User-Agent: python-requests/2.28.1

  • Auslösegrund des Alarms: Diese Aktivität könnte auf einen Versuch hinweisen, CVE-2023-29357 auszunutzen, was potenziell zu unbefugtem Zugriff und einer Privilegienausweitung innerhalb des SharePoint-Servers führen könnte.


Untersuchungsprozess

Wir konzentrierten uns zunächst auf die folgenden Schlüsselbereiche:

  1. Protokollverwaltung
  2. Endpunktsicherheit

Protokollverwaltung

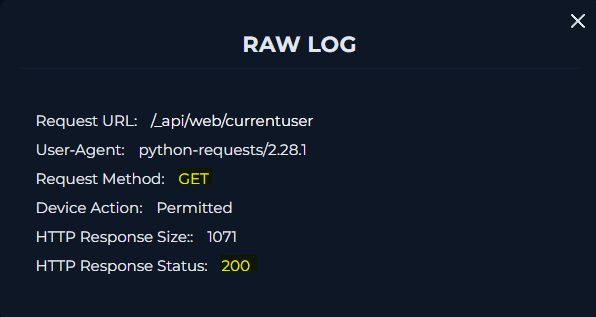
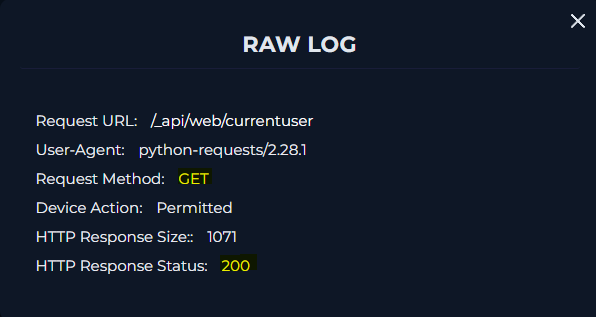
Die Quell-IP-Adresse, die den Alarm ausgelöst hat, wurde von unserer Firewall 3 Mal markiert. Bei weiterer Überprüfung der Protokolle:
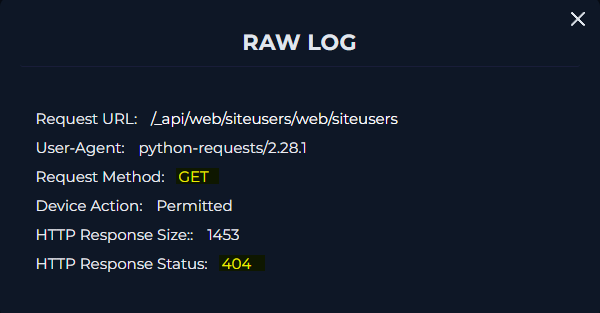
  • Ereignis 1: Die GET-Anforderung gab einen HTTP 404-Status zurück (Nicht gefunden).
  • Ereignis 2 und 3: Beide gaben HTTP 200-Status zurück, was darauf hindeutet, dass der Angreifer die angeforderte Antwort erfolgreich erhalten hat.

Untersuchung der Endpunktsicherheit

Wir haben uns mit dem Gerät MS-SharePointServer verbunden und fanden keine relevanten Informationen im Browser- oder Terminalverlauf. Anschließend analysierten wir die Systemprozesse und identifizierten mehrere besorgniserregende.
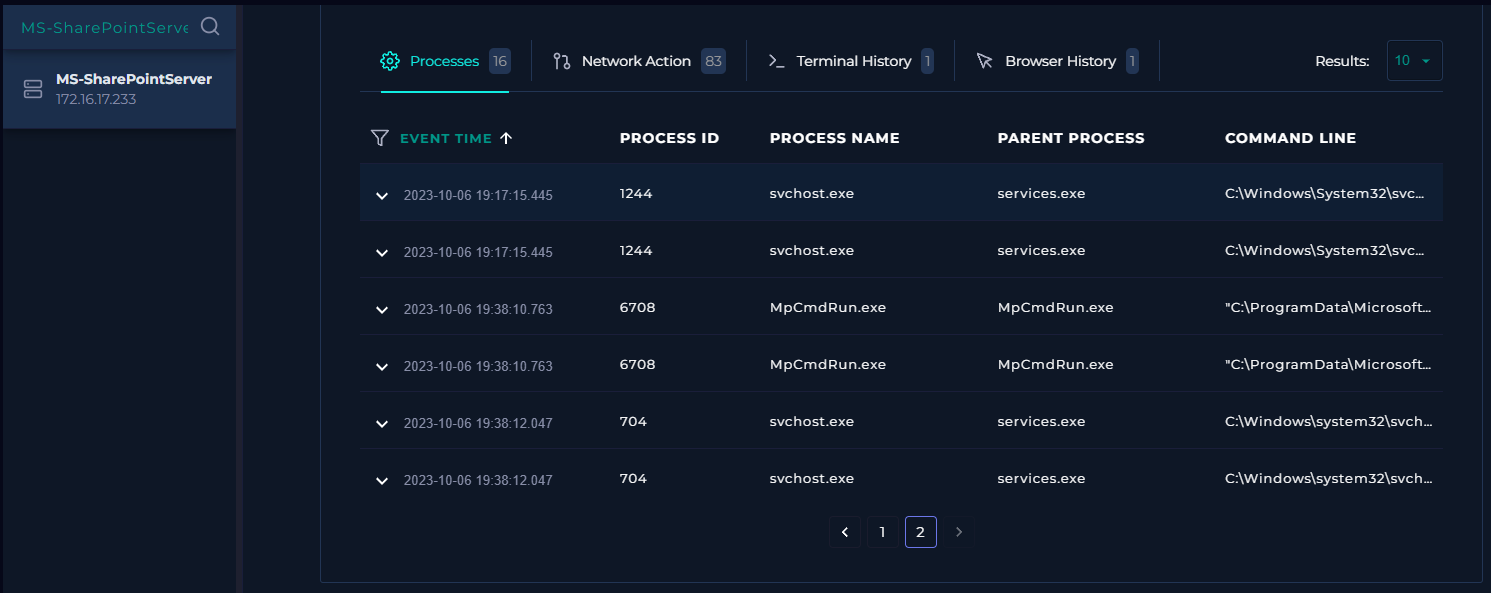

Prozessanalyse

1. svchost.exe

  • Befehl: C:\Windows\System32\svchost.exe -k termsvcs -s TermService
  • Erklärung:
    • svchost.exe ist der Diensthostprozess, der Windows-Dienste ausführt.
    • -k termsvcs gibt an, dass diese Instanz die Gruppe der Terminaldienste hostet.
    • -s TermService startet die Remotedesktopdienste.

2. MpCmdRun.exe

  • Befehl: "C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.23080.2006-0\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate
  • Erklärung:
    • MpCmdRun.exe ist das Microsoft Defender-Befehlszeilentool für Defender-bezogene Aufgaben.
    • SignaturesUpdateService führt ein Update der Virendefinitionen durch.
    • -ScheduleJob plant das Update als Hintergrundaufgabe.
    • -UnmanagedUpdate erzwingt das Update, auch wenn das System nicht von Gruppenrichtlinien oder Microsoft Endpoint Manager verwaltet wird.

3. svchost.exe

  • Befehl: C:\Windows\system32\svchost.exe -k DcomLaunch -p
  • Erklärung:
    • svchost.exe hostet die Dienstgruppe DcomLaunch, die für DCOM- und COM+-Dienste verantwortlich ist.
    • -p führt svchost.exe als geschützten Prozess aus, um die Sicherheit zu erhöhen.

Fazit und Reaktion

Nach Überprüfung der gesammelten Daten befolgten wir die entsprechenden Playbook-Schritte und bestätigten den Datenverkehr als bösartig.
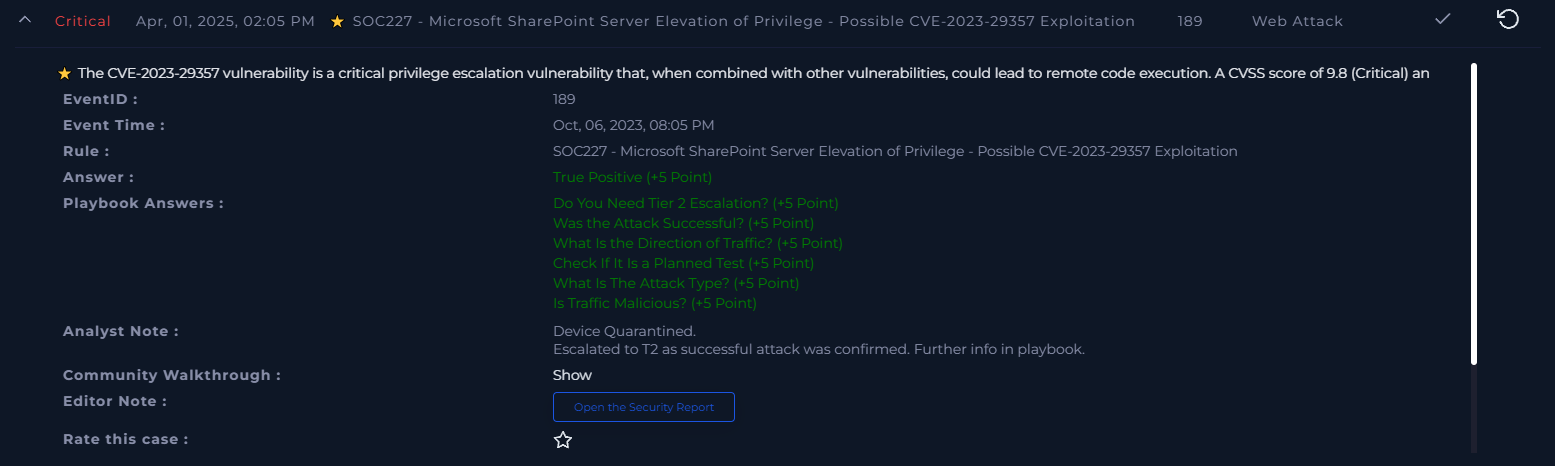
  • Angriffsart: Privilegienausweitung.
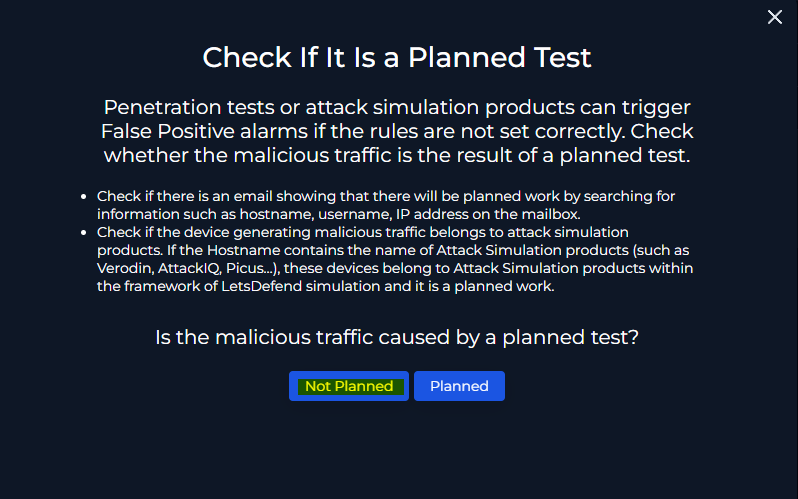
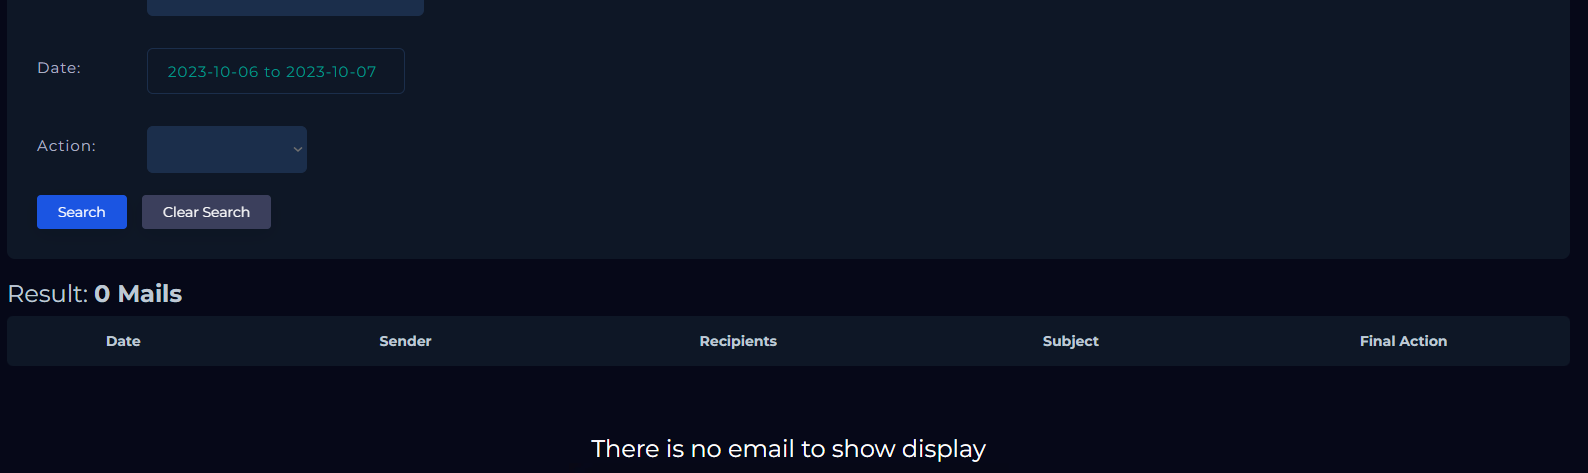
  • Geplanter Test: Es wurde im Ereigniszeitraum kein Penetrationstest per E-Mail bestätigt.
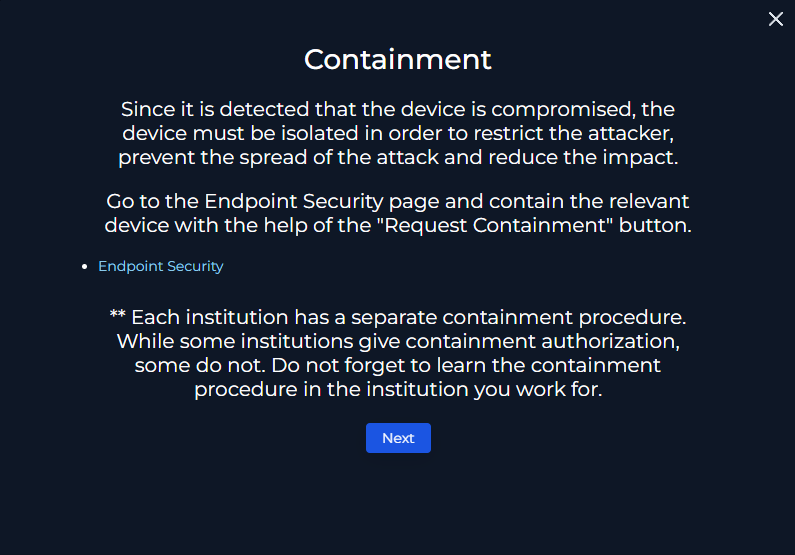
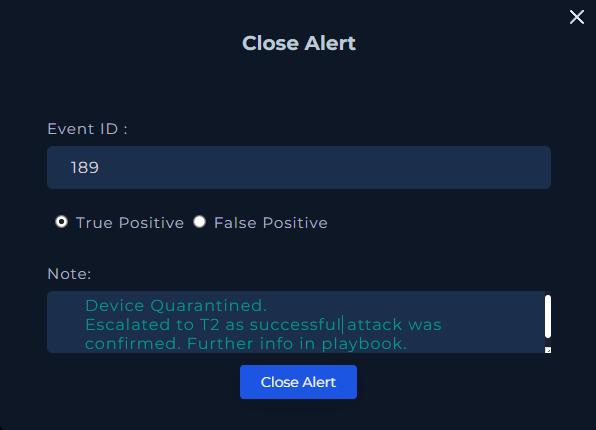
  • Ergriffene Maßnahmen: Das betroffene Gerät wurde isoliert. Eine weitere Eskalation an T2 ist für zusätzliche Untersuchungen und Reaktionen erforderlich.

Nächste Schritte

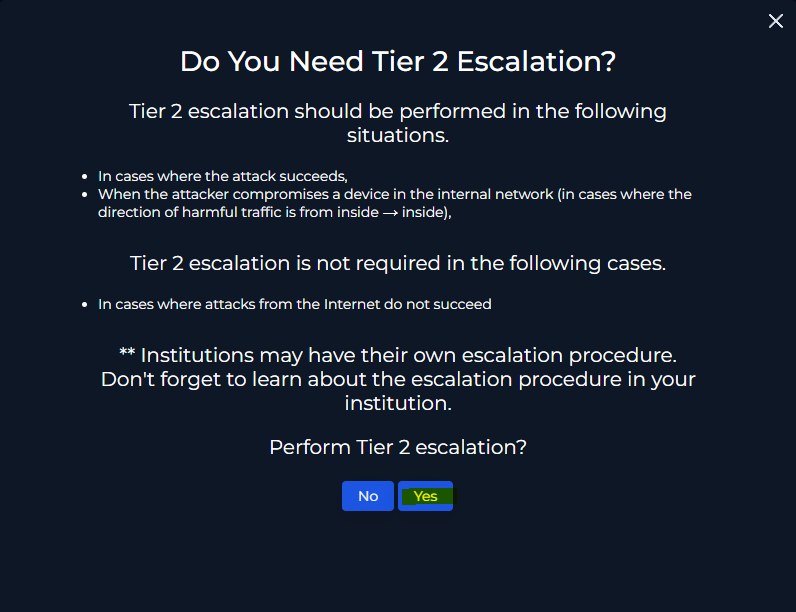
  • Eskalation: Das Problem wurde an das T2-Team zur weiteren Untersuchung und Behebung eskaliert.
  • Kontinuierliche Überwachung: Wir werden weiterhin nach weiteren Ausnutzungsversuchen Ausschau halten und die Integrität des SharePoint-Servers sicherstellen.

Ergebnis:

Hinweis: Dieser Beitrag ist Teil einer SOC-Fallanalyse, die die Erkennung und Reaktion auf eine Schwachstelle zur Privilegienausweitung (CVE-2023-29357) in einer SharePoint-Umgebung demonstriert.
Playbook-Verfahren:

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    353
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →