Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-10508 — Proof-of-Concept-Exploit für CVE-2024-10508: nicht authentifizierte Privilegieneskalation durch Umgehung der Passwortwiederherstellung im RegistrationMagic WordPress Plugin bis Version 6.0.2.6. | Kitploit
Tools/GitHubGitHub/ubaydev/cve-2024-10508
Authentifizierung & AutorisierungPrivilege EscalationPasswortangriffeSchwachstellenanalyseWebanwendungs-ExploitationLernen & Bildung
GitHububaydev/cve-2024-10508

CVE-2024-10508

Proof-of-Concept-Exploit für CVE-2024-10508: nicht authentifizierte Privilegieneskalation durch Umgehung der Passwortwiederherstellung im RegistrationMagic WordPress Plugin bis Version 6.0.2.6.

Repository anzeigen
128vor 1 JahrNoch nicht geprüft
Teilen

Nicht authentifizierte Privilegienausweitung durch Passwort-Wiederherstellung bei RegistrationMagic <= 6.0.2.6

Haftungsausschluss: Diese Informationen werden nur zu Bildungszwecken bereitgestellt. Dieses Dokument soll das Bewusstsein für Sicherheitslücken schärfen und sollte nicht für unbefugte oder böswillige Aktivitäten verwendet werden. Die Ausnutzung dieser Schwachstellen ohne Erlaubnis ist illegal und unethisch.

Das RegistrationMagic – User Registration Plugin with Custom Registration Forms Plugin für WordPress ist in allen Versionen bis einschließlich 6.0.2.6 anfällig für eine Privilegienausweitung durch Kontokaperei. Dies liegt daran, dass das Plugin das Passwort-Reset-Token vor dem Aktualisieren des Passworts eines Benutzers nicht ordnungsgemäß validiert. Dadurch ist es nicht authentifizierten Angreifern möglich, das Passwort beliebiger Benutzer, einschließlich Administratoren, zurückzusetzen und Zugriff auf diese Konten zu erhalten.

Nach Recherchen aus mehreren Quellen zu diesem CVE wurde mir klar, dass der Angriff auf diesen CVE recht einfach ist und keine zusätzlichen Anwendungen wie Burpsuite oder Postman erfordert. Dieser CVE benötigt lediglich eine E-Mail-Adresse eines Kontos mit Administratorrechten und das Zurücksetzen über die Seite /password-recovery oder eine andere benutzerdefinierte Passwort-Reset-Seite.

Abhängigkeiten

  • Passwort-Reset-Seite, die vom Admin eingerichtet wurde (standardmäßig nicht) Screenshot 2
  • Kenntnis von E-Mail-Konten mit Administratorrechten

PoC

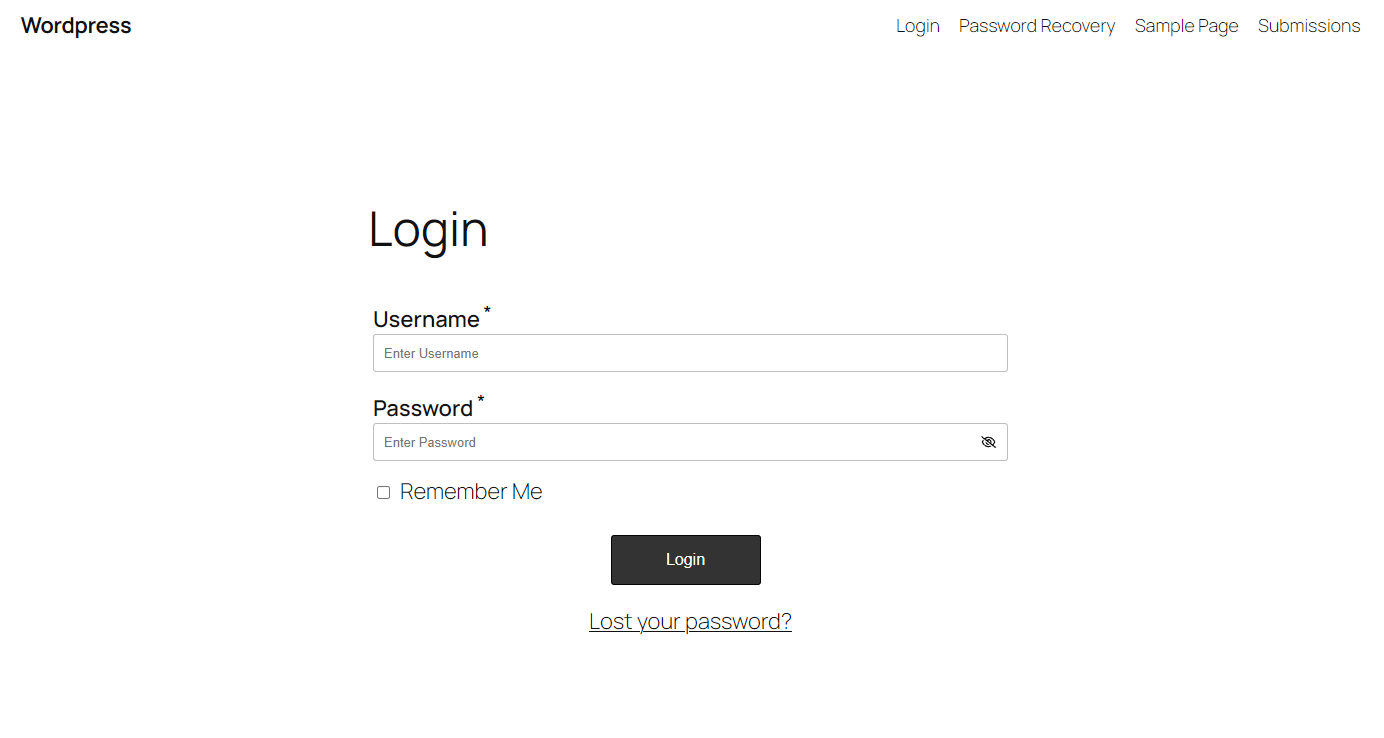
  1. Gehen Sie zur Anmeldeseite des Ziels, das dieses Plugin (RegistrationMagic) verwendet. Screenshot 2
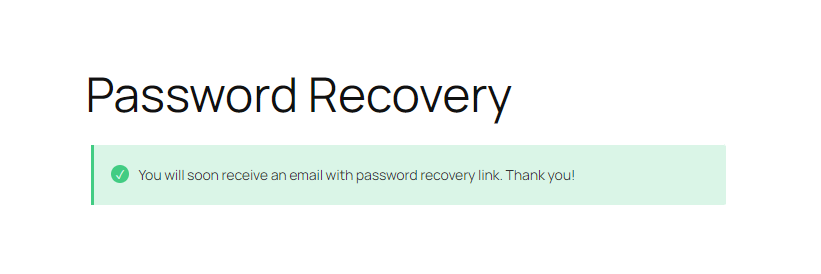
  2. Klicken Sie auf „Passwort vergessen“. Wenn die Seite zur Passwort-Reset-Seite führt, wurde die Passwort-Reset-Seite vom Admin eingerichtet. Wenn nicht, dann nicht. Screenshot 2
  3. Geben Sie eine E-Mail-Adresse mit Administratorrechten ein und senden Sie sie ab. Screenshot 2
  4. Fügen Sie anschließend ?reset_token= an das Ende der URL an und setzen Sie das Passwort zurück. Screenshot 2 Screenshot 2
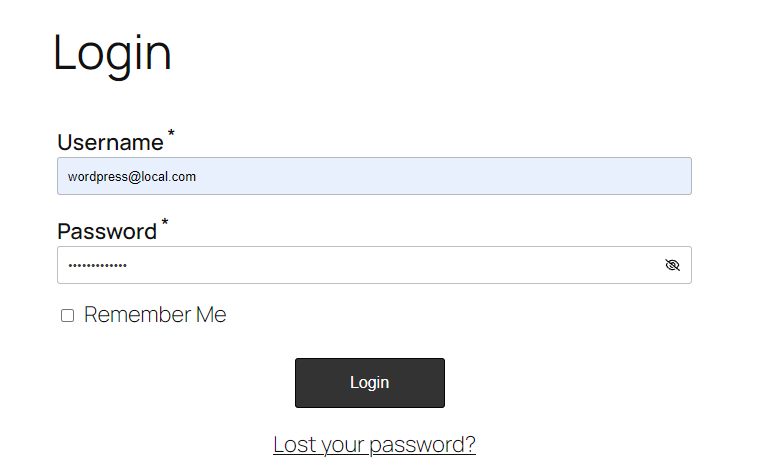
  5. Nachdem Sie Ihr Passwort zurückgesetzt haben, können Sie sich jetzt mit dem gerade festgelegten Passwort anmelden. Screenshot 2 Screenshot 2
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →