

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
qq-tim-elevation — CVE-2023-34312 | Kitploit
Tools/GitHubGitHub/vi3t1/qq-tim-elevation
Privilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPenetrationstestsPayload-EntwicklungBinary-Exploitation
GitHubvi3t1/qq-tim-elevation

qq-tim-elevation

CVE-2023-34312

Repository anzeigen
4197339vor 3 JahrenVon Kitploit geprüft
Teilen

Lokale Privilegienausweitung in Tencent QQ/TIM

Betroffene Produkte:

  • QQ 9.7.1.28940 ~ 9.7.8.29039
  • TIM 3.4.5.22071 ~ 3.4.7.22084

Betroffene Komponenten:

  • QQProtect.exe 4.5.0.9424 (in TIM 3.4.5.22071)
  • QQProtect.exe 4.5.0.9426 (in QQ 9.7.1.28940)
  • QQProtectEngine.dll 4.5.0.9424 (in TIM 3.4.5.22071)
  • QQProtectEngine.dll 4.5.0.9426 (in QQ 9.7.1.28940)

1. Zusammenfassung

Tencent QQ und TIM sind zwei Instant-Messaging-Software, die von der Shenzhen Tencent Computer System Co., Ltd. entwickelt wurden. Beide enthalten eine Komponente QQProtect.exe, die sich in %ProgramFiles(x86)%\Common Files\Tencent\QQProtect\bin befindet. QQProtect.exe wird als Windows-Dienst namens QPCore installiert und läuft beim Systemstart automatisch als NT Authority\SYSTEM. Sowohl die Komponente QQProtect.exe als auch ihre abhängige DLL QQProtectEngine.dll weisen eine Schwachstelle für das Schreiben an beliebige Adressen auf. Ein Angreifer mit niedrigen Privilegien kann durch die Kombination der beiden Schwachstellen eine bösartige DLL in den QQProtect.exe-Prozess laden und erhält eine NT Authority\SYSTEM-Shell.

2. Schwachstelle

Die erste Schwachstelle befindet sich im Code bei QQProtect.exe+0x40c9f8:
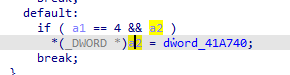
Dabei ist a2 ein Zeiger, der von einem Angreifer kontrolliert werden kann, und dword_41a740 ist eine globale Variable mit dem Wert 0x00000001. Ein Angreifer kann also den Wert DWORD(1) an jede beliebige Adresse schreiben.

Die zweite Schwachstelle befindet sich im Code bei QQProtectEngine.dll+0x3B4F6:

Dabei ist v3 ein Zeiger, der von einem Angreifer kontrolliert werden kann. Ein Angreifer kann also den Wert std::bit_cast<DWORD>(ptr) + 4 an jede beliebige Adresse ptr schreiben.

Ein Angreifer kann einen Funktionszeiger in QQProtect.exe manipulieren und mithilfe von ROP-Ketten beliebigen Code ausführen, da QQProtect.exe keinen ASLR-Schutz besitzt.

3. Konzeptnachweise

Der PoC-Code ist in Rust geschrieben. Sie sollten die Toolchain i686-pc-windows-msvc verwenden, um ihn zu kompilieren.

$ cd poc
$ cargo +stable-i686-pc-windows-msvc build --release --config "build.rustflags = [\"-C\", \"target-feature=+crt-static\"]"

Sie erhalten zwei DLLs:

target\release\tinyxml.dll
target\release\evil.dll

Legen Sie dann die beiden obigen DLLs und %ProgramFiles(x86)%\Common Files\Tencent\QQProtect\bin\QQProtect.exe zusammen in einen Ordner.

Erhalten Sie schließlich mit einem Befehl eine NT Authority\SYSTEM-Shell:

$ QQProtect.exe <PATH TO evil.dll>
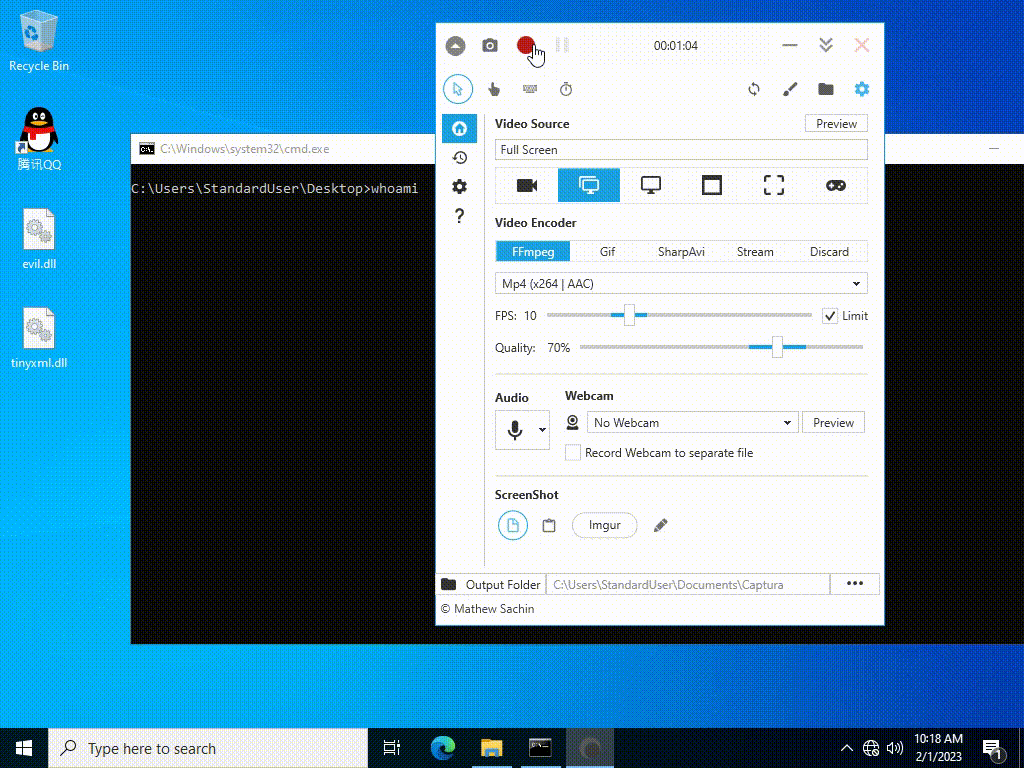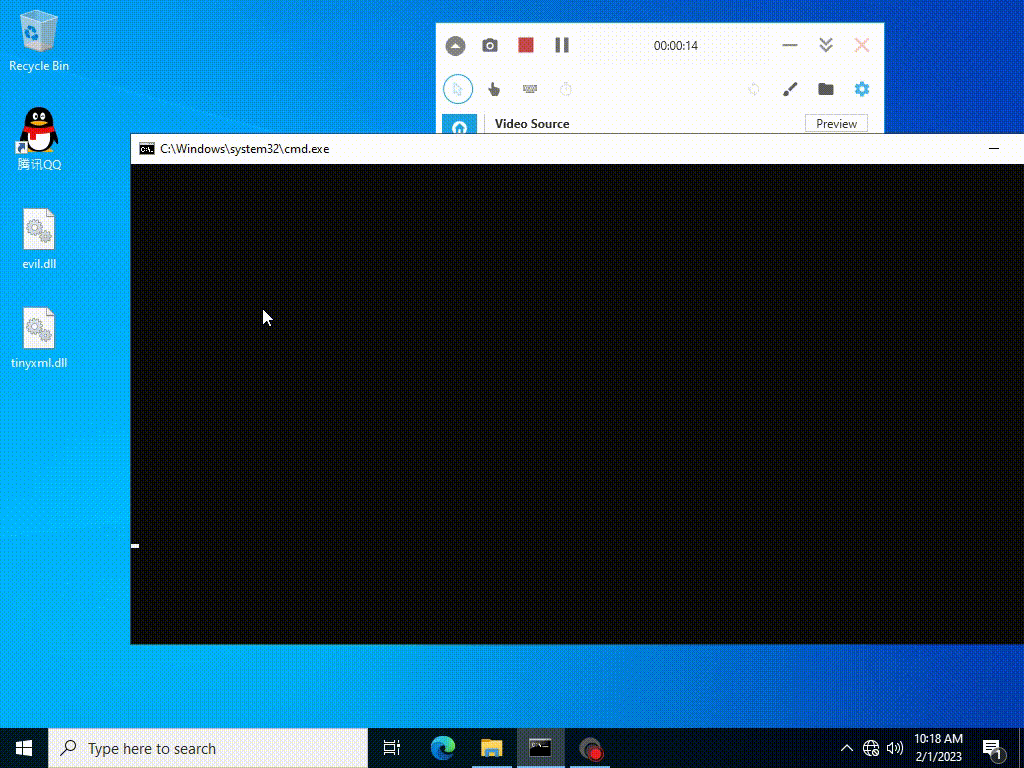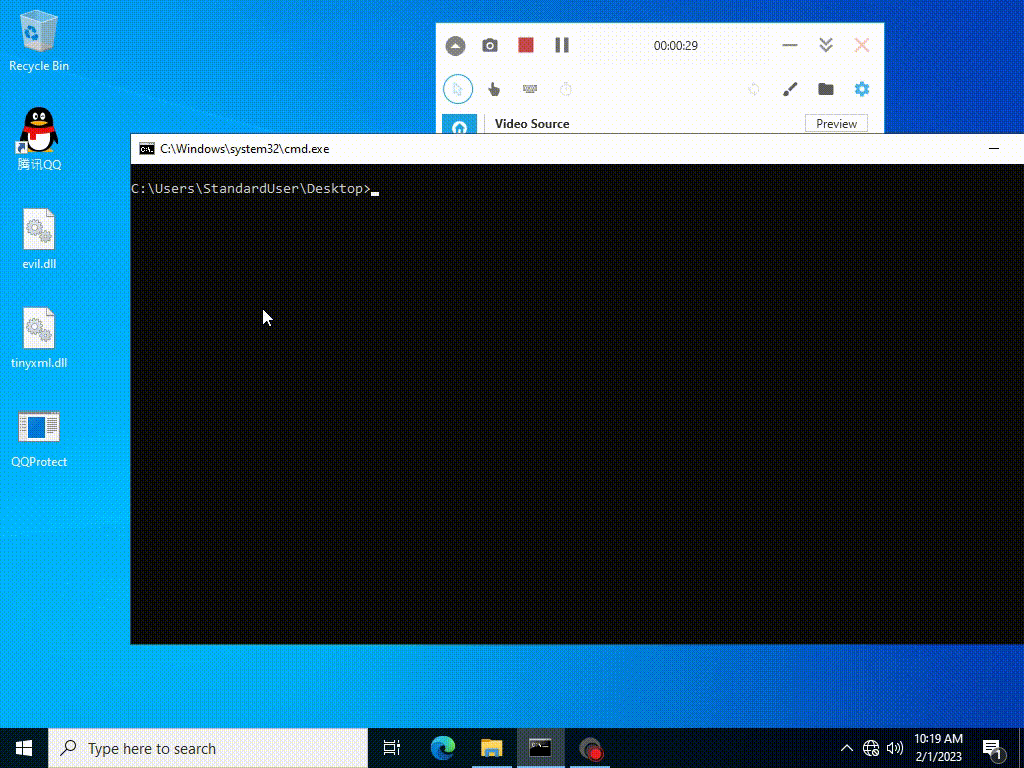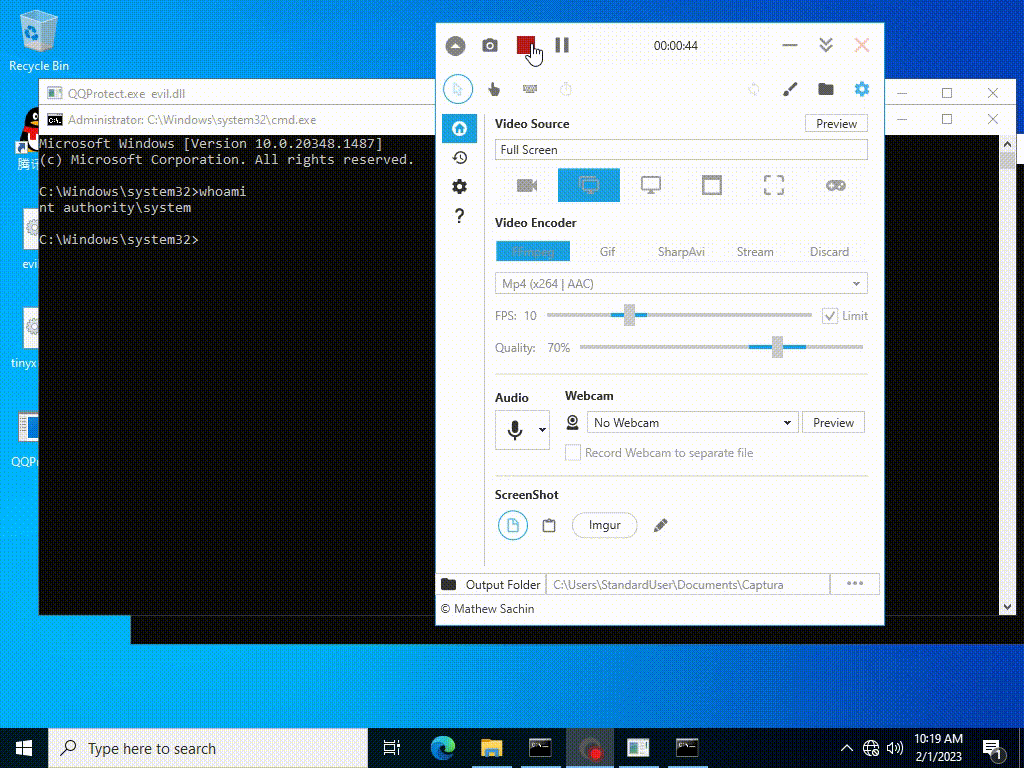
4. Demonstration

demonstration.gif

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







