
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
Exploit-Kette für lokale Privilegienerweiterung auf SUSE Linux, die PAM-Umgebungsinjektion und eine udisks2-Race-Condition miteinander verknüpft, um…
 m3m0o/portabilis-ieducar-user-type-privilege-escalation
Proof of Concept für die Ausnutzung der in CVE-2025-11554 beschriebenen Schwachstelle, die die Möglichkeit einer Privilegienausweitung durch…
 luckythandel/cve-2021-4034
Dies ist ein POC für die Schwachstelle, die im pkexec-Binary von polkit gefunden wurde, das verwendet wird, um Programme als andere Benutzer…
 locksec/cve-2021-4034
Exploit-PoC für die polkit pkexec (PWNKIT)-Schwachstelle
 lennertdefauw/cve-2026-24291
Verschleierter Windows-Privilege-Escalation-Exploit für CVE-2026-24291, der automatisch einen lokalen Administrator mit generierten…
 krn966/cve-2025-27591
Lokaler Privilege-Escalation-Exploit für CVE-2025-27591, der unsichere Symlink-Behandlung im Logging des unten genannten Dienstprogramms ausnutzt, um…
 kimusan/pkwner
Ein Python3- und Bash-PoC für CVE-2021-4034 von Kim Schulz
 khoazero123/cve-2025-32463
Proof-of-Concept-Exploit für CVE-2025-32463, eine lokale Rechteausweitung in sudo-Versionen 1.9.14-1.9.17, mit vorkompilierter Bibliothek und…
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
Proof-of-Concept-Exploit für CVE-2026-28372, das eine lokale Privilegienausweitung in GNU inetutils telnetd über die Injektion von Umgebungsvariablen…
 jpmcb/pwnkit-go
Exploit für die PwnKit-Schwachstelle, CVE-2021-4034, geschrieben in Go
 jostmart/-cve-2021-4034
Exploit für CVE-2021-4034, eine lokale Rechteausweitung in polkits pkexec, die Root-Zugriff auf Linux-Systemen ermöglicht.
 joeammond/cve-2021-4034
Python-Exploit für CVE-2021-4034 (PwnKit), das Rechte auf Root eskaliert, indem es über pkexec eine Root-Shell mit msfvenom-Payloads erzeugt.
 jcatala/f_poc_cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Rechteausweitung in polkits pkexec, die die Ausnutzung über die Injektion einer gemeinsam…
 jbaines-r7/blankspace
Proof of Concept für EFSRPC beliebiges Datei-Upload (CVE-2021-43893)
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# Rust-basierter lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die Ausführung von benutzerdefiniertem Shellcode wie Meterpreter auf…
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 & VMware Tools - Lokale Privilegienausweitung
 gmeghnag/test-cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, der Container-Escape und Privilegieneskalation in OpenShift-Umgebungen demonstriert.
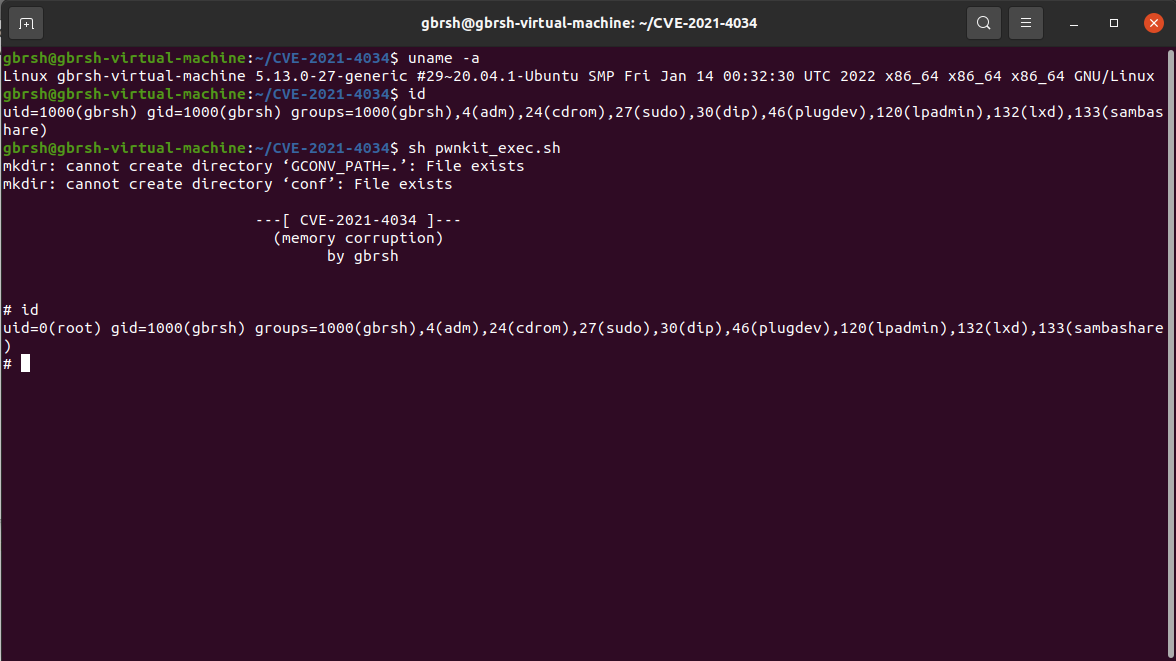 gbrsh/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilege-Escalation-Schwachstelle in pkexec von polkit, die es unprivilegierten Benutzern…








