
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 sammwyy/copyfail-rs
Kopieren-Fail-Exploit (CVE-2026-31431), aber in Rust.
 ryan2929/cve-2026-43284-
Lokaler Privilege-Escalation-Exploit für den Linux-Kernel CVE-2026-43284 (Dirty Flag), der Root-Zugriff auf verwundbare Systeme ermöglicht.
 rvzsec/cve-2026-31431
PoC-Exploits für CVE-2026-31431, eine Linux-Kernel-LPE über den authencesn-Page-Cache-Write, die nicht-privilegierten Benutzern eine Root-Eskalation…
 robemmerson/cve-2021-4034
Dockerisierter Proof-of-Concept für CVE-2021-4034 (PwnKit), eine lokale Privilegieneskalation in polkits pkexec, die Root-Zugriff von einem…
 ridpath/terrminus-cve-2026-2406
AsyncIO-Scanner & Exploitation-Framework für CVE-2026-24061 (Telnet NEW_ENVIRON Auth Bypass). Bietet hochparallele Erkennung, passives Fingerprinting…
 rio128128/copy-fail-cve-2026-31431
Kopierfehler: 732 Bytes zu Root auf jeder großen Linux-Distribution.
 r3dbust3r/cve-2025-32463
Exploit-Skript für CVE-2025-32463, eine lokale Rechteausweitung in sudo 1.9.14-1.9.17 über chroot, für autorisierte Tests und Patch-Validierung.
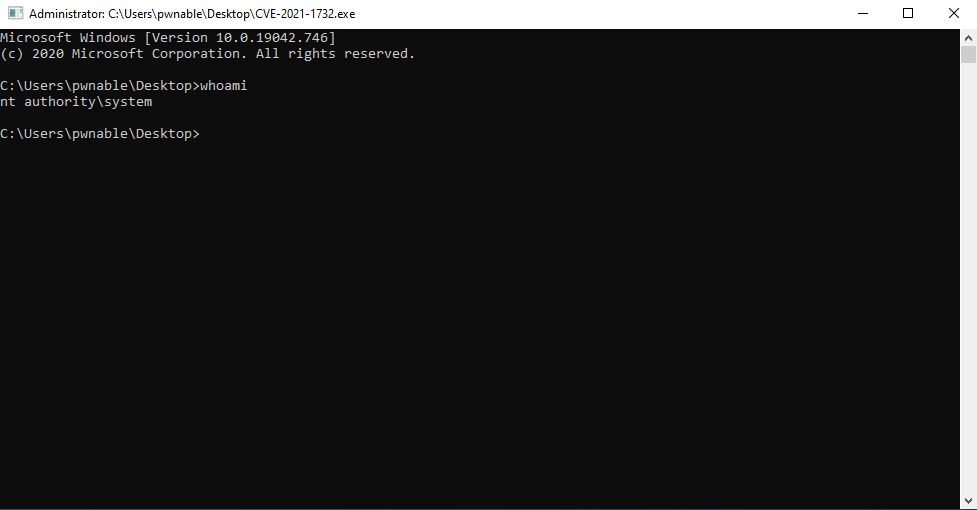 r1l4-i3pur1l4/cve-2021-1732
# Windows-Kernel-Privilege-Escalation-Exploit für CVE-2021-1732 Windows-Kernel-Privilege-Escalation-Exploit für CVE-2021-1732, eine…
 puckiestyle/cve-2021-3156
Exploit für CVE-2021-3156 (Sudo Baron Samedit) für Linux x64 mit mehreren Varianten für verschiedene glibc- und sudo-Versionen.
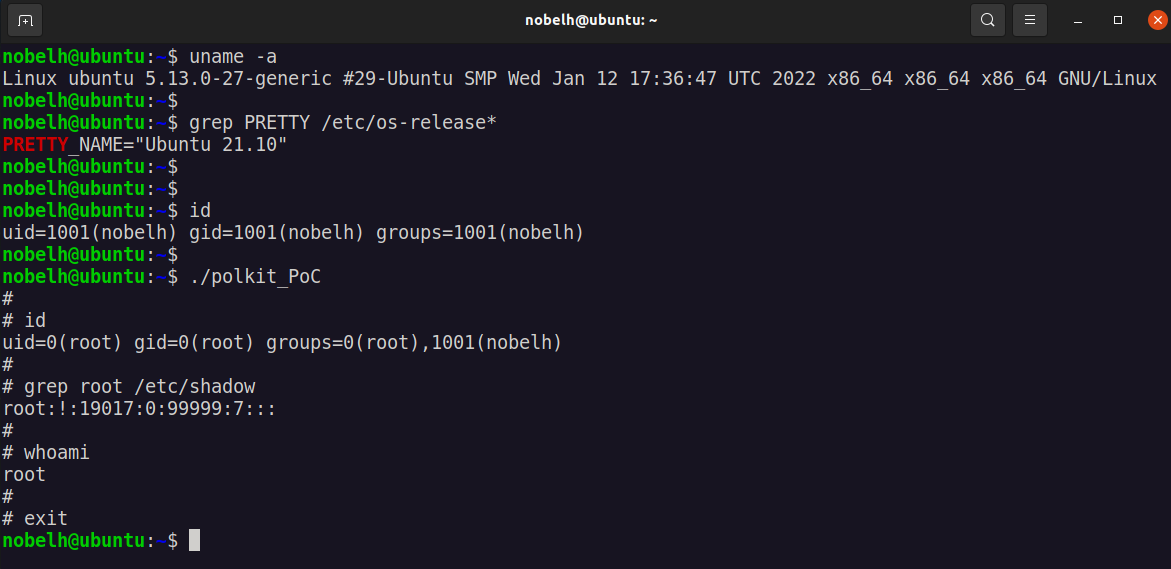 pombredanne/cve-2021-4034
Proof-of-Concept-Exploit für die lokale Privilegieneskalations-Schwachstelle (CVE-2021-4034) in Polkit's pkexec, einschließlich eines…
 phvilasboas/cve-2021-4034
Exploit für CVE-2021-4034, eine lokale Rechteausweitung in polkits pkexec, die eine Root-Shell über eine gemeinsame Bibliothek und…
 pengalaman-1t/cve-2021-4034
# Exploit für CVE-2021-4034 (PwnKit) Bietet eine Root-Shell über die polkit-pkexec-Schwachstelle. Enthält Quellcode und Build-Anweisungen.
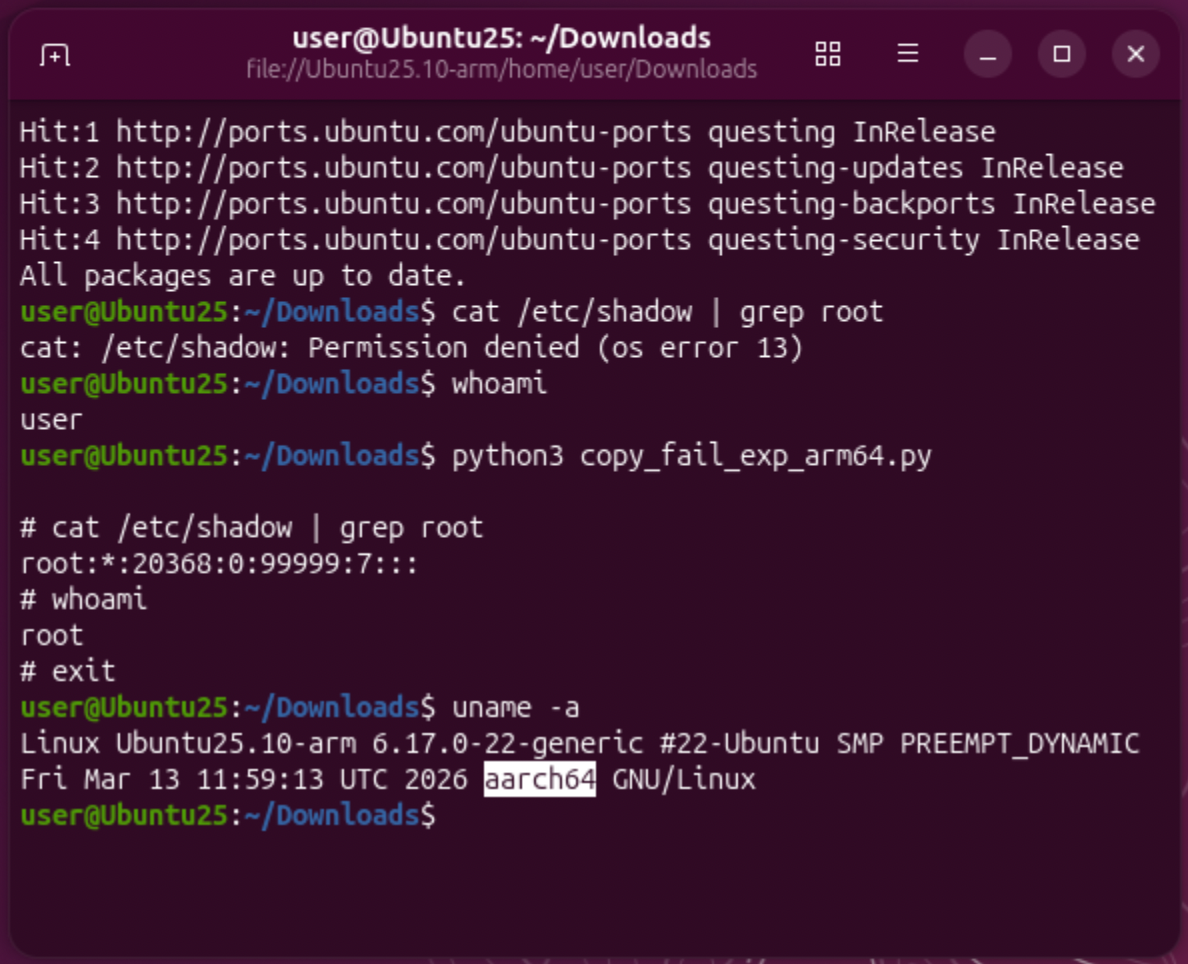 pascal-gujer/cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation unter Linux über einen Logikfehler in authencesn, mit ARM64-Variante…
 painoob/copy-fail-exploit-cve-2026-31431
Die meisten Linux-LPEs benötigen ein Race-Window oder einen kernelspezifischen Offset. Copy Fail ist ein geradliniger Logikfehler, er benötigt keines…
 oxfemale/killchain
Kernel-Prozessbeendigungs-Tool (CVE-2026-0828-Exploit)
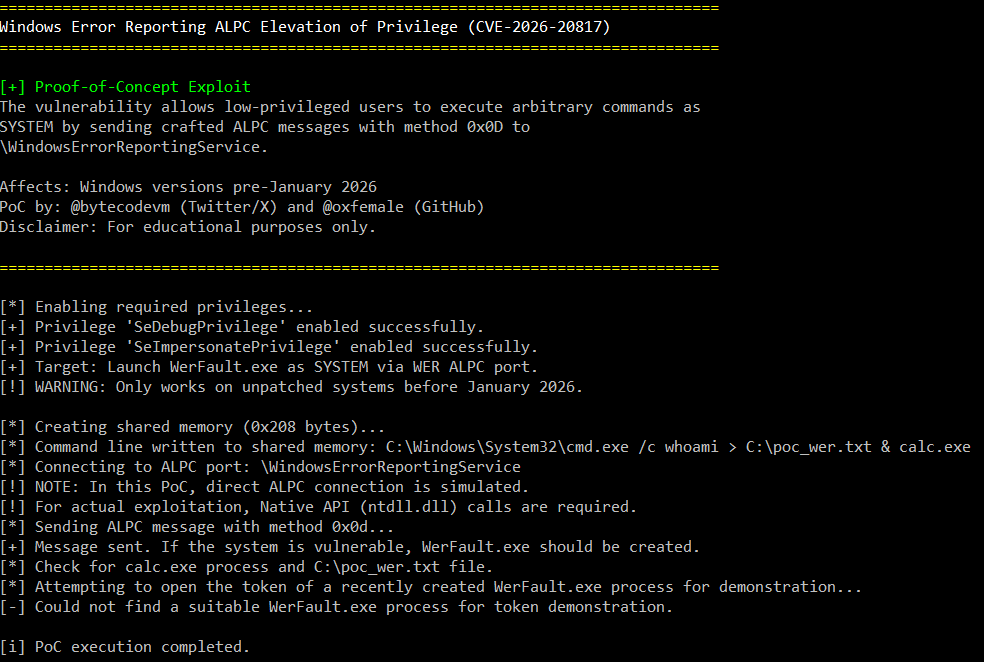 oxfemale/cve-2026-20817
Proof-of-Concept-Exploit für CVE-2026-20817, eine lokale Rechteausweitung in der Windows-Fehlerberichterstattung (WER) über ALPC, die es Benutzern…
 oreosec/pwnkit
Exploit für CVE-2021-4034, eine Speicherkorruptions-Schwachstelle in pkexec von polkit, die eine lokale Rechteausweitung auf Root auf Linux-Systemen…
 nisec-eric/cve-2026-31431
# Linux-Kernel-Exploit für CVE-2026-31431 Lokaler Privilege-Escalation-Exploit für den Linux-Kernel (CVE-2026-31431), der einen zuverlässigen…








