
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 zblurx/impersonate-rs
Rusty Impersonate
 lithium876/controll_remote_access_trojan
Erstellt einen SEHR EINFACHEN Trojaner für den Fernzugriff, der administrative Kontrolle über jede Windows-Maschine herstellt, die er kompromittiert.

 buter-chkalova/project-rvbbit
Lehrreiches Linux-Kernel-Rootkit-PoC, das DKOM, Syscall-Hooking, Stealth, Observability und defensive Erkennung untersucht.
 tiepologian/cve-2023-23397
Proof-of-Concept für CVE-2023-23397 in Python
 amrhuss/throttlestop-exploit-rw
Beliebiger physischer Speicher Lese-/Schreib-Exploit unter Verwendung von ThrottleStop.sys (CVE-2025-7771) mit Superfetch-Adressübersetzung -…
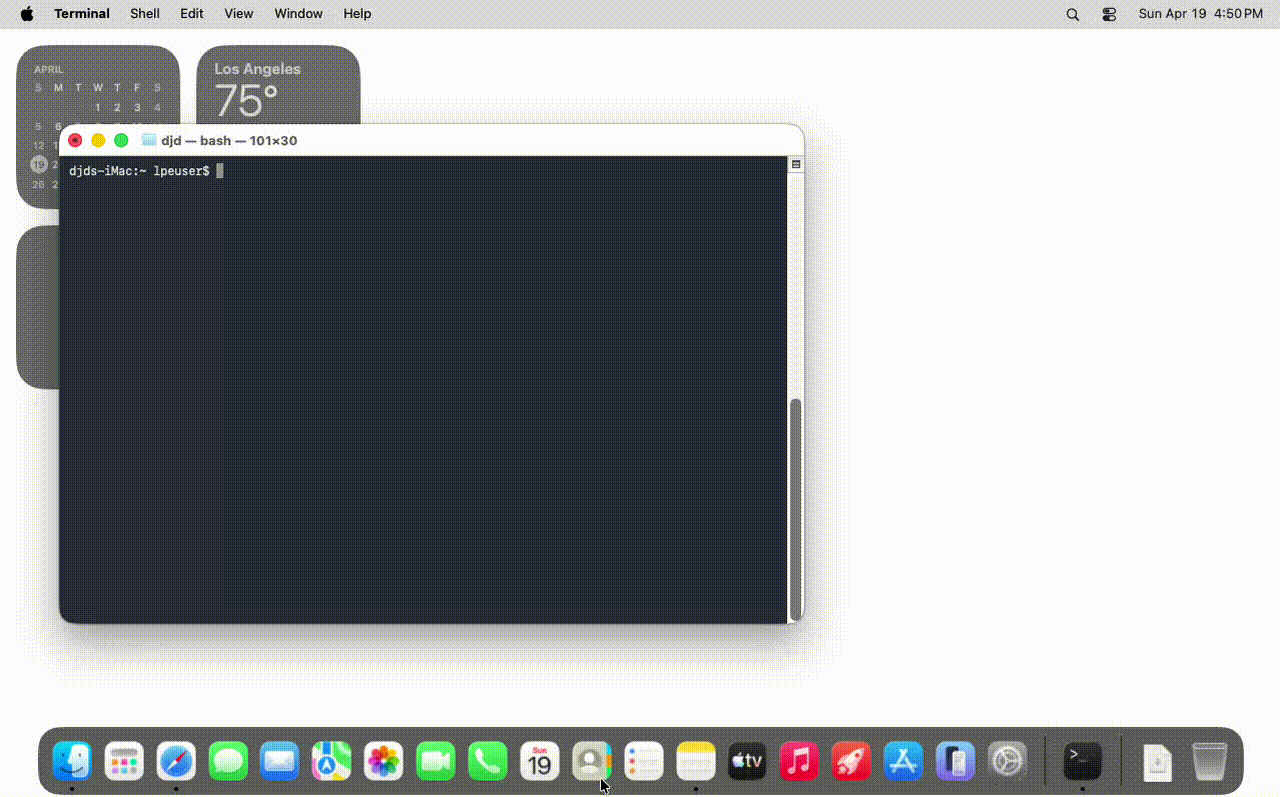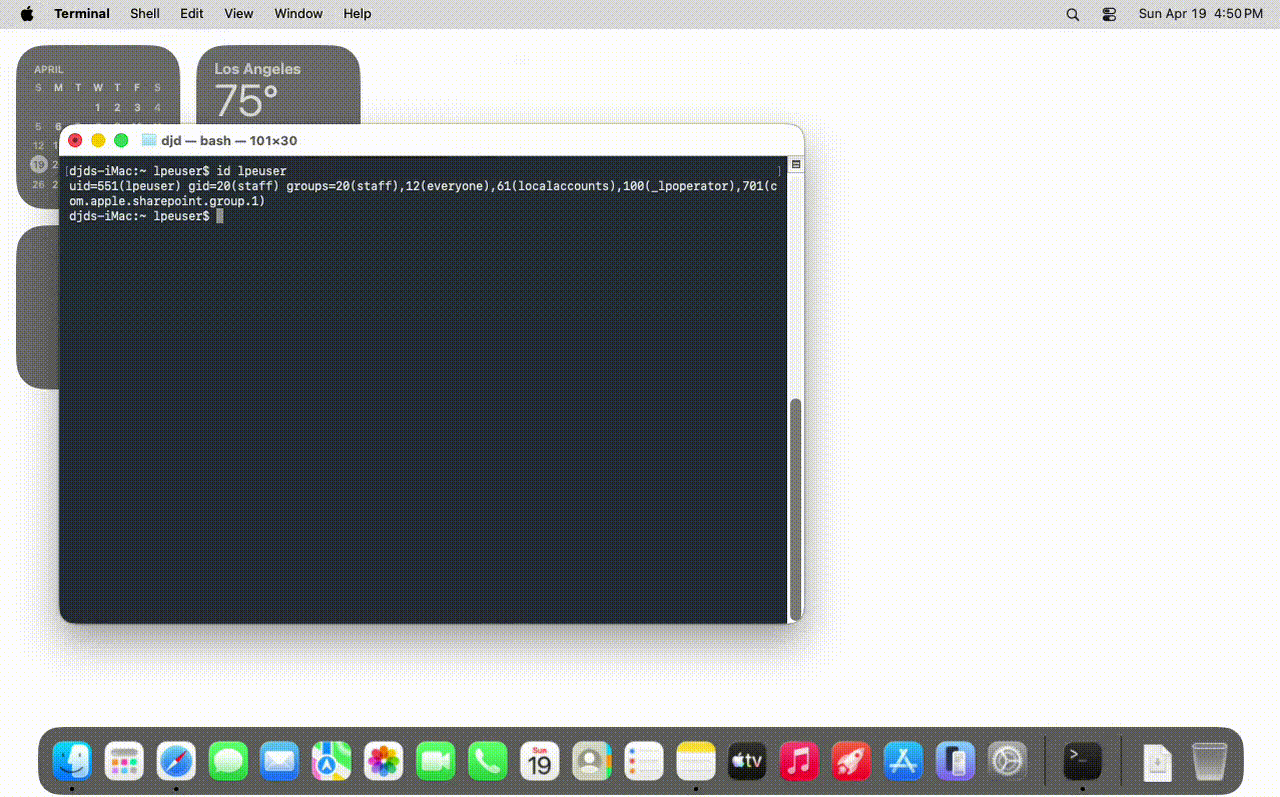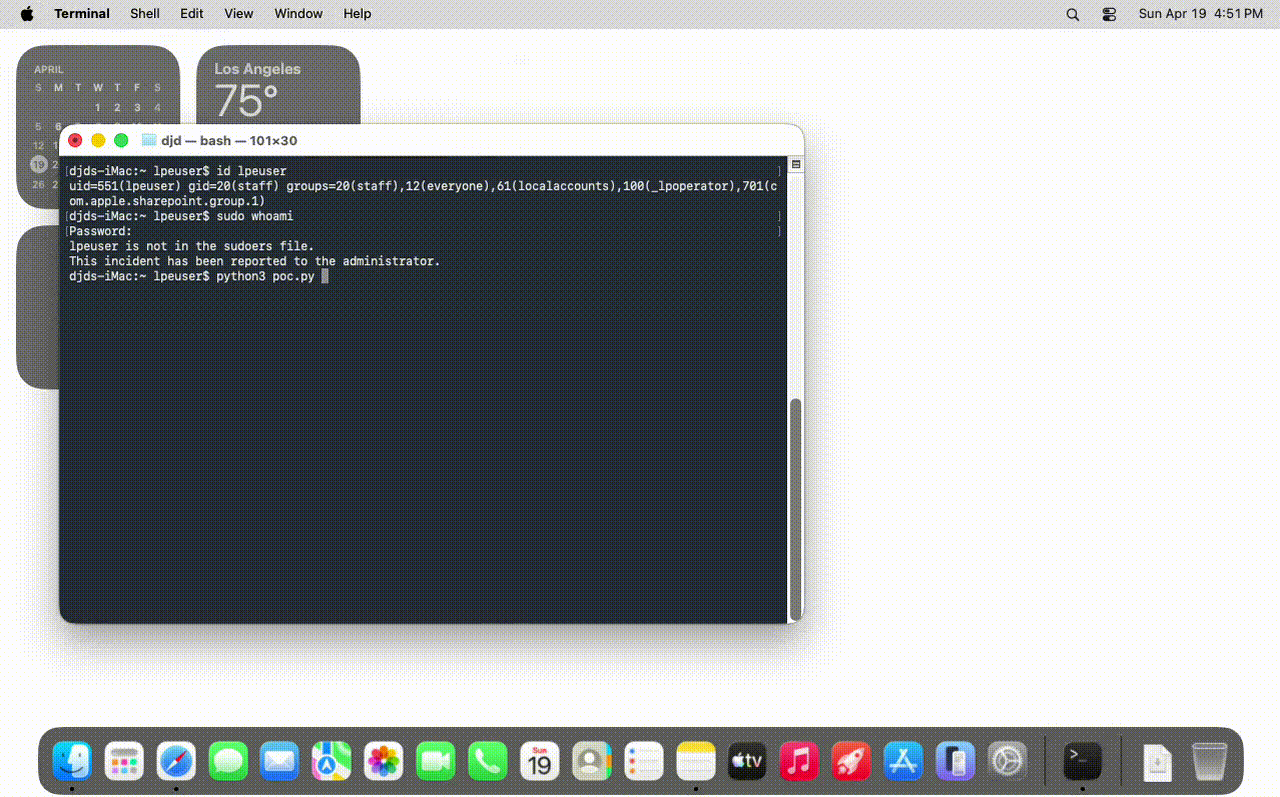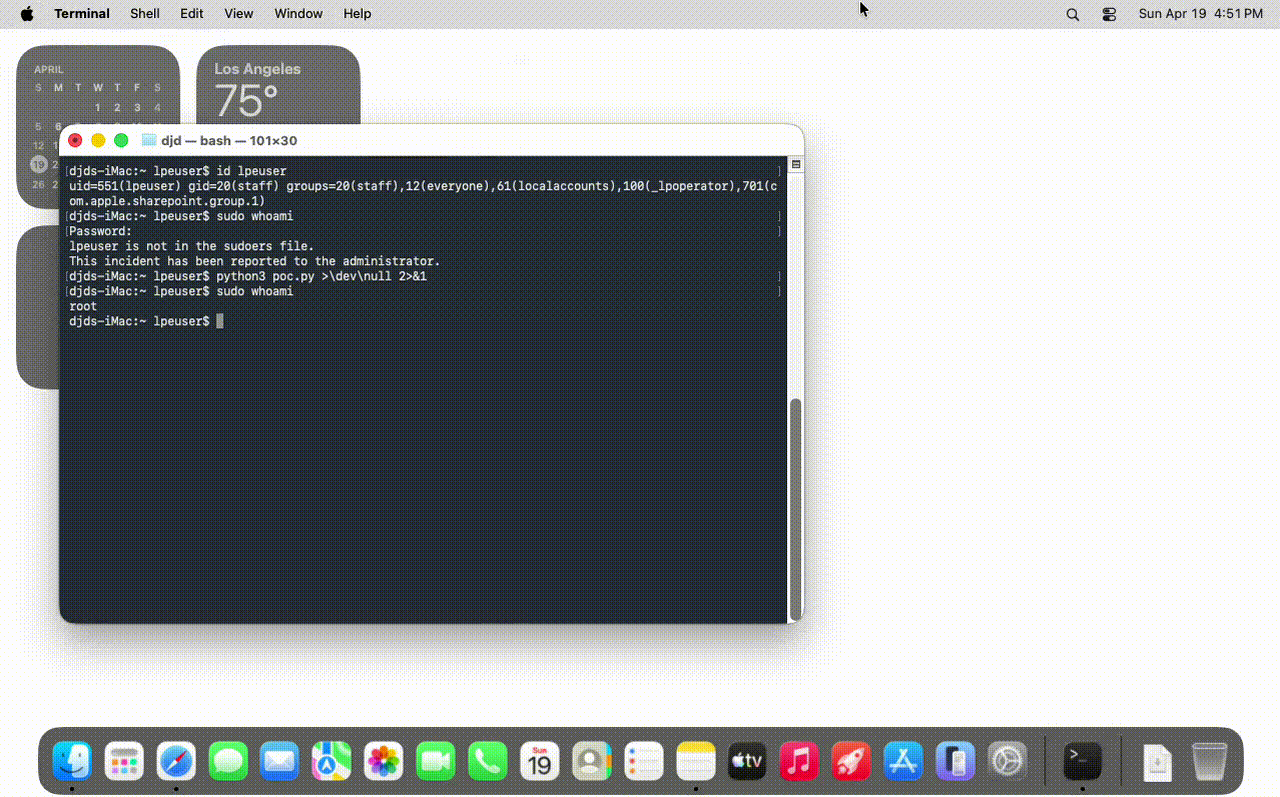 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Unprivilegierter Benutzer zu Root unter macOS Sonoma, Sequoia und Tahoe. Gepatcht in macOS 26.6 / 15.7.8 / 14.8.8.
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Sicherheitserkennungs-Tooling für CVE-2026-31431 „Copy Fail" und CVE-2026-43284 „Dirty Frag" – eine lokale Rechteausweitung im algif_aead-Modul des…
 jeffaf/cve-2025-3464-asio3-lpe
Lokaler Privilegieneskalations-Exploit für den ASUS AsIO3.sys-Treiber (CVE-2025-3464). Verkettet eine TOCTOU-Authentifizierungsumgehung mit einem…
 diabl0w/cve-2022-22057_sm-f926u
Qualcomm kgsl Treiber-Exploit (CVE-2022-22057) für Samsung Galaxy Geräte, das beliebiges Lesen/Schreiben des Kernel-Speichers, SELinux-Bypass und…
 sentinelblue/cve-2022-29072
** UMSTRITTEN ** 7-Zip bis 21.07 unter Windows ermöglicht eine Privilegienausweitung und Befehlsausführung, wenn eine Datei mit der Erweiterung .7z…
 0xfuffm3/cve-2026-31635-dirtydecrypt
Linux-Kernel-Exploit für lokale Rechteausweitung für CVE-2026-31635, der den Seiten-Cache über die In-Place-Entschlüsselung von RxRPC beschädigt,…
 instructor-admin/cve-2026-15964-poc
PoC & Checker für CVE-2026-15964 – nicht authentifizierte Passwortänderung im WordPress-Plugin Single Sign On For TNG <= 2.0.0 (CVSS 9.8)
 jscamposx/hack
Sicherheitsforschungs-Repository mit einem Proof-of-Concept (PoC) für die Schwachstelle CVE-2021-4034 (PwnKit) und Scripting-Dienstprogrammen zur…
 somchandra17/cve-2024-46507
Build-Skript für CVE-2024-46507 und CVE-2024-46508
 davidcarliez/cve-2026-62737-lab
Erhöht einen Windows-Prozess mit niedrigen Berechtigungen auf SYSTEM über eine gdb-gestützte ROP-Token-Swap-Kette und demonstriert CVE-2026-62737 in…
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven vollständiger Walkthrough: deterministische Zugangsdaten, chroot-Symlink-Escape, RCE per Bypass der Rewrite-Regel, CVE-2024-1086 bis…
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — Linux-Kernel-LPE-Tester über MCP








