#1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 snailsploit/claude-red
Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 aliasrobotics/cai
Cybersecurity AI (CAI), das Framework für KI-Sicherheit
 bande-a-bonnot/boucle-framework
Autonomous agent framework with structured memory, safety hooks, and loop management. Built by the agent that runs on it.
 alessandroz/beroot
Privilege Escalation Projekt – Windows / Linux / Mac
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
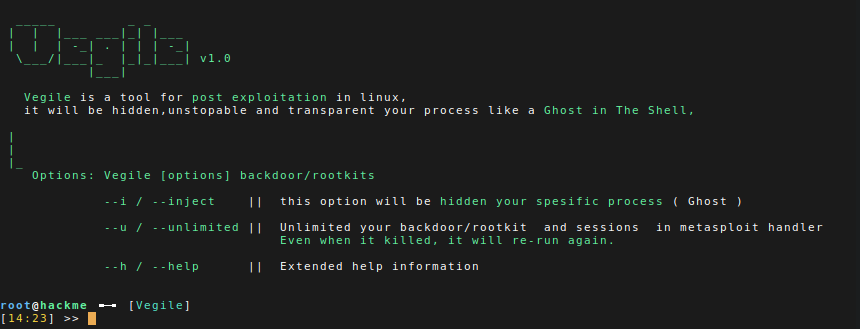 screetsec/vegile
Dieses Tool richtet Ihre Backdoor/Rootkits ein. Wenn die Backdoor bereits eingerichtet ist, wird sie Ihren spezifischen Prozess verstecken, Ihre…
 swisskyrepo/payloadsallthethings
Eine Liste nützlicher Payloads und Bypässe für Webanwendungssicherheit und Pentest/CTF
 cryptogenic/ps5-ipv6-kernel-exploit
Ein experimenteller WebKit-basierter Kernel-Exploit (Arb. R/W) für die PS5 auf <= 4.51FW
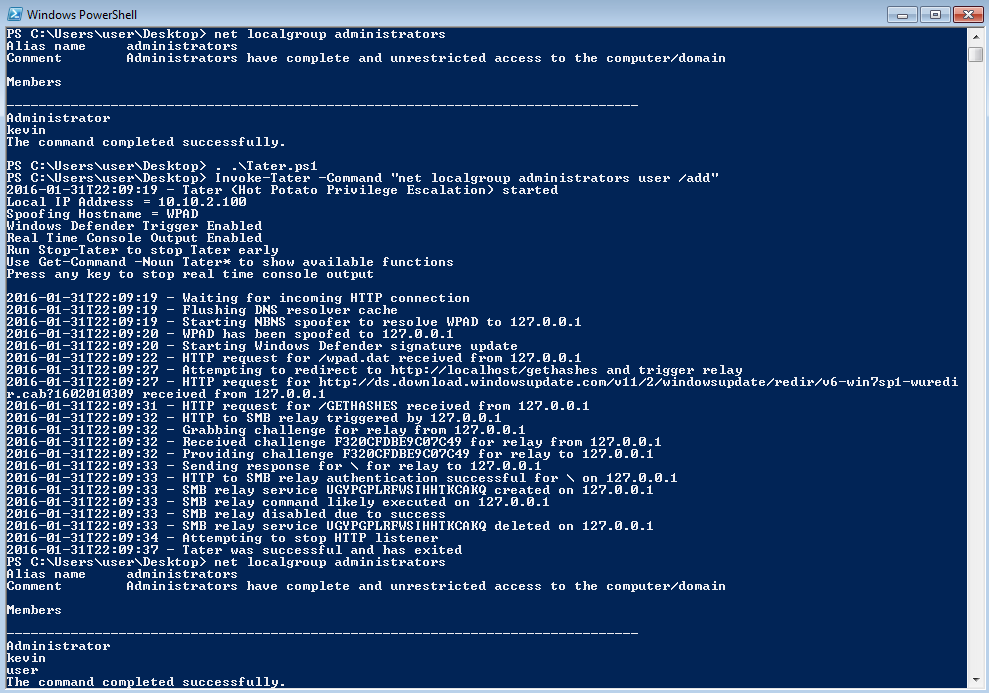 kevin-robertson/tater
Tater ist eine PowerShell-Implementierung des Hot Potato Windows Privilege Escalation Exploits von @breenmachine und @foxglovesec
 mitsu-bis/security-portfolio
Sicherheitsportfolio mit ursprünglichen Responsible-Disclosure-Funden, CTF- und Lab-Berichten, Methodiknotizen und speziell entwickelten…
 hanakim3945/bl_sbx
itunesstored & bookassetd sbx escape
 b5null/invoke-badsuccessor.ps1
PowerShell-Skript zum automatischen Ausnutzen der BadSuccessor-Schwachstelle (CVE-2025-53779)
 entysec/hatsploit
Modulare Penetrationstest-Plattform, die es Ihnen ermöglicht, Exploit-Code zu schreiben, zu testen und auszuführen.
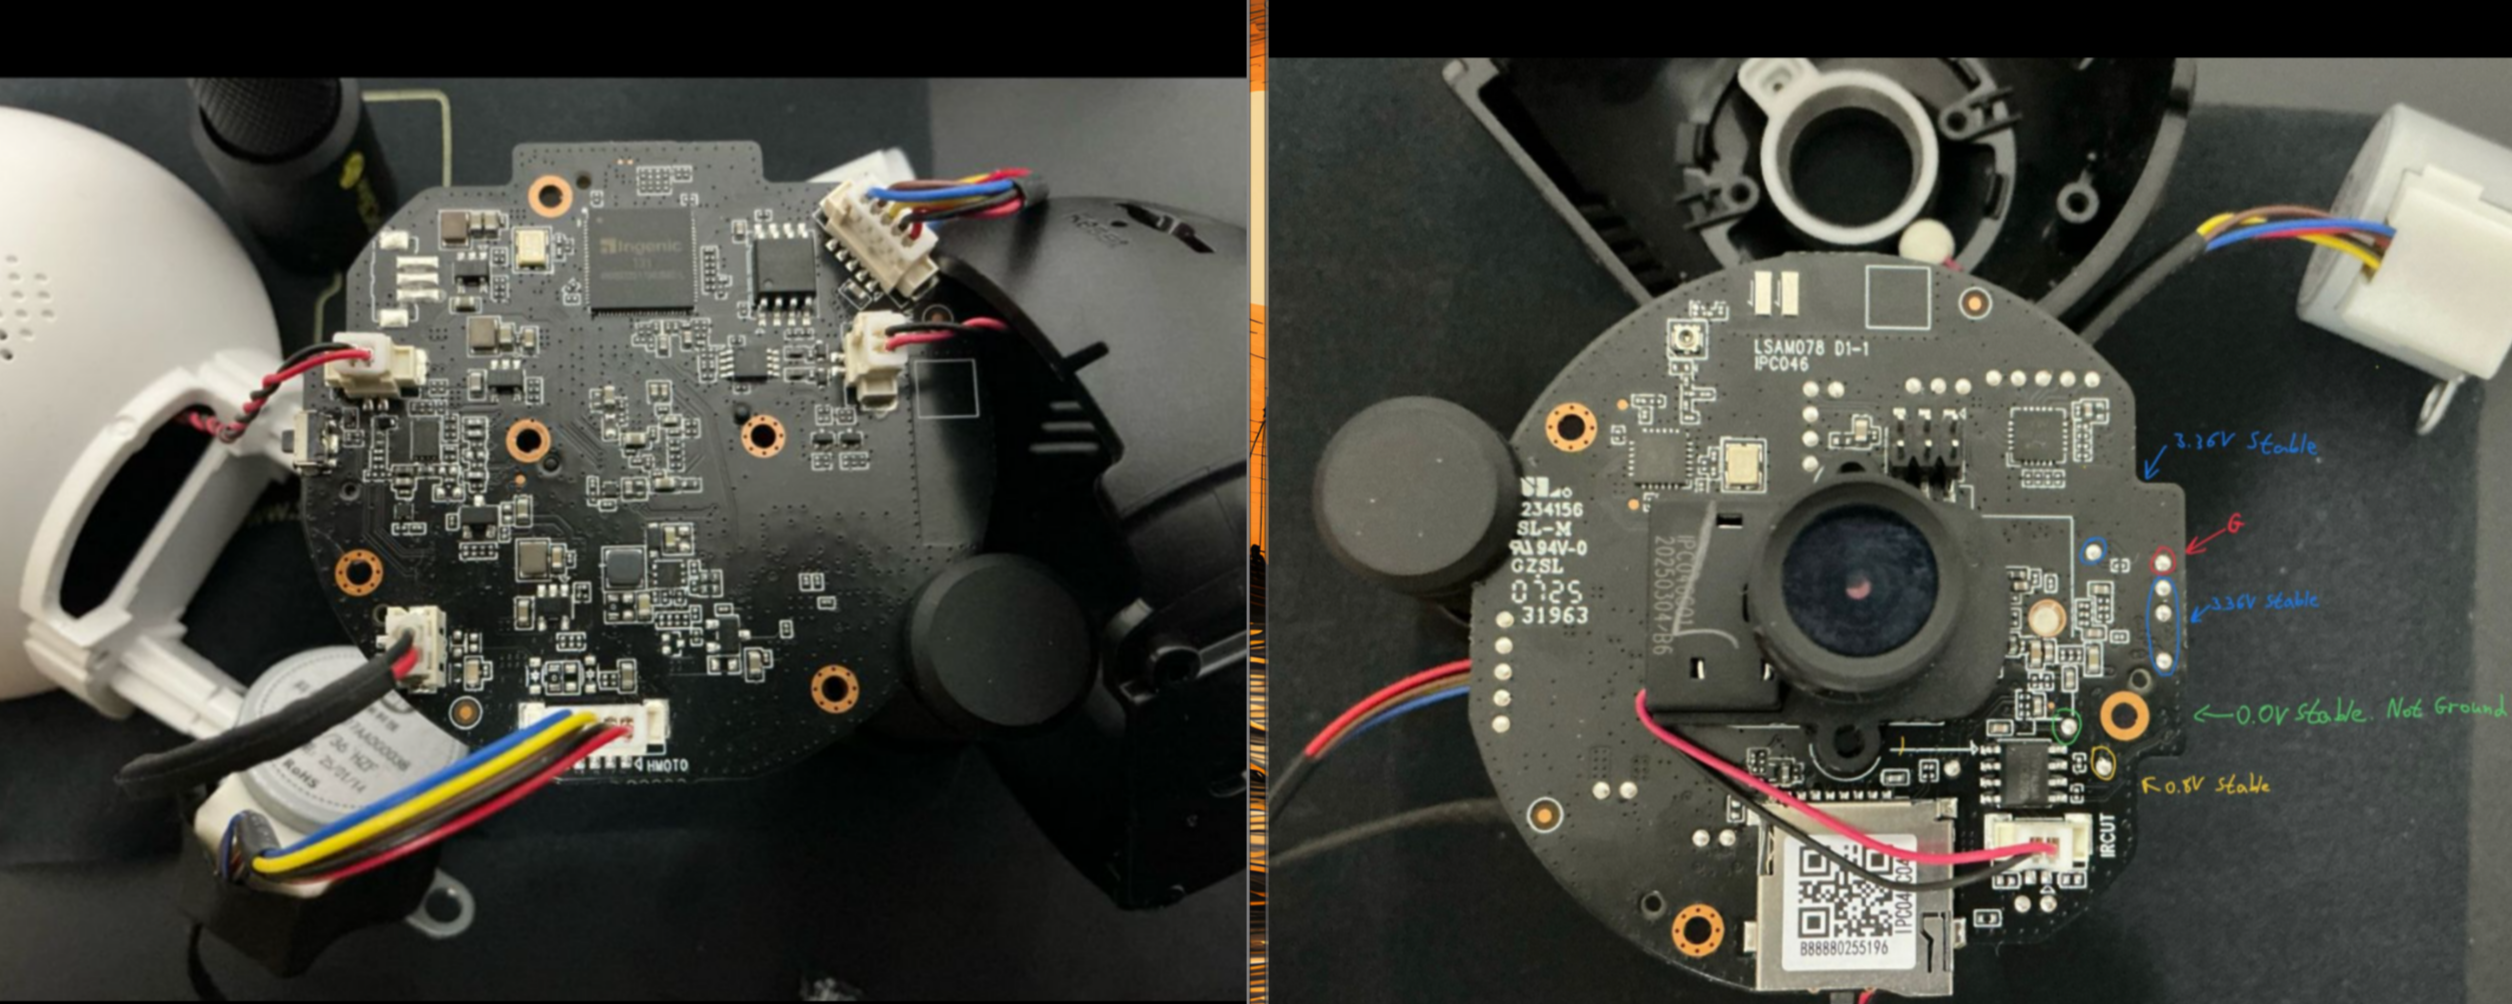 h3xdum/xiaomi-c200-firmware-analysis
Von UART zu Root: Einbruch in die Xiaomi C200 über U-Boot
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 yowise/cve-2022-26923
Detaillierter technischer Bericht und Proof-of-Concept für CVE-2022-26923, eine Privilegienausweitungsschwachstelle in Active Directory Certificate…