

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
gtfocli — GTFO Befehlszeilenschnittstelle für einfache Binärdateiensuchbefehle, die verwendet werden können, um lokale Sicherheitseinschränkungen in falsch konfigurierten Systemen zu umgehen. | Kitploit
Tools/GitHubGitHub/cmd-tools/gtfocli
Privilege EscalationInformationsbeschaffungCTFPenetrationstests
GitHubcmd-tools/gtfocli

gtfocli

GTFO Befehlszeilenschnittstelle für einfache Binärdateiensuchbefehle, die verwendet werden können, um lokale Sicherheitseinschränkungen in falsch konfigurierten Systemen zu umgehen.

Repository anzeigen
18137vor 1 MonatNoch nicht geprüft
Teilen

GTFOcli

GTFOcli ist eine Kommandozeilenschnittstelle für die einfache Suche nach Binärdateien, die verwendet werden kann, um lokale Sicherheitsbeschränkungen in falsch konfigurierten Systemen zu umgehen.
Inhaltsverzeichnis

  • Inhaltsverzeichnis
  • Installation
  • Verwendung
    • Suche nach Unix-Binärdateien
    • Suche nach Windows-Binärdateien
    • Suche mit der Docker-Lösung
  • CTF
  • Danksagungen
  • Mitwirken

Installation

Mit go:

go install github.com/cmd-tools/gtfocli@latest

Mit homebrew:

brew tap cmd-tools/homebrew-tap
brew install gtfocli

Mit docker:

docker pull cmdtoolsowner/gtfocli

Verwendung

Suche nach Unix-Binärdateien

Suche nach der Binärdatei tar:

gtfocli search tar

Suche nach der Binärdatei tar von stdin aus:

echo "tar" | gtfocli search

Suche nach Binärdateien, die in einer Datei aufgelistet sind;

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

gtfocli search -f myBinaryList.txt

Suche nach Windows-Binärdateien

Suche nach der Binärdatei Winget.exe:

gtfocli search Winget --os windows

Suche nach der Binärdatei Winget von stdin aus:

echo "Winget" | gtfocli search --os windows

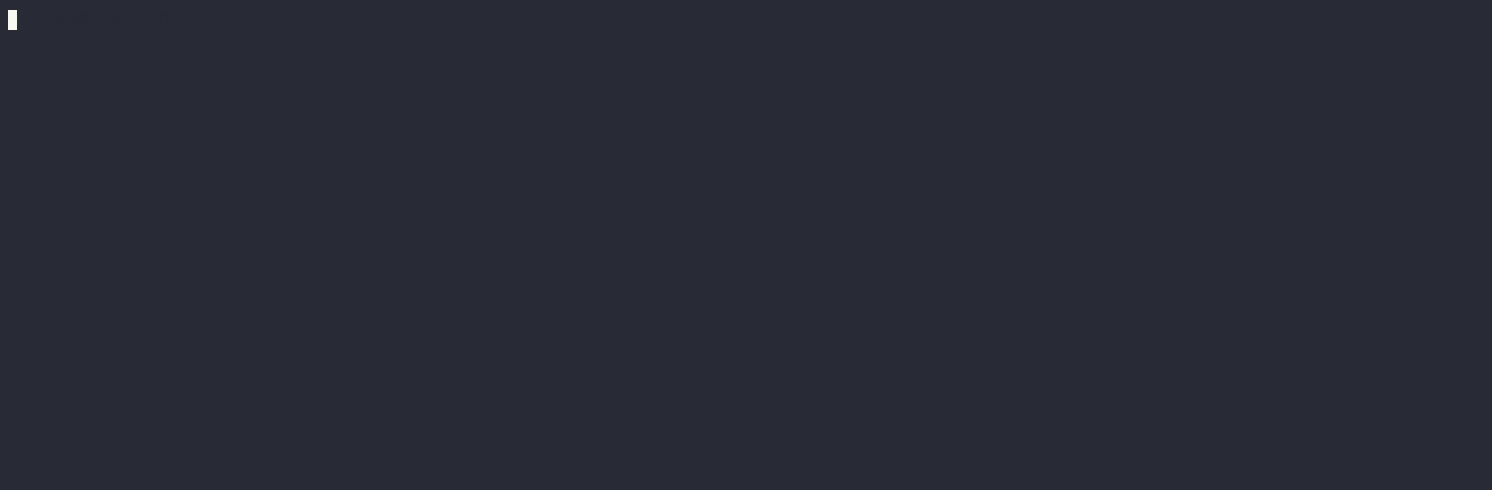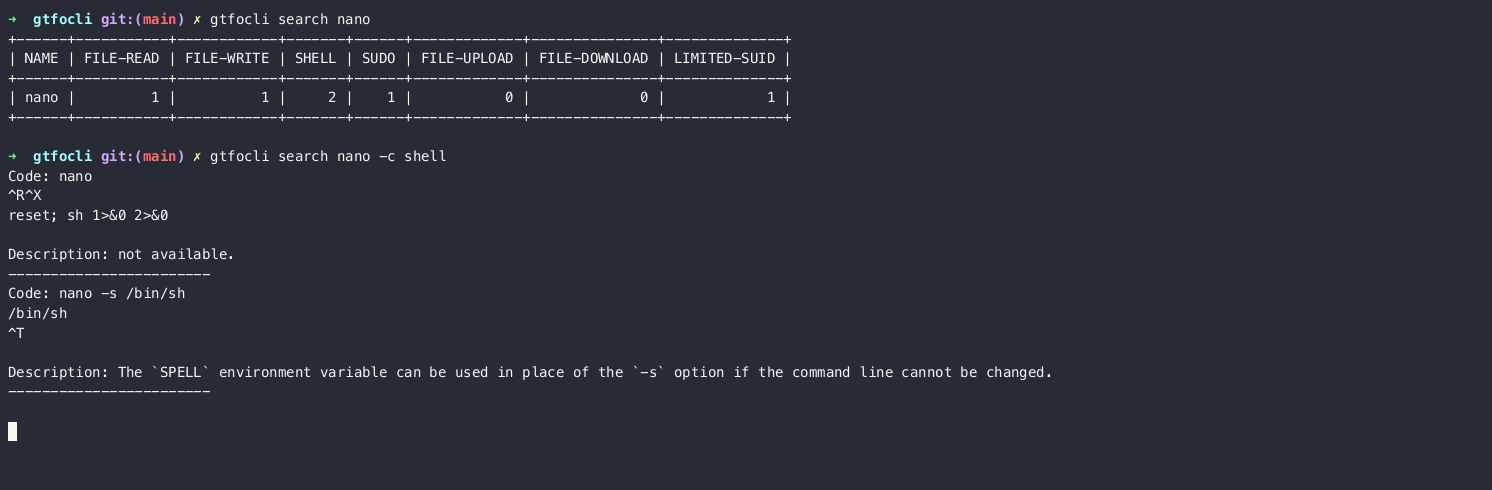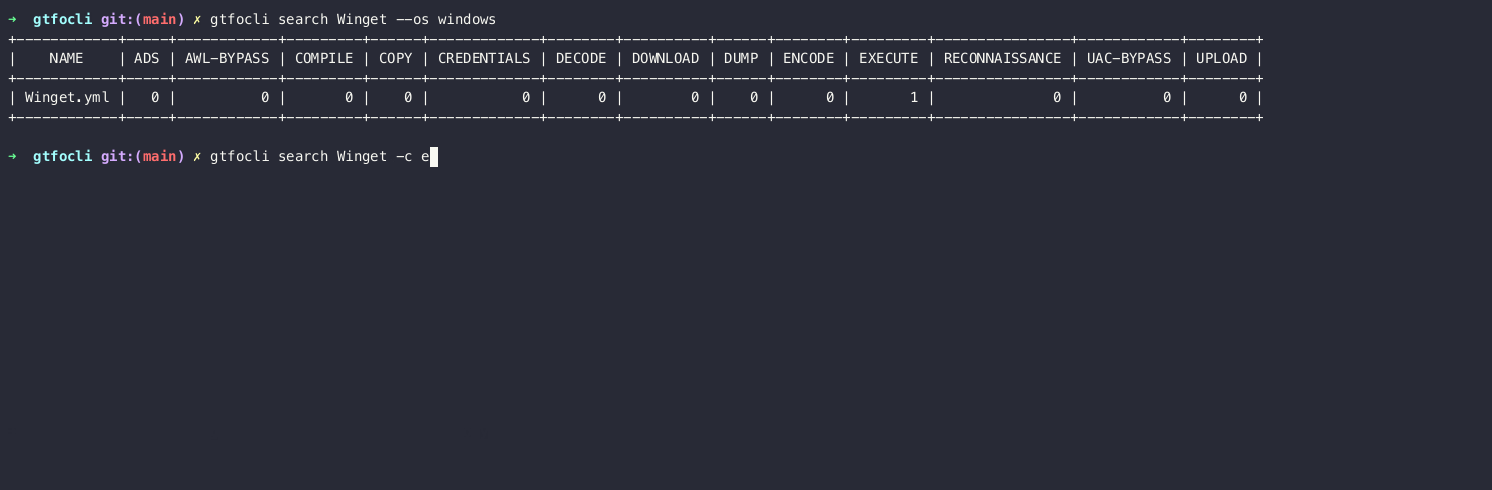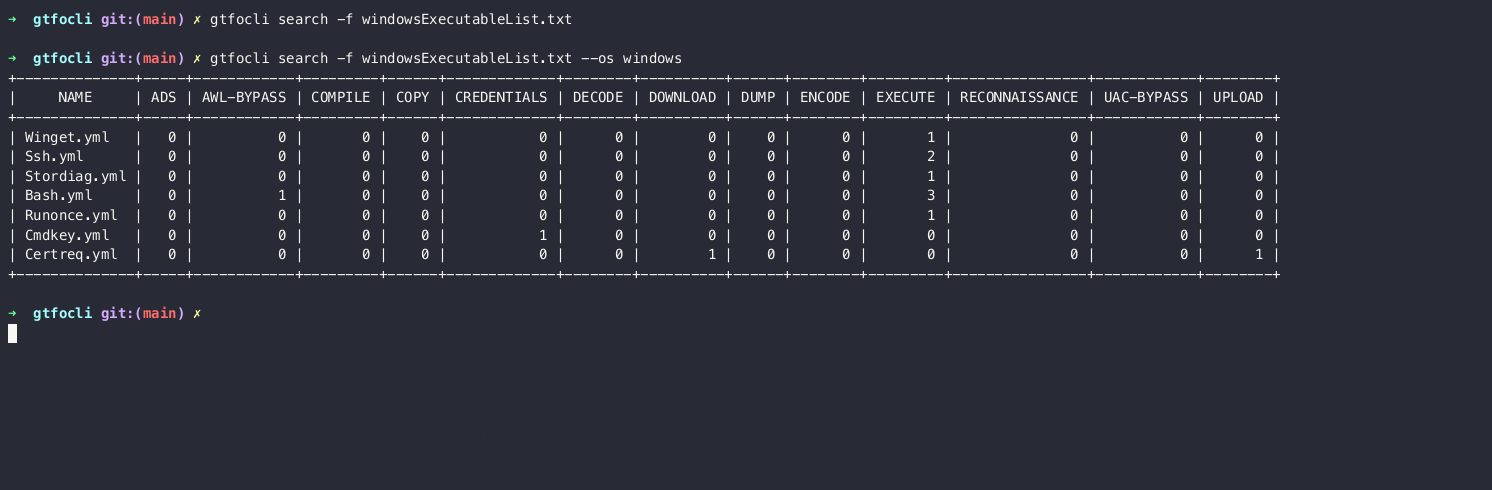
Suche nach Binärdateien, die in einer Datei aufgelistet sind:

cat windowsExecutableList.txt
Winget
c:\\Users\\Desktop\\Ssh
Stordiag
Bash
c:\\Users\\Runonce.exe
Cmdkey
c:\dir\subDir\Users\Certreq.exe

gtfocli search -f windowsExecutableList.txt --os windows

Suche nach der Binärdatei Winget und Ausgabe im yaml-Format (siehe -h für verfügbare Formate):

gtfocli search Winget -o yaml --os windows

Suche mit der Docker-Lösung

Beispiele:

Suche nach der Binärdatei Winget und Ausgabe im yaml-Format:

docker run -i cmdtoolsowner/gtfocli search Winget -o yaml --os windows

Suche nach der Binärdatei tar und Ausgabe im json-Format:

echo 'tar' | docker run -i cmdtoolsowner/gtfocli search -o json

Suche nach Binärdateien, die in einer als Volume im Container eingehängten Datei aufgelistet sind:

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

docker run -i -v $(pwd):/tmp cmdtoolsowner/gtfocli search -f /tmp/myBinaryList.txt

CTF

Ein Beispiel für einen häufigen Anwendungsfall von gtfocli ist zusammen mit find:

find / -type f \( -perm 04000 -o -perm -u=s \) -exec gtfocli search {} \; 2>/dev/null

oder

find / -type f \( -perm 04000 -o -perm -u=s \) 2>/dev/null | gtfocli search

Danksagungen

Dank an GTFOBins und LOLBAS, ohne diese Projekte wäre gtfocli nie entstanden.

Mitwirken

Du möchtest zu diesem Projekt beitragen? Wow, danke! Dann forke es einfach und sende einen Pull-Request.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




