
 #1
Tools zum Erstellen, Verwalten und Analysieren gefälschter Login-Seiten und E-Mail-Kampagnen.
Kitploit empfohlen
 vighnesh91/severitas
Autorisiertes Social-Engineering-Simulationsframework mit isoliertem Loopback-Labor, synthetischer Zielgruppengenerierung,…
 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 shaheeryasirofficial/smugglemypayload
Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…
 gmh5225/fullscreenbrowserphishing
PoC für Phishing durch Versetzen des Browsers in den Vollbildmodus
 bardlaudian/cve-2025-24071
Abhängigkeitsfreier Python-PoC-Generator für CVE-2025-24071, der eine bösartige .library-ms-Datei in einem ZIP erstellt, um die Offenlegung von…
 gmh5225/definitelynotphishing
Enthält evilginx-Phislets, gophish-Vorlagen, Burp-Suite-Erweiterungen usw.
 mr-un1k0d3r/redteamscripts
Sammlung von offensiven Red-Team-Skripten, einschließlich Prozessbeendigung, SPF-Bypass für Phishing, Password Spraying und…
 samsayen/jqueryingu
Gültiges JQuery, das das System profiliert und Informationen in einer gefälschten Analytics-GET-Anfrage an den Server zurückgibt.
 virtualsamuraii/flyphish
Setze eine Phishing-Infrastruktur im Handumdrehen ein.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit-PoC für CVE-2026-27579, eine CORS-Fehlkonfiguration im Appwrite-Backend, die den Diebstahl authentifizierter Kontodaten über eine bösartige…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 ist eine kritische Schwachstelle (CVSS 9.8) in PDF.js, die die Ausführung beliebigen JavaScript-Codes ermöglicht, da die Typprüfungen…
 b1tbit/cve-2026-32201-exploit
Python-Exploit für CVE-2026-32201, eine reflektierte XSS-Schwachstelle in Microsoft SharePoint Server, die nicht authentifiziertes Spoofing und…
 mrbrutti/cartero
Modulares Phishing-Framework mit CLI zum Klonen von Websites, Senden von E-Mails mit Vorlagen und Starten von Phishing-Kampagnen per E-Mail, SMS,…
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Keine iframes, keine Frame‑Busting‑Probleme. Eine Single‑Script-Shadow-DOM-/MutationObserver-Bibliothek für…
 yfelipecruvinel/tryhackme-moniker-link
Dokumentation meines praktischen Labors Moniker Link (CVE-2024-21413), abgeschlossen auf TryHackMe.
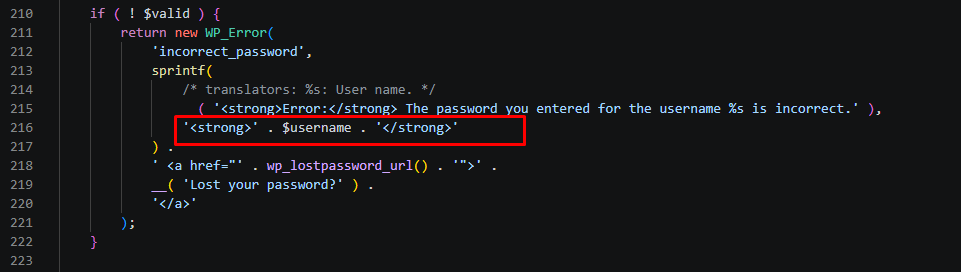 dungsocool/cve-2026-64638
Proof-of-Concept-Exploit für CVE-2026-64638: reflektiertes XSS im WordPress-Login, verkettet mit DOM Clobbering, zur Übernahme des Admin-Kontos und…
 mohwahyudi/poc-cve-2026-64638-
PoC-Exploit-Kette für WordPress-Pre-Auth-XSS zu RCE über DOM-Clobbering, REST-JSONP/SOME und Plugin-Upload, mit Docker-Lab-Verifizierung und…







