#1
 cyb0r9/androspy
Automatisierter Android-Backdoor-Generator mit Crypter, IP-Poisoning und Metasploit-Payload-Integration für Penetrationstests und…
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX-Bypass-Exploit mit stack-spraying
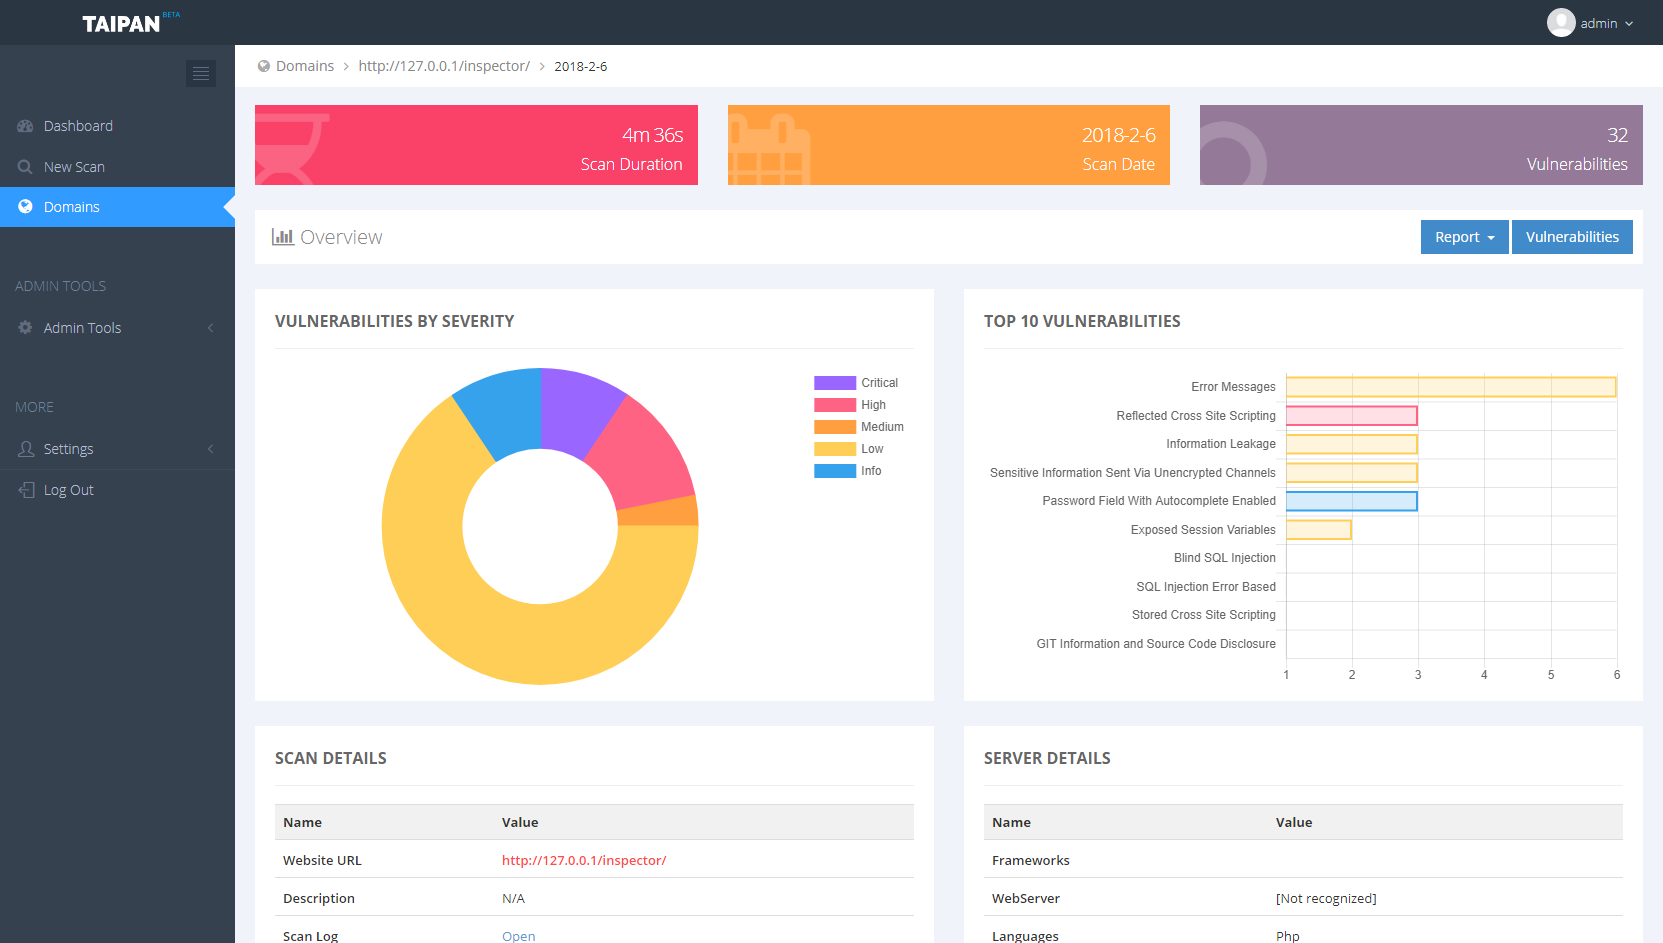 enkomio/taipan
Webanwendungs-Schwachstellenscanner
 deepinstinct/lsass-shtinkering
Erstellt einen Dump des LSASS-Speichers durch Missbrauch des Windows-Fehlerberichterstattungsdienstes über ALPC und ermöglicht so die Extraktion von…
 sapt01/hbsqli
Automatisiertes Tool zum Testen headerbasierter Blind-SQL-Injection
 abdulrah33m/cl0nemast3r
Git alle Ihre Lieblingswerkzeuge mit einem Klick
 t0thkr1s/revshellgen
Reverse-Shell-Generator geschrieben in Python 3.
 4w4k3/insanity-framework
Generiere Payloads und steuere entfernte Maschinen. [Eingestellt]
 synacktiv/eos
Enemies Of Symfony - Symfony-Plünderer im Debug-Modus
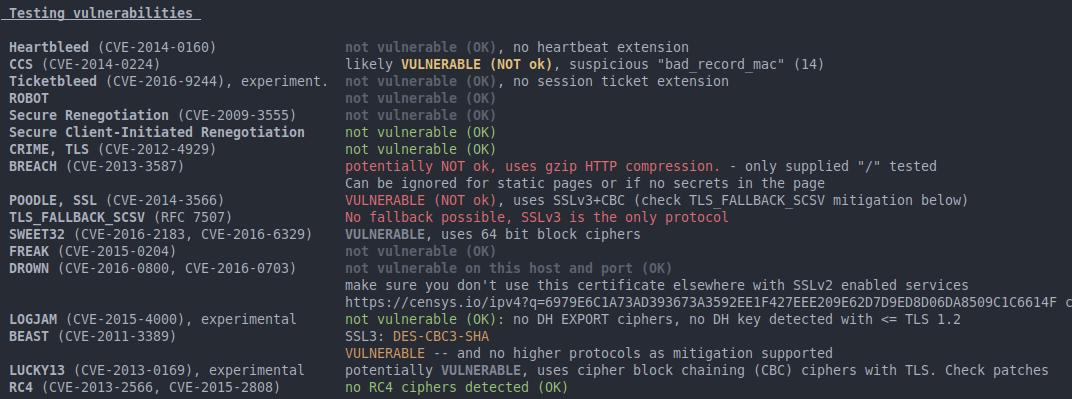 mpgn/poodle-poc
:poodle: Poodle (Padding Oracle On Downgraded Legacy Encryption) Angriff CVE-2014-3566 :poodle:
 mandatoryprogrammer/xssless
Ein automatisierter XSS-Payload-Generator, geschrieben in python.
 xorrior/remoterecon
Fernaufklärung und -sammlung
 jesusprubio/bluebox
Eine Sammlung von Exploits für verschiedene VoIP-Produkte.
 aiminsun/cve-2021-36260
Befehlseinschleusungsschwachstelle im Webserver einiger Hikvision-Produkte. Aufgrund der unzureichenden Eingabevalidierung kann ein Angreifer die…
 bountystrike/bountystrike-sh
Poor (rich?) man's Bug-Bounty-Pipeline https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, Scanner-Tool
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux auf Android über Shizuku/ADB - Betreiben Sie Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…