
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 jellever/streamdivert
Umleiten von spezifischem TCP-, UDP- und ICMP-Verkehr zu einem anderen Ziel.
 noptrix/lulzbuster
Ein multithreaded, sehr schneller und intelligenter HTTP(S)-Verzeichnis- und Datei-Bruteforcer, geschrieben in C auf Basis von libcurl.
 nicholasaleks/graphql-threat-matrix
GraphQL-Bedrohungsframework, das von Sicherheitsexperten verwendet wird, um Sicherheitslücken in GraphQL-Implementierungen zu untersuchen.
 kleiton0x00/ppmap
Ein Scanner-/Exploitation-Tool geschrieben in GO, das clientseitige Prototype Pollution zu XSS ausnutzt, indem es bekannte Gadgets nutzt.
 1n3/massbleed
MassBleed SSL-Schwachstellenscanner
 deepinstinct/dcomuploadexec
DCOM Lateral-Movement-PoC, das die IMsiServer-Schnittstelle missbraucht – lädt ein Payload hoch und führt es remote aus.
 qtc-de/beanshooter
JMX-Enumeration und Angriffswerkzeug.
 ttpreport/ligolo-mp
Mehrspieler-Pivotierungslösung
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
 pavanw3b/sh00t
Sicherheitstests sind nicht so einfach wie Rechtsklick > Scannen. Es ist chaotisch, ein hartes Spiel. Was, wenn du genau diese eine Sache nicht…
 titanous/heartbleeder
OpenSSL CVE-2014-0160 Heartbleed-Schwachstellentest
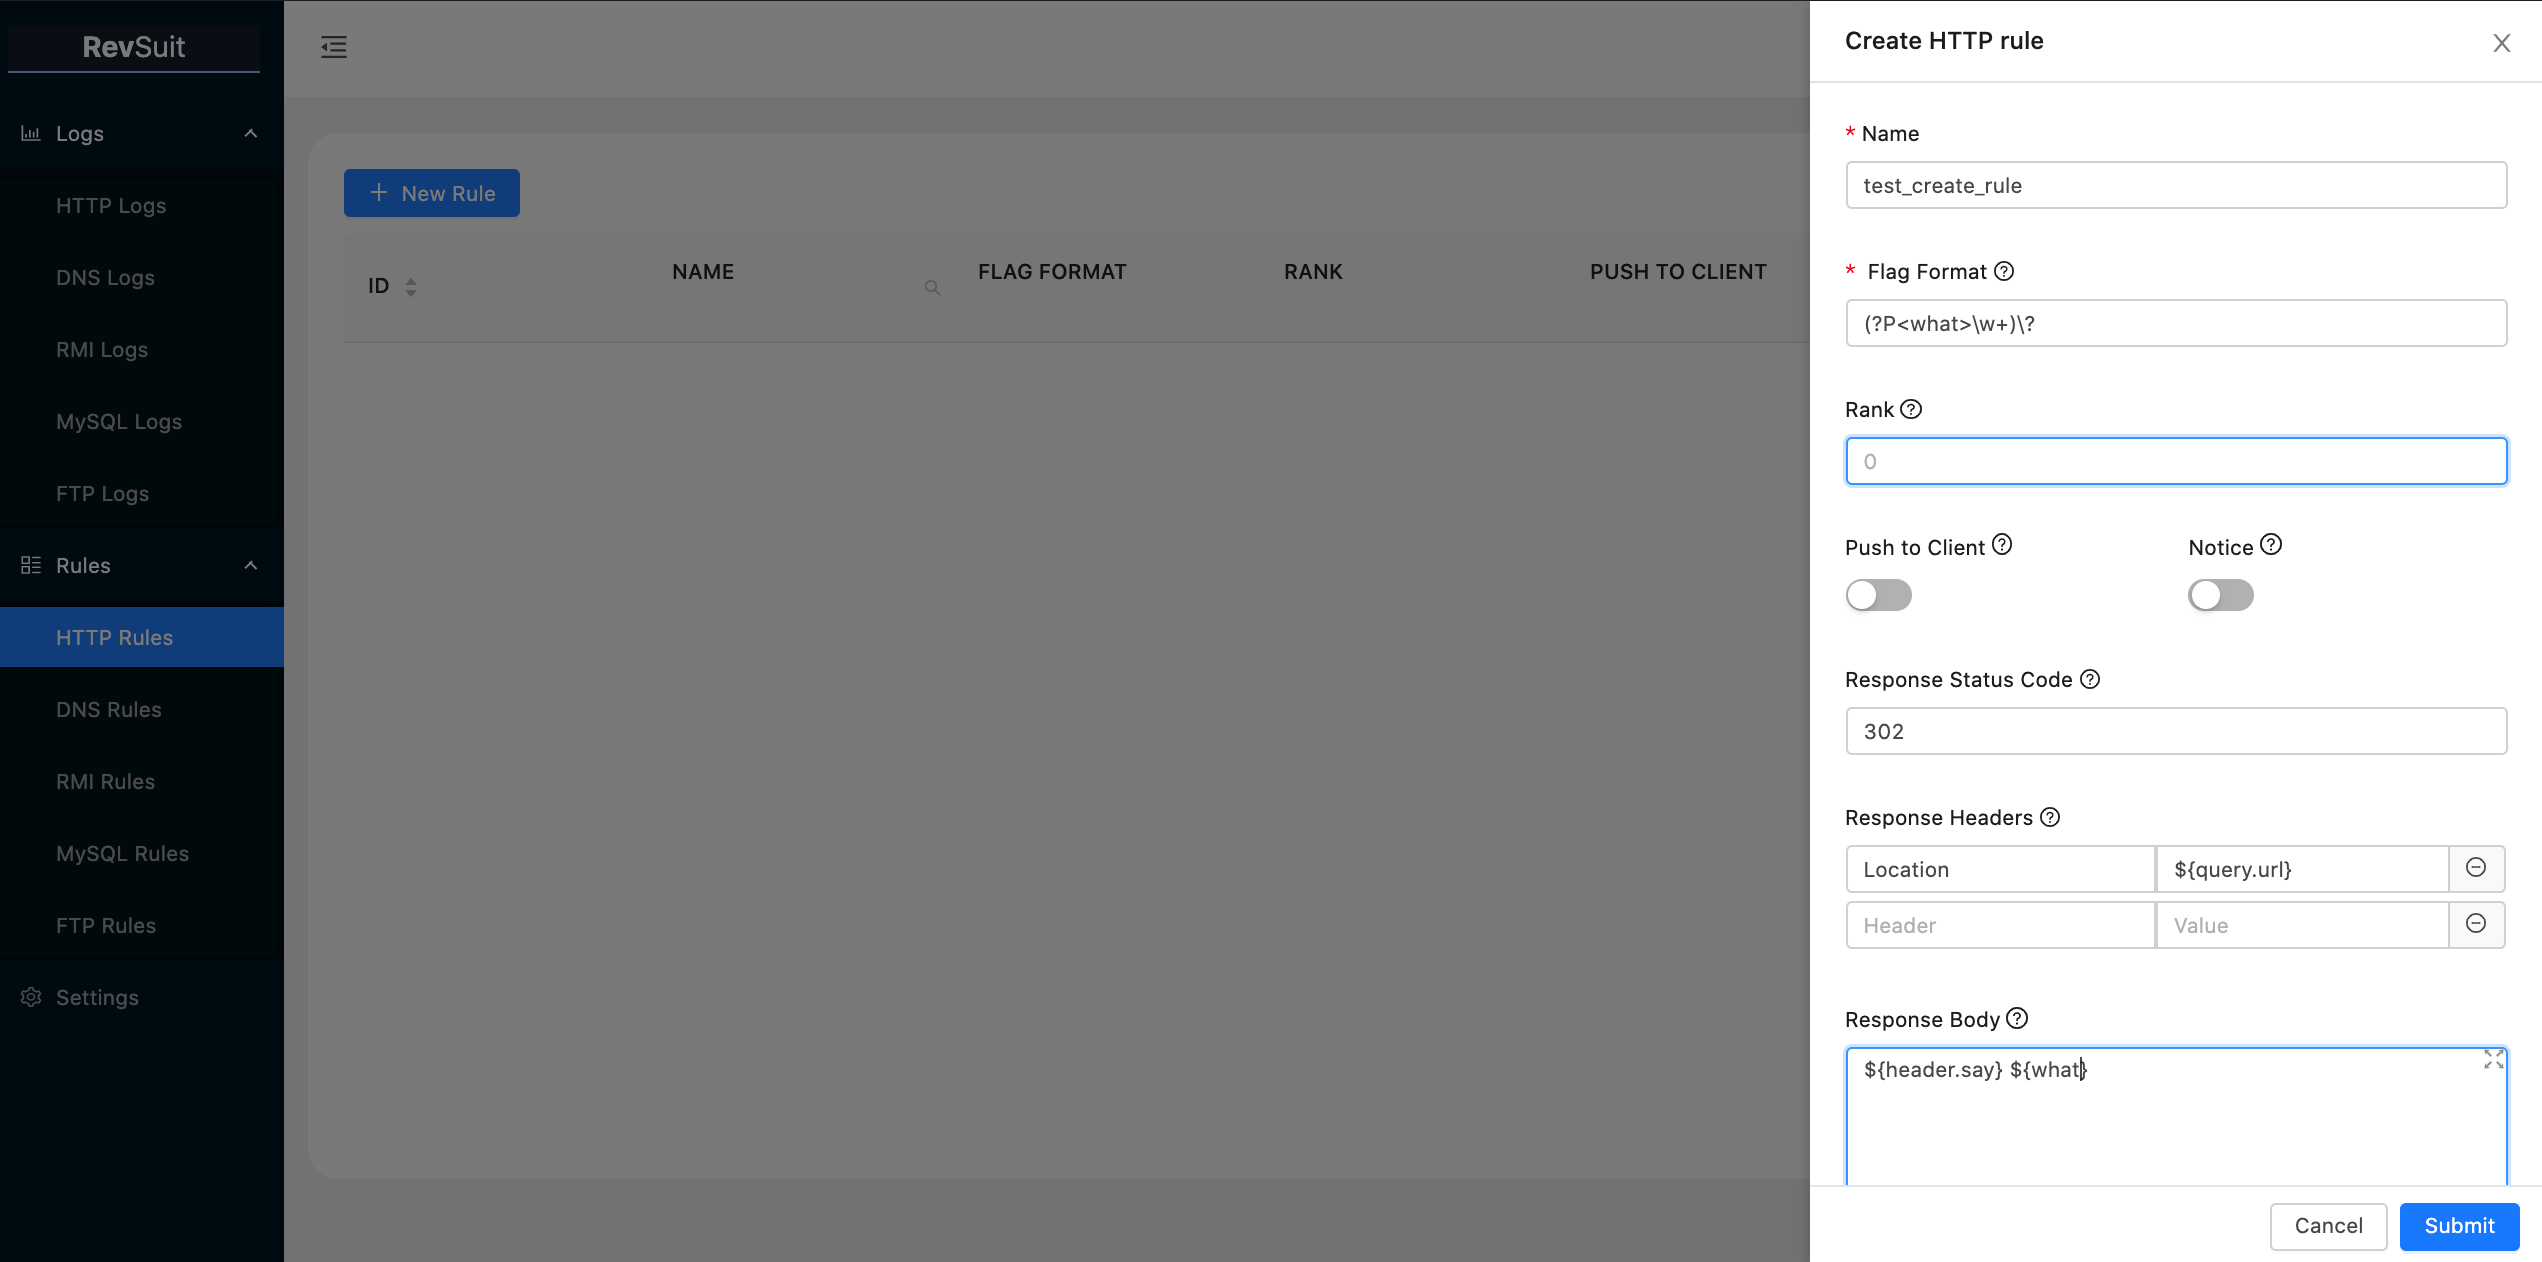 li4n0/revsuit
RevSuit ist eine flexible und leistungsstarke Reverse-Connection-Plattform, die entwickelt wurde, um Verbindungen von Zielhosts bei Penetrationstests…
 secuproject/adenum
AD Enum ist ein Pentesting-Tool, das es ermöglicht, Fehlkonfigurationen über das LDAP-Protokoll zu finden und einige dieser Schwachstellen mit…
 trustedsec/elfloader
Lädt und führt ELF-Objekte vollständig im Speicher auf x86_64/x86-Linux-Systemen aus, löst libc-Symbole zur Laufzeit auf und ermöglicht so eine…
 ice-wzl/hacknetics
Enthalten ist mein gesamtes Referenzmaterial für mein OSCP / Red Teaming. Konzipiert als One-Stop-Shop für Code, Anleitungen, Befehlsyntax und…
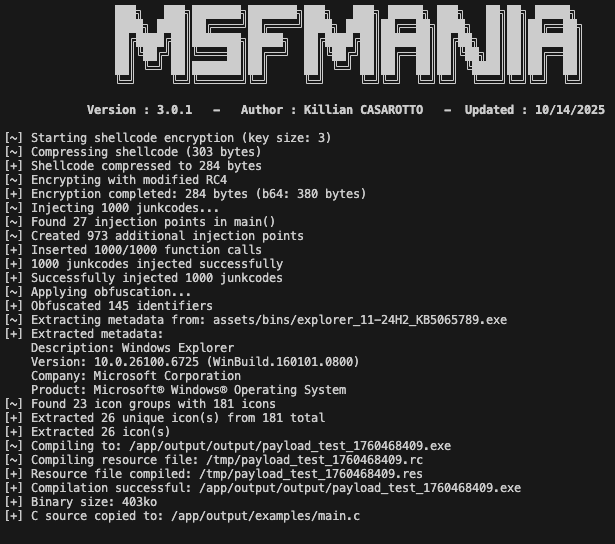 lepotekil/msfmania
Python AV-Umgehungstools
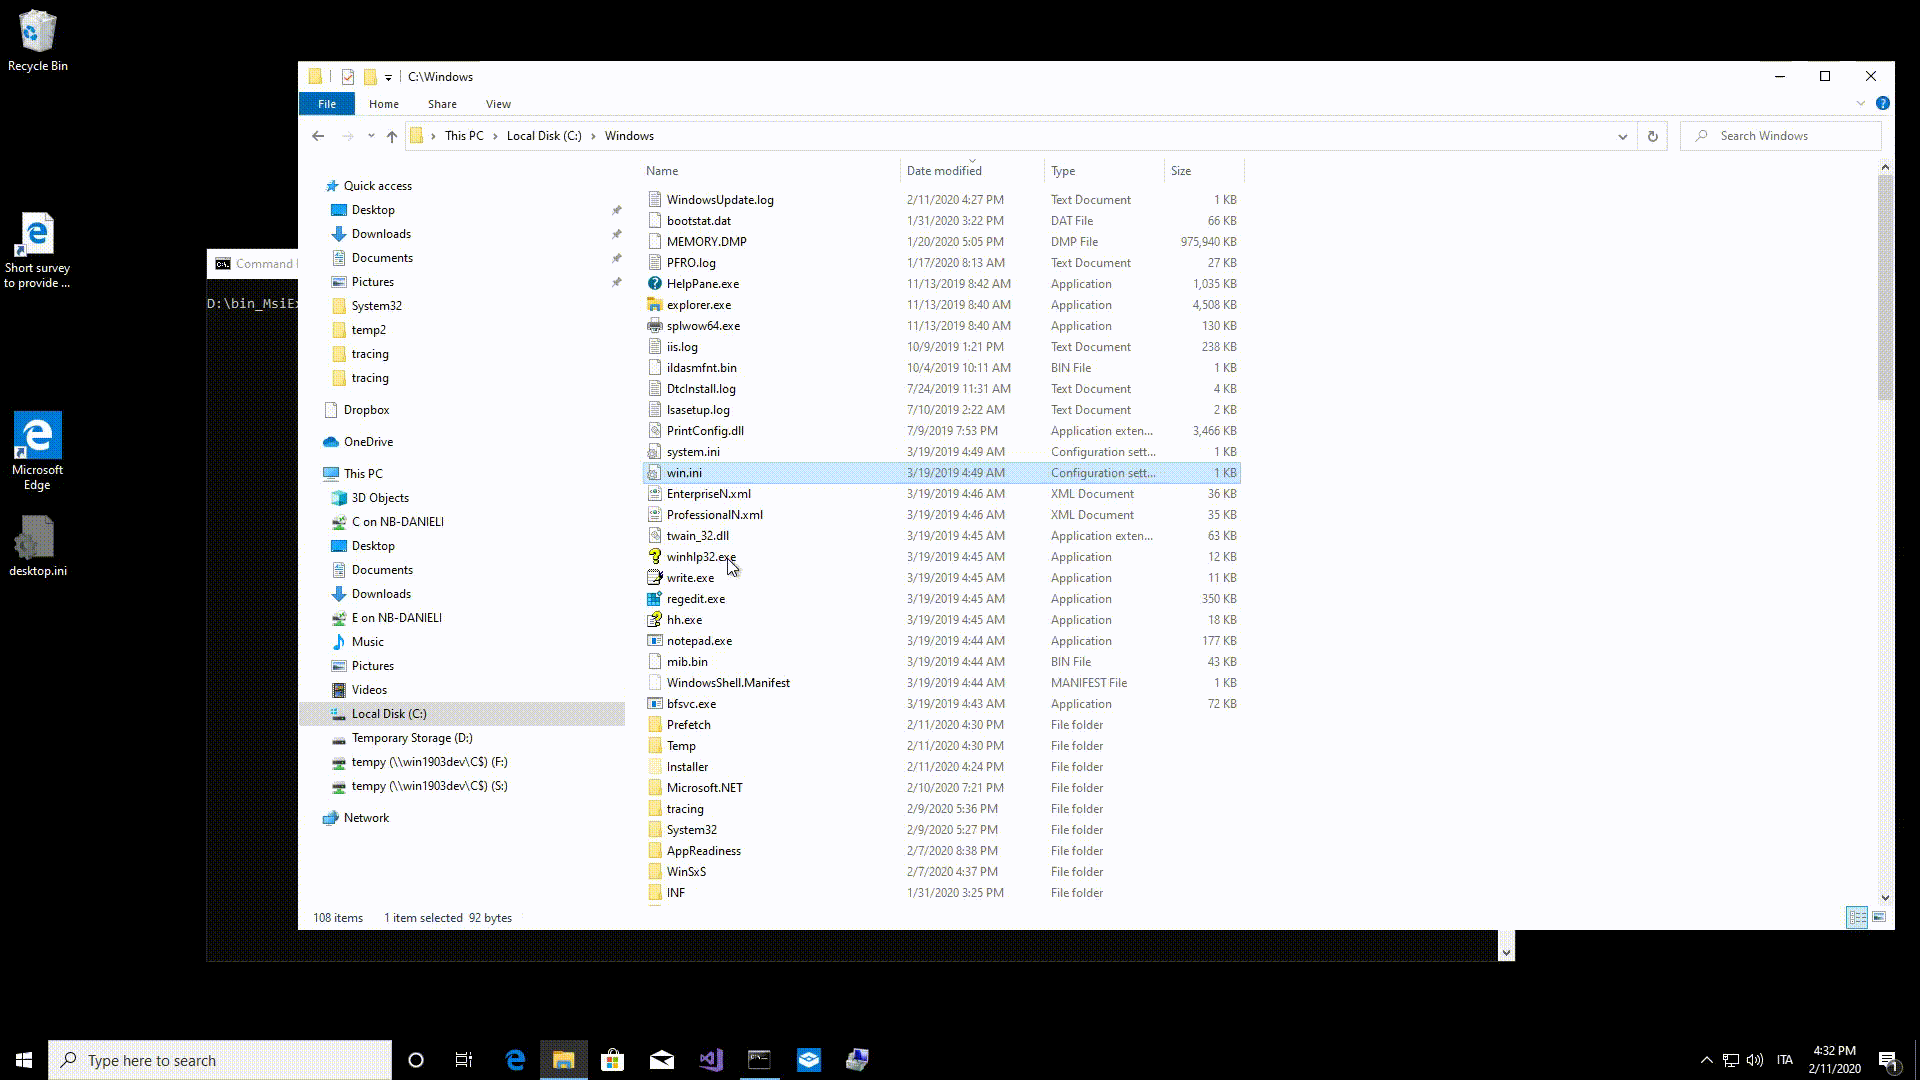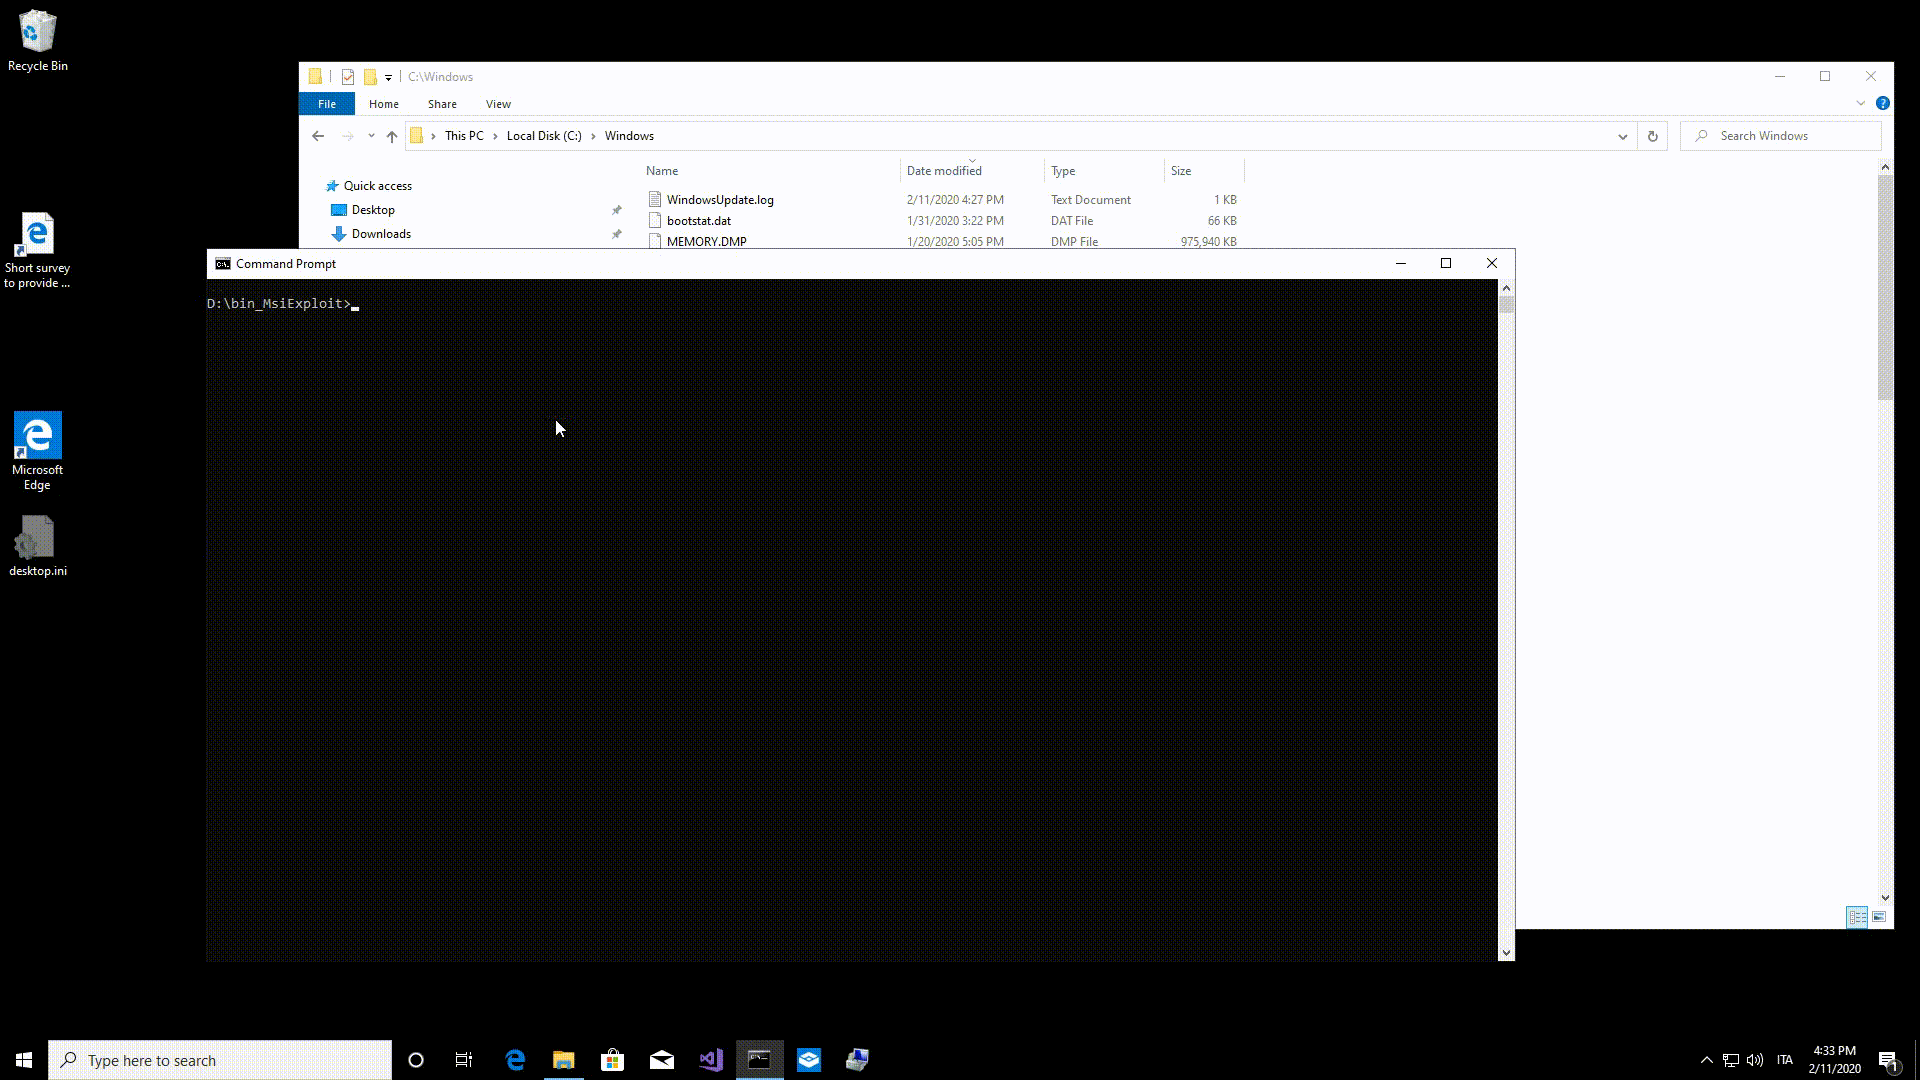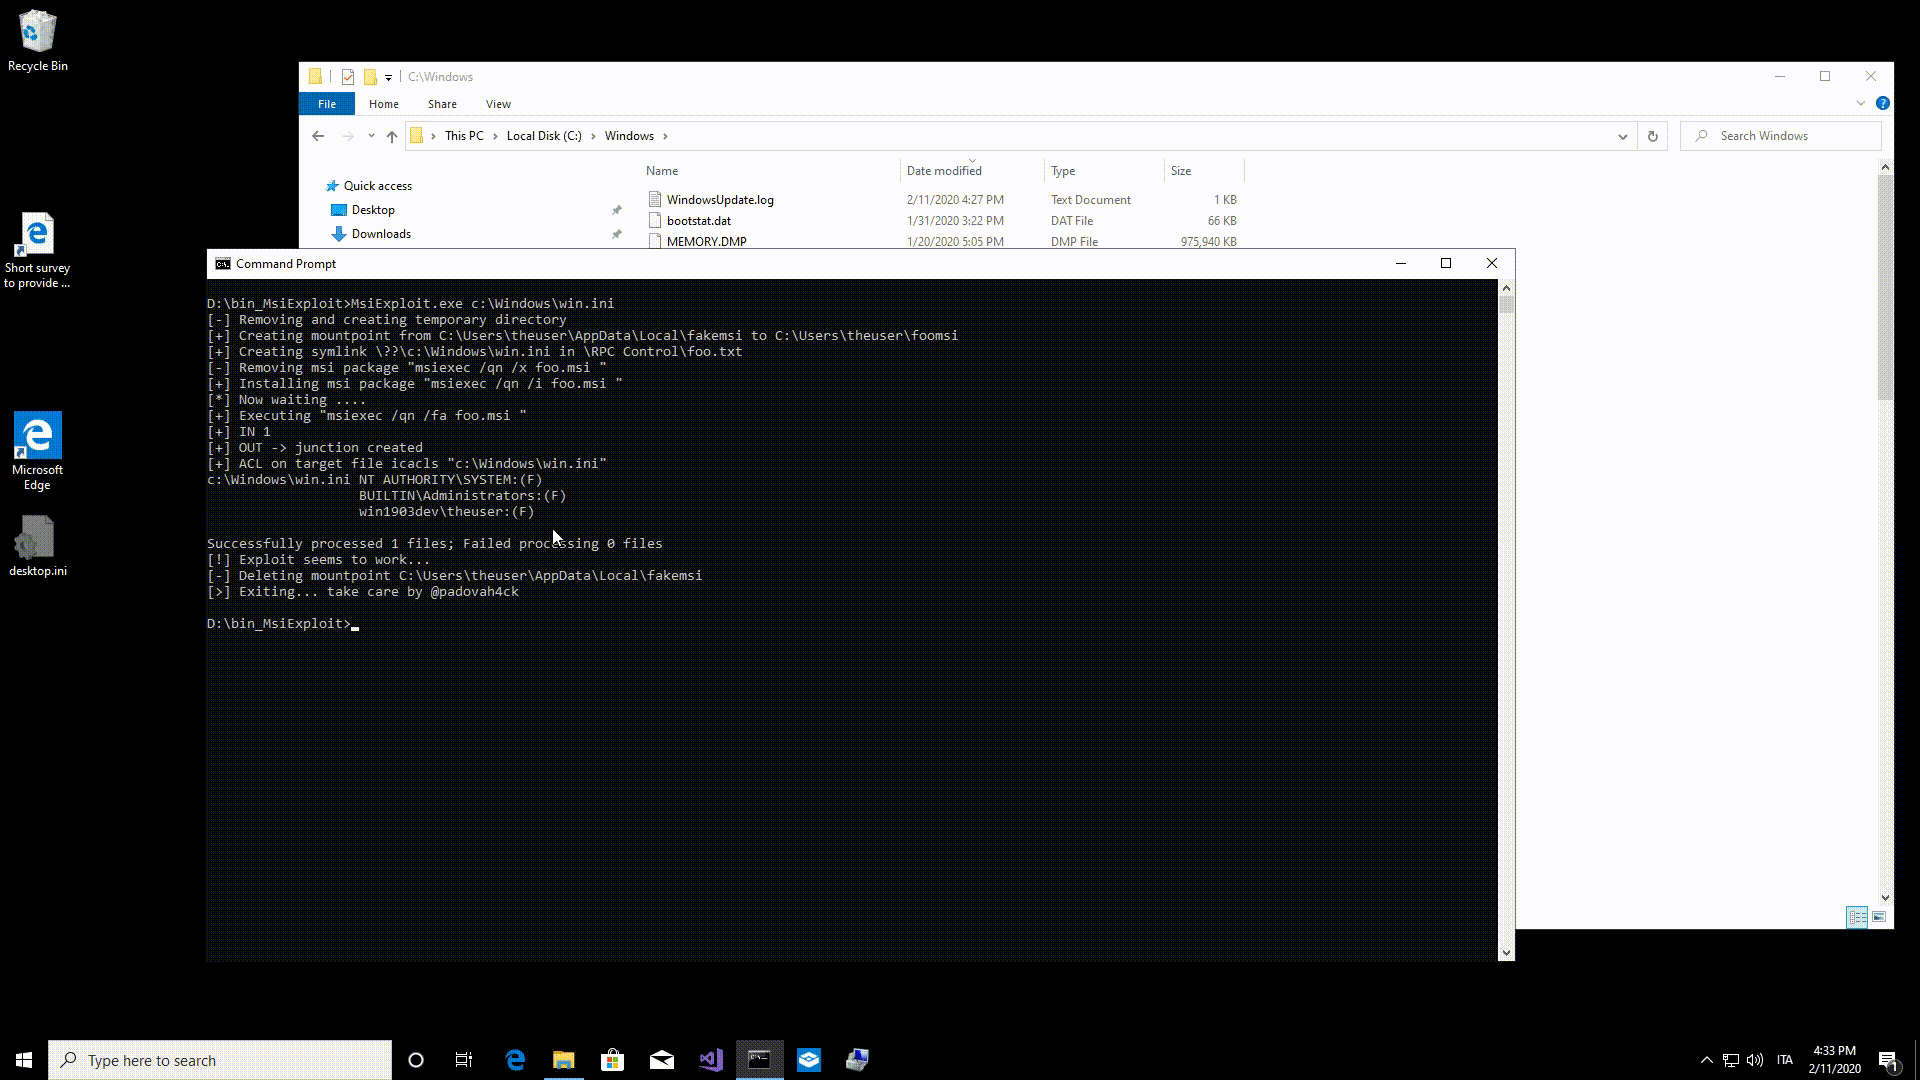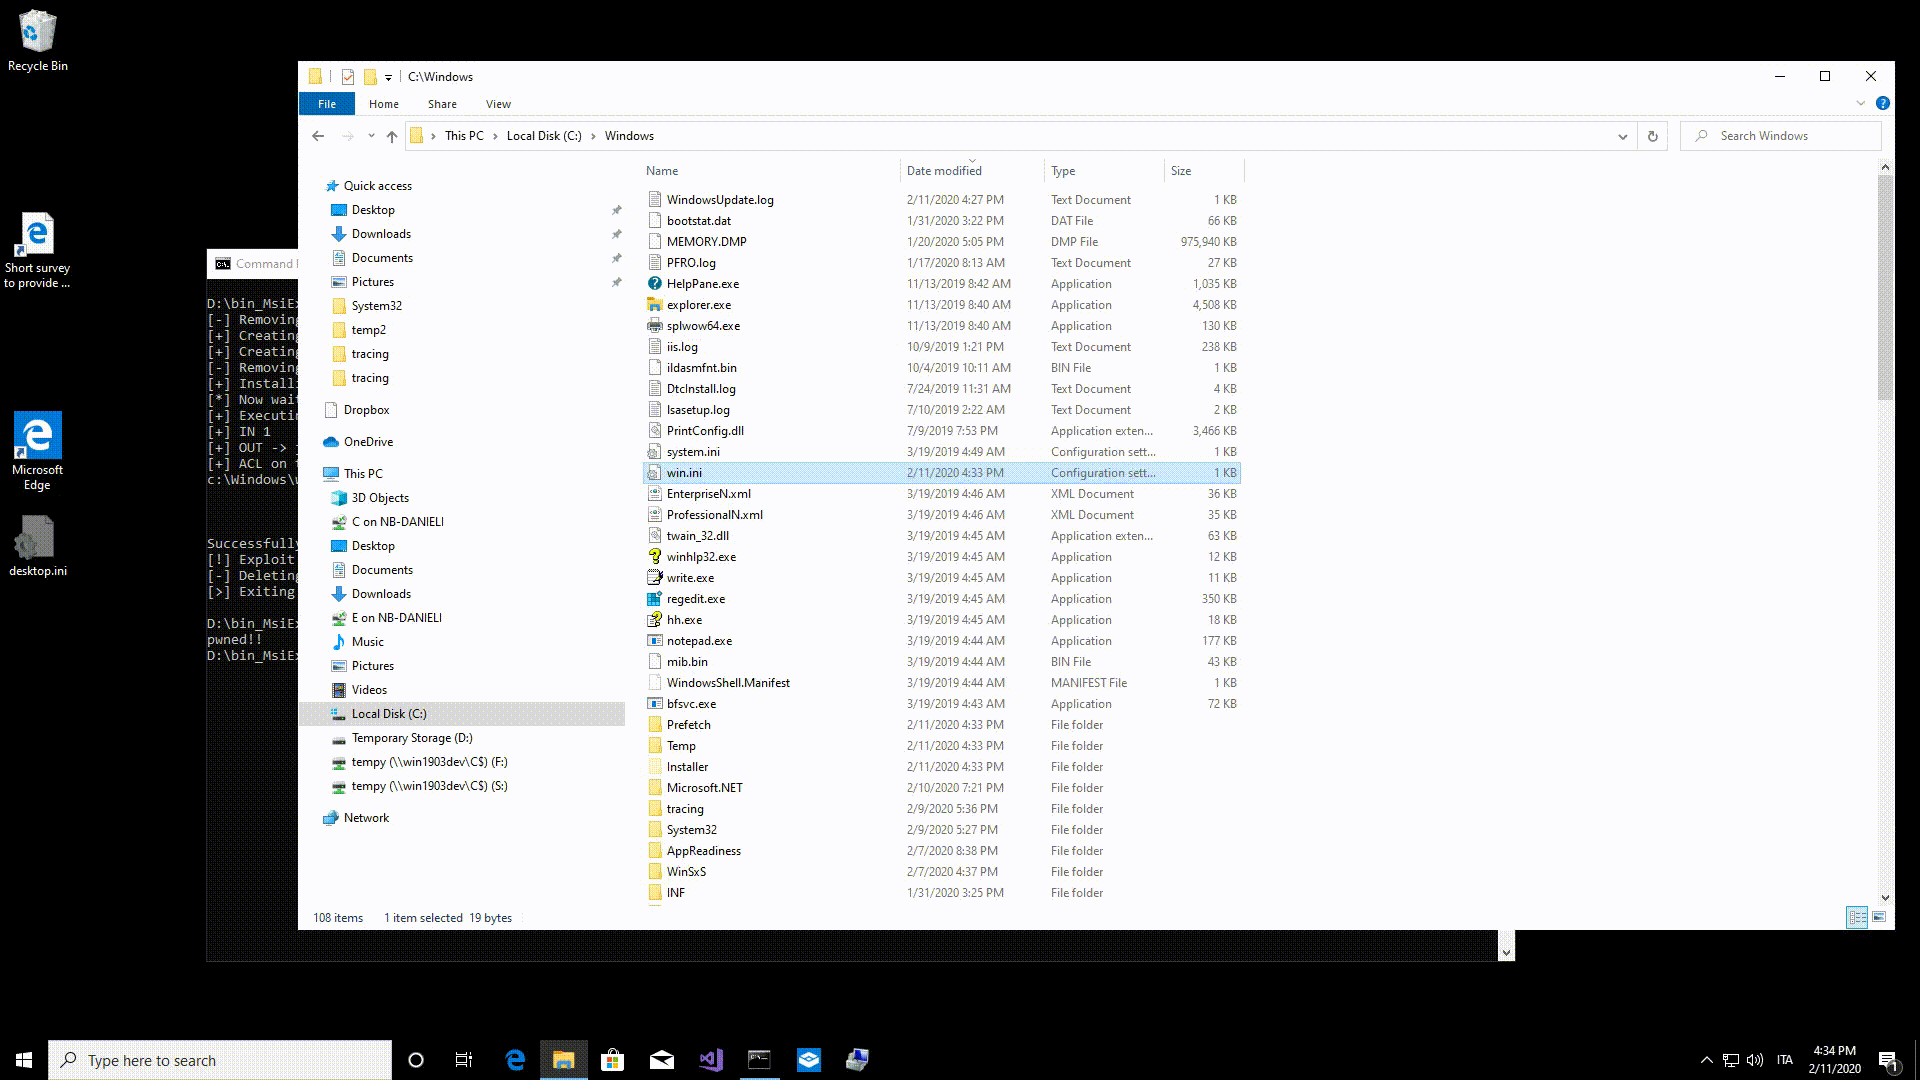 padovah4ck/cve-2020-0683
CVE-2020-0683 - Windows-MSI-„Installerdienst“-Erhöhung von Berechtigungen
 zyn3rgy/smbtakeover
BOF- und Python3-Implementierung einer Technik zum Entbinden von 445/tcp unter Windows über SCM-Interaktionen








